OpenLore
ทางการเซิร์ฟเวอร์ความรู้ที่ออกแบบมาสำหรับเอเจนต์ ให้บริการเอกสารแก่เอเจนต์ AI ผ่าน SSH และ MCP พร้อมมุมมองที่จำกัดตามตัวตน การเขียนที่อยู่ภายใต้การกำกับดูแล และเมทาดาทาที่มีโครงสร้าง ไบนารีไฟล์เดียว ไม่ต้องตั้งค่าใดๆ
คุณทำอะไรได้บ้างด้วย OpenLore MCP?
-
Serve a shared knowledge base — ชี้ OpenLore ไปยังโฟลเดอร์ที่เก็บ Markdown และให้เอเจนต์ใดๆ อ่านไฟล์เดียวกันผ่าน MCP หรือ SSH โดยใช้เครื่องมือที่คุ้นเคย เช่น
cat,grepและfind -
Scope access by identity — ให้สิทธิ์การเข้าถึงแบบอ่านอย่างเดียว เผยแพร่ หรืออ่าน-เขียนแก่บุคคลหรือเอเจนต์แต่ละรายสำหรับชุดเอกสารเฉพาะ พร้อมไดเรกทอรีส่วนตัวและนามแฝงเส้นทาง
-
Publish into governed inboxes — ให้เอเจนต์เพิ่มเอกสารใหม่ลงในอินบ็อกซ์ได้โดยไม่เปิดโอกาสให้แก้ไขเนื้อหาที่มีอยู่เดิม พร้อมการเขียนแบบอะตอมิกและตรวจจับความขัดแย้ง
-
Query structured metadata — ตรวจสอบ frontmatter เป็นรูปแบบ NDJSON ด้วยคำสั่ง
lore metaและกรองด้วยjqเพื่อค้นหาเอกสารตามเมทาดาทา -
Embed docs in a portable binary — สร้างไฟล์ปฏิบัติการแบบพกพาที่ฝังเอกสารประกอบไว้ ให้บริการแบบอ่านอย่างเดียวที่
/docsเพื่อแจกจ่ายให้ทีมใดก็ได้
เอกสาร
📜 OpenLore


สนับสนุนโดย 
ให้เอเจนต์ AI ทุกตัวในทีมของคุณมีความรู้ที่ทันสมัยเหมือนกัน
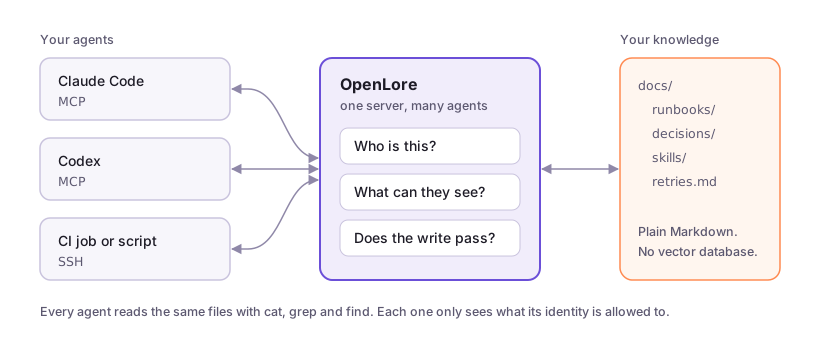
ชี้ OpenLore ไปยังโฟลเดอร์ของ Markdown แล้วเอเจนต์ทุกตัวในทีมของคุณจะอ่านไฟล์เดียวกัน ไม่ว่าจะเป็น Claude Code, Codex, Cursor หรืองาน CI เอเจนต์ใช้เครื่องมือที่พวกเขารู้จักอยู่แล้ว เช่น cat, grep และ find คุณเป็นคนตัดสินใจว่าใครสามารถดูและแก้ไขอะไรได้บ้าง

เซิร์ฟเวอร์โฮสต์แบบคลิกเดียว ดู Deploy OpenLore to Render.
เริ่มต้นอย่างรวดเร็ว
ติดตั้งและให้บริการโฟลเดอร์:
brew install --cask aakarim/tap/lore
openlore ./docs
SSH รันบนพอร์ต 2222 มุมมองเว็บและ MCP ใช้พอร์ตร่วมกันที่ 8080 เนื้อหาของ ./docs จะปรากฏที่ /
เชื่อมต่อเอเจนต์:
# Claude Code
claude mcp add --transport http openlore http://localhost:8080/mcp

# Codex
codex mcp add openlore --url http://localhost:8080/mcp

# Anything with a shell
ssh -p 2222 localhost "grep -r 'retry' /"
บอกเอเจนต์ของคุณว่าเมื่อใดควรใช้:
ssh -p 2222 localhost agents >> AGENTS.md
หรือให้เอเจนต์ของคุณจัดการการตั้งค่าทั้งหมด:
ssh openlore.sh teach | claude
ไม่ได้ใช้ Homebrew? ดู Quickstart สำหรับ Linux และ Windows
ทำไมไม่เก็บ Markdown ไว้ใน repo ของคุณล่ะ?
สำหรับเอเจนต์หนึ่งตัวในหนึ่ง repository ให้ทำแบบนั้น
OpenLore มีไว้สำหรับเมื่อเอเจนต์, repositories หรือผู้คนหลายคนต้องการความรู้เดียวกัน และคุณต้องระบุว่าใครสามารถอ่าน เขียน หรือเผยแพร่อะไรได้บ้าง อัปเดตไฟล์ครั้งเดียวแล้วเอเจนต์ทุกตัวจะเห็นเวอร์ชันใหม่ในการอ่านครั้งถัดไป
ไม่มี vector database, ingestion pipeline หรือ SDK ความรู้ของคุณยังคงเป็น Markdown ทั่วไป
คำแนะนำ
- What is OpenLore
- Claude Code
- Codex
- Cursor
- OpenCode
- Any agent over SSH
- Let an agent publish into an inbox
- Deploy to Render
- All documentation
คุณสมบัติ
- การดึงข้อมูลแบบ Agent-native — เอเจนต์ใช้เครื่องมือเชลล์และรูปแบบการประกอบที่พวกเขาเข้าใจอยู่แล้ว แทนที่จะเรียนรู้ API การดึงข้อมูลเฉพาะทาง
- พื้นผิวความรู้เดียว หลายช่องทาง — ให้บริการระบบไฟล์เสมือนเดียวกันผ่าน SSH, SFTP/SSHFS (รวมถึงการเรียกดูและแก้ไข VS Code โดยตรง), MCP และมุมมองเว็บที่ใช้งานง่ายสำหรับมนุษย์
- ความรู้สดและมีการกำกับดูแล — เก็บเนื้อหาแบบอ่านอย่างเดียว อนุญาตการเผยแพร่ตามขอบเขต หรือเปิดใช้งานการเขียนเต็มรูปแบบต่อ docset การเขียนเป็นแบบ atomic, รับรู้ความขัดแย้ง และตรวจสอบก่อนคอมมิต
- มุมมองตามขอบเขตตัวตน — ให้แต่ละบุคคลหรือเอเจนต์เฉพาะ docset ที่ต้องการ พร้อมสิทธิ์ตามบทบาท
ro,publish, และrw, path aliases และไดเรกทอรีส่วนตัว - ปลอดภัยโดยการออกแบบ — เชลล์เป็น Go interpreter ในหน่วยความจำ ไม่ใช่เชลล์ระบบปฏิบัติการจริง ไม่มีการหลบหนีจากเชลล์ การเรียกใช้กระบวนการตามอำเภอใจ หรือการเข้าถึงเครือข่ายโดยรอบในเซสชันปกติ
- ชุดความรู้แบบพกพา — ฝังเอกสารลงในไบนารีแบบครบวงจร สร้างชุดข้ามแพลตฟอร์มด้วย GitHub Action หรือแพ็คเกจเป็นส่วนขยาย MCP บนเดสก์ท็อป
- ความรู้ที่มีโครงสร้างโดยไม่ต้องใช้ภาษาคิวรีใหม่ — ตรวจสอบ frontmatter เป็น NDJSON ด้วย
lore meta, คิวรีด้วยjq, และตรวจสอบ Open Knowledge Format (OKF) ของ Google และ Agent Skills ใกล้กับเส้นทางการเขียน - นโยบายและการประมวลผลที่ขยายได้ — ปลั๊กอินสามารถเพิ่มการตรวจสอบ สิทธิ์ มิดเดิลแวร์อ่าน/เขียน เมตาดาต้า และการประมวลผลหลังคอมมิต ขณะที่รักษาอินเทอร์เฟซระบบไฟล์เดียวกัน
กรณีการใช้งาน
- Continuous Learning repository — เก็บเซสชันและบทเรียนในเซิร์ฟเวอร์ที่ใช้ร่วมกันหนึ่งตัว เพิ่มเมตริกเพื่อให้คุณสามารถปรับให้เหมาะสม อนุญาตให้เอเจนต์แบ่งปันบทเรียนระหว่างกัน ขณะที่รักษาการแยกผู้ใช้
- Team Artifact Repository — แชร์เอกสาร markdown, HTML, JSON, Excel ฯลฯ ที่คุณสร้างขึ้น ขณะที่รักษาการควบคุมการเข้าถึง เป็นธรรมชาติกว่า git มาก และเป็น agent-native มากกว่า Confluence/Notion
- เอกสารสำหรับเอเจนต์เขียนโค้ด — ใส่เอกสาร API ภายใน, runbooks, บริบทผลิตภัณฑ์ และบันทึกสถาปัตยกรรมไว้เบื้องหลังอินเทอร์เฟซที่คุ้นเคยและค้นหาได้
- หน่วยความจำสดที่ใช้ร่วมกันสำหรับทีมเอเจนต์ — ให้เอเจนต์มี docsets แยกหรือใช้ร่วมกัน เพื่อให้พวกเขาสามารถเผยแพร่ผลการค้นพบ ส่งต่องาน และสะสมบริบทที่ยั่งยืนระหว่างเซสชัน
- เว็บไซต์เอกสารสาธารณะ — เพิ่มไฟล์ใด ๆ ลงใน docset สาธารณะของคุณ เปิดใช้งานการเข้าถึงสาธารณะ แล้วจะแสดงต่อเอเจนต์ใด ๆ ที่พบเว็บไซต์ของคุณ ปรับปรุง AEO/GEO โดยไม่ต้องแก้ไขเอกสารที่มีอยู่
- การแบ่งปันทักษะ — เผยแพร่ Agent Skills ลงในคอลเลกชันที่ใช้ร่วมกัน เพื่อให้เอเจนต์ที่ได้รับอนุญาตทุกตัวสามารถค้นพบและใช้ขั้นตอนการกำกับดูแลเดียวกัน
- Agent Plugins repository — ปักหมุดเวอร์ชัน Agent Plugins repos จาก GitHub และให้บริการแก่เอเจนต์ของทีมของคุณ ทักษะที่แพ็คเกจในมาตรฐานเปิดจะอัปเดตโดยอัตโนมัติ
- การมีส่วนร่วมความรู้ภายใต้การกำกับดูแล — ให้ผู้มีส่วนร่วมเผยแพร่ลงในกล่องขาเข้า ขณะที่สงวนเอกสารที่มีอยู่สำหรับผู้ดูแล และป้องกันการเขียนทับโดยไม่ตั้งใจ
- Artifact repository — เก็บและเปิดเผยรายงาน, บันทึก, ภาพหน้าจอ และไฟล์ที่สร้างขึ้นผ่านเบราว์เซอร์หรือ SSH โดยไม่ต้องสร้างตัวแสดง artifact ที่กำหนดเองหรือให้สิทธิ์เข้าถึงเครื่องของเอเจนต์
- พื้นที่ทำงานเฉพาะตัวตน — เมานต์โฮมส่วนตัวสำหรับแต่ละเอเจนต์ พร้อมความรู้ทีมที่ใช้ร่วมกัน ทั้งหมดผ่านเซิร์ฟเวอร์เดียวและโมเดลการอนุญาตเดียว
- ความรู้ลูกค้าหรือโครงการแบบพกพา — ส่ง executable ที่มีเวอร์ชันพร้อมเอกสารที่เกี่ยวข้องฝังอยู่ หรือแจกจ่ายความรู้เดียวกันเป็นส่วนขยายเดสก์ท็อป MCPB
- แคตตาล็อกความรู้ที่ตรวจสอบแล้ว — บังคับใช้ frontmatter และข้อตกลงชุด ตรวจสอบเมตาดาต้าราคาถูก และหยุดความรู้ที่ผิดรูปแบบ ณ เวลาที่รับเข้า
วิธีการทำงาน
OpenLore สร้างบน Wish สำหรับการขนส่ง SSH การเชื่อมต่อถูกจัดการทั้งหมดกับระบบไฟล์เสมือน:
- ตรวจสอบสิทธิ์ — เชื่อมต่อแบบไม่มีคีย์หรือแก้ไข SSH key, certificate, passkey หรือการเข้าสู่ระบบ OAuth เป็นตัวตน
- ประกอบมุมมอง — เมานต์เฉพาะ docsets และ paths ที่ได้รับอนุญาตสำหรับตัวตนนั้น
- สำรวจ — รันคำสั่งเชลล์ที่ใช้งานเป็นฟังก์ชัน Go บริสุทธิ์บนมุมมองนั้น หรือใช้เครื่องมือ MCP
shellที่เทียบเท่า - มีส่วนร่วมอย่างปลอดภัย — หากเปิดใช้งานการเขียน อนุญาตและตรวจสอบการเปลี่ยนแปลงทั้งไฟล์ก่อนคอมมิตแบบ atomic
ไคลเอนต์ OAuth ใช้ตัวตนที่ได้รับมอบหมาย ดังนั้นที่มาของการเขียนที่ยั่งยืนจึงแยกแยะงานโดยตรงโดย adil จากงานที่ดำเนินการเป็น adil/claude@claude.ai ผู้รับมอบหมายไม่สามารถสืบทอดอำนาจมากกว่าตัวการ และสามารถจำกัดด้วย docset และรายการปฏิเสธความสามารถ ไคลเอนต์ CIMD ยังสามารถตรวจสอบสิทธิ์ด้วยเมตาดาต้าที่โฮสต์โดยผู้ขายและ private_key_jwt; ดู Authenticated OAuth Clients
เชลล์ปกติไม่สามารถเรียก bash, exec, curl หรือกระบวนการโฮสต์ตามอำเภอใจ เอกสารที่ฝังไว้เป็นแบบอ่านอย่างเดียวเสมอ ตัวตนที่เชื่อถืออย่างชัดเจนสามารถได้รับสิทธิ์การประมวลผลแบบอะซิงโครนัสตามขอบเขตแคบผ่านความสามารถ spawn
การเขียนภายใต้การกำกับดูแล
OpenLore เป็นแบบอ่านอย่างเดียวโดยค่าเริ่มต้น การปรับใช้ที่เขียนได้จะรักษาเส้นทางการเขียนเดียวที่ควบคุมโดยนโยบายสำหรับการเปลี่ยนเส้นทาง, การผนวก, tee, patch, sed -i, การย้ายไฟล์, การเผยแพร่ และงานภายนอกที่เชื่อถือได้
echo "# Research" | publish /backend/findings.md
cat change.diff | patch /backend/api.md
sed -i 's/old/new/g' /backend/runbook.md
การเขียนเป็นการสลับ atomic ทั้งวัตถุ การป้องกัน compare-and-swap ปฏิเสธการแก้ไขที่ล้าสมัยโดยค่าเริ่มต้น สิทธิ์ docset จำกัดเป้าหมาย และปลั๊กอินสามารถตรวจสอบหรือเลื่อนการเขียนก่อนคอมมิต
ดู Writing and publishing สำหรับการตั้งค่าที่ผู้ใช้เผชิญ และ Write system internals สำหรับโมเดลการใช้งาน
การติดตั้ง
ดู Quickstart สำหรับ Homebrew, Linux และ Windows releases และการติดตั้งใดรวม dashboard ในการสร้าง OpenLore ด้วยตัวเอง ดู Building from source
ฝังเอกสารในไบนารี
วางเอกสารใน assets/lore/ และสร้าง ไบนารีผลลัพธ์มีเอกสารและให้บริการแบบอ่านอย่างเดียวที่ /docs เมื่อรันโดยไม่มีอาร์กิวเมนต์ไดเรกทอรี:
make dashboard-build   # optional: include the web UI
go build -o my-docs ./cmd/openlore
สร้างด้วย GitHub Action
สร้างไบนารีข้ามแพลตฟอร์มพร้อมเอกสารของคุณฝังอยู่:
- uses: aakarim/openlore@v1
  with:
    docs-dir: ./docs
    config: ./openlore.yml
ดู Ways to use OpenLore สำหรับการแก้ไข VS Code โดยตรง, MCP stdio, การแพ็คเกจเดสก์ท็อป MCPB, SSHFS และการใช้งานไลบรารี Go
สร้างการปรับใช้ที่กำหนดเอง
ใช้ทักษะ setup ที่มาพร้อมกันเพื่อสร้าง <team>-lore, repository ขนาดเล็กที่ลูกค้าเป็นเจ้าของซึ่งมี openlore.yml, Containerfile แบบบางที่ปักหมุดกับ OpenLore release อย่างเป็นทางการ และอาร์ติแฟกต์การปรับใช้ มันสร้างเซิร์ฟเวอร์ท้องถิ่นที่ทำงานและตรวจสอบ HTTP, MCP, SSH ที่ตรวจสอบสิทธิ์, การเขียน และความคงอยู่ก่อนการปรับใช้:
ssh openlore.sh setup | amp
repository ที่สร้างขึ้นเก็บนโยบาย lore.json เริ่มต้นและไฟล์ที่มองเห็น SSH ภายใต้ .local/ ที่ถูก gitignore การปรับใช้ครั้งแรกเริ่มต้น volume คงที่ว่างจากสถานะนั้น openlore.yml รากยังคงเป็นผู้มีอำนาจ Git/IaC และถูกปรับใช้แยกต่างหากไปยัง /var/lib/openlore/config/openlore.yml; มันไม่ได้ถูกฝังในอิมเมจ ต่อมา lore.json และการแก้ไขระบบไฟล์บนเซิร์ฟเวอร์เป็นผู้มีอำนาจและไม่ถูกเขียนทับโดยการอัปเดตอิมเมจ
คำสั่งคำแนะนำเพิ่มเติมรองรับวงจรชีวิตเต็มรูปแบบ:
onboardingเพิ่มตัวตน, บทบาท, โฮม และโฟลเดอร์เริ่มต้นในเครื่อง;deployเลือก Fly.io, Railway, AWS, Google Cloud, Azure, DigitalOcean หรือการปรับใช้ที่กำหนดเอง และตรวจสอบสัญญาความคงอยู่/เครือข่ายที่ใช้ร่วมกัน;upgradeเตรียมเฉพาะการเปลี่ยนแปลงเวอร์ชันอิมเมจฐานที่ปักหมุด เพื่อให้ CD ที่มีอยู่สามารถปรับใช้ได้
การปรับใช้ผู้ให้บริการต้องใช้ HTTPS/MCP, OpenLore SSH ที่ตรวจสอบสิทธิ์, การเข้าถึงเชลล์การดูแลระบบ และ volume /var/lib/openlore ที่คงอยู่ ที่ผู้ให้บริการรองรับ การปรับใช้กำหนดค่าพอร์ตสาธารณะ 22 เพื่อส่งต่อไปยังพอร์ต OpenLore 2222 มิฉะนั้นจะรายงานพอร์ตที่กำหนดและแนะนำระบบส่งต่อ TCP ภายนอก
คอนเทนเนอร์ที่เผยแพร่มีเฉพาะ OpenLore เท่านั้น โดยตั้งใจไม่มีนโยบายการเริ่มต้นหรือการกำหนดค่าเซิร์ฟเวอร์ ก่อนที่บริการจะเริ่ม การปรับใช้ต้องวาง openlore.yml และ lore.json ในไดเรกทอรีการกำหนดค่าคงที่และรัน:
./out --config /var/lib/openlore/config/openlore.yml
สิ่งนี้ทำให้การกำหนดค่าปรับใช้ได้อย่างอิสระ: การปรับใช้แบบง่ายสามารถคัดลอก openlore.yml ลงใน volume ในขณะที่ Kubernetes สามารถฉายไฟล์เดียวกันจาก ConfigMap ใช้ทักษะ deploy สำหรับ Fly.io, Railway, AWS, Google Cloud, Azure, DigitalOcean หรือโครงสร้างพื้นฐานที่กำหนดเอง ไฟล์ Railpack และ Fly ของ repository ให้อิมเมจ, volume คงที่ และการเชื่อมต่อพอร์ต; พวกมันไม่ได้ seed หรือกลายพันธุ์การกำหนดค่าที่เริ่มกระบวนการ
สำหรับเซิร์ฟเวอร์โฮสต์ที่รวดเร็วโดยไม่ต้องมี repository ที่กำหนดเอง ใช้ปุ่ม Deploy to Render ต่างจากไฟล์ Railpack และ Fly สคริปต์เริ่มต้นของมันเขียน openlore.yml และ lore.json เริ่มต้นลงในดิสก์ว่างในการบูตครั้งแรก Render ให้บริการ HTTPS, MCP และมุมมองเว็บเท่านั้น; ไม่มี TCP ingress สาธารณะสำหรับ OpenLore SSH
Railway กำหนด hostname และพอร์ตสาธารณะให้กับ SSH TCP proxy พอร์ต SSH มาตรฐาน 22 ต้องใช้ตัวโหลดบาลานซ์ TCP ดิบภายนอก Fly.io สามารถแมปพอร์ตสาธารณะ 22 กับพอร์ตภายใน 2222 ของ OpenLore ด้วยที่อยู่เฉพาะ SSH ดิบไม่มี hostname หรือการกำหนดเส้นทาง SNI ดังนั้น listener หนึ่งตัวไม่สามารถกำหนดเส้นทางหลายโดเมนบนพอร์ต 22
เวิร์กโฟลว์คอนเทนเนอร์เผยแพร่ latest จาก main; releases ยังเผยแพร่ VERSION, vVERSION, major และ minor image tags
เอกสาร
หน้าเดียวกัน ในกลุ่มเดียวกัน ถูกเผยแพร่ที่ openlore.sh/docs
บทนำ
| หน้า | เนื้อหา |
|---|---|
| What is OpenLore | ให้บริการ, เชื่อมต่อ, กำหนดขอบเขต, กำกับดูแล และสังเกตในหน้าเดียว |
| Changelog | เวอร์ชันปัจจุบัน, บันทึกการเผยแพร่, หมายเหตุความเข้ากันได้ และเอกสารที่มีเวอร์ชัน |
เริ่มต้น
| หน้า | เนื้อหา |
|---|---|
| เริ่มต้นใช้งานด่วน | ติดตั้ง OpenLore, ให้บริการโฟลเดอร์, และเชื่อมต่อเอเจนต์ |
| Claude Code | เชื่อมต่อ Claude Code ผ่าน MCP และกำหนดขอบเขตสิ่งที่เห็น |
| Codex | เชื่อมต่อ Codex ผ่าน MCP |
| Cursor | เชื่อมต่อ Cursor ผ่าน MCP |
| OpenCode | เชื่อมต่อ OpenCode ผ่าน MCP |
| เอเจนต์ใด ๆ ผ่าน SSH | เชื่อมต่อเอเจนต์เขียนโค้ดหรืองาน CI ผ่าน SSH และกำหนดตัวตนให้ |
แนวคิด
วิธีที่ OpenLore ทำงาน: docsets, การขนส่ง, ตัวตน, การเขียน, กฎ, และการสังเกต
| หน้า | เนื้อหา |
|---|---|
| Docsets | docset คืออะไร, ทำไมการเข้าถึงจึงถูกจัดระเบียบรอบ ๆ, และการซ้อน, การให้สิทธิ์, นามแฝง และการตรวจสอบแบบ fail-closed ทำงานอย่างไร |
| การขนส่ง | SSH, SFTP, MCP, JSON API และเว็บใช้ระบบไฟล์เดียวกันอย่างไร, เครื่องมือ MCP, ผลลัพธ์คำสั่ง, เซสชัน และคำสั่งคำแนะนำ |
| การรับรองความถูกต้อง | ท่าทีการรับรองความถูกต้อง, คีย์ SSH, ใบรับรอง, passkeys, โทเค็น OAuth และข้อมูลประจำตัวกล่องขาเข้าแก้ไขเป็นตัวตน, บทบาท, docsets, นามแฝง, โฮม และการรวมตัวตนของเวิร์กโหลดอย่างไร |
| การเขียนและการเผยแพร่ | โหมดการเขียน, กล่องขาเข้า, การจัดการความขัดแย้ง, สิ่งที่การเขียนสำเร็จตรวจสอบและไม่ตรวจสอบ และงาน |
| กฎโฟลเดอร์ | กฎ .lore/config.yaml และ lore.json, การวางชั้น, สิทธิ์, ข้อความปฏิเสธ และขีดจำกัดการเติบโต |
| ปลั๊กอินและรูปแบบ | อินเทอร์เฟซผู้ให้บริการ, การตรวจสอบ Open Knowledge Format, lore validate, lore meta, และปลั๊กอิน Agent Skills |
| แดชบอร์ดและเมตริก | การรับรองความถูกต้องแดชบอร์ด, ข้อเท็จจริงเทียบกับกิจกรรม และตัวแสดงไฟล์ |
วิธีใช้
การแนะนำทีละขั้นตอนสำหรับงาน
| หน้า | เนื้อหา |
|---|---|
| วิธีใช้ OpenLore | ตั้งค่า SSH, MCP ผ่าน HTTP และ stdio, มุมมองเว็บ, SSHFS, ไบนารีฝังตัว, GitHub Action, MCPB และการใช้งานไลบรารี |
| กำหนดค่าเซิร์ฟเวอร์ | สร้าง openlore.yml, ลำดับความสำคัญเหนือการกำหนดค่าฝังตัวและแฟล็ก, การวิเคราะห์ และบันทึกการดีบัก |
| ให้เอเจนต์เผยแพร่ลงกล่องขาเข้า | รับการมีส่วนร่วมจากเอเจนต์โดยไม่ให้แก้ไขสิ่งอื่นใด |
| เรียกดูและแก้ไขจากตัวแก้ไข | ตั้งค่า VS Code และตัวแก้ไข SFTP โดยตรงโดยไม่ต้องมีโปรเจกต์มิเรอร์ในเครื่อง |
| รัน headlong / shellm | ใช้ OpenLore ผ่าน SSH จากเอ็นจิน shellm ของ headlong รวมถึงทักษะการดูแลบ้าน |
| สร้างจากซอร์ส | สร้างเว็บ UI และไบนารีด้วยตัวเอง หรือสร้างโดยไม่มีเว็บ UI |
| ปรับใช้ OpenLore ไปยัง Render | การปรับใช้ Render ด้วยคลิกเดียว, การลงชื่อเข้าครั้งแรกด้วย passkey, การอัปเกรด และโดเมนที่กำหนดเอง |
เอกสารอ้างอิง
เนื้อหาสำหรับค้นหา: คำสั่ง, คีย์, เอนด์พอยต์, อินเทอร์เฟซ และภายใน
| หน้า | เนื้อหา |
|---|---|
| เอกสารอ้างอิงคำสั่ง | เอกสารอ้างอิงที่สมบูรณ์สำหรับเชลล์, การตรวจสอบภายใน, การเผยแพร่, ไวยากรณ์, คำสั่ง CLI และแฟล็ก |
| เอกสารอ้างอิง openlore.yml | เอกสารอ้างอิงที่สร้างขึ้นสำหรับทุกคีย์ที่ openlore.yml ยอมรับ |
| ไลบรารีมาตรฐานกฎ | เอกสารอ้างอิงที่สร้างขึ้นสำหรับสมาชิกกฎที่คอมไพล์ไว้และพารามิเตอร์ |
| HTTP inbox API | POST /inbox/{docset} พร้อมข้อมูลประจำตัว bearer หรือ HMAC และเอนด์พอยต์โทเค็น |
| ไคลเอนต์ OAuth | ตัวตนไคลเอนต์ CIMD, private_key_jwt, การยืนยัน mTLS และการหมุนคีย์การลงนาม |
| ภายในระบบการเขียน | การวางชั้นระบบไฟล์, ตะเข็บการเขียน, มิดเดิลแวร์การรับเข้า และงานแบบอะซิงโครนัส |
| สร้างแดชบอร์ด | การสร้างส่วนหน้าและบิลด์ Go แบบแบ็กเอนด์เท่านั้น |
| การประเมินความปลอดภัย | โมเดลภัยคุกคามและคุณสมบัติความปลอดภัย |
ความปลอดภัย
- คำสั่งทำงานในอินเทอร์พรีเตอร์ Go บริสุทธิ์ ไม่ผ่าน
os/exec - ระบบไฟล์เสมือนทำความสะอาดเส้นทางและบังคับขอบเขต docset
- รูปแบบไฟล์ที่อนุญาตและไดเรกทอรีที่ถูกละเว้นทำให้ความลับไม่อยู่ในมุมมอง
- RBAC ควบคุมการอ่าน, การเผยแพร่, การเขียน, การอนุมัติ และความสามารถที่เชื่อถือได้
- เอนด์พอยต์เว็บสามารถเผยแพร่คีย์โฮสต์ SSH ผ่าน TLS เพื่อหลีกเลี่ยงความไว้วางใจแบบบอดในการใช้ครั้งแรก; ใบรับรองผู้ใช้และโฮสต์ SSH ก็รองรับเช่นกัน
ดู SECURITY.md สำหรับการประเมินความปลอดภัยฉบับเต็ม
ใบอนุญาต
Apache License 2.0 — ลิขสิทธิ์ © 2026 Adil Karim
OpenLore รวมส่วนประกอบโอเพนซอร์สของบุคคลที่สาม ใบอนุญาตและประกาศที่จำเป็นของพวกเขาอยู่ใน
assets/legal/THIRD_PARTY_NOTICES.md พร้อมข้อความใบอนุญาตฉบับเต็มใน assets/legal/licenses/ สิ่งเหล่านี้ถูกฝังในไบนารีและให้บริการโดยบริการที่รันอยู่ที่ /legal