Tokenectomy Razor
ทางการเซิร์ฟเวอร์ MCP ที่ใช้ Rust ซึ่งรวดเร็วและมีน้ำหนักเบา ออกแบบมาเพื่อปรับแต่งเพย์โหลดของพรอมป์ต์และลดค่าใช้จ่ายของโทเค็นสำหรับ LLM
คุณทำอะไรได้บ้างด้วย Tokenectomy Razor MCP?
- Trace surgery on error dumps — ขอให้ผู้ช่วยของคุณตัดเสียงรบกวนจากเฟรมเวิร์กและปกปิดข้อมูลรับรองจากบันทึกข้อผิดพลาดผ่าน
get_error_context - Static code analysis — ให้ผู้ช่วยของคุณตรวจจับการรั่วไหลของทรัพยากร ตัวจัดการที่ไม่ได้ปิด และช่องโหว่ทางไวยากรณ์ในไฟล์ซอร์สโค้ดโดยใช้
analyze_code - Atomic patch application — ขอการแก้ไขไฟล์อย่างปลอดภัยพร้อมการตรวจสอบไวยากรณ์อัตโนมัติและการย้อนกลับเมื่อล้มเหลวผ่าน
apply_code_patch - Context health auditing — ขอให้ผู้ช่วยของคุณให้คะแนนบันทึกหรือพรอมต์สำหรับ token bloat เสียงรบกวน และการรั่วไหลของข้อมูลรับรองด้วย
audit_context_health - Sanitized error search — รับคำตอบจาก Stack Overflow สำหรับลายเซ็นข้อผิดพลาดที่ถูกปกปิดโดยไม่รั่วไหลโค้ดหรือความลับผ่าน
search_stack_overflow
เอกสาร
Tokenectomy Razor
แก้ไขขีดจำกัดอัตราเร็วของ Claude Code และ Cursor: เกตเวย์ AI ภายในเครื่องแบบหน่วงเวลาเป็นศูนย์ และ MCP Server สำหรับผ่าตัดบริบท เขียนด้วยภาษา Rust
หยุดการเผาผลาญ 20,000 โทเคนกับสแตกเทรซของ node_modules เสียที Tokenectomy Razor คือเกตเวย์ AI ภายในเครื่องแบบพร็อกซีรีเวิร์ส (127.0.0.1:8080) ที่หน่วงเวลาไม่ถึงมิลลิวินาที พร้อม MCP server คู่หู เขียนด้วย Rust ที่ปลอดภัย ตัดสัญญาณรบกวนจากเฟรมเวิร์กในล็อกข้อผิดพลาดเทอร์มินัลได้ 41.7%–99.7% ปกปิดข้อมูลรับรองฐานข้อมูล/JWT ที่รั่วไหล และแคชพรอมต์ให้ฟรี



เริ่มต้นด่วน (10 วินาที) • สถาปัตยกรรม • ปัญหา • ก่อนและหลัง • เดโมอินเทอร์แอกทีฟสด • เกณฑ์มาตรฐาน
                                 ┌────────────────────────────────────────────────────────┐
                                 │                   Autonomous Agents                    │
                                 │  Claude Code • Cursor • Antigravity • Cline • Windsurf │
                                 └───────────────────────────┬────────────────────────────┘
                                                             │
                                                             ▼ (HTTP / SSE Outbound Prompts)
   ┌──────────────────────────────────────────────────────────────────────────────────────────────────────────────────┐
   │                                 ⚡ TOKENECTOMY AI GATEWAY (127.0.0.1:8080)                                       │
   │                                                                                                                  │
   │  ┌─────────────────────────┐   ┌───────────────────────────┐   ┌──────────────────────────────────────────────┐  │
   │  │   Zero-Cost Prompt      │   │   Zero-Leak Credential    │   │         Polyglot Trace Surgery               │  │
   │  │         Cache           │   │         Redaction         │   │            (9 Languages)                     │  │
   │  │  <1ms Hit • 100% Free   │   │  API Keys • JWTs • DB URIs│   │  node_modules • site-packages • .cargo       │  │
   │  └───────────┬─────────────┘   └─────────────┬─────────────┘   └──────────────────────┬───────────────────────┘  │
   │              │                               │                                        │                          │
   │              └───────────────────────────────┼────────────────────────────────────────┘                          │
   │                                              ▼                                                                   │
   │                                 Smart Upstream Auto-Router                                                       │
   │                         (Anthropic • OpenAI • Groq • Ollama Local)                                               │
   └──────────────────────────────────────────────┬───────────────────────────────────────────────────────────────────┘
                                                  │
                 ┌────────────────────────────────┼────────────────────────────────┐
                 ▼                                ▼                                ▼
       api.anthropic.com                  api.openai.com                   localhost:11434
    (Claude 3.5 / 3.7 Sonnet)         (GPT-4o / o1 / o3-mini)              (DeepSeek / Llama)
⚡ เริ่มต้นด่วน (10 วินาที)
0. ตัวครอบโค้ดบรรทัดเดียวแบบไม่ต้องตั้งค่า (wrap)
รันเอเจนต์เขียนโค้ดหรือชุดทดสอบใด ๆ ผ่านเกตเวย์ความเป็นส่วนตัวและการแคชของ Tokenectomy ได้โดยตรง โดยไม่ต้องตั้งค่าตัวแปรสภาพแวดล้อมด้วยตนเอง:
# Wrap Claude Code CLI
razor wrap -- claude

# Wrap Aider with DeepSeek or Ollama (Auto-Transpiled on the fly!)
razor wrap -- aider --model deepseek/deepseek-chat

# Wrap test runs to scrub logs and prevent accidental credential leakage
razor wrap npm test
1. เปิดเกตเวย์ AI แบบสแตนด์อโลน (โหมดแมนนวล)
npx -y tokenectomy-razor --proxy
💡 การกำหนดเส้นทางอัตโนมัติหลายผู้ให้บริการอัจฉริยะและตัวแปล LLM สากลเปิดใช้งานตามค่าเริ่มต้น! Tokenectomy วิเคราะห์เส้นทางคำขอและส่วนหัวโดยอัตโนมัติ ต้องการรัน Claude Code กับ DeepSeek หรือ Ollama หรือไม่? Tokenectomy แปลงรูปแบบ
/v1/messagesของ Anthropic เป็นรูปแบบ/v1/chat/completionsของ OpenAI แบบทันที และในทางกลับกัน
2. เชื่อมต่อเอเจนต์ที่คุณชื่นชอบ
ชี้เอเจนต์เขียนโค้ดหรือ CLI ของคุณไปที่เกตเวย์ภายในเครื่องบน 127.0.0.1:8080:
| เอเจนต์ / สภาพแวดล้อม | คำสั่งตั้งค่าหรือการกำหนดค่า | อัปสตรีมที่กำหนดเส้นทางอัตโนมัติ |
|---|---|---|
| Claude Code | export ANTHROPIC_BASE_URL="http://127.0.0.1:8080" | https://api.anthropic.com |
| Cursor | โมเดล > OpenAI Base URL: http://127.0.0.1:8080/v1 | https://api.openai.com |
| Google Antigravity / Gemini | export OPENAI_BASE_URL="http://127.0.0.1:8080/v1" | https://api.openai.com |
| Cline / Roo Code | ผู้ให้บริการ: OpenAI Compatible • Base URL: http://127.0.0.1:8080/v1 | https://api.openai.com |
| Ollama / Local LLMs | Base URL: http://127.0.0.1:8080 | http://localhost:11434 |
3. แดชบอร์ด FinOps และความปลอดภัยแบบเรียลไทม์
เปิด http://127.0.0.1:8080/dashboard ในเบราว์เซอร์ของคุณเพื่อดูการลดโทเคนสด การชนแคชพรอมต์ การประหยัดเงินดอลลาร์ และข้อมูลรับรองที่ถูกปกปิดแบบเรียลไทม์
4. การตั้งค่า MCP Server คู่หู (ซับคอร์เทกซ์)
สำหรับเอเจนต์ที่เรียกใช้เครื่องมือวินิจฉัยเชิงลึก (get_error_context, analyze_code, apply_code_patch):
Claude Code CLI
claude mcp add tokenectomy npx -y tokenectomy-razor --mcp
Google Antigravity / Gemini CLI
agy mcp add tokenectomy-razor -- npx -y tokenectomy-razor --mcp
Cursor Composer (.cursor/mcp.json)
{
  "mcpServers": {
    "tokenectomy": {
      "command": "npx",
      "args": ["-y", "tokenectomy-razor", "--mcp"]
    }
  }
}
Claude Desktop (claude_desktop_config.json)
{
  "mcpServers": {
    "tokenectomy": {
      "command": "npx",
      "args": ["-y", "tokenectomy-razor", "--mcp"]
    }
  }
}
5. การส่งผ่านเทอร์มินัลและการล้าง CLI
npm test 2>&1 | npx tokenectomy-razor
🛑 ปัญหา: ทำไม AI ของคุณถึงเจอขีดจำกัดอัตราเร็วและหลอน
เมื่อแอปของคุณล่มระหว่างการพัฒนา (Next.js, Express, FastAPI, Tokio) รันไทม์จะทิ้งโค้ดจากไลบรารีบุคคลที่สามหลายร้อยบรรทัดจาก node_modules หรือ site-packages
เมื่อคุณวางดัมป์การล่มดิบนั้นลงใน Cursor หรือ Claude:
- กินขีดจำกัดอัตราเร็ว 5 ชั่วโมงของคุณ: ข้อผิดพลาด Express/Prisma เดียวสามารถทิ้งโทเคน 5,000 ถึง 45,000 จากโค้ดไลบรารีบุคคลที่สามที่คุณไม่เคยเขียน ลูปการล่มไม่กี่ครั้งก็เผาผลาญขีดจำกัดเซสชันของคุณได้อย่างง่ายดาย
- ทำให้ AI หลอน: Claude หลงทางในภายในเฟรมเวิร์ก (
node_modules/express/lib/router/layer.jsหรือstarlette/routing.py) และพยายามแก้ไขไฟล์ไลบรารีแทนที่จะเป็นโค้ดแอปพลิเคชันจริงของคุณ - รั่วไหลความลับและข้อมูลรับรอง: สตริงการเชื่อมต่อที่มีรหัสผ่านฐานข้อมูลดิบ โทเคน Bearer ของ JWT และคีย์คลาวด์ที่ฝังอยู่ในเทรซข้อผิดพลาดถูกส่งต่อไปยังเซิร์ฟเวอร์โมเดลภายนอก
Raw Terminal Crash (45,820 tokens + Leaked Secrets)
     │
     ▼  <0.2ms Local Rust DFA Engine
[Redact Passwords & Keys] ──► [Strip Third-Party Framework Frames] ──► [Isolate Root Cause]
     │
     ▼
Clean Context (118 tokens • Zero Secrets • Sub-millisecond)
🔍 การเปรียบเทียบก่อนและหลัง
❌ ไม่มี Tokenectomy: AI หลอนและเผาผลาญบริบท
TypeError: Cannot read properties of undefined (reading 'token')
    at loadComponents (/app/node_modules/next/dist/server/load-components.js:14:2)
    at renderToHTML (/app/node_modules/next/dist/server/render.js:50:5)
    at nextServer (/app/node_modules/next/dist/server/next-server.js:80:12)
    at processTicksAndRejections (node:internal/process/task_queues:95:5)
    at runMicrotasks (node:internal/process/task_queues:120:3)
    at checkoutHandler (/app/pages/api/checkout.ts:42:15)
Database connection failed: postgresql://admin:super_secret_password@db.prod.internal:5432/primary
API key leaked: sk-ant-api03-abcdef1234567890abcdef1234567890
สิ่งที่ Claude ทำ: วิเคราะห์
load-components.jsและnext-server.jsคาดเดาเกี่ยวกับภายในของ Webpack / Next.js และรั่วไหลข้อมูลรับรองการเชื่อมต่อไปยังล็อกการอนุมานระยะไกล
✅ มี Tokenectomy: บริบทสะอาดและแก้ไขทันที
// [Tokenectomy Surgery: 5 internal framework frames pruned (83.3%)]
// Source: /app/pages/api/checkout.ts:42:15
42 |   const sessionToken = req.headers.authorization.token;
   |                                                  ^ TypeError: Cannot read properties of undefined (reading 'token')
🛡️ [CONNECTION_STRING_REDACTED]
🛡️ [ANTHROPIC_KEY_REDACTED]
สิ่งที่ Claude ทำ: ระบุทันทีว่าบรรทัดที่ 42 ใน
checkout.tsพยายามเข้าถึง.tokenบนส่วนหัวที่ไม่ได้กำหนด แนะนำ optional chainingreq.headers.authorization?.tokenทันที ข้อมูลรับรองถูกปกปิดก่อนการส่ง
🔬 เกณฑ์มาตรฐานที่ตรวจสอบได้
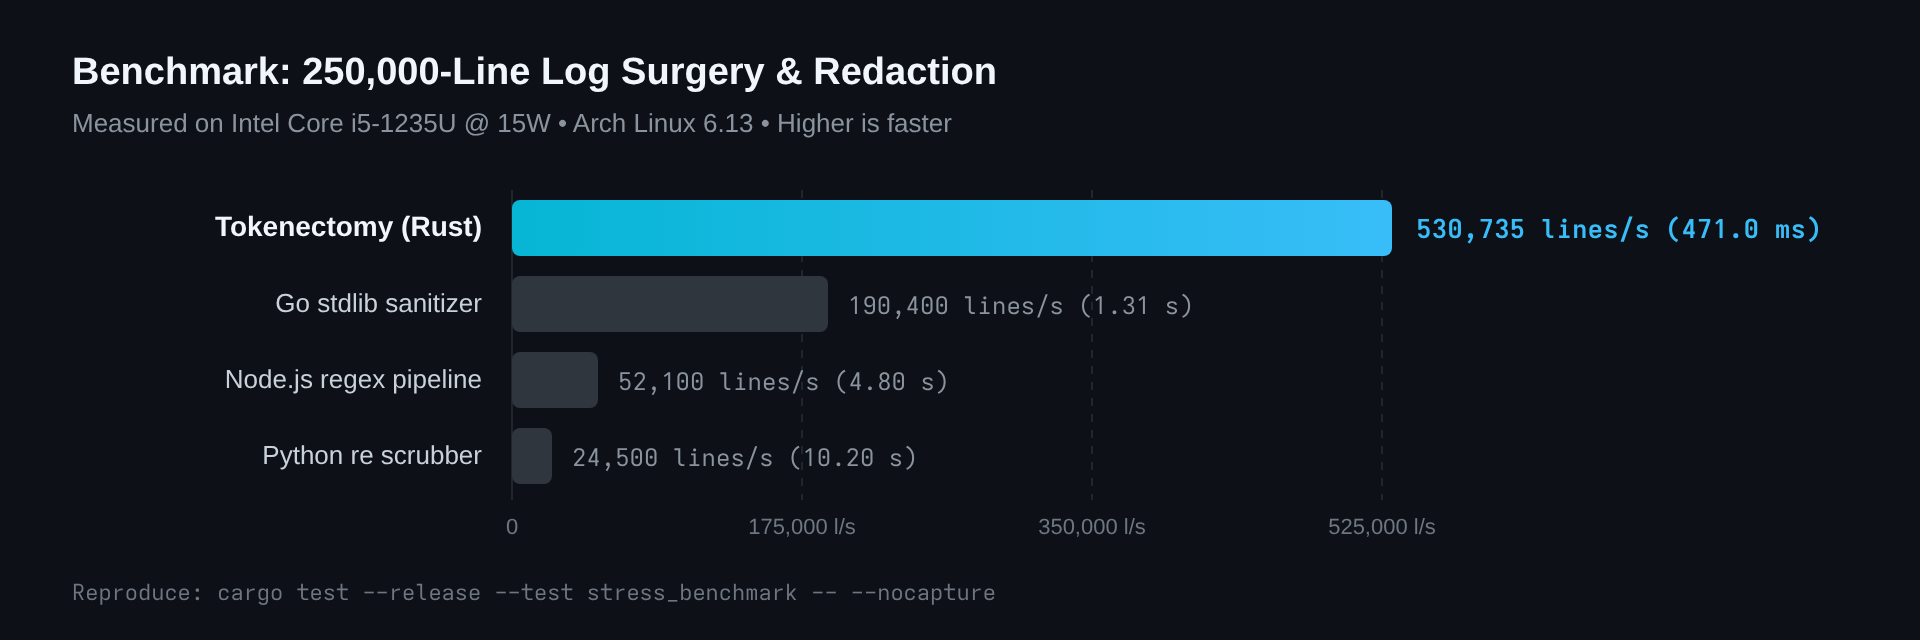
การอ้างสิทธิ์ด้านประสิทธิภาพทั้งหมดมีพื้นฐานจากฮาร์ดแวร์จริงและสามารถทำซ้ำได้อย่างอิสระบนฮาร์ดแวร์จริง (วัดบน Intel Core i5-1235U 10 คอร์ @ 15W รัน Arch Linux, Kernel 6.13):
ประกาศการพึ่งพาฮาร์ดแวร์: ประสิทธิภาพขึ้นอยู่กับฮาร์ดแวร์ ปริมาณงานที่รายงานแสดงผลการวัดบนฮาร์ดแวร์ทดสอบที่ระบุ (Intel Core i5-1235U 10 คอร์ @ 15W TDP) ปริมาณงานจะปรับขนาดตาม CPU เดสก์ท็อป/เซิร์ฟเวอร์ TDP ที่สูงขึ้นและบัสหน่วยความจำที่เร็วขึ้น นักพัฒนาควรตรวจสอบประสิทธิภาพอย่างอิสระโดยใช้คำสั่งการทำซ้ำด้านล่าง
📋 คลิกเพื่อขยายล็อกเทอร์มินัลเกณฑ์มาตรฐานดิบทั้งหมด ($ cargo test --release)
$ cargo test --release --test stress_benchmark -- --nocapture

=====================================================================================
🧪 TOKENECTOMY OSS VERIFIABLE HEAVY STRESS BENCHMARK (100% REPRODUCIBLE IN OSS)
   Hardware: 10-Core / 12-Thread Intel Core i5-1235U | OS: Arch Linux | Kernel Telemetry Active
   Initial Baseline Process Memory (VmRSS): 3.45 MB
=====================================================================================

🔥 [TEST 1/3] QUARTER-MILLION LINES LOG REDACTION TORTURE (250,000 LINES / 25MB+ BUFFER)
  ├── Buffer Size: 24.44 MB (250000 lines)
  ├── Redaction Latency: 471.05ms (51.9 MB/sec)
  ├── Line Throughput: 530,735 lines/sec
  ├── Peak Memory (VmRSS): 76.05 MB (Delta: +72.60 MB)
  └── Status: ✅ PASSED (100% of 250,000 lines sanitized, zero memory balloon)

🔥 [TEST 2/3] REDOS CATASTROPHIC BACKTRACKING TORTURE (50,000 CHARS PAYLOAD)
  ├── Attack Payload Size: 50,082 characters
  ├── Execution Latency: 1.165 ms
  └── Status: ✅ PASSED (Linear O(N) evaluation, ReDoS-resistant on tested payloads)

🔥 [TEST 3/3] HIGH-CONCURRENCY TORTURE (100 PARALLEL OS THREADS)
  ├── Thread Concurrency: 100 concurrent OS threads
  ├── Successful Operations: 100/100 (100.0%)
  ├── Total Elapsed: 11.31ms
  ├── Concurrency Throughput: 17,688 ops/sec
  ├── Final VmRSS: 78.99 MB
  └── Status: ✅ PASSED (Zero race condition, zero deadlock)

=====================================================================================
🏆 TOKENECTOMY OSS STRESS BENCHMARK: 3/3 PASSED (100% GREEN)
   Total Suite Duration: 580.83ms
   Bounded Final VmRSS: 78.99 MB
=====================================================================================
test test_oss_heavy_stress_benchmark ... ok

test result: ok. 1 passed; 0 failed; 0 ignored; 0 measured; 0 filtered out; finished in 0.58s
| เป้าหมายเกณฑ์มาตรฐาน | ภาระงานภายใต้การทดสอบ | การวัดที่ตรวจสอบแล้ว | ผลลัพธ์ |
|---|---|---|---|
| ปริมาณงานการปกปิดล็อก | 250,000 บรรทัด (24.44 MB) ดัมป์องค์กรที่มีคีย์ API และ URI การเชื่อมต่อ | 530,735 บรรทัด/วินาที (471.0 ms, 51.9 MB/s) | ผ่าน |
| ความทนทานต่อ ReDoS | เพย์โหลด regex การย้อนรอยทางพยาธิวิทยา 50,000 ตัวอักษร | 1.16 ms (การประเมิน DFA เชิงเส้นกำหนดได้ $O(N)$) | ผ่าน |
| ความพร้อมกันของเธรด | 100 เธรด OS พร้อมกันที่ดำเนินการปกปิดพร้อมกัน | 17,688 ops/วินาที (100/100 เสร็จใน 11.31 ms) | ผ่าน |
| รอยเท้าหน่วยความจำ | หน่วยความจำ резидентสูงสุดระหว่างการทดสอบความเครียดต่อเนื่อง 250k บรรทัด | 76.05 MB VmRSS ผ่าน /proc/self/status (~3× ขนาดบัฟเฟอร์อินพุต) | ผ่าน |
| ชุดทดสอบรีลีส | เมทริกซ์การทดสอบการรวมเต็มรูปแบบครอบคลุมตัวแยก ตัวกรอง และตัววิเคราะห์ | 90 / 90 เขียวที่ตรวจสอบแล้ว (ไม่มี panic ไม่มีการรั่วไหล) | ผ่าน |
🛡️ เกณฑ์มาตรฐานการปกปิดอัตโนมัติและการฆ่าเชื้อความลับ
ประเมินบนฟิกซ์เจอร์ทดสอบเกณฑ์มาตรฐานภายใน (tests/fixtures/) ของเทรซการล่มหลายภาษา 12 รายการ (Rust, Python, TypeScript, Go, YAML) ที่มีข้อมูลรับรองความจริงภาคพื้นดิน 22 รายการและกลุ่มควบคุมเชิงลบที่สะอาด ประเมินแบบตัวต่อตัวกับ Gitleaks v8.30.1 (กฎชุดเริ่มต้น)
หมายเหตุเชิงสถาปัตยกรรม: Gitleaks ออกแบบมาเป็นหลักสำหรับสแกนเนอร์คอมมิต/ดิฟฟ์ของพื้นที่เก็บข้อมูล ไม่ใช่ตัวปกปิดเทรซรันไทม์ในหน่วยความจำ Tokenectomy Razor ถูกออกแบบมาโดยเฉพาะสำหรับการฆ่าเชื้อสตรีมรันไทม์และการผ่าตัดสแตกเทรซ
1. ความแม่นยำ การเรียกคืน และคะแนน F1 ต่อหมวดหมู่
| หมวดหมู่ความลับ | ความจริงภาคพื้นดิน | การเรียกคืนของ Razor | F1 ของ Razor | การเรียกคืนของ Gitleaks | F1 ของ Gitleaks | ข้อได้เปรียบการฆ่าเชื้อ |
|---|---|---|---|---|---|---|
คีย์ API ของ Anthropic Claude (sk-ant-...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
ID คีย์การเข้าถึง AWS (AKIA...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
| คีย์ลับการเข้าถึง AWS | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
| URI ฐานข้อมูล (PostgreSQL, MySQL, Redis, Mongo) | 4 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
| รหัสผ่านทั่วไป / ความลับการตรวจสอบสิทธิ์ (YAML/JSON) | 3 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
โทเคนการเข้าถึงส่วนบุคคลของ GitHub (ghp_...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
โทเคนการเข้าถึงส่วนบุคคลของ GitLab (glpat-...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | เท่ากัน (จับได้ 100%) |
โทเคน API ของ HuggingFace (hf_...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
| โทเคนเว็บ JSON (RFC 7519 / ถูกตัดทอน) | 2 | 100.0% | 100.0% | 100.0% | 100.0% | เท่ากัน (จับได้ 100%) |
โทเคนการเข้าถึงรีจิสทรี npm (npm_...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
คีย์ API ของ OpenAI (sk-..., sk-proj-...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | เท่ากัน (จับได้ 100%) |
| บล็อกคีย์ RSA ส่วนตัว PEM | 1 | 100.0% | 100.0% | 100.0% | 100.0% | เท่ากัน (จับได้ 100%) |
โทเคนอัปโหลดแพ็กเกจ PyPI (pypi-AgEI...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | เท่ากัน (จับได้ 100%) |
คีย์ API ของ SendGrid (SG...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% การเรียกคืน (M2M ไม่รั่วไหล) |
โทเคนบอท/ผู้ใช้ Slack (xoxb-...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | เท่ากัน (จับได้ 100%) |
คีย์ลับ Stripe Live/Test (sk_live_...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | เท่ากัน (จับได้ 100%) |
2. สรุปประสิทธิภาพแบบตัวต่อตัวและสถาปัตยกรรม
| มิติ | Tokenectomy Razor (--scrub) | Gitleaks v8.30.1 | เหตุผลเชิงสถาปัตยกรรม |
|---|---|---|---|
| การเรียกคืนความลับโดยรวม | 100.0% (22/22) | 36.4% (8/22) | Razor จับ URI ที่ไม่ได้ใส่เครื่องหมายคำพูด พอร์ต DB และคีย์ AI ที่กฎดิฟฟ์พลาด |
| ความแม่นยำโดยรวม | 100.0% (0 ผลบวกลวง) | 88.9% | ไม่มีการแจ้งเตือนเท็จบนข้อผิดพลาดคอมไพเลอร์และเทรซที่ย่อขนาด |
| คะแนน F1 โดยรวม | 100.0% (ฟิกซ์เจอร์ภายใน) | 51.6% | ความครอบคลุมที่ครอบคลุมซึ่งออกแบบมาโดยเฉพาะสำหรับบริบทการล่ม |
| เอนจินการดำเนินการ | Rust DFA ปริมาณงานสูง ($O(N)$) | สแกนเนอร์ regex Go + ตัวรวบรวมต้นไม้ Git | ความหน่วงต่ำกว่ามิลลิวินาทีสำหรับแบ็กเทรซสตรีมมิ่งของเอเจนต์ |
| ความทนทานต่อ ReDoS | เวลากำหนดเชิงเส้น ($O(N)$) | ขึ้นอยู่กับเอนจิน | regex DFA ที่ไม่ย้อนรอยป้องกันการย้อนรอยที่ร้ายแรงบนดัมป์ที่ทดสอบ |
| การดำเนินการฆ่าเชื้อ | การปกปิดโทเคนแบบอินไลน์ ([KEY_REDACTED]) | เฉพาะล็อกคำเตือน (ไม่มีการล้าง) | ฆ่าเชื้อข้อความโดยตรงก่อนการป้อนเข้าสู่คอร์เทกซ์ LLM |
3. การลดโทเคนและการประหยัดบริบท LLM (tiktoken cl100k_base)
| เมตริก | ค่าที่วัดได้ | ผลกระทบเชิงปฏิบัติการสำหรับเอเจนต์เขียนโค้ด AI |
|---|---|---|
| การลดโทเคนเฉลี่ย | 41.67% | ลดรอยเท้าโทเคนของเทรซการล่มดิบอย่างสม่ำเสมอ |
| การลดค่ามัธยฐาน (P50) | 42.95% | การลดดัมป์ข้อมูลรับรองและการเชื่อมต่อโดยทั่วไป |
| เปอร์เซ็นไทล์ที่ 90 (P90) | 61.42% | กำจัดคีย์และข้อมูลรับรองหลายบรรทัดยาว |
| ช่วงต่ำสุด / สูงสุด | 0.00% — 81.36% | 0% บนกลุ่มควบคุมเชิงลบที่สะอาด (ไม่บิดเบือน) สูงถึง 81.4% บนการรั่วไหล |
| โทเคนทั้งหมดที่เก็บรักษา / ประหยัด | 920 โทเคน (สุทธิ 44.02%) | ป้องกันการอิ่มตัวของหน้าต่างบริบทและลดการเรียกเก็บเงิน LLM |
🔌 การกำหนดค่าเอเจนต์และเกตเวย์ขั้นสูง
1. ตัวเลือกเกตเวย์ AI หลายผู้ให้บริการ (--proxy)
เกตเวย์ของ Tokenectomy รันภายในเครื่องบน 127.0.0.1:8080 โดยไม่ต้องตั้งค่าด้วยตนเอง ในสภาพแวดล้อมการพัฒนาที่ซับซ้อนหรือโทโพโลยีเอเจนต์แบบคอนเทนเนอร์ คุณสามารถปรับแต่งการผูกและการกำหนดเส้นทางได้:
# Default Smart Auto-Routing (routes Anthropic, OpenAI, and Ollama requests dynamically):
razor --proxy

# Safety Circuit Breaker: Prevent runaway agent loops from burning your hourly budget or 5-hour window:
razor --proxy --max-hourly-tokens 200000

# Resilient 429 Auto-Retry: Automatically pause and retry when hitting upstream rate limits (default: on):
razor --proxy --max-retries 5

# Explicit upstream override (e.g. Groq, vLLM, or OpenRouter):
razor --proxy --upstream-url https://api.groq.com/openai/v1

# Secure remote container binding with mandatory bearer token:
razor --proxy --proxy-bind 0.0.0.0:8080 --allow-remote --proxy-token "$MY_GATEWAY_TOKEN"
ตัวชี้วัดแบบเรียลไทม์และการส่งออก Prometheus
Tokenectomy เปิดเผยข้อมูล FinOps และโทเค็นเศรษฐศาสตร์แบบสดผ่าน JSON:
curl http://127.0.0.1:8080/v1/metrics
ส่งคืนข้อมูลเทเลเมทรีทันทีสำหรับ rate_limits_mitigated, circuit_breaker_trips, last_latency_ms, current_hourly_tokens, cache_hits, cache_tokens_saved, และ estimated_cost_saved_usd
2. CLI แบบสแตนด์อโลนและการล้างข้อมูลเทอร์มินัล
เมื่อดีบักหรือส่งผ่านเอาต์พุตการทดสอบเทอร์มินัลโดยตรง:
# Pipe terminal test failures through the surgical redactor:
npm test 2>&1 | razor --scrub

# Sanitize a specific raw log file:
razor --scrub --file /var/log/app/error.log > sanitized.log

# Offline local air-gapped mode (zero external network calls):
cat failure.log | razor --scrub --local-only
🛠️ เครื่องมือ MCP ที่เปิดเผย
Tokenectomy Razor ปฏิบัติตาม Glama Grade A Tool Definition Quality Score (TDQS) พร้อมขอบเขตพารามิเตอร์ที่ชัดเจน:
| ชื่อเครื่องมือ | คำอธิบายความสามารถ |
|---|---|
get_error_context | ดำเนินการผ่าตัดร่องรอยบนดัมป์ข้อผิดพลาด ลบสัญญาณรบกวนจากเฟรมเวิร์ก ปกปิดข้อมูลรับรอง และแยกบริบทซอร์สโค้ดท้องถิ่นที่เกี่ยวข้องภายในขอบเขตพื้นที่ทำงาน |
analyze_code | ดำเนินการวิเคราะห์โค้ด AST แบบคงที่เพื่อตรวจจับการรั่วไหลของทรัพยากร แฮนเดิลที่ไม่ได้ปิด และช่องโหว่ทางไวยากรณ์ พร้อมขีดจำกัดการทำงานและพิกัด LSP UTF-16 ที่แม่นยำ |
apply_code_patch | ใช้การแก้ไขไฟล์แบบอะตอมมิกพร้อมการตรวจสอบไวยากรณ์ภาษาหลังการเขียน (cargo check, py_compile, node --check) และการย้อนกลับอัตโนมัติเมื่อเกิดความล้มเหลว |
search_stack_overflow | ค้นหา Stack Exchange API สำหรับลายเซ็นข้อผิดพลาดที่เกี่ยวข้องโดยใช้คำค้นหาที่ผ่านการทำความสะอาดและปกปิด |
audit_context_health | ตรวจสอบล็อกดิบ ร่องรอย หรือเพย์โหลดพรอมต์เพื่อหาความบวมของโทเค็น สัญญาณรบกวนจากเฟรมเวิร์ก และข้อมูลรับรอง ส่งคืนเทเลเมทรี M2M ตัวชี้วัดการประหยัด และเกรดสุขภาพบริบท |
🌐 ระบบนิเวศหลายภาษาที่รองรับ
| ภาษา | เฟรมเวิร์กที่รองรับ | ภายในเฟรมเวิร์กที่แยกออก |
|---|---|---|
| Rust | Tokio, Actix-web, Axum | .cargo/registry, .rustup, target/debug/build |
| TypeScript / JS | Next.js, Express, NestJS, Vite | node_modules, .next, dist, webpack internals |
| Python | Django, FastAPI, Flask, PyTorch | site-packages, dist-packages, venv, __pycache__ |
| Golang | Gin, Fiber, Stdlib Panics | go/src (stdlib), go/pkg/mod, vendor |
| Java / Kotlin | Spring Boot 3, Tomcat, Netty | .m2/repository, .gradle/caches, internal bytecode |
| C / C++ | AddressSanitizer, GDB / LLDB | /usr/include, /usr/lib, vcpkg_installed |
| C# (.NET) | ASP.NET Core, .NET Runtime | System.Private.CoreLib, Microsoft.AspNetCore |
| Ruby on Rails | Rails, Sinatra, Bundler | /gems/, ruby/gems, internal rack handlers |
| PHP | Laravel, Symfony | vendor/composer, vendor/symfony |
📦 ตัวเลือกการติดตั้ง
วิธีที่ 1: ทันทีผ่าน npx (ไม่ต้องตั้งค่า Toolchain)
npx -y tokenectomy-razor --mcp
วิธีที่ 2: Cargo (crates.io)
cargo install tokenectomy
วิธีที่ 3: ไบนารีสแตนด์อโลนที่คอมไพล์ล่วงหน้า
ไบนารีรีลีสแบบสแตนด์อโลนที่ไม่พึ่งพา มีให้บน GitHub Releases:
- Linux:
x86_64-unknown-linux-gnu,x86_64-unknown-linux-musl,aarch64-unknown-linux-gnu - macOS:
aarch64-apple-darwin(Apple Silicon M1/M2/M3/M4),x86_64-apple-darwin(Intel) - Windows:
x86_64-pc-windows-msvc.exe
วิธีที่ 4: คอนเทนเนอร์ Docker หลายสถาปัตยกรรม (GHCR)
docker pull ghcr.io/tokenectomy-labs/razor:latest
docker run -i ghcr.io/tokenectomy-labs/razor:latest --mcp
⚖️ การเปรียบเทียบรุ่น
| ความสามารถ | Razor (Community OSS) | Sentinel (Commercial Tier) |
|---|---|---|
| การผ่าตัดสแตกเทรซหลายภาษา | ใช่ (9 ภาษารันไทม์) | ใช่ (ทั้ง 9 ภาษา + การรักษา AST เชิงความหมายเชิงลึก) |
| การปกปิดความลับแบบ O(N) ที่ปลอดภัยจาก ReDoS | ใช่ | ใช่ |
| เซิร์ฟเวอร์ MCP แบบ JSON-RPC 2.0 | ใช่ | ใช่ |
พร็อกซีย้อนกลับ AI Gateway (--proxy) | ใช่ | ใช่ |
| แคช Idempotency แบบ SHA-256 (TTL 24 ชม.) | ใช่ | ใช่ |
| แดชบอร์ดตัวชี้วัด FinOps | ใช่ | ใช่ |
| การย้อนกลับการตรวจสอบไวยากรณ์ (คอมไพเลอร์ / Linter) | ใช่ | ใช่ |
| การย้อนกลับชุดทดสอบอัตโนมัติ (0 Dirty Diff) | — | ใช่ |
| การรักษาไวยากรณ์ AST แบบ Tree-sitter | — | ใช่ |
| การ์ดป้องกันขอบเขต Anti-Hallucination | — | ใช่ |
| ธุรกรรมอะตอมมิกหลายไฟล์ | — | ใช่ |
เอ็นจินยกเลิก Time Machine (--undo) | — | ใช่ |
| สถานะเครื่องจักรการรักษาอัตโนมัติ | — | ใช่ |
ต้องการการรักษาตัวเอง AST ระดับองค์กรหรือไม่? สำรวจ Sentinel Tier
🗺️ แผนงานและเหตุการณ์สำคัญ
| เหตุการณ์สำคัญ / ความสามารถ | สถานะ | เป้าหมาย |
|---|---|---|
| การผ่าตัดล็อกหลายภาษาแกนหลักและการปกปิด $O(N)$ ReDoS | ✅ เสร็จสมบูรณ์ | v1.0.0 |
พร็อกซีย้อนกลับ AI Gateway (--proxy) และแคช Idempotency | ✅ เสร็จสมบูรณ์ | v1.1.0 |
| Docker หลายสถาปัตยกรรมและการดำเนินการ GitHub Actions Marketplace | ✅ เสร็จสมบูรณ์ | v1.1.3 |
เอ็นจินวิเคราะห์ AST แบบคงที่ (analyze_code) และ LSP UTF-16 | ✅ เสร็จสมบูรณ์ | v1.1.5 |
| คะแนนคุณภาพคำจำกัดความเครื่องมือ Glama.ai (TDQS Grade A) | ✅ เสร็จสมบูรณ์ | v1.1.5 |
| ไบนารีสแตนด์อโลนที่คอมไพล์ล่วงหน้า (Linux, macOS, Windows) | ✅ เสร็จสมบูรณ์ | v1.1.6 |
รายการ MCP Registry อย่างเป็นทางการ (io.github.Tokenectomy-Labs/razor) | ✅ เสร็จสมบูรณ์ | v1.1.7 |
รายการไดเรกทอรี mcpservers.org | ✅ เสร็จสมบูรณ์ | v1.1.7 |
| ตัวแยก Java/Kotlin (Spring Boot 3) และ C/C++ (ASan) | ✅ เสร็จสมบูรณ์ | v1.2.0 |
| การผ่าตัดสแตกเชิงลึก C# (.NET) และ Ruby on Rails | ✅ เสร็จสมบูรณ์ | v1.2.2 |
กฎการปกปิดและสัญญาณรบกวนที่ผู้ใช้กำหนด (~/.tokenectomy.toml) | ✅ เสร็จสมบูรณ์ | v1.2.2 |
การตรวจสอบสุขภาพบริบทอัตโนมัติ (audit_context_health) และคำแนะนำ M2M | ✅ เสร็จสมบูรณ์ | v1.2.2 |
| เกณฑ์มาตรฐานการปกปิดอัตโนมัติและประตู CI | ✅ เสร็จสมบูรณ์ | v1.2.2 |
ระนาบควบคุม M2M คำแนะนำเชิงประกาศ ([:TOKENECTOMY:M2M_CONTROL_PLANE:v1.3.0]) | ✅ เสร็จสมบูรณ์ | v1.3.0 |
การจัดงบประมาณหลายกลยุทธ์แบบโต้ตอบ (aggressive, conservative, lossless_compact) | ✅ เสร็จสมบูรณ์ | v1.2.3 |
| ประตูเผยแพร่ OIDC อย่างเป็นทางการของ GitHub Actions | ✅ เสร็จสมบูรณ์ | v1.2.3 |
รายการแคตตาล็อกชุมชน awesome-mcp-servers | ✅ เสร็จสมบูรณ์ | v1.2.4 |
ตัวตนเฟรมที่ถูกทิ้งแบบอินไลน์ ([DROPPED_FRAMES: ...]) และการตรวจสอบการตัดทอนแบบเงียบ | ✅ เสร็จสมบูรณ์ | v1.3.1 |
แคชล็อกดิบแบบ Content-Addressable และแฮชการตรวจสอบ (--diff-verify) | ✅ เสร็จสมบูรณ์ | v1.3.1 |
| การกำหนดเส้นทางอัตโนมัติหลายผู้ให้บริการอัจฉริยะ (Anthropic, OpenAI, Ollama) และแคชพรอมต์ต้นทุนศูนย์ | ✅ เสร็จสมบูรณ์ | v1.3.3 |
เซอร์กิตเบรกเกอร์ความปลอดภัยเอเจนต์ (--max-hourly-tokens), ตัวบรรเทาการลองใหม่ 429 และ CORS Preflight | ✅ เสร็จสมบูรณ์ | v1.3.3 |
ตัวแปลงรูปแบบ LLM สากล (OpenAI /v1/chat/completions ⇄ Anthropic /v1/messages) | ✅ เสร็จสมบูรณ์ | v1.3.4 |
ตัวห่อคำสั่งเอเจนต์แบบ Zero-Config (razor wrap -- <cmd>) และ Git Pre-commit Hook | ✅ เสร็จสมบูรณ์ | v1.3.4 |
| ความพร้อมใช้งานสูงหลายผู้ให้บริการและการสำรองอัตโนมัติเมื่อหยุดทำงาน | 📋 วางแผนแล้ว | v1.4.0 |
การกำหนดค่า AI Gateway เชิงประกาศ (gateway.toml / tokenectomy.yaml) | 📋 วางแผนแล้ว | v1.4.0 |
| เอ็นจินแคชโทเค็นสตรีมมิ่ง SSE เต็มรูปแบบ | 📋 วางแผนแล้ว | v1.4.0 |
| ส่วนขยายคู่หู VS Code และ JetBrains ดั้งเดิม | 📋 วางแผนแล้ว | v1.4.0 |
| การขนส่ง MCP ระยะไกลแบบ Server-Sent Events (SSE) | 📋 วางแผนแล้ว | v1.4.0 |
🔒 ความปลอดภัยและค่าคงที่
- การทำงานในเครื่องโดยค่าเริ่มต้น: การแยกวิเคราะห์สแตกเทรซ การตัดเฟรม และการปกปิดความลับทั้งหมดทำงานในเครื่องบนฮาร์ดแวร์จริง
- การส่งออกเครือข่ายที่บันทึกไว้: ในโหมดเซิร์ฟเวอร์ MCP
search_stack_overflowเป็นเครื่องมือเดียวที่มีการส่งออกเครือข่ายขาออก (HTTPS ไปยังapi.stackexchange.com) เพย์โหลดถูกจำกัดอย่างเคร่งครัดให้เป็นข้อความลายเซ็นข้อผิดพลาดที่ทำความสะอาดและปกปิด (ไม่มีบรรทัดโค้ด ไม่มีพาธท้องถิ่น ไม่มีข้อมูลรับรอง) ในสภาพแวดล้อมที่ตัดการเชื่อมต่อ ใช้--local-onlyเพื่อปิดการค้นหาเครือข่ายทั้งหมด - การจับคู่รูปแบบเชิงเส้นเวลาที่กำหนดได้: ตัวจับคู่รูปแบบทั้งหมดใช้เอ็นจิน regex DFA ที่ไม่ย้อนกลับ ($O(N)$ เวลาเชิงเส้น) และการประเมินออโตมาตัน Aho-Corasick
- การแยกขอบเขตการข้ามพาธ: การดำเนินการไฟล์ถูกล็อกอย่างเคร่งครัดภายในรากพื้นที่ทำงานที่ใช้งานอยู่ (
CWD) การข้ามพาธ (../) และ symlink ที่ไม่ได้รับอนุญาตถูกบล็อก - การใช้งาน Rust ที่ปลอดภัย: เส้นทางการทำงานหลักบังคับใช้การรับประกันหน่วยความจำ Rust ที่ปลอดภัยพร้อมตัวอ่านสตรีมแบบมีขอบเขต (
.take()) ป้องกันการหมดทรัพยากร
สำหรับการเปิดเผยช่องโหว่ โปรดตรวจสอบ นโยบายความปลอดภัย ของเรา
⚖️ ข้อจำกัดความรับผิดทางกฎหมายและการแยกสาขาดาวน์สตรีม
Tokenectomy Razor จัดทำขึ้นเพื่อประสิทธิภาพการทำงานของนักพัฒนาที่ถูกกฎหมาย การสังเกตการณ์ การผ่าตัดล็อก และการปกปิดข้อมูลรับรองเชิงป้องกันเท่านั้น การแยกสาขา โคลน การแจกจ่ายซ้ำ หรือการปรับใช้ส่วนตัวใด ๆ ทำงานอย่างเป็นอิสระอย่างสมบูรณ์จากผู้เขียนต้นฉบับ Tokenectomy Labs และผู้ดูแลไม่มีภาระรับผิดใด ๆ สำหรับการกระทำที่ผิดกฎหมาย เป็นอันตราย หรือไม่ได้รับอนุญาตโดยบุคคลที่สามโดยใช้โค้ดเบสนี้หรืออนุพันธ์ของมัน ผู้ดำเนินการดาวน์สตรีมทั้งหมดรับผิดชอบ 100% ต่อบุคคลสำหรับการปฏิบัติตามกฎหมายความปลอดภัยทางไซเบอร์ในท้องถิ่นและระหว่างประเทศ ดู DISCLAIMER.md สำหรับข้อกำหนดทางกฎหมายฉบับเต็ม
❓ คำถามที่พบบ่อย (FAQ)
Tokenectomy Razor ป้องกัน Claude Code และ Cursor จากการถึงขีดจำกัดอัตราอย่างไร?
เมื่อการทดสอบหรือบิลด์เทอร์มินัลล่ม เฟรมเวิร์กเช่น Next.js, Express, Jest และ Django ทิ้งเฟรมสแตกภายในหลายพันเฟรม (node_modules, site-packages) การส่งล็อกการล่มแบบดิบ 5,000 บรรทัดใช้โทเค็น 15,000 ถึง 45,000 โทเค็นต่อพรอมต์ ทำให้ขีดจำกัดเซสชัน 5 ชั่วโมงของคุณหมดในไม่กี่นาที Tokenectomy Razor สกัดกั้นล็อกและลบ 95% ของท่อเฟรมเวิร์กที่ไม่สามารถดำเนินการได้ ลดล็อกการล่ม 40,000 ตัวอักษรให้เหลือโทเค็นสำคัญน้อยกว่า 200 โทเค็นใน <0.2ms
ฉันจะหยุด Cursor จากการส่งล็อกข้อผิดพลาด node_modules ไปยัง LLM ได้อย่างไร?
รัน Tokenectomy Razor เป็นพร็อกซีย้อนกลับ AI Gateway ในเครื่อง (npx -y tokenectomy-razor --proxy) ในการตั้งค่า Cursor ชี้ OpenAI Base URL ของคุณไปที่ http://127.0.0.1:8080/v1 เอาต์พุตข้อผิดพลาดเทอร์มินัลใด ๆ ที่วางหรืออ้างอิงโดย Composer จะถูกทำความสะอาด ปกปิด และแคชโดยอัตโนมัติก่อนถึงเซิร์ฟเวอร์โมเดล
Tokenectomy ป้องกันการรั่วไหลของข้อมูลรับรองในล็อกข้อผิดพลาดอย่างไร?
การผ่าตัดล็อกและการปกปิดความลับทั้งหมดทำงาน 100% ในเครื่องบนเครื่องของคุณในหน่วยความจำก่อนการส่งออกขาออก Razor ใช้ regex เชิงเส้นเวลาที่กำหนดได้และออโตมาตา Aho-Corasick เพื่อตรวจจับและปกปิด URI การเชื่อมต่อ PostgreSQL/MongoDB โทเค็น Bearer JWT และคีย์ API คลาวด์ด้วยโทเค็น [REDACTED] ไม่จำเป็นต้องส่งออกคลาวด์สำหรับการล้างข้อมูล
🤝 ชุมชนและทรัพยากร
- 🌐 เว็บไซต์อย่างเป็นทางการ
- 📖 เอกสารประกอบ
- 🏗️ สถาปัตยกรรมระบบ
- 📋 บันทึกการเปลี่ยนแปลง
- 🤝 แนวทางการมีส่วนร่วม
- 🔒 นโยบายความปลอดภัย
- ⚖️ ข้อจำกัดความรับผิดและภาระ
Tokenectomy Labs • Autonomous M2M Sub-Cortex
วิศวกรรมด้วยความแม่นยำโดย Daffa (@daffa2555)
ได้รับอนุญาตภายใต้ MIT License