Tokenectomy Razor
oficialServidor MCP rápido e leve baseado em Rust, projetado para otimizar cargas de prompt e reduzir a sobrecarga de tokens para LLMs.
O que você pode fazer com Tokenectomy Razor MCP?
- Trace surgery em dumps de erro — Peça ao seu assistente para remover ruído de framework e ocultar credenciais de um log de crash via
get_error_context. - Análise estática de código — Faça seu assistente detectar vazamentos de recursos, handles não fechados e vulnerabilidades de sintaxe em arquivos de origem usando
analyze_code. - Aplicação de patch atômico — Solicite modificações seguras em arquivos com verificação automática de sintaxe e reversão em caso de falha por meio de
apply_code_patch. - Auditoria de saúde de contexto — Peça ao seu assistente para avaliar logs ou prompts quanto a inchaço de tokens, ruído e vazamentos de credenciais com
audit_context_health. - Busca de erro sanitizada — Obtenha respostas do Stack Overflow para assinaturas de erro ocultas sem vazar código ou segredos via
search_stack_overflow.
Documentação
Tokenectomy Razor
Corrija os Limites de Taxa do Claude Code e Cursor: Gateway de IA Local de Latência Zero e Servidor MCP de Cirurgia de Contexto em Rust
Pare de queimar 20.000 tokens em stack traces de node_modules. O Tokenectomy Razor é um gateway reverso de IA local de sub-milissegundo (127.0.0.1:8080) e servidor MCP complementar escrito em Rust seguro. Remove 41,7%–99,7% do ruído de frameworks de logs de erro de terminal, redige credenciais de banco de dados vazadas/JWTs e armazena prompts em cache gratuitamente.



Início Rápido (10s) • Arquitetura • O Problema • Antes e Depois • Demonstração Interativa ao Vivo • Benchmarks
                                 ┌────────────────────────────────────────────────────────┐
                                 │                   Autonomous Agents                    │
                                 │  Claude Code • Cursor • Antigravity • Cline • Windsurf │
                                 └───────────────────────────┬────────────────────────────┘
                                                             │
                                                             ▼ (HTTP / SSE Outbound Prompts)
   ┌──────────────────────────────────────────────────────────────────────────────────────────────────────────────────┐
   │                                 ⚡ TOKENECTOMY AI GATEWAY (127.0.0.1:8080)                                       │
   │                                                                                                                  │
   │  ┌─────────────────────────┐   ┌───────────────────────────┐   ┌──────────────────────────────────────────────┐  │
   │  │   Zero-Cost Prompt      │   │   Zero-Leak Credential    │   │         Polyglot Trace Surgery               │  │
   │  │         Cache           │   │         Redaction         │   │            (9 Languages)                     │  │
   │  │  <1ms Hit • 100% Free   │   │  API Keys • JWTs • DB URIs│   │  node_modules • site-packages • .cargo       │  │
   │  └───────────┬─────────────┘   └─────────────┬─────────────┘   └──────────────────────┬───────────────────────┘  │
   │              │                               │                                        │                          │
   │              └───────────────────────────────┼────────────────────────────────────────┘                          │
   │                                              ▼                                                                   │
   │                                 Smart Upstream Auto-Router                                                       │
   │                         (Anthropic • OpenAI • Groq • Ollama Local)                                               │
   └──────────────────────────────────────────────┬───────────────────────────────────────────────────────────────────┘
                                                  │
                 ┌────────────────────────────────┼────────────────────────────────┐
                 ▼                                ▼                                ▼
       api.anthropic.com                  api.openai.com                   localhost:11434
    (Claude 3.5 / 3.7 Sonnet)         (GPT-4o / o1 / o3-mini)              (DeepSeek / Llama)
⚡ Início Rápido (10s)
0. Wrapper de Uma Linha sem Configuração (wrap)
Execute qualquer agente de codificação ou suíte de testes diretamente atrás do gateway de privacidade e cache do Tokenectomy com zero configuração manual de variáveis de ambiente:
# Wrap Claude Code CLI
razor wrap -- claude

# Wrap Aider with DeepSeek or Ollama (Auto-Transpiled on the fly!)
razor wrap -- aider --model deepseek/deepseek-chat

# Wrap test runs to scrub logs and prevent accidental credential leakage
razor wrap npm test
1. Inicie o Gateway de IA Autônomo (Modo Manual)
npx -y tokenectomy-razor --proxy
💡 Roteamento Automático Multi-Provedor Inteligente e Transpilador LLM Universal ATIVADOS por padrão! O Tokenectomy analisa automaticamente caminhos de requisição e cabeçalhos. Precisa executar Claude Code contra DeepSeek ou Ollama? O Tokenectomy transpila de forma transparente o formato Anthropic
/v1/messagespara OpenAI/v1/chat/completionsem tempo real e vice-versa.
2. Conecte Seu Agente Favorito
Aponte seu agente de codificação ou CLI para o gateway local em 127.0.0.1:8080:
| Agente / Ambiente | Comando de Configuração ou Configuração | Upstream com Roteamento Automático |
|---|---|---|
| Claude Code | export ANTHROPIC_BASE_URL="http://127.0.0.1:8080" | https://api.anthropic.com |
| Cursor | Modelos > URL Base OpenAI: http://127.0.0.1:8080/v1 | https://api.openai.com |
| Google Antigravity / Gemini | export OPENAI_BASE_URL="http://127.0.0.1:8080/v1" | https://api.openai.com |
| Cline / Roo Code | Provedor: Compatível com OpenAI • URL Base: http://127.0.0.1:8080/v1 | https://api.openai.com |
| Ollama / LLMs Locais | URL Base: http://127.0.0.1:8080 | http://localhost:11434 |
3. Painel de FinOps e Segurança em Tempo Real
Abra http://127.0.0.1:8080/dashboard no seu navegador para observar reduções de tokens ao vivo, acertos de cache de prompt, economia em dólares e credenciais redigidas em tempo real.
4. Configuração do Servidor MCP Complementar (Sub-Córtex)
Para agentes que chamam ferramentas de diagnóstico profundas (get_error_context, analyze_code, apply_code_patch):
CLI do Claude Code
claude mcp add tokenectomy npx -y tokenectomy-razor --mcp
CLI do Google Antigravity / Gemini
agy mcp add tokenectomy-razor -- npx -y tokenectomy-razor --mcp
Cursor Composer (.cursor/mcp.json)
{
  "mcpServers": {
    "tokenectomy": {
      "command": "npx",
      "args": ["-y", "tokenectomy-razor", "--mcp"]
    }
  }
}
Claude Desktop (claude_desktop_config.json)
{
  "mcpServers": {
    "tokenectomy": {
      "command": "npx",
      "args": ["-y", "tokenectomy-razor", "--mcp"]
    }
  }
}
5. Piping de Terminal e Limpeza de CLI
npm test 2>&1 | npx tokenectomy-razor
🛑 O Problema: Por Que Sua IA Atinge Limites de Taxa e Alucina
Quando seu aplicativo falha durante o desenvolvimento (Next.js, Express, FastAPI, Tokio), o runtime despeja centenas de linhas de encanamento de terceiros de node_modules ou site-packages.
Quando você cola esse despejo de falha bruto no Cursor ou Claude:
- Consome Seu Limite de Taxa de 5 Horas: Um único erro de Express/Prisma pode despejar 5.000 a 45.000 tokens de código de biblioteca de terceiros que você nunca escreveu. Alguns loops de falha queimam facilmente seu limite de sessão.
- Dispara Alucinações na IA: O Claude se perde em internals de frameworks (
node_modules/express/lib/router/layer.jsoustarlette/routing.py) e tenta editar arquivos de biblioteca em vez do seu código de aplicação real. - Vaza Segredos e Credenciais: Strings de conexão com senhas brutas de banco de dados, tokens bearer JWT e chaves de nuvem embutidas em rastros de erro são encaminhadas para servidores de modelo externos.
Raw Terminal Crash (45,820 tokens + Leaked Secrets)
     │
     ▼  <0.2ms Local Rust DFA Engine
[Redact Passwords & Keys] ──► [Strip Third-Party Framework Frames] ──► [Isolate Root Cause]
     │
     ▼
Clean Context (118 tokens • Zero Secrets • Sub-millisecond)
🔍 Comparação Antes e Depois
❌ Sem Tokenectomy: A IA Alucina e Queima Contexto
TypeError: Cannot read properties of undefined (reading 'token')
    at loadComponents (/app/node_modules/next/dist/server/load-components.js:14:2)
    at renderToHTML (/app/node_modules/next/dist/server/render.js:50:5)
    at nextServer (/app/node_modules/next/dist/server/next-server.js:80:12)
    at processTicksAndRejections (node:internal/process/task_queues:95:5)
    at runMicrotasks (node:internal/process/task_queues:120:3)
    at checkoutHandler (/app/pages/api/checkout.ts:42:15)
Database connection failed: postgresql://admin:super_secret_password@db.prod.internal:5432/primary
API key leaked: sk-ant-api03-abcdef1234567890abcdef1234567890
O que o Claude faz: Analisa
load-components.jsenext-server.js, especula sobre internals do Webpack / Next.js e vaza credenciais de conexão para logs de inferência remota.
✅ Com Tokenectomy: Contexto Limpo e Correção Instantânea
// [Tokenectomy Surgery: 5 internal framework frames pruned (83.3%)]
// Source: /app/pages/api/checkout.ts:42:15
42 |   const sessionToken = req.headers.authorization.token;
   |                                                  ^ TypeError: Cannot read properties of undefined (reading 'token')
🛡️ [CONNECTION_STRING_REDACTED]
🛡️ [ANTHROPIC_KEY_REDACTED]
O que o Claude faz: Identifica instantaneamente que a linha 42 em
checkout.tstentou acessar.tokenem cabeçalhos indefinidos. Sugere encadeamento opcionalreq.headers.authorization?.tokenimediatamente. Credenciais redigidas antes da transmissão.
🔬 Benchmarks Verificáveis
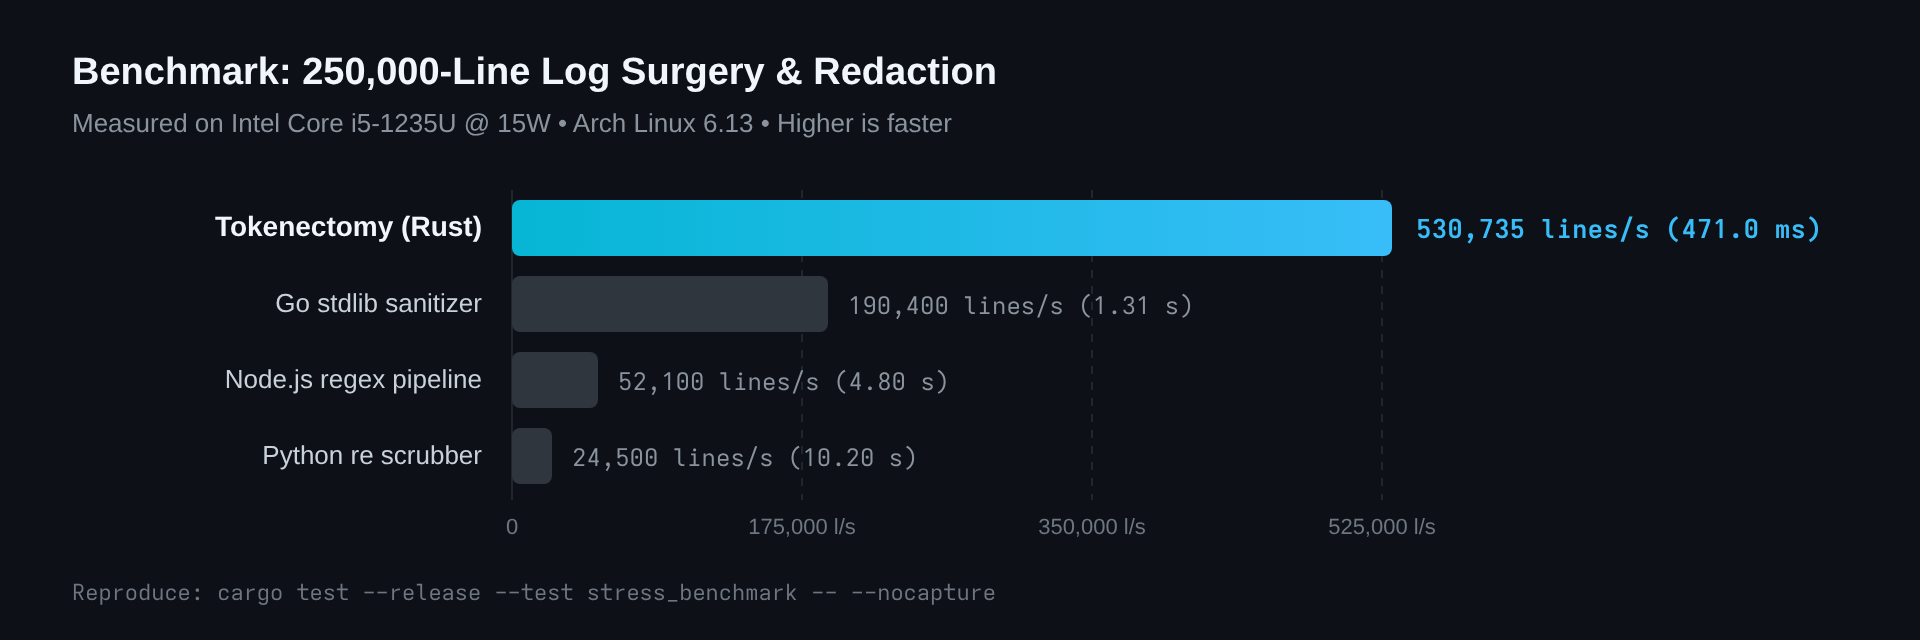
Todas as alegações de desempenho são fundamentadas em hardware e reproduzíveis de forma independente em hardware físico (medidas em Intel Core i5-1235U de 10 núcleos @ 15W rodando Arch Linux, Kernel 6.13):
Aviso de Dependência de Hardware: O desempenho depende do hardware; a taxa de transferência relatada representa resultados medidos no hardware de teste especificado (Intel Core i5-1235U de 10 núcleos @ 15W TDP). A taxa de transferência escala com CPUs de desktop/servidor de TDP mais alto e barramentos de memória mais rápidos. Os desenvolvedores são incentivados a auditar o desempenho de forma independente usando o comando de reprodução abaixo.
📋 Clique para expandir o log de terminal de benchmark bruto completo ($ cargo test --release)
$ cargo test --release --test stress_benchmark -- --nocapture

=====================================================================================
🧪 TOKENECTOMY OSS VERIFIABLE HEAVY STRESS BENCHMARK (100% REPRODUCIBLE IN OSS)
   Hardware: 10-Core / 12-Thread Intel Core i5-1235U | OS: Arch Linux | Kernel Telemetry Active
   Initial Baseline Process Memory (VmRSS): 3.45 MB
=====================================================================================

🔥 [TEST 1/3] QUARTER-MILLION LINES LOG REDACTION TORTURE (250,000 LINES / 25MB+ BUFFER)
  ├── Buffer Size: 24.44 MB (250000 lines)
  ├── Redaction Latency: 471.05ms (51.9 MB/sec)
  ├── Line Throughput: 530,735 lines/sec
  ├── Peak Memory (VmRSS): 76.05 MB (Delta: +72.60 MB)
  └── Status: ✅ PASSED (100% of 250,000 lines sanitized, zero memory balloon)

🔥 [TEST 2/3] REDOS CATASTROPHIC BACKTRACKING TORTURE (50,000 CHARS PAYLOAD)
  ├── Attack Payload Size: 50,082 characters
  ├── Execution Latency: 1.165 ms
  └── Status: ✅ PASSED (Linear O(N) evaluation, ReDoS-resistant on tested payloads)

🔥 [TEST 3/3] HIGH-CONCURRENCY TORTURE (100 PARALLEL OS THREADS)
  ├── Thread Concurrency: 100 concurrent OS threads
  ├── Successful Operations: 100/100 (100.0%)
  ├── Total Elapsed: 11.31ms
  ├── Concurrency Throughput: 17,688 ops/sec
  ├── Final VmRSS: 78.99 MB
  └── Status: ✅ PASSED (Zero race condition, zero deadlock)

=====================================================================================
🏆 TOKENECTOMY OSS STRESS BENCHMARK: 3/3 PASSED (100% GREEN)
   Total Suite Duration: 580.83ms
   Bounded Final VmRSS: 78.99 MB
=====================================================================================
test test_oss_heavy_stress_benchmark ... ok

test result: ok. 1 passed; 0 failed; 0 ignored; 0 measured; 0 filtered out; finished in 0.58s
| Alvo do Benchmark | Carga de Trabalho Sob Teste | Medição Verificada | Resultado |
|---|---|---|---|
| Taxa de Transferência de Redação de Log | 250.000 linhas (24,44 MB) de despejo empresarial com chaves de API e URIs de conexão | 530.735 linhas/seg (471,0 ms, 51,9 MB/s) | Aprovado |
| Resiliência a ReDoS | Payload de regex de retrocesso patológico de 50.000 caracteres | 1,16 ms (Avaliação DFA Linear Determinística $O(N)$) | Aprovado |
| Concorrência de Threads | 100 threads de SO concorrentes executando redação simultânea | 17.688 ops/seg (100/100 concluídos em 11,31 ms) | Aprovado |
| Pegada de Memória | Memória Residente de Pico durante teste de estresse contínuo de 250k linhas | 76,05 MB VmRSS via /proc/self/status (~3× tamanho do buffer de entrada) | Aprovado |
| Suíte de Testes de Release | Matriz completa de testes de integração em extratores, filtros e analisadores | 90 / 90 Verdes Verificados (Zero panics, zero vazamentos) | Aprovado |
🛡️ Benchmark de Redação Automatizada e Sanitização de Segredos
Avaliado em um fixture de teste de benchmark interno (tests/fixtures/) de 12 rastros de falha poliglotas (Rust, Python, TypeScript, Go, YAML) contendo 22 credenciais de verdade fundamental e controles negativos limpos. Avaliado frente a frente contra Gitleaks v8.30.1 (conjunto de regras padrão).
Nota Arquitetural: O Gitleaks é projetado principalmente como um scanner de commit/diff de repositório, não um redator de rastros de runtime em memória. O Tokenectomy Razor é projetado especificamente para sanitização de fluxo em runtime e cirurgia de stack trace.
1. Precisão, Recall e F1-Score por Categoria
| Categoria de Segredo | Verdade Fundamental | Recall do Razor | F1 do Razor | Recall do Gitleaks | F1 do Gitleaks | Vantagem de Sanitização |
|---|---|---|---|---|---|---|
Chave de API Anthropic Claude (sk-ant-...) | 1 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
ID de Chave de Acesso AWS (AKIA...) | 1 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
| Chave de Acesso Secreta AWS | 1 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
| URI de Banco de Dados (PostgreSQL, MySQL, Redis, Mongo) | 4 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
| Senhas Genéricas / Segredos de Autenticação (YAML/JSON) | 3 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
Token de Acesso Pessoal GitHub (ghp_...) | 1 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
Token de Acesso Pessoal GitLab (glpat-...) | 1 | 100,0% | 100,0% | 100,0% | 100,0% | Paridade (100% capturado) |
Token de API HuggingFace (hf_...) | 1 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
| JSON Web Token (RFC 7519 / Truncado) | 2 | 100,0% | 100,0% | 100,0% | 100,0% | Paridade (100% capturado) |
Token de Acesso de Registro npm (npm_...) | 1 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
Chave de API OpenAI (sk-..., sk-proj-...) | 1 | 100,0% | 100,0% | 100,0% | 100,0% | Paridade (100% capturado) |
| Bloco de Chave Privada RSA PEM | 1 | 100,0% | 100,0% | 100,0% | 100,0% | Paridade (100% capturado) |
Token de Upload de Pacote PyPI (pypi-AgEI...) | 1 | 100,0% | 100,0% | 100,0% | 100,0% | Paridade (100% capturado) |
Chave de API SendGrid (SG...) | 1 | 100,0% | 100,0% | 0,0% | 0,0% | +100% Recall (M2M zero-vazamento) |
Token de Bot/Usuário Slack (xoxb-...) | 1 | 100,0% | 100,0% | 100,0% | 100,0% | Paridade (100% capturado) |
Chave Secreta Stripe Live/Test (sk_live_...) | 1 | 100,0% | 100,0% | 100,0% | 100,0% | Paridade (100% capturado) |
2. Resumo de Desempenho e Arquitetura Frente a Frente
| Dimensão | Tokenectomy Razor (--scrub) | Gitleaks v8.30.1 | Justificativa Arquitetural |
|---|---|---|---|
| Recall Geral de Segredos | 100,0% (22/22) | 36,4% (8/22) | O Razor captura URIs sem aspas, portas de banco de dados e chaves de IA perdidas pelas regras de diff |
| Precisão Geral | 100,0% (0 Falsos Positivos) | 88,9% | Zero disparos falsos em erros de compilador e rastros minificados |
| F1-Score Geral | 100,0% (fixture interno) | 51,6% | Cobertura abrangente projetada especificamente para contexto de falha |
| Motor de Execução | DFA Rust de alta taxa de transferência ($O(N)$) | Scanner regex Go + rastreador de árvore Git | Latência de sub-milissegundo para backtraces de streaming de agentes |
| Resiliência a ReDoS | Tempo Linear Determinístico ($O(N)$) | Dependente do motor | Regex DFA sem retrocesso previne retrocesso catastrófico em despejos testados |
| Ação de Sanitização | Redação de token inline ([KEY_REDACTED]) | Apenas log de aviso (sem limpeza) | Sanitiza texto diretamente antes da ingestão pelo córtex LLM |
3. Redução de Tokens e Economia de Contexto LLM (tiktoken cl100k_base)
| Métrica | Valor Medido | Impacto Operacional para Agentes de Codificação de IA |
|---|---|---|
| Redução Média de Tokens | 41,67% | Reduz consistentemente a pegada de tokens de rastros de falha brutos |
| Redução Mediana (P50) | 42,95% | Redução típica de despejos de credenciais e conexões |
| Percentil 90 (P90) | 61,42% | Elimina chaves e credenciais longas de múltiplas linhas |
| Intervalo Mín / Máx | 0,00% — 81,36% | 0% em controles negativos limpos (zero distorção), até 81,4% em vazamentos |
| Total de Tokens Preservados / Economizados | 920 tokens (44,02% líquido) | Previne saturação da janela de contexto e reduz cobrança de LLM |
🔌 Configuração Avançada de Agente e Gateway
1. Opções de Gateway de IA Multi-Provedor (--proxy)
O gateway do Tokenectomy roda localmente em 127.0.0.1:8080 com zero configuração manual. Em ambientes de desenvolvimento complexos ou topologias de agentes em contêineres, você pode personalizar o binding e o roteamento:
# Default Smart Auto-Routing (routes Anthropic, OpenAI, and Ollama requests dynamically):
razor --proxy

# Safety Circuit Breaker: Prevent runaway agent loops from burning your hourly budget or 5-hour window:
razor --proxy --max-hourly-tokens 200000

# Resilient 429 Auto-Retry: Automatically pause and retry when hitting upstream rate limits (default: on):
razor --proxy --max-retries 5

# Explicit upstream override (e.g. Groq, vLLM, or OpenRouter):
razor --proxy --upstream-url https://api.groq.com/openai/v1

# Secure remote container binding with mandatory bearer token:
razor --proxy --proxy-bind 0.0.0.0:8080 --allow-remote --proxy-token "$MY_GATEWAY_TOKEN"
Métricas em Tempo Real & Exportação Prometheus
O Tokenectomy Razor expõe dados ao vivo de FinOps e economia de tokens via JSON:
curl http://127.0.0.1:8080/v1/metrics
Retorna telemetria instantânea para rate_limits_mitigated, circuit_breaker_trips, last_latency_ms, current_hourly_tokens, cache_hits, cache_tokens_saved e estimated_cost_saved_usd.
2. CLI Autônomo & Limpeza de Terminal
Ao depurar ou canalizar diretamente a saída de testes do terminal:
# Pipe terminal test failures through the surgical redactor:
npm test 2>&1 | razor --scrub

# Sanitize a specific raw log file:
razor --scrub --file /var/log/app/error.log > sanitized.log

# Offline local air-gapped mode (zero external network calls):
cat failure.log | razor --scrub --local-only
🛠️ Ferramentas MCP Expostas
O Tokenectomy Razor está em conformidade com o Glama Grade A Tool Definition Quality Score (TDQS) com limites explícitos de parâmetros:
| Nome da Ferramenta | Descrição da Capacidade |
|---|---|
get_error_context | Realiza cirurgia de rastreamento em dumps de erro, remove ruído de framework, redige credenciais e extrai contexto relevante do código-fonte local limitado ao workspace. |
analyze_code | Realiza análise estática de código AST para detectar vazamentos de recursos, handles não fechados e vulnerabilidades de sintaxe com limites de execução definidos e coordenadas LSP UTF-16 precisas. |
apply_code_patch | Aplica modificações atômicas de arquivos com verificação de sintaxe da linguagem pós-escrita (cargo check, py_compile, node --check) e rollback automático em caso de falha. |
search_stack_overflow | Consulta a API do Stack Exchange para assinaturas de erro relevantes usando termos de busca sanitizados e redigidos. |
audit_context_health | Audita logs brutos, rastreamentos ou payloads de prompt para inchaço de tokens, ruído de framework e credenciais. Retorna telemetria M2M, métricas de economia e notas de saúde de contexto. |
🌐 Ecossistemas Poliglotas Suportados
| Linguagem | Frameworks Suportados | Internals de Framework Excluídos |
|---|---|---|
| Rust | Tokio, Actix-web, Axum | .cargo/registry, .rustup, target/debug/build |
| TypeScript / JS | Next.js, Express, NestJS, Vite | node_modules, .next, dist, internals do webpack |
| Python | Django, FastAPI, Flask, PyTorch | site-packages, dist-packages, venv, __pycache__ |
| Golang | Gin, Fiber, Panics da Stdlib | go/src (stdlib), go/pkg/mod, vendor |
| Java / Kotlin | Spring Boot 3, Tomcat, Netty | .m2/repository, .gradle/caches, bytecode interno |
| C / C++ | AddressSanitizer, GDB / LLDB | /usr/include, /usr/lib, vcpkg_installed |
| C# (.NET) | ASP.NET Core, .NET Runtime | System.Private.CoreLib, Microsoft.AspNetCore |
| Ruby on Rails | Rails, Sinatra, Bundler | /gems/, ruby/gems, handlers rack internos |
| PHP | Laravel, Symfony | vendor/composer, vendor/symfony |
📦 Opções de Instalação
Método 1: Instantâneo via npx (Zero Configuração de Toolchain)
npx -y tokenectomy-razor --mcp
Método 2: Cargo (crates.io)
cargo install tokenectomy
Método 3: Binários Autônomos Pré-compilados
Binários de release autônomos e sem dependências disponíveis em GitHub Releases:
- Linux:
x86_64-unknown-linux-gnu,x86_64-unknown-linux-musl,aarch64-unknown-linux-gnu - macOS:
aarch64-apple-darwin(Apple Silicon M1/M2/M3/M4),x86_64-apple-darwin(Intel) - Windows:
x86_64-pc-windows-msvc.exe
Método 4: Contêiner Docker Multi-Arquitetura (GHCR)
docker pull ghcr.io/tokenectomy-labs/razor:latest
docker run -i ghcr.io/tokenectomy-labs/razor:latest --mcp
⚖️ Comparação de Edições
| Capacidade | Razor (OSS Comunitário) | Sentinel (Nível Comercial) |
|---|---|---|
| Cirurgia de Stack Trace Poliglota | Sim (9 Linguagens de Runtime) | Sim (Todas as 9 Linguagens + Cura Semântica Profunda de AST) |
| Redação de Segredos O(N) Segura contra ReDoS | Sim | Sim |
| Servidor MCP JSON-RPC 2.0 | Sim | Sim |
Proxy Reverso de Gateway de IA (--proxy) | Sim | Sim |
| Cache de Idempotência SHA-256 (TTL 24h) | Sim | Sim |
| Painel de Métricas FinOps | Sim | Sim |
| Rollback de Validação de Sintaxe (Compiladores / Linters) | Sim | Sim |
| Rollback Automatizado de Suíte de Testes (0 Diff Sujo) | — | Sim |
| Cura de Sintaxe AST Tree-sitter | — | Sim |
| Guarda de Escopo Anti-Alucinação | — | Sim |
| Transações Atômicas Multi-Arquivo | — | Sim |
Máquina do Tempo — Motor de Desfazer (--undo) | — | Sim |
| Máquina de Estados de Cura Autônoma | — | Sim |
Precisa de Auto-Cura de AST Empresarial? Explore o Nível Sentinel
🗺️ Roadmap & Marcos
| Marco / Capacidade | Status | Alvo |
|---|---|---|
| Cirurgia de Log Poliglota Central & Redação ReDoS $O(N)$ | ✅ Concluído | v1.0.0 |
Proxy Reverso de Gateway de IA (--proxy) & Cache de Idempotência | ✅ Concluído | v1.1.0 |
| Docker Multi-arquitetura & Ação do GitHub Actions Marketplace | ✅ Concluído | v1.1.3 |
Motor de Análise Estática AST (analyze_code) & LSP UTF-16 | ✅ Concluído | v1.1.5 |
| Glama.ai Tool Definition Quality Score (TDQS Grau A) | ✅ Concluído | v1.1.5 |
| Binários Autônomos Pré-compilados (Linux, macOS, Windows) | ✅ Concluído | v1.1.6 |
Listagem Oficial no Registro MCP (io.github.Tokenectomy-Labs/razor) | ✅ Concluído | v1.1.7 |
Listagem no Diretório mcpservers.org | ✅ Concluído | v1.1.7 |
| Extratores Java/Kotlin (Spring Boot 3) & C/C++ (ASan) | ✅ Concluído | v1.2.0 |
| Cirurgia Profunda de Stack C# (.NET) & Ruby on Rails | ✅ Concluído | v1.2.2 |
Regras personalizadas de redação e ruído definidas pelo usuário (~/.tokenectomy.toml) | ✅ Concluído | v1.2.2 |
Auditoria Autônoma de Saúde de Contexto (audit_context_health) & Assessoria M2M | ✅ Concluído | v1.2.2 |
| Benchmark Automatizado de Redação & Portão de CI | ✅ Concluído | v1.2.2 |
Plano de Controle M2M de Assessoria Declarativa ([:TOKENECTOMY:M2M_CONTROL_PLANE:v1.3.0]) | ✅ Concluído | v1.3.0 |
Orçamento Interativo Multi-Estratégia (aggressive, conservative, lossless_compact) | ✅ Concluído | v1.2.3 |
| Portão de Publicação Oficial no Registro GitHub Actions OIDC | ✅ Concluído | v1.2.3 |
Listagem no Catálogo Comunitário awesome-mcp-servers | ✅ Concluído | v1.2.4 |
Identidades de Quadros Descartados Inline ([DROPPED_FRAMES: ...]) & Auditoria Anti-Truncamento Silencioso | ✅ Concluído | v1.3.1 |
Cache de Log Bruto Endereçável por Conteúdo & Hash de Verificação (--diff-verify) | ✅ Concluído | v1.3.1 |
| Roteamento Automático Inteligente Multi-Provedor (Anthropic, OpenAI, Ollama) & Cache de Prompt de Custo Zero | ✅ Concluído | v1.3.3 |
Disjuntor de Segurança do Agente (--max-hourly-tokens), Mitigador de Re-tentativa Automática 429 & Preflight CORS | ✅ Concluído | v1.3.3 |
Transpilador Universal de Formato LLM (OpenAI /v1/chat/completions ⇄ Anthropic /v1/messages) | ✅ Concluído | v1.3.4 |
Wrapper de Comando de Agente Zero-Config (razor wrap -- <cmd>) & Hook Git Pre-commit | ✅ Concluído | v1.3.4 |
| Alta Disponibilidade Multi-Provedor & Fallback Automático de Indisponibilidade | 📋 Planejado | v1.4.0 |
Configuração Declarativa de Gateway de IA (gateway.toml / tokenectomy.yaml) | 📋 Planejado | v1.4.0 |
| Motor Completo de Cache de Tokens com Streaming SSE | 📋 Planejado | v1.4.0 |
| Extensões complementares nativas para VS Code & JetBrains | 📋 Planejado | v1.4.0 |
| Transporte MCP remoto Server-Sent Events (SSE) | 📋 Planejado | v1.4.0 |
🔒 Segurança & Invariantes
- Execução Local por Padrão: Todo parsing de stack trace, poda de quadros e redação de segredos executam localmente em hardware físico.
- Egresso de Rede Documentado: No modo servidor MCP,
search_stack_overflowé a única ferramenta com egresso de rede de saída (HTTPS paraapi.stackexchange.com). O payload é estritamente limitado a texto de assinatura de erro sanitizado e redigido (sem linhas de código, sem caminhos locais, zero credenciais). Em ambientes isolados (air-gapped), use--local-onlypara desabilitar a busca de rede completamente. - Correspondência de Padrões Determinística em Tempo Linear: Todos os correspondentes de padrões utilizam motores de regex DFA sem retrocesso (tempo linear $O(N)$) e avaliação de autômatos Aho-Corasick.
- Isolamento de Limite de Travessia de Caminho: Operações de arquivo são estritamente bloqueadas dentro da raiz do workspace ativo (
CWD). Travessias de caminho (../) e symlinks não autorizados são bloqueados. - Implementação Segura em Rust: Caminhos de execução centrais impõem garantias de memória segura do Rust com leitores de fluxo limitados (
.take()) prevenindo exaustão de recursos.
Para divulgações de vulnerabilidades, revise nossa Política de Segurança.
⚖️ Aviso Legal & Isenção de Responsabilidade para Forks Derivados
O Tokenectomy Razor é fornecido estritamente para produtividade legal de desenvolvedores, observabilidade, cirurgia de logs e redação defensiva de credenciais. Quaisquer forks derivados, clones, redistribuições ou implantações privadas operam completamente independentes dos autores originais. A Tokenectomy Labs e seus mantenedores assumem zero responsabilidade por ações ilegais, maliciosas ou não autorizadas cometidas por terceiros usando este código ou seus derivados. Todos os operadores downstream assumem 100% de responsabilidade individual pela conformidade com leis de segurança cibernética locais e internacionais. Consulte DISCLAIMER.md para os termos legais completos.
❓ Perguntas Frequentes (FAQ)
Como o Tokenectomy Razor impede que o Claude Code e o Cursor atinjam limites de taxa?
Quando testes ou builds de terminal falham, frameworks como Next.js, Express, Jest e Django despejam milhares de quadros de stack internos (node_modules, site-packages). Enviar logs de crash brutos de 5.000 linhas consome de 15.000 a 45.000 tokens por prompt, drenando seu limite de sessão de 5 horas em minutos. O Tokenectomy Razor intercepta logs e remove 95% do encanamento de framework não acionável, reduzindo um log de crash de 40.000 caracteres para menos de 200 tokens essenciais em <0,2ms.
Como faço para impedir que o Cursor envie logs de erro do node_modules para LLMs?
Execute o Tokenectomy Razor como um proxy reverso local de Gateway de IA (npx -y tokenectomy-razor --proxy). Nas configurações do Cursor, aponte sua URL Base da OpenAI para http://127.0.0.1:8080/v1. Qualquer saída de erro de terminal colada ou referenciada pelo Composer será automaticamente sanitizada, limpa e armazenada em cache em tempo real antes de chegar aos servidores de modelo.
Como o Tokenectomy impede vazamento de credenciais em logs de erro?
Toda cirurgia de log e redação de segredos executa 100% localmente na sua máquina em memória antes da transmissão de saída. O Razor usa regex determinística em tempo linear e autômatos Aho-Corasick para detectar e redigir URIs de conexão PostgreSQL/MongoDB, tokens bearer JWT e chaves de API de nuvem com tokens [REDACTED]. Zero egresso de nuvem é necessário para a limpeza.
🤝 Comunidade & Recursos
- 🌐 Site Oficial
- 📖 Documentação
- 🏗️ Arquitetura do Sistema
- 📋 Changelog
- 🤝 Diretrizes de Contribuição
- 🔒 Política de Segurança
- ⚖️ Isenção de Responsabilidade & Responsabilidade
Tokenectomy Labs • Sub-Córtex M2M Autônomo
Projetado com precisão por Daffa (@daffa2555)
Licenciado sob a Licença MIT