Tokenectomy Razor
oficialServidor MCP rápido y ligero basado en Rust, diseñado para optimizar cargas de prompts y reducir la sobrecarga de tokens para LLMs.
¿Qué puedes hacer con Tokenectomy Razor MCP?
- Trace surgery on error dumps — Pídele a tu asistente que elimine el ruido del framework y que redacte credenciales de un registro de fallos mediante
get_error_context. - Static code analysis — Haz que tu asistente detecte fugas de recursos, manejadores no cerrados y vulnerabilidades de sintaxis en archivos fuente usando
analyze_code. - Atomic patch application — Solicita modificaciones seguras de archivos con verificación automática de sintaxis y reversión en caso de fallo a través de
apply_code_patch. - Context health auditing — Pídele a tu asistente que evalúe registros o indicaciones para detectar exceso de tokens, ruido y fugas de credenciales con
audit_context_health. - Sanitized error search — Obtén respuestas de Stack Overflow para firmas de error redactadas sin filtrar código ni secretos mediante
search_stack_overflow.
Documentación
Tokenectomy Razor
Arregla los Límites de Tasa de Claude Code y Cursor: Puerta de Enlace Local de IA de Cero Latencia y Servidor MCP de Cirugía de Contexto en Rust
Deja de quemar 20,000 tokens en rastros de pila de node_modules. Tokenectomy Razor es una puerta de enlace inversa local de IA de submilisegundo (127.0.0.1:8080) y un servidor MCP complementario escrito en Rust seguro. Elimina del 41.7% al 99.7% del ruido de frameworks de los registros de errores de terminal, redacta credenciales de BD/JWT filtradas y almacena en caché los prompts de forma gratuita.



Inicio Rápido (10s) • Arquitectura • El Problema • Antes y Después • Demo Interactiva en Vivo • Benchmarks
                                 ┌────────────────────────────────────────────────────────┐
                                 │                   Autonomous Agents                    │
                                 │  Claude Code • Cursor • Antigravity • Cline • Windsurf │
                                 └───────────────────────────┬────────────────────────────┘
                                                             │
                                                             ▼ (HTTP / SSE Outbound Prompts)
   ┌──────────────────────────────────────────────────────────────────────────────────────────────────────────────────┐
   │                                 ⚡ TOKENECTOMY AI GATEWAY (127.0.0.1:8080)                                       │
   │                                                                                                                  │
   │  ┌─────────────────────────┐   ┌───────────────────────────┐   ┌──────────────────────────────────────────────┐  │
   │  │   Zero-Cost Prompt      │   │   Zero-Leak Credential    │   │         Polyglot Trace Surgery               │  │
   │  │         Cache           │   │         Redaction         │   │            (9 Languages)                     │  │
   │  │  <1ms Hit • 100% Free   │   │  API Keys • JWTs • DB URIs│   │  node_modules • site-packages • .cargo       │  │
   │  └───────────┬─────────────┘   └─────────────┬─────────────┘   └──────────────────────┬───────────────────────┘  │
   │              │                               │                                        │                          │
   │              └───────────────────────────────┼────────────────────────────────────────┘                          │
   │                                              ▼                                                                   │
   │                                 Smart Upstream Auto-Router                                                       │
   │                         (Anthropic • OpenAI • Groq • Ollama Local)                                               │
   └──────────────────────────────────────────────┬───────────────────────────────────────────────────────────────────┘
                                                  │
                 ┌────────────────────────────────┼────────────────────────────────┐
                 ▼                                ▼                                ▼
       api.anthropic.com                  api.openai.com                   localhost:11434
    (Claude 3.5 / 3.7 Sonnet)         (GPT-4o / o1 / o3-mini)              (DeepSeek / Llama)
⚡ Inicio Rápido (10s)
0. Envoltorio de Una Línea sin Configuración (wrap)
Ejecuta cualquier agente de codificación o suite de pruebas directamente detrás de la puerta de enlace de privacidad y caché de Tokenectomy sin configuración manual de variables de entorno:
# Wrap Claude Code CLI
razor wrap -- claude

# Wrap Aider with DeepSeek or Ollama (Auto-Transpiled on the fly!)
razor wrap -- aider --model deepseek/deepseek-chat

# Wrap test runs to scrub logs and prevent accidental credential leakage
razor wrap npm test
1. Lanza la Puerta de Enlace de IA Independiente (Modo Manual)
npx -y tokenectomy-razor --proxy
💡 ¡Enrutamiento Automático Multi-Proveedor Inteligente y Transpilador Universal de LLM activados por defecto! Tokenectomy analiza automáticamente las rutas de solicitud y los encabezados. ¿Necesitas ejecutar Claude Code contra DeepSeek u Ollama? Tokenectomy transpila de forma transparente el formato Anthropic
/v1/messagesal formato OpenAI/v1/chat/completionssobre la marcha y viceversa.
2. Conecta Tu Agente Favorito
Apunta tu agente de codificación o CLI a la puerta de enlace local en 127.0.0.1:8080:
| Agente / Entorno | Comando de Configuración o Configuración | Upstream con Enrutamiento Automático |
|---|---|---|
| Claude Code | export ANTHROPIC_BASE_URL="http://127.0.0.1:8080" | https://api.anthropic.com |
| Cursor | Modelos > URL Base de OpenAI: http://127.0.0.1:8080/v1 | https://api.openai.com |
| Google Antigravity / Gemini | export OPENAI_BASE_URL="http://127.0.0.1:8080/v1" | https://api.openai.com |
| Cline / Roo Code | Proveedor: Compatible con OpenAI • URL Base: http://127.0.0.1:8080/v1 | https://api.openai.com |
| Ollama / LLMs Locales | URL Base: http://127.0.0.1:8080 | http://localhost:11434 |
3. Panel de FinOps y Seguridad en Tiempo Real
Abre http://127.0.0.1:8080/dashboard en tu navegador para observar reducciones de tokens en vivo, aciertos de caché de prompts, ahorros en dólares y credenciales redactadas en tiempo real.
4. Configuración del Servidor MCP Complementario (Sub-Cortex)
Para agentes que llaman a herramientas de diagnóstico profundas (get_error_context, analyze_code, apply_code_patch):
CLI de Claude Code
claude mcp add tokenectomy npx -y tokenectomy-razor --mcp
CLI de Google Antigravity / Gemini
agy mcp add tokenectomy-razor -- npx -y tokenectomy-razor --mcp
Cursor Composer (.cursor/mcp.json)
{
  "mcpServers": {
    "tokenectomy": {
      "command": "npx",
      "args": ["-y", "tokenectomy-razor", "--mcp"]
    }
  }
}
Claude Desktop (claude_desktop_config.json)
{
  "mcpServers": {
    "tokenectomy": {
      "command": "npx",
      "args": ["-y", "tokenectomy-razor", "--mcp"]
    }
  }
}
5. Tuberías de Terminal y Limpieza de CLI
npm test 2>&1 | npx tokenectomy-razor
🛑 El Problema: Por Qué Tu IA Alcanza Límites de Tasa y Alucina
Cuando tu aplicación falla durante el desarrollo (Next.js, Express, FastAPI, Tokio), el runtime vuelca cientos de líneas de código de terceros de node_modules o site-packages.
Cuando pegas ese volcado de error crudo en Cursor o Claude:
- Consume Tu Límite de Tasa de 5 Horas: Un solo error de Express/Prisma puede volcar 5,000 a 45,000 tokens de código de bibliotecas de terceros que nunca escribiste. Unos pocos bucles de fallos queman fácilmente tu límite de sesión.
- Provoca Alucinaciones en la IA: Claude se pierde en los internals del framework (
node_modules/express/lib/router/layer.jsostarlette/routing.py) e intenta editar archivos de bibliotecas en lugar de tu código de aplicación real. - Filtra Secretos y Credenciales: Cadenas de conexión con contraseñas de BD en texto plano, tokens de portador JWT y claves de nube incrustadas en los rastros de error se reenvían a servidores de modelos externos.
Raw Terminal Crash (45,820 tokens + Leaked Secrets)
     │
     ▼  <0.2ms Local Rust DFA Engine
[Redact Passwords & Keys] ──► [Strip Third-Party Framework Frames] ──► [Isolate Root Cause]
     │
     ▼
Clean Context (118 tokens • Zero Secrets • Sub-millisecond)
🔍 Comparación Antes y Después
❌ Sin Tokenectomy: La IA Alucina y Quema Contexto
TypeError: Cannot read properties of undefined (reading 'token')
    at loadComponents (/app/node_modules/next/dist/server/load-components.js:14:2)
    at renderToHTML (/app/node_modules/next/dist/server/render.js:50:5)
    at nextServer (/app/node_modules/next/dist/server/next-server.js:80:12)
    at processTicksAndRejections (node:internal/process/task_queues:95:5)
    at runMicrotasks (node:internal/process/task_queues:120:3)
    at checkoutHandler (/app/pages/api/checkout.ts:42:15)
Database connection failed: postgresql://admin:super_secret_password@db.prod.internal:5432/primary
API key leaked: sk-ant-api03-abcdef1234567890abcdef1234567890
Lo que hace Claude: Analiza
load-components.jsynext-server.js, especula sobre los internals de Webpack / Next.js y filtra credenciales de conexión a registros de inferencia remotos.
✅ Con Tokenectomy: Contexto Limpio y Corrección Instantánea
// [Tokenectomy Surgery: 5 internal framework frames pruned (83.3%)]
// Source: /app/pages/api/checkout.ts:42:15
42 |   const sessionToken = req.headers.authorization.token;
   |                                                  ^ TypeError: Cannot read properties of undefined (reading 'token')
🛡️ [CONNECTION_STRING_REDACTED]
🛡️ [ANTHROPIC_KEY_REDACTED]
Lo que hace Claude: Identifica instantáneamente que la línea 42 en
checkout.tsintentó acceder a.tokenen encabezados indefinidos. Sugiere encadenamiento opcionalreq.headers.authorization?.tokeninmediatamente. Credenciales redactadas antes de la transmisión.
🔬 Benchmarks Verificables
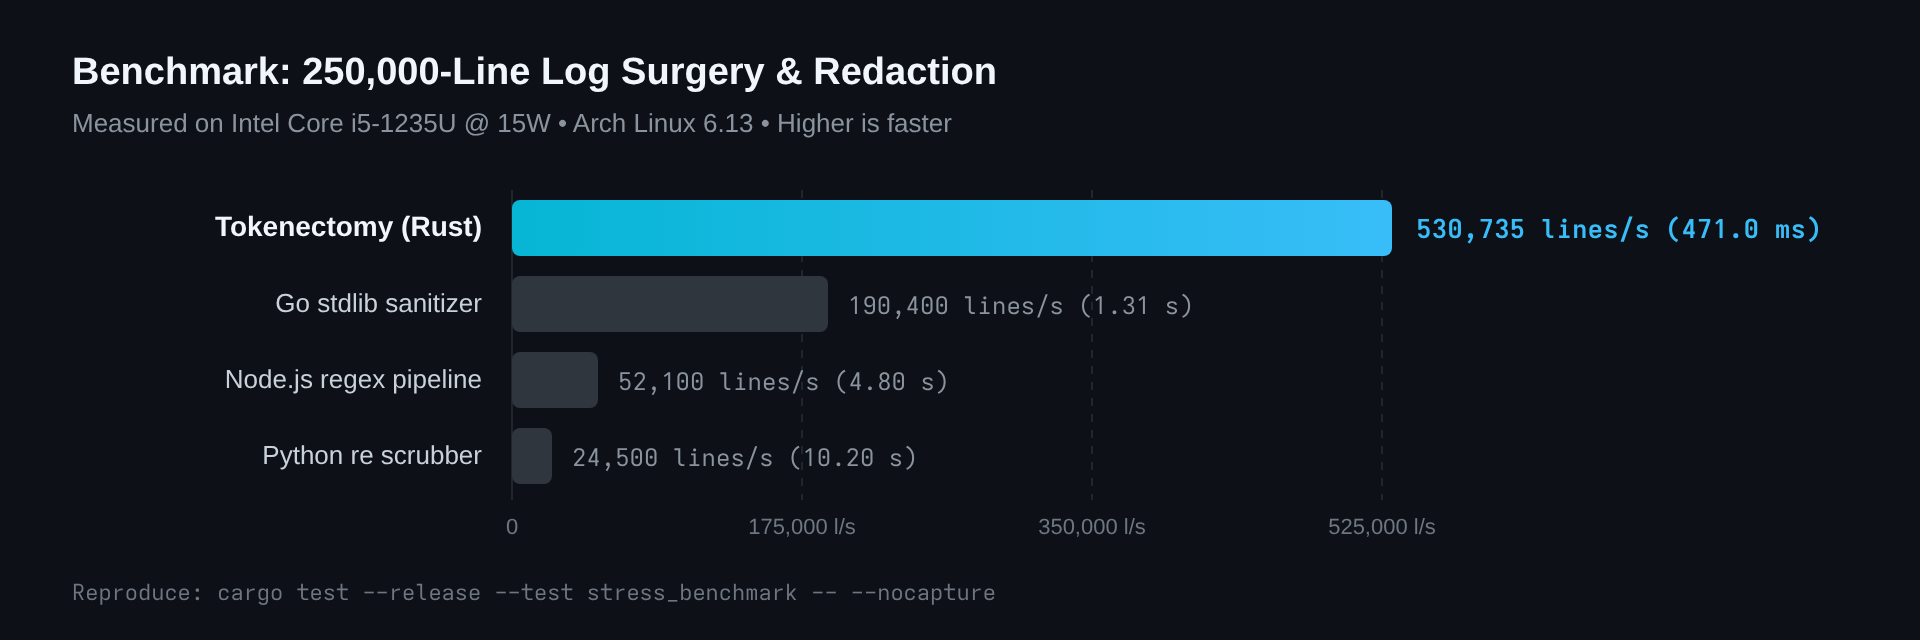
Todas las afirmaciones de rendimiento están fundamentadas en hardware y son reproducibles de forma independiente en hardware físico (medidas en Intel Core i5-1235U de 10 núcleos @ 15W ejecutando Arch Linux, Kernel 6.13):
Aviso de Dependencia de Hardware: El rendimiento depende del hardware; el rendimiento reportado representa resultados medidos en el hardware de prueba especificado (Intel Core i5-1235U de 10 núcleos @ 15W TDP). El rendimiento escala con CPUs de escritorio/servidor de mayor TDP y buses de memoria más rápidos. Se anima a los desarrolladores a auditar el rendimiento de forma independiente usando el comando de reproducción a continuación.
📋 Haz clic para expandir el registro de terminal de benchmark crudo completo ($ cargo test --release)
$ cargo test --release --test stress_benchmark -- --nocapture

=====================================================================================
🧪 TOKENECTOMY OSS VERIFIABLE HEAVY STRESS BENCHMARK (100% REPRODUCIBLE IN OSS)
   Hardware: 10-Core / 12-Thread Intel Core i5-1235U | OS: Arch Linux | Kernel Telemetry Active
   Initial Baseline Process Memory (VmRSS): 3.45 MB
=====================================================================================

🔥 [TEST 1/3] QUARTER-MILLION LINES LOG REDACTION TORTURE (250,000 LINES / 25MB+ BUFFER)
  ├── Buffer Size: 24.44 MB (250000 lines)
  ├── Redaction Latency: 471.05ms (51.9 MB/sec)
  ├── Line Throughput: 530,735 lines/sec
  ├── Peak Memory (VmRSS): 76.05 MB (Delta: +72.60 MB)
  └── Status: ✅ PASSED (100% of 250,000 lines sanitized, zero memory balloon)

🔥 [TEST 2/3] REDOS CATASTROPHIC BACKTRACKING TORTURE (50,000 CHARS PAYLOAD)
  ├── Attack Payload Size: 50,082 characters
  ├── Execution Latency: 1.165 ms
  └── Status: ✅ PASSED (Linear O(N) evaluation, ReDoS-resistant on tested payloads)

🔥 [TEST 3/3] HIGH-CONCURRENCY TORTURE (100 PARALLEL OS THREADS)
  ├── Thread Concurrency: 100 concurrent OS threads
  ├── Successful Operations: 100/100 (100.0%)
  ├── Total Elapsed: 11.31ms
  ├── Concurrency Throughput: 17,688 ops/sec
  ├── Final VmRSS: 78.99 MB
  └── Status: ✅ PASSED (Zero race condition, zero deadlock)

=====================================================================================
🏆 TOKENECTOMY OSS STRESS BENCHMARK: 3/3 PASSED (100% GREEN)
   Total Suite Duration: 580.83ms
   Bounded Final VmRSS: 78.99 MB
=====================================================================================
test test_oss_heavy_stress_benchmark ... ok

test result: ok. 1 passed; 0 failed; 0 ignored; 0 measured; 0 filtered out; finished in 0.58s
| Objetivo del Benchmark | Carga de Trabajo Bajo Prueba | Medición Verificada | Resultado |
|---|---|---|---|
| Rendimiento de Redacción de Registros | 250,000 líneas (24.44 MB) de volcado empresarial con claves API y URIs de conexión | 530,735 líneas/seg (471.0 ms, 51.9 MB/s) | Aprobado |
| Resiliencia ReDoS | Carga útil de regex de retroceso patológico de 50,000 caracteres | 1.16 ms (Evaluación DFA Lineal Determinista $O(N)$) | Aprobado |
| Concurrencia de Hilos | 100 hilos de SO concurrentes ejecutando redacción simultánea | 17,688 ops/seg (100/100 completados en 11.31 ms) | Aprobado |
| Huella de Memoria | Memoria Residente Máxima durante prueba de estrés continua de 250k líneas | 76.05 MB VmRSS vía /proc/self/status (~3× tamaño del buffer de entrada) | Aprobado |
| Suite de Pruebas de Release | Matriz completa de pruebas de integración en extractores, filtros y analizadores | 90 / 90 Verdes Verificados (Cero panics, cero fugas) | Aprobado |
🛡️ Benchmark de Redacción Automatizada y Saneamiento de Secretos
Evaluado en un fixture de prueba de benchmark interno (tests/fixtures/) de 12 rastros de fallos políglotas (Rust, Python, TypeScript, Go, YAML) que contienen 22 credenciales de verdad fundamental y controles negativos limpios. Evaluado cara a cara contra Gitleaks v8.30.1 (conjunto de reglas predeterminado).
Nota Arquitectónica: Gitleaks está diseñado principalmente como un escáner de commits/diffs de repositorios, no como un redactor de rastros de runtime en memoria. Tokenectomy Razor está diseñado específicamente para el saneamiento de flujos en runtime y la cirugía de rastros de pila.
1. Precisión, Recall y Puntuación F1 por Categoría
| Categoría de Secreto | Verdad Fundamental | Recall de Razor | F1 de Razor | Recall de Gitleaks | F1 de Gitleaks | Ventaja de Saneamiento |
|---|---|---|---|---|---|---|
Clave API de Anthropic Claude (sk-ant-...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
ID de Clave de Acceso AWS (AKIA...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
| Clave de Acceso Secreta AWS | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
| URI de Base de Datos (PostgreSQL, MySQL, Redis, Mongo) | 4 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
| Contraseñas Genéricas / Secretos de Autenticación (YAML/JSON) | 3 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
Token de Acceso Personal de GitHub (ghp_...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
Token de Acceso Personal de GitLab (glpat-...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | Paridad (100% capturado) |
Token API de HuggingFace (hf_...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
| Token Web JSON (RFC 7519 / Truncado) | 2 | 100.0% | 100.0% | 100.0% | 100.0% | Paridad (100% capturado) |
Token de Acceso de Registro npm (npm_...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
Clave API de OpenAI (sk-..., sk-proj-...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | Paridad (100% capturado) |
| Bloque de Clave Privada RSA PEM | 1 | 100.0% | 100.0% | 100.0% | 100.0% | Paridad (100% capturado) |
Token de Carga de Paquete PyPI (pypi-AgEI...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | Paridad (100% capturado) |
Clave API de SendGrid (SG...) | 1 | 100.0% | 100.0% | 0.0% | 0.0% | +100% Recall (M2M cero fugas) |
Token de Bot/Usuario de Slack (xoxb-...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | Paridad (100% capturado) |
Clave Secreta Live/Test de Stripe (sk_live_...) | 1 | 100.0% | 100.0% | 100.0% | 100.0% | Paridad (100% capturado) |
2. Resumen de Rendimiento Cara a Cara y Arquitectónico
| Dimensión | Tokenectomy Razor (--scrub) | Gitleaks v8.30.1 | Justificación Arquitectónica |
|---|---|---|---|
| Recall General de Secretos | 100.0% (22/22) | 36.4% (8/22) | Razor captura URIs sin comillas, puertos de BD y claves de IA que las reglas de diff pasan por alto |
| Precisión General | 100.0% (0 Falsos Positivos) | 88.9% | Cero disparos falsos en errores de compilador y rastros minificados |
| Puntuación F1 General | 100.0% (fixture interno) | 51.6% | Cobertura integral diseñada específicamente para contexto de fallos |
| Motor de Ejecución | DFA Rust de alto rendimiento ($O(N)$) | Escáner de regex Go + rastreador de árbol Git | Latencia de submilisegundo para rastros de backtrace en streaming de agentes |
| Resiliencia ReDoS | Tiempo Lineal Determinista ($O(N)$) | Dependiente del motor | El regex DFA sin retroceso previene el retroceso catastrófico en volcados probados |
| Acción de Saneamiento | Redacción de tokens en línea ([KEY_REDACTED]) | Solo registro de advertencia (Sin limpieza) | Sanea directamente el texto antes de la ingesta por el cortex LLM |
3. Reducción de Tokens y Ahorro de Contexto LLM (tiktoken cl100k_base)
| Métrica | Valor Medido | Impacto Operativo para Agentes de Codificación de IA |
|---|---|---|
| Reducción Media de Tokens | 41.67% | Reduce consistentemente la huella de tokens del rastro de fallo crudo |
| Reducción Mediana (P50) | 42.95% | Reducción típica de credenciales y volcados de conexión |
| Percentil 90 (P90) | 61.42% | Elimina claves y credenciales largas de múltiples líneas |
| Rango Mín / Máx | 0.00% — 81.36% | 0% en controles negativos limpios (cero distorsión), hasta 81.4% en fugas |
| Total de Tokens Preservados / Ahorrados | 920 tokens (44.02% neto) | Previene la saturación de la ventana de contexto y reduce la facturación del LLM |
🔌 Configuración Avanzada de Agente y Puerta de Enlace
1. Opciones de Puerta de Enlace de IA Multi-Proveedor (--proxy)
La puerta de enlace de Tokenectomy se ejecuta localmente en 127.0.0.1:8080 con cero configuración manual. En entornos de desarrollo complejos o topologías de agentes en contenedores, puedes personalizar el enlace y el enrutamiento:
# Default Smart Auto-Routing (routes Anthropic, OpenAI, and Ollama requests dynamically):
razor --proxy

# Safety Circuit Breaker: Prevent runaway agent loops from burning your hourly budget or 5-hour window:
razor --proxy --max-hourly-tokens 200000

# Resilient 429 Auto-Retry: Automatically pause and retry when hitting upstream rate limits (default: on):
razor --proxy --max-retries 5

# Explicit upstream override (e.g. Groq, vLLM, or OpenRouter):
razor --proxy --upstream-url https://api.groq.com/openai/v1

# Secure remote container binding with mandatory bearer token:
razor --proxy --proxy-bind 0.0.0.0:8080 --allow-remote --proxy-token "$MY_GATEWAY_TOKEN"
Métricas en Tiempo Real y Exportación a Prometheus
Tokenectomy expone datos en vivo de FinOps y economía de tokens vía JSON:
curl http://127.0.0.1:8080/v1/metrics
Devuelve telemetría instantánea para rate_limits_mitigated, circuit_breaker_trips, last_latency_ms, current_hourly_tokens, cache_hits, cache_tokens_saved y estimated_cost_saved_usd.
2. CLI Independiente y Limpieza de Terminal
Cuando depures o canalices la salida de pruebas de terminal directamente:
# Pipe terminal test failures through the surgical redactor:
npm test 2>&1 | razor --scrub

# Sanitize a specific raw log file:
razor --scrub --file /var/log/app/error.log > sanitized.log

# Offline local air-gapped mode (zero external network calls):
cat failure.log | razor --scrub --local-only
🛠️ Herramientas MCP Expuestas
Tokenectomy Razor cumple con el Puntaje de Calidad de Definición de Herramientas (TDQS) Grado A de Glama con límites de parámetros explícitos:
| Nombre de la Herramienta | Descripción de Capacidad |
|---|---|
get_error_context | Realiza cirugía de trazas en volcados de errores, elimina ruido de frameworks, redacta credenciales y extrae contexto relevante del código fuente local limitado al espacio de trabajo. |
analyze_code | Realiza análisis estático de código AST para detectar fugas de recursos, manejadores no cerrados y vulnerabilidades de sintaxis con límites de ejecución acotados y coordenadas LSP UTF-16 precisas. |
apply_code_patch | Aplica modificaciones atómicas de archivos con verificación de sintaxis del lenguaje posterior a la escritura (cargo check, py_compile, node --check) y reversión automática en caso de fallo. |
search_stack_overflow | Consulta la API de Stack Exchange para firmas de error relevantes usando términos de búsqueda sanitizados y redactados. |
audit_context_health | Audita registros crudos, trazas o cargas de prompts para detectar inflación de tokens, ruido de frameworks y credenciales. Devuelve telemetría M2M, métricas de ahorro y calificaciones de salud del contexto. |
🌐 Ecosistemas Políglotas Soportados
| Lenguaje | Frameworks Soportados | Internos de Framework Excluidos |
|---|---|---|
| Rust | Tokio, Actix-web, Axum | .cargo/registry, .rustup, target/debug/build |
| TypeScript / JS | Next.js, Express, NestJS, Vite | node_modules, .next, dist, internos de webpack |
| Python | Django, FastAPI, Flask, PyTorch | site-packages, dist-packages, venv, __pycache__ |
| Golang | Gin, Fiber, Pánicos de Stdlib | go/src (stdlib), go/pkg/mod, vendor |
| Java / Kotlin | Spring Boot 3, Tomcat, Netty | .m2/repository, .gradle/caches, bytecode interno |
| C / C++ | AddressSanitizer, GDB / LLDB | /usr/include, /usr/lib, vcpkg_installed |
| C# (.NET) | ASP.NET Core, .NET Runtime | System.Private.CoreLib, Microsoft.AspNetCore |
| Ruby on Rails | Rails, Sinatra, Bundler | /gems/, ruby/gems, manejadores internos de rack |
| PHP | Laravel, Symfony | vendor/composer, vendor/symfony |
📦 Opciones de Instalación
Método 1: Instantáneo vía npx (Configuración de Toolchain Cero)
npx -y tokenectomy-razor --mcp
Método 2: Cargo (crates.io)
cargo install tokenectomy
Método 3: Binarios Independientes Precompilados
Binarios de lanzamiento independientes y sin dependencias disponibles en GitHub Releases:
- Linux:
x86_64-unknown-linux-gnu,x86_64-unknown-linux-musl,aarch64-unknown-linux-gnu - macOS:
aarch64-apple-darwin(Apple Silicon M1/M2/M3/M4),x86_64-apple-darwin(Intel) - Windows:
x86_64-pc-windows-msvc.exe
Método 4: Contenedor Docker Multi-Arquitectura (GHCR)
docker pull ghcr.io/tokenectomy-labs/razor:latest
docker run -i ghcr.io/tokenectomy-labs/razor:latest --mcp
⚖️ Comparación de Ediciones
| Capacidad | Razor (OSS Comunidad) | Sentinel (Nivel Comercial) |
|---|---|---|
| Cirugía de Trazas de Pila Políglota | Sí (9 Lenguajes de Runtime) | Sí (Los 9 Lenguajes + Sanación Semántica AST Profunda) |
| Redacción de Secretos Segura contra ReDoS O(N) | Sí | Sí |
| Servidor MCP JSON-RPC 2.0 | Sí | Sí |
Proxy Inverso de Puerta de Enlace de IA (--proxy) | Sí | Sí |
| Caché de Idempotencia SHA-256 (TTL 24h) | Sí | Sí |
| Panel de Métricas FinOps | Sí | Sí |
| Reversión de Validación de Sintaxis (Compiladores / Linters) | Sí | Sí |
| Reversión Automatizada de Suite de Pruebas (0 Diff Sucio) | — | Sí |
| Sanación de Sintaxis AST Tree-sitter | — | Sí |
| Guardia de Alcance Anti-Alucinación | — | Sí |
| Transacciones Atómicas Multi-Archivo | — | Sí |
Motor de Deshacer Máquina del Tiempo (--undo) | — | Sí |
| Máquina de Estados de Sanación Autónoma | — | Sí |
¿Necesitas Auto-Sanación AST Empresarial? Explora el Nivel Sentinel
🗺️ Hoja de Ruta e Hitos
| Hito / Capacidad | Estado | Objetivo |
|---|---|---|
| Cirugía de Registros Políglota Central y Redacción ReDoS $O(N)$ | ✅ Completado | v1.0.0 |
Proxy Inverso de Puerta de Enlace de IA (--proxy) y Caché de Idempotencia | ✅ Completado | v1.1.0 |
| Docker Multi-Arquitectura y Acción de Marketplace de GitHub Actions | ✅ Completado | v1.1.3 |
Motor de Análisis AST Estático (analyze_code) y LSP UTF-16 | ✅ Completado | v1.1.5 |
| Puntaje de Calidad de Definición de Herramientas de Glama.ai (TDQS Grado A) | ✅ Completado | v1.1.5 |
| Binarios Independientes Precompilados (Linux, macOS, Windows) | ✅ Completado | v1.1.6 |
Listado Oficial en el Registro MCP (io.github.Tokenectomy-Labs/razor) | ✅ Completado | v1.1.7 |
Listado en el Directorio mcpservers.org | ✅ Completado | v1.1.7 |
| Extractores Java/Kotlin (Spring Boot 3) y C/C++ (ASan) | ✅ Completado | v1.2.0 |
| Cirugía de Pila Profunda C# (.NET) y Ruby on Rails | ✅ Completado | v1.2.2 |
Reglas personalizadas definidas por el usuario de redacción y ruido (~/.tokenectomy.toml) | ✅ Completado | v1.2.2 |
Auditoría Autónoma de Salud del Contexto (audit_context_health) y Asesoría M2M | ✅ Completado | v1.2.2 |
| Benchmark Automatizado de Redacción y Puerta de CI | ✅ Completado | v1.2.2 |
Plano de Control M2M de Asesoría Declarativa ([:TOKENECTOMY:M2M_CONTROL_PLANE:v1.3.0]) | ✅ Completado | v1.3.0 |
Presupuestación Interactiva Multi-Estrategia (aggressive, conservative, lossless_compact) | ✅ Completado | v1.2.3 |
| Puerta de Publicación Oficial en el Registro con OIDC de GitHub Actions | ✅ Completado | v1.2.3 |
Listado en el Catálogo Comunitario awesome-mcp-servers | ✅ Completado | v1.2.4 |
Identidades de Marcos Descargados en Línea ([DROPPED_FRAMES: ...]) y Auditoría Anti-Truncamiento Silencioso | ✅ Completado | v1.3.1 |
Caché de Registros Crudos Direccionable por Contenido y Hash de Verificación (--diff-verify) | ✅ Completado | v1.3.1 |
| Enrutamiento Automático Inteligente Multi-Proveedor (Anthropic, OpenAI, Ollama) y Caché de Prompts de Costo Cero | ✅ Completado | v1.3.3 |
Disyuntor de Seguridad del Agente (--max-hourly-tokens), Mitigador de Reintentos Automáticos 429 y Preflight CORS | ✅ Completado | v1.3.3 |
Transpilador Universal de Formatos LLM (OpenAI /v1/chat/completions ⇄ Anthropic /v1/messages) | ✅ Completado | v1.3.4 |
Envoltorio de Comandos de Agente de Configuración Cero (razor wrap -- <cmd>) y Hook Pre-commit de Git | ✅ Completado | v1.3.4 |
| Alta Disponibilidad Multi-Proveedor y Respaldo Automático ante Caídas | 📋 Planificado | v1.4.0 |
Configuración Declarativa de Puerta de Enlace de IA (gateway.toml / tokenectomy.yaml) | 📋 Planificado | v1.4.0 |
| Motor Completo de Caché de Tokens con Streaming SSE | 📋 Planificado | v1.4.0 |
| Extensiones complementarias nativas para VS Code y JetBrains | 📋 Planificado | v1.4.0 |
| Transporte MCP remoto con Eventos Enviados por el Servidor (SSE) | 📋 Planificado | v1.4.0 |
🔒 Seguridad e Invariantes
- Ejecución Local por Defecto: Todo el análisis de trazas de pila, poda de marcos y redacción de secretos se ejecuta localmente en hardware físico.
- Egreso de Red Documentado: En modo servidor MCP,
search_stack_overflowes la única herramienta con egreso de red saliente (HTTPS aapi.stackexchange.com). La carga útil se limita estrictamente a texto de firmas de error sanitizado y redactado (sin líneas de código, sin rutas locales, cero credenciales). En entornos aislados de red, usa--local-onlypara deshabilitar la búsqueda de red por completo. - Coincidencia de Patrones Determinista en Tiempo Lineal: Todos los motores de coincidencia de patrones utilizan motores regex DFA sin retroceso ($O(N)$ tiempo lineal) y evaluación de autómatas Aho-Corasick.
- Aislamiento de Límites contra Travesía de Rutas: Las operaciones de archivos están estrictamente bloqueadas dentro de la raíz del espacio de trabajo activo (
CWD). Las travesías de rutas (../) y los enlaces simbólicos no autorizados están bloqueados. - Implementación Segura en Rust: Las rutas de ejecución centrales aplican garantías de memoria segura de Rust con lectores de flujo acotados (
.take()) que previenen el agotamiento de recursos.
Para divulgaciones de vulnerabilidades, consulta nuestra Política de Seguridad.
⚖️ Aviso Legal y de Bifurcaciones Descendentes
Tokenectomy Razor se proporciona estrictamente para la productividad legal de desarrolladores, observabilidad, cirugía de registros y redacción defensiva de credenciales. Cualquier bifurcación descendente, clon, redistribución o implementación privada opera completamente independiente de los autores originales. Tokenectomy Labs y sus mantenedores asumen cero responsabilidad por acciones ilegales, maliciosas o no autorizadas cometidas por terceros que usen este código base o sus derivados. Todos los operadores descendentes asumen el 100% de responsabilidad individual por el cumplimiento de las leyes de ciberseguridad locales e internacionales. Consulta DISCLAIMER.md para los términos legales completos.
❓ Preguntas Frecuentes (FAQ)
¿Cómo evita Tokenectomy Razor que Claude Code y Cursor alcancen los límites de tasa?
Cuando las pruebas o las compilaciones de terminal fallan, frameworks como Next.js, Express, Jest y Django vuelcan miles de marcos de pila internos (node_modules, site-packages). Enviar registros de fallos crudos de 5,000 líneas consume de 15,000 a 45,000 tokens por prompt, agotando tu límite de sesión de 5 horas en minutos. Tokenectomy Razor intercepta los registros y elimina el 95% de la plomería de framework no accionable, reduciendo un registro de fallo de 40,000 caracteres a menos de 200 tokens esenciales en <0.2ms.
¿Cómo evito que Cursor envíe registros de errores de node_modules a los LLMs?
Ejecuta Tokenectomy Razor como un proxy inverso local de puerta de enlace de IA (npx -y tokenectomy-razor --proxy). En la configuración de Cursor, apunta tu URL Base de OpenAI a http://127.0.0.1:8080/v1. Cualquier salida de error de terminal pegada o referenciada por Composer será automáticamente sanitizada, limpiada y almacenada en caché sobre la marcha antes de llegar a los servidores de modelos.
¿Cómo evita Tokenectomy la fuga de credenciales en los registros de errores?
Toda la cirugía de registros y la redacción de secretos se ejecutan 100% localmente en tu máquina en memoria antes de la transmisión saliente. Razor utiliza regex determinista en tiempo lineal y autómatas Aho-Corasick para detectar y redactar URIs de conexión de PostgreSQL/MongoDB, tokens portadores JWT y claves API de la nube con tokens [REDACTED]. No se requiere egreso a la nube para la limpieza.
🤝 Comunidad y Recursos
- 🌐 Sitio Web Oficial
- 📖 Documentación
- 🏗️ Arquitectura del Sistema
- 📋 Registro de Cambios
- 🤝 Guías de Contribución
- 🔒 Política de Seguridad
- ⚖️ Aviso Legal y Responsabilidad
Tokenectomy Labs • Sub-Corteza M2M Autónoma
Ingeniería de precisión por Daffa (@daffa2555)
Licenciado bajo la Licencia MIT