DMARC MCP Server
offiziellDer DMARC MCP Server bietet programmatischen, schreibgeschützten Zugriff auf DNS- und E-Mail-Authentifizierungsdaten, sodass Entwickler und KI-Agenten DMARC-, SPF- und DKIM-Konfigurationen direkt in MCP-kompatiblen Tools validieren können.
Was kann man mit DMARC MCP machen?
- DMARC-Berichte zusammenfassen — Eine verständliche Zusammenfassung der Sammelberichte für eine Domain anfordern, einschließlich Bestehensquoten und der wichtigsten sendenden Quellen.
- Fehlgeschlagene Absender identifizieren — In die Datensätze pro Quelle eintauchen und nach DMARC-, SPF- oder DKIM-Fehlern filtern, um herauszufinden, was die Authentifizierung beeinträchtigt.
- DNS-Verlauf und Warnungen prüfen — Nachsehen, was sich im Laufe der Zeit in den DNS-Einträgen einer Domain geändert hat, und Benachrichtigungen über Änderungen wie einen entfernten DMARC-Eintrag lesen.
- TLS-Berichte untersuchen — Den neuesten TLS-RPT-Bericht abrufen und prüfen, ob Sitzungen die TLS-Aushandlung nicht abschließen konnten, einschließlich Absender- und Fehleranzahl.
- E-Mail-Authentifizierung validieren — Kostenlose Abfragen für jede Domain durchführen, um DMARC-, SPF- und DKIM-Einträge zu prüfen, einschließlich Syntax, Schlüssellänge und RFC-7208-Lookup-Limits.
- SPF-Einträge zusammenführen und optimieren — Mehrere SPF-Einträge oder -Mechanismen zu einem deduplizierten, sortierten Eintrag kombinieren, der bereit zur Bereitstellung ist.
Dokumentation
DMARC MCP Server
Sprechen Sie mit Ihren DMARC-Berichten
Verbinden Sie den DMARC MCP-Server mit Claude, Cursor, VS Code oder einem beliebigen MCP-Client und fragen Sie Ihren KI-Assistenten in einfacher Sprache nach Ihren DMARC-Aggregatberichten, fehlgeschlagenen Absendern, DNS-Verlauf und TLS-Berichten. Einmal anmelden: DNS-, DMARC-, DKIM- und SPF-Lookup-Tools funktionieren dann für jede Domain, ohne Abonnement.
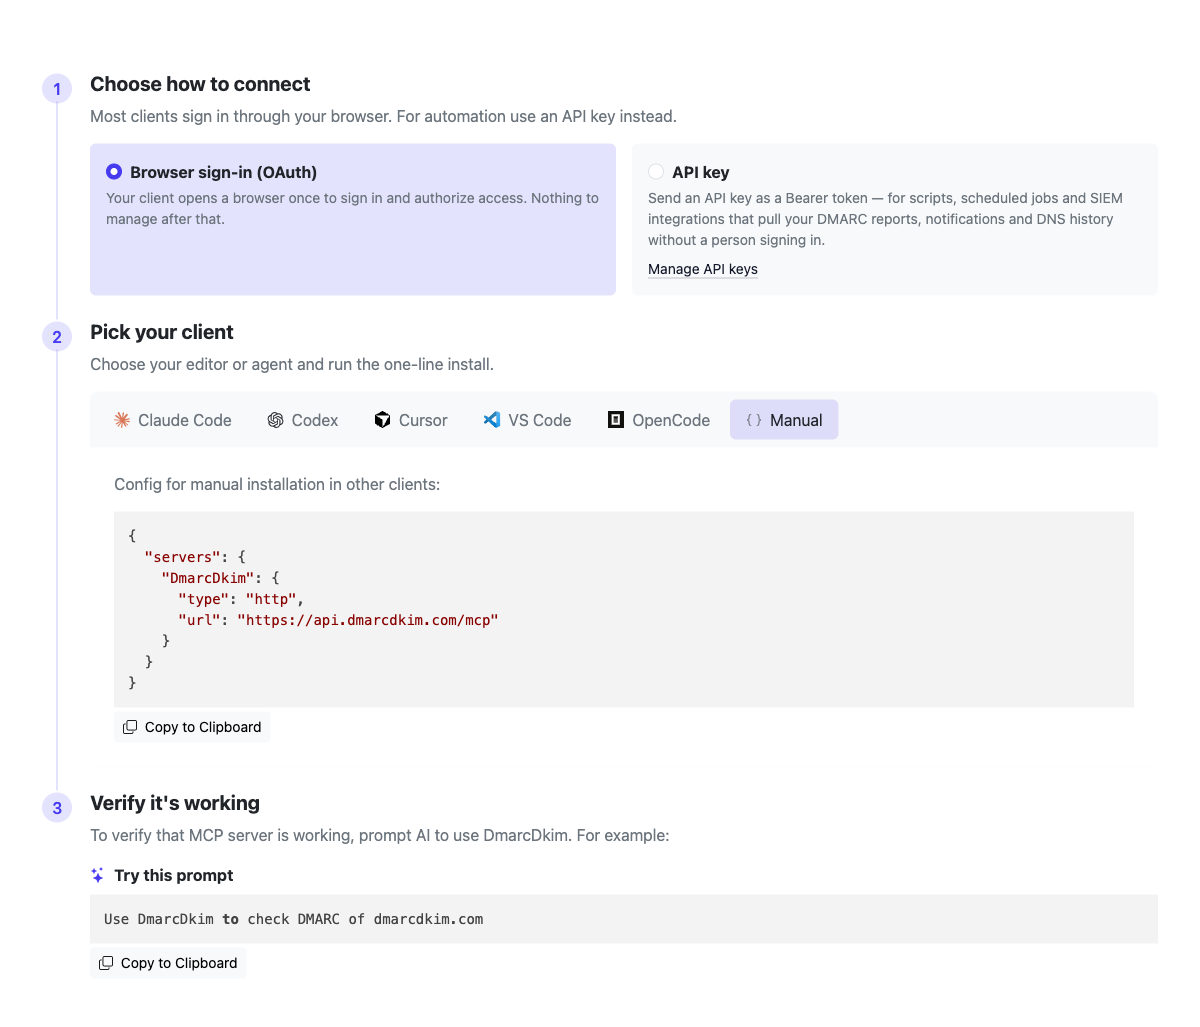
Vollständige Anleitungen für jeden Client finden Sie unter app.dmarcdkim.com/mcp-instructions
Worauf Sie zugreifen können
Zwei Toolsets über einen MCP-Server, beide hinter einer einzigen Anmeldung: Kontotools, die Ihre gespeicherten DMARC-Daten lesen, und kostenlose Lookup-Tools, die für jede Domain ohne Abonnement funktionieren.
Ihre Kontodaten (kostenpflichtiger Plan)
DMARC-Berichte
Listen Sie Ihre DMARC-Aggregatberichte (RUA) auf und lesen Sie sie: Absender, Zeitraum und Erfolgs-/Fehlerzahlen für SPF, DKIM und DMARC
Fehlgeschlagene Absender
Analysieren Sie die Datensätze pro Quelle und filtern Sie nach DMARC-, SPF- oder DKIM-Fehlern, um genau zu finden, was nicht funktioniert
DNS-Verlauf
Sehen Sie, was sich in den DMARC-, SPF-, DKIM- und anderen DNS-Einträgen Ihrer Domains geändert hat, Prüfung für Prüfung, mit den Werten davor und danach
Änderungsbenachrichtigungen
Lesen Sie Benachrichtigungen über DNS- und Authentifizierungsänderungen, z. B. wenn ein DMARC-Eintrag entfernt oder geändert wurde
TLS-Berichte
Listen Sie SMTP-TLS-Reporting-Berichte (TLS-RPT) mit den Gesamtzahlen erfolgreicher und fehlgeschlagener Sitzungen pro Zeitraum auf
Kostenlose Lookups (jede Domain)
DNS-Lookup
Suchen Sie A-, AAAA-, MX-, TXT-, SPF-, DKIM-, DMARC-, PTR-, NS-, CNAME- und WHOIS-Einträge für jede Domain
DMARC-Prüfung
Validieren Sie DMARC- und SPF-Einträge für jede Domain mit klarer Fehlererkennung
DKIM-Prüfung
Prüfen Sie einen bestimmten DKIM-Selector für jede Domain: Schlüsseltyp, Stärke, Widerruf und Syntax
SPF-Prüfung
Prüfen Sie die SPF-Syntax, das RFC-7208-Limit von zehn Lookups und zirkuläre include-Referenzen
SPF-Zusammenführung
Führen Sie SPF-Einträge oder -Mechanismen zu einem optimierten Eintrag zusammen, wobei Duplikate entfernt werden
Unterstützte Integrationen
Chat
- Slack
- Microsoft Teams
- Rocket.Chat
Sicherheits-Stack
- SIEM
- SOAR
Jedes andere Tool
- Webhook / URL
- MCP
- API
In unter einer Minute verbinden
Wählen Sie Ihren Editor oder Agenten, Claude Code, Codex, Cursor, VS Code, OpenCode oder einen beliebigen MCP-Client, und führen Sie die Ein-Zeilen-Installation aus. Interaktive Clients melden sich über Ihren Browser an; Skripte und CI können einen API-Schlüssel verwenden.
Sprechen Sie mit Ihren DMARC-Berichten
Melden Sie sich einmal an und Ihr KI-Assistent kann Ihre gespeicherten DMARC-Daten lesen, ohne Dashboards, ohne XML. Fragen Sie in einfacher Sprache und lassen Sie die Berichte abrufen, die Fehler finden und erklären, was zu beheben ist.
Probieren Sie einen Prompt wie:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
MCP-Tools & Anwendungsfälle
Einmal für beides anmelden. Kontotools lesen Ihre gespeicherten DMARC-Daten im kostenpflichtigen Plan. Lookup-Tools funktionieren für jede Domain ohne Abonnement. Kopieren Sie einen Prompt zum Ausprobieren.
Kontotools (Ihre gespeicherten Daten)
DMARC-Berichte
Listen Sie Ihre DMARC-Aggregatberichte (RUA) auf und lesen Sie jeden einzelnen: Absender, Zeitraum, Nachrichtenvolumen und SPF-/DKIM-/DMARC-Erfolgs- und Fehlerzahlen. Benötigen Sie das rohe XML? Fragen Sie danach.
Was Sie erhalten:
- Eine Liste der empfangenen Berichte, neueste zuerst, nach Domain filterbar
- Zusammenfassung pro Bericht: Absender, Datumsbereich, Gesamtzahlen und Erfolgsquote
- Datensätze pro Quelle, um zu sehen, welche Absender bestehen oder fehlschlagen
- Original-Bericht-XML auf Anfrage
Anwendungsfälle:
- Erhalten Sie eine wöchentliche DMARC-Zusammenfassung, ohne ein Dashboard zu öffnen
- Verfolgen Sie Ihre Erfolgsquote im Zeitverlauf
- Vergleichen Sie, was verschiedene Mailbox-Anbieter melden
- Geben Sie einen Bericht an Ihre KI und fragen Sie, was zuerst behoben werden sollte
Beispiel:
Prompt
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
Beispielergebnis Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
Fehlgeschlagene Absender
Listen Sie einzelne Berichtseinträge für eine Domain auf und filtern Sie direkt nach den Fehlern. Der schnellste Weg, um zu beantworten: „Wer schlägt bei DMARC fehl, und ist es SPF oder DKIM?“
Was Sie erhalten:
- Eine Zeile pro sendender Quelle (IP), neueste zuerst
- Filter auf Einträge, die vollständig bei DMARC fehlschlagen
- Filter auf SPF-fehlausgerichtete Einträge
- Filter auf DKIM-fehlausgerichtete Einträge
Anwendungsfälle:
- Finden Sie nicht authentifizierte oder gespoofte Absender
- Unterscheiden Sie ein SPF-Problem von einem DKIM-Problem
- Prüfen Sie, wer blockiert würde, bevor Sie auf p=reject umstellen
- Erkennen Sie einen neuen Anbieter, der noch nicht authentifiziert ist
Beispiel:
Prompt
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
Beispielergebnis 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
DNS-Verlauf & Änderungsbenachrichtigungen
Lesen Sie die DNS-Änderungen, die das Monitoring auf Ihren Domains gefunden hat, mit den Werten davor und danach und der Antwort jedes Nameservers, sowie die Benachrichtigungen, die bei Änderungen ausgelöst werden, damit Ihre KI einen entfernten DMARC-Eintrag oder einen manipulierten SPF-Eintrag erkennen kann.
Was Sie erhalten:
- Erkannte DNS-Änderungen mit den Werten davor und danach
- Benachrichtigungen mit Typ, Schweregrad und einer Nachricht in einfacher Sprache
- Filterung beider nach Domain und Änderungen nach Zeitraum
- Benachrichtigungen in Ihrer Sprache lokalisiert
Anwendungsfälle:
- Prüfen, wann und wie sich ein Eintrag geändert hat
- Einen entfernten oder beschädigten DMARC- oder SPF-Eintrag erkennen
- Aktuelle Benachrichtigungen in einem Prompt überprüfen
- Eine DNS-Änderung während eines Vorfalls rekonstruieren
Beispiel:
Prompt
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
Beispielergebnis 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
TLS-Berichte
Listen Sie SMTP-TLS-Reporting-Berichte (TLS-RPT) auf und lesen Sie jeden einzelnen: Absender, Zeitraum, Richtlinienanzahl und Gesamtzahlen erfolgreicher versus fehlgeschlagener Sitzungen. Erkennen Sie TLS-Aushandlungsprobleme, bevor sie E-Mail verzögern.
Was Sie erhalten:
- Empfangene TLS-RPT-Berichte, neueste zuerst, nach Domain filterbar
- Erfolgreiche und fehlgeschlagene Sitzungszahlen pro Bericht
- Vollständige Berichtsdetails, mit rohem JSON auf Anfrage
- Richtlinienanzahl pro Berichtszeitraum
Anwendungsfälle:
- TLS-Handshake-Fehler erkennen, die die Zustellung beeinträchtigen
- Bestätigen, dass MTA-STS und DANE eingehalten werden
- Sehen, welche Anbieter TLS-Probleme melden
- TLS-Erfolgsquote im Zeitverlauf verfolgen
Beispiel:
Prompt
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
Beispielergebnis Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
Lookup-Tools (jede Domain, kostenlos)
DNS-Lookup
Führt umfassende DNS-Lookups für Domains und IP-Adressen durch, mit Unterstützung für alle Standard- und E-Mail-Authentifizierungs-Eintragstypen.
Unterstützte Lookup-Typen:
- Standard-Einträge: A, AAAA, MX, TXT, NS, CNAME
- E-Mail-Authentifizierung: SPF, DMARC
- Reverse-DNS: PTR-Lookups
- Domain-Informationen: WHOIS-Daten
- Bulk-Abfragen: „all“-Typ für mehrere Einträge
Anwendungsfälle:
- DNS-Eintragskonfiguration überprüfen
- MX-Einträge des E-Mail-Servers prüfen
- SPF- und DMARC-E-Mail-Authentifizierungseinträge abrufen
- Reverse-DNS-Lookups für IP-Adressen durchführen
- WHOIS-Informationen der Domain abrufen
Beispiel:
Prompt
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
Beispielergebnis example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
DMARC-Prüf-Tool
Validiert DMARC-Richtlinieneinträge und SPF-Einträge für eine Domain mit umfassender Fehlererkennung und Berichterstattung. Dieses Tool prüft die _dmarc-Subdomain auf DMARC-Richtlinien und validiert die SPF-Eintragskonfiguration.
Was es prüft:
- DMARC-Richtlinieneinträge von der _dmarc-Subdomain
- SPF-Einträge (TXT-Einträge, die mit v=spf1 beginnen)
- DMARC-Konfigurationsfehler und Syntaxprobleme
- Verfügbarkeit und Gültigkeit von DNS-Einträgen
Anwendungsfälle:
- E-Mail-Authentifizierungs-DNS-Setup für eine Domain überprüfen
- E-Mail-Zustellungsprobleme im Zusammenhang mit Authentifizierung diagnostizieren
- Prüfen, ob eine Domain korrekt für DMARC konfiguriert ist
- Überprüfen, ob SPF-Einträge vorhanden und korrekt formatiert sind
- Einen schnellen Überblick über den DMARC- und SPF-Status erhalten
Beispiel:
Prompt
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
Beispielergebnis DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
DKIM-Prüf-Tool
Prüft den DKIM-Eintrag für einen bestimmten Selector auf einer Domain. DKIM-Schlüssel liegen unter <selector>._domainkey, Sie geben also den Selector an (z. B. „google“ oder „selector1“), und das Tool löst den Eintrag auf, parst die Tags und analysiert den öffentlichen Schlüssel.
Was es prüft:
- Löst <selector>._domainkey auf, einschließlich CNAMEs
- Schlüsseltyp und Bitlänge (RSA-Stärke)
- Syntaxfehler, schwache Hashes und Testmodus
- Widerrufene Schlüssel (leeres p=-Tag) und fehlende Einträge
Anwendungsfälle:
- Bestätigen, dass ein Selector veröffentlicht und gültig ist
- Einen neuen Selector vor dem Schlüsselwechsel überprüfen
- Prüfen, ob der Schlüssel lang genug ist (2048 Bit oder mehr)
- Das DKIM-Setup eines sendenden Anbieters validieren
Beispiel:
Prompt
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
Beispielergebnis DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
SPF-Prüf-Tool
Validiert die SPF-Eintragssyntax, prüft die DNS-Lookup-Anzahl gegen die RFC-7208-Grenzen und erkennt zirkuläre Referenzen.
Validierungsfunktionen:
- Syntaxvalidierung und Fehlererkennung
- DNS-Lookup-Anzahl (RFC-7208-Limit: 10 Lookups)
- Erkennung zirkulärer Referenzen in include/redirect-Ketten
- SPF-Baumstruktur-Parsing mit allen Mechanismen
Anwendungsfälle:
- SPF-Eintrag vor der Bereitstellung validieren
- Einhaltung von RFC 7208 (10-Lookup-Limit) sicherstellen
- Konfigurationsfehler erkennen, die die E-Mail-Zustellung beeinträchtigen könnten
- SPF-Eintragsstruktur und -Mechanismen verstehen
Beispiel:
Prompt
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
Beispielergebnis SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
SPF-Zusammenführungs-Tool
Führt mehrere SPF-Einträge oder -Mechanismen zu einem einzigen optimierten Eintrag zusammen, mit Duplikatentfernung und korrekter Formatierung.
Funktionen:
- Entfernt doppelte Mechanismen
- Sortiert Mechanismen nach Typ und Qualifier
- Erhält Qualifier (-, ~, +, ?)
- Fügt empfohlenes „~all“ hinzu, falls fehlend
- Behandelt Modifier (redirect, exp)
Anwendungsfälle:
- Mehrere SPF-Einträge zu einem zusammenführen
- SPF-Einträge bei der Migration von E-Mail-Anbietern zusammenführen
- SPF-Einträge durch Entfernen von Duplikaten optimieren
- Bestehenden Domain-SPF mit neuen Mechanismen kombinieren
Beispiel:
Prompt
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
Beispielergebnis Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
Verbinden Sie Ihre Domain
Fügen Sie Ihre Domain hinzu, um über den MCP-Server Ihre eigenen DMARC-Berichte, den DNS-Verlauf, Änderungsbenachrichtigungen und TLS-Berichte zu lesen. Die Lookup-Tools funktionieren für jede Domain ohne Abonnement, sobald Sie angemeldet sind.
DMARC MCP Server: Fragen & Antworten
Was ist der DMARC-MCP-Server?
Es ist ein Model Context Protocol (MCP)-Server, der KI-Assistenten wie Claude, Cursor, VS Code, Codex und anderen MCP-Clients die Arbeit mit Ihren E-Mail-Authentifizierungsdaten ermöglicht. Nach der Anmeldung kann Ihre KI Ihre gespeicherten DMARC-Aggregatberichte, Fehlerdatensätze pro Quelle, DNS-Verlauf, Änderungsbenachrichtigungen und TLS-RPT-Berichte lesen. Er stellt außerdem kostenlose Lookup-Tools (DNS, DMARC, DKIM, SPF-Prüfung und SPF-Zusammenführung) bereit, die für jede Domain ohne Abonnement funktionieren.
Kann ich wirklich mit meinen DMARC-Berichten sprechen?
Ja. Sobald Ihre Domain verbunden ist, können Sie Ihre KI in einfacher Sprache fragen: „Fasse die DMARC-Berichte der letzten Woche zusammen“, „Welche Absender schlagen bei DMARC fehl“, „Ist es SPF oder DKIM?“ – und sie ruft die richtigen Tools auf, liest Ihre Berichte und erklärt, was zu beheben ist. Kein XML, kein Dashboard-Graben.
Benötige ich einen kostenpflichtigen Plan, um es zu nutzen?
Jedes Tool erfordert eine Anmeldung, da der Server über OAuth eine Verbindung zu Ihrem Konto herstellt, aber die Lookup-Tools sind kostenlos. Nach der Anmeldung funktionieren DNS-Lookup, DMARC-Prüfung, DKIM-Prüfung, SPF-Prüfung und SPF-Zusammenführung für jede Domain ohne Abonnement. Die Kontotools (DMARC-Berichte, fehlgeschlagene Absender, DNS-Verlauf, Änderungsbenachrichtigungen und TLS-Berichte) lesen Ihre eigenen gespeicherten Daten und benötigen daher eine verbundene Domain im kostenpflichtigen Plan.
Welche Tools sind verfügbar?
Kontotools (nach der Anmeldung): DMARC-Aggregatberichte auflisten und lesen, Berichtseinträge pro Quelle mit SPF-/DKIM-/DMARC-Fehlern auflisten, erkannte DNS-Änderungen auflisten, Domain-Änderungsbenachrichtigungen lesen und TLS-RPT-Berichte auflisten und lesen, einschließlich rohem XML/JSON auf Anfrage. Kostenlose Lookup-Tools (jede Domain): DNS-Lookup über alle Eintragstypen, DMARC-Prüfung, DKIM-Prüfung (ein bestimmter Selector), SPF-Prüfung (RFC-7208-Grenzen und zirkuläre Referenzen) und SPF-Zusammenführung.
Wie verbinde ich es?
Fügen Sie die MCP-Server-URL zu Ihrem Client hinzu und wählen Sie Ihre Installationsmethode auf der Einrichtungsseite. Claude Code, Codex und VS Code verwenden einen Ein-Zeilen-Befehl; Cursor hat eine 1-Klick-Installation; OpenCode und andere Clients fügen eine kleine Konfiguration ein. Interaktive Clients melden sich über Ihren Browser an (OAuth); Skripte und CI können stattdessen einen API-Schlüssel verwenden. Vollständige Anleitungen für jeden Client finden Sie unter app.dmarcdkim.com/mcp-instructions nach der Anmeldung.
Sind meine Daten sicher?
Interaktive Clients authentifizieren sich mit OAuth, dein KI-Tool erhält nach deiner Autorisierung ein eingeschränktes Token, und du kannst den Zugriff jederzeit widerrufen. API-Schlüssel tragen denselben Umfang. Der Server gibt nur Daten für die Domains in deiner eigenen Organisation frei.
Welche KI-Tools funktionieren damit?
Jeder MCP-kompatible Client. Wir bieten vorkonfigurierte Einrichtungen für Claude Code, Codex, Cursor, VS Code und OpenCode sowie eine manuelle Konfiguration, die mit jedem anderen MCP-Client funktioniert.