PubShip
官方开源MCP服务器,用于Google Play开发者工作流。使用您自己的凭据在本地运行
你可以用 PubShip MCP 做什么?
- 检查 Play 发布与评论 — 让您的助手拉取您应用当前的发布信息、用户评论和 Android 运行状况数据。
- 查看批量范围报告 — 让您的助手获取并汇总涵盖目录、订阅、产品和账户数据的批量报告。
- 准备并暂存编辑 — 请您的助手起草并审查应用列表或元数据的更改,并在执行前进行明确的权限检查。
- 执行一次性批准的写入 — 指示您的助手应用一次已准备好的更改,使用您已授予的明确应用和方法权限。
- 管理本地工件传输 — 请求在您的机器和 Play 之间进行有界文件传输,将发布与编辑暂存分开。
文档
PubShip
Google Play 开发者工作流,就在你自己的电脑上完成。 检查发布版本、理解评论和报告,并从你的 MCP 客户端准备经过明确授权的更改。


本地开始
使用你自己的服务账号,并在 Play Console 中为你的应用授予相应权限。将其私有 JSON 文件保存在此仓库之外。只授予你的预期操作所需的权限。切勿将凭据粘贴到与助手的对话中。
export GOOGLE_APPLICATION_CREDENTIALS=/absolute/private/path/service-account.json
export GOOGLE_PLAY_PACKAGES=com.example.app
uvx pubship
这将启动 stdio 服务器,它会等待 MCP 客户端连接。如需进行无需凭据的安装检查:
uvx pubship --check
上述命令安装的是已发布的 PyPI 包。源代码检出可能包含尚未发布的更改;在 uv sync 之后,请使用 uv run pubship --check 检查本地版本。
连接助手
Claude Code
claude mcp add --transport stdio pubship -- uvx pubship
在启动客户端的 shell 中设置上述环境变量。更改环境后请重启客户端。
Codex
codex mcp add pubship -- uvx pubship
Cursor 和 Gemini CLI
此仓库中的客户端清单声明了本地服务账号密钥路径和包名称。有关配置和 Gemini CLI 安装命令,请参阅 客户端设置。如需代理辅助安装,请阅读 llms-install.md。只提供密钥文件路径,切勿提供其内容。
通用 MCP 框架
配置一个 stdio 服务器,使用可执行文件 uvx、参数 pubship 以及你的本地环境。对于需要显式配置的客户端:
{
  "mcpServers": {
    "pubship": {
      "command": "uvx",
      "args": ["pubship"],
      "env": {
        "GOOGLE_APPLICATION_CREDENTIALS": "/absolute/private/path/service-account.json",
        "GOOGLE_PLAY_PACKAGES": "com.example.app"
      }
    }
  }
}
客户端配置保留在你的电脑上。有关其他身份验证模式、已启用的 API、报告和权限边界,请参阅 设置。
它能做什么?
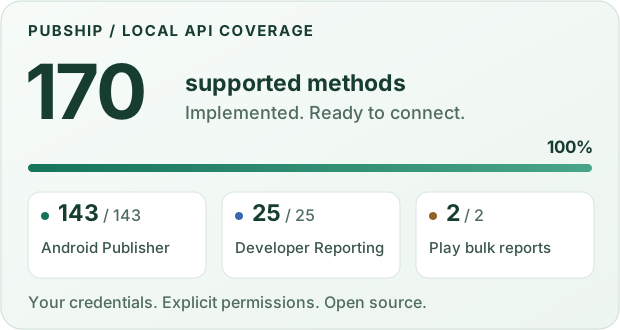
固定的清单中包含 172 个方法定义。其中 170 个有实现,一个订阅归档方法不受 Google 支持,而 voided-purchases 访问因项目政策被有意禁用。禁用的操作无法通过本地或自托管工具调用。
- 读取发布版本、评论、Android vitals 和限定范围的批量报告。
- 通过单独的敏感数据授权检查目录、订阅、产品和账户资源。
- 使用显式的应用/方法权限和一次性执行来准备和审查写入操作。
- 保持本地文件传输有界,并将发布与编辑暂存分离。
读取是默认操作。可选的写入和敏感读取需要显式配置。提供者文本是不可信数据。缺失的数据不等于零;已提交的更改不一定已发布。任何操作计数都不代表 Google 的实时验证声明。
为你自己的账户自托管
pubship-server 为你控制的基础设施保留了 HTTP 实现。没有 PUBSHIP_SERVER_ALLOWED_EMAILS 时它拒绝启动。登录需要签名的 Google ID 令牌、经过验证的精确邮箱匹配以及 nonce 绑定,之后才会持久化任何 Google 凭据。从允许列表中移除账户会使该账户在下次使用时存储的授权失效。没有经过验证身份的旧授权必须重新连接。注册保持关闭状态,直到操作员显式启用。
项目不运行任何由 Google 连接的服务。请参阅 本地优先决策 和 自托管设置。
发布说明
PubShip 0.24.2 改进了工具描述和审批提示,并在源代码和打包安装之间检查相同的定义。有关早期版本,请参阅 变更日志。源代码版本可能先于包发布。
开发
工具定义质量 记录了 TDQS 1.2 离线检查、已审查的启发式发现和 MCP 契约回归覆盖。离线 lint 不是模型评分的等级。
env -u GOOGLE_APPLICATION_CREDENTIALS uv sync --frozen --all-extras --group browser --group tdqs
env -u GOOGLE_APPLICATION_CREDENTIALS uv run --frozen --all-extras --group browser --group tdqs pytest
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff format --check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_catalog.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_verification.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/distribution_metadata.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv build
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/check_artifacts.py
测试使用假提供者。浏览器测试需要安装 Playwright 引擎;备份集成测试需要 age。如实记录不可用的平台检查。请参阅 贡献政策、发布流程 和 安全报告。
预期用途
PubShip 帮助开发者自动化他们自己的 Google Play 分发工作。它运行在你的电脑上或你控制的基础设施上,使用你自己的 Google 凭据和 Play Console 权限。PubShip 项目不运行托管服务,也永远不会收到你的凭据。只将它用于你或你的组织拥有的应用和开发者账户,并遵守 Google 的 Play Developer API 条款。由其他人运行的托管 PubShip 实例并非由 PubShip 项目提供或认可。
PubShip 是一个独立的开源项目,与 Google 没有关联、未经其认可,也未获得其赞助。Google、Google Play 和 Android 是 Google LLC 的商标。
许可证
PubShip 是自由软件,仅根据 GNU Affero 通用公共许可证 v3.0(AGPL-3.0-only)发布。版权所有(C)2026 Denys Vorobyov。如需其他许可条款,请联系 legal@pubship.dev。