EMILIA Protocol
resmiBir AI ajanının geri döndürülemez bir işlem yapmasından önce — ödeme serbest bırakma, kayıt değişikliği, dağıtım — adı geçen bir insanın çevrimdışı doğrulanabilir onayını gerektirir. İki kişi kuralı, Ed25519 Güven Makbuzları, IETF tarafından hazırlanmış, Apache-2.0.
EMILIA Protocol MCP ile neler yapabilirsiniz?
- Önemli sonuçlar doğurabilecek bir aracı koruyun — Asistanınızdan,
sendWiregibi tanımlanmış bir eylemin geçerli onay olmadan yapılan çağrıları reddetmesi için EMILIA Gate'i kurmasını isteyin. - Onayı kesin ayrıntılara bağlayın — Bir onayın tutarı, para birimini, satıcıyı ve hedefi kapsamasını zorunlu kılın ve değiştirilen ödeme ayrıntılarını reddedin.
- Yeniden oynatmayı ve sahte kanıtları engelleyin — Asistandan eşleşen bir çağrıyı bir kez kabul etmesini, yeniden oynatmaları veya sahte makbuzları reddetmesini isteyin.
- Makbuzları çevrimdışı doğrulayın — Asistandan imzalı bir makbuzu, bir arka uçla iletişim kurmadan sabitlenmiş anahtarlara ve kurallara göre denetlemesini isteyin.
- Yeni eylemleri dondurun — Yeni rezervasyonları engelleyen ve sonucu belirsiz işlemleri mutabakat için saklayan acil bir yetki dondurma işlemi talep edin.
Dokümantasyon
EMILIA Protocol




Ödemeyi hazırlaması için ajansınıza izin verin. Gerçekleştirebileceklerini kontrol edin.
Bir ajan, bir tedarikçiye yapılacak 82.000 $ tutarındaki ödemeyi hazırlar. Birisi onaylar. Ardından tutar veya banka hedefi değişir. Önceki onay, değiştirilen ödemenin gerçekleştirilmesine izin vermemelidir.
EMILIA Gate, korumalı bir araç çalıştırılmadan önce yetkiyi denetler. Açık protokol, ortaya çıkan kanıtların doğrulayıcının kendi güvenilir anahtarları ve kuralları kapsamında bağımsız olarak denetlenebilmesini sağlar. Mevcut kimlik sağlayıcınızı, ajan çerçevenizi ve iş sistemlerinizi kullanmaya devam edin.
Ödeme örneğini çalıştırın
Node.js 20.19 veya üzeri ve npm yüklüyken:
git clone https://github.com/emiliaprotocol/emilia-protocol.git
cd emilia-protocol
npm ci
FAST=1 node examples/mcp/payment-server.mjs
Örnek, onay olmadan yapılan çağrıyı reddeder; onayı tutara, para birimine, satıcıya ve hedefe bağlar; eşleşen çağrıyı bir kez kabul eder ve değiştirilmiş ödeme ayrıntılarını, yeniden oynatmayı ve sahte kanıtları reddeder. Örneğe ve sınırlarına bakın.
Bu yerel bir gösterimdir: oluşturulan imzalama anahtarları, bellekte tüketim ve sahte bir ödeme aracı kullanır. Gerçek bir insan onay süreci yürütmez veya para transferi yapmaz. Üretim kullanımı için kayıtlı kimlik bilgileri, kalıcı paylaşılan durum ve korumalı sağlayıcı kimlik bilgisine giden her yolda Gate gerekir. Geçerli bir onay, banka bilgilerinin meşru olduğunu kanıtlamaz.
Tarayıcıyı mı tercih edersiniz? Örnek bir ödemede geçiş anahtarını deneyin. Bu ayrı demo, platform kimlik doğrulayıcınızla makbuz bütünlüğünü gösterir; ödeme gönderilmez.
Zaten kullandığınız bir aracı koruyun
Yalnızca ajanın sürecinden değil, gerçek sağlayıcı kimlik bilgisini barındıran hizmetten başlayın. İzin verilen işleri ve yeni bir onayın ne zaman gerektiğini sahibi tanımlar. Bir ajan, her çağrı için bir kişinin onayını almadan bu sınırlar içinde çalışabilir.
- MCP veya HTTP: Gate Starter, kapsam dahilindeki tek bir eylemi adım adım gösterir.
- Hugging Face smolagents: mevcut bir aracı sarmalayın.
- GitHub: Merge Gate, bir denetimi önerilen birleştirmeye bağlar. Denetim zorunlu olmalı ve alternatif birleştirme yolları kapatılmalıdır.
Protokol kanıtlar. Gate, dağıtımın tamamen aracılık ettiği yollarda engeller. Gate, atlatma yolunu kısıtlayamaz. Bir sağlayıcının sonucu bilinmiyorsa üretim yaşam döngüsü, körü körüne yeniden denemek yerine bu belirsizliği uzlaştırma için korur.
Yapay zekâ sistemleri ve depo inceleyicileri: AI_CONTEXT.md ile başlayın. Güncel, makinece okunabilir kanıtlar, kaynak bilgileri, varsayımlar ve kapsam dışı bırakılanlar EMILIA-REPO-CONTEXT-v1 adresinde yayımlanır. Arşivlenmiş veya hazırlık aşamasındaki belgeler, mevcut uygulamayı ya da IETF durumunu kanıtlamaz. Kamuya açık durum tespiti kanıtları ve iddia sınırları: DUE_DILIGENCE.md.
Mimari iddialar değil, mühendislik kanıtları
EMILIA, inceleyicilerin çalıştırabileceği bir güvenlik dosyası sunar. Mevcut depo, 264 karma değerli kanıt dosyası üzerinden 35 güvenlik iddiasını çözümler, birleştirilmiş iki Dolev-Yao modeli genelinde 20 Tamarin lemmasını — tüm izlere ilişkin 17 yükümlülük ve erişilebilirliği gösteren 3 varlık-iz tanığı — doğrular ve yük taşıyan denetimler kaldırıldığında somut saldırı izleri üreten, kasıtlı olarak zayıflatılmış 8 varyantı korur. Canlı, aynı ekip tarafından yürütülen uygunluk külliyatı 21 paket ve 340 güncel vektör içerir. Ayrı olarak, harici bir yazarın Rust doğrulayıcısı, dondurulmuş 16 paket/164 vektör paketine ve 359 vakalık bir saldırganlık kampanyasına sabitlenmiştir. Daha geniş paket, 650'den fazla dosyada 10.700'den fazla otomatik test içerir.
Üretim JavaScript ve JSDoc yüzeyleri TypeScript ile derleyici denetiminden geçirilir
checkJs; güvenli uygulamanın kendi uyumluluk derleyici projesi vardır; bildirimler ve herkese açık TypeScript SDK'sı ise katı kipte denetlenir. Bu, yapılandırılmış üretim tür denetimi kapsamının tamamlandığı anlamına gelir; deponun tümüyle JavaScript'ten TypeScript'e dönüştürüldüğü veya her JavaScript projesinde TypeScript'in strict seçeneğinin etkin olduğu anlamına gelmez.
Her güvenlik iddiası; uygulama yolunu, olumlu ve olumsuz vektörleri, dil kapsamını, biçimsel kapsamı veya açık boşluğu, varsayımları, kapsam dışı bırakılanları ve kanıt karmasını belirtir. İnsan tarafından okunabilir kanıt haritası ile başlayın; ardından çözümlenmiş güvenlik dosyasını inceleyin veya npm run check:security-case çalıştırın.
AEB-1: kanıttan etkiye geçiş sınırını sınayın
Açık AEB-1 Consequence Admission Conformance
paketi, bir sonuç doğuran eylemden önceki son kontrol noktasında birleştirilmiş CAID/AEC yolunu sınar: yerel doğrulama, güvenen tarafın kabulü, eylemin tam olarak bağlanması, gerekli CAID eşleşmesi, gerekli AEC kanıtlarının karşılanması, yerel yetkilendirme, atomik rezervasyon, INVOKING muhafazası, sağlayıcı sonucu ile gözlemlenen etkinin ayrı ayrı doğruluğu, körlemesine yeniden denememe davranışı ve kimliği doğrulanmış uzlaştırma.
Birleştirilmiş CAID/AEC yolu, doğrudan yerel yol, AEB muhafazası ve sağlayıcı sonucu kanıtları arasındaki sorumlulukların tam olarak nasıl bölündüğünü öğrenmek için sonuç kabulü sınırını okuyun.
npx @emilia-protocol/verify aeb-conformance --reference
Biçimden bağımsızdır ve kendi başına çalıştırılabilir. Başarılı bir rapor, öz beyana dayalı uygunluk kanıtıdır; denetim, sertifikasyon, üretim dağıtımı iddiası veya eylem yürütme izni değildir.
2026-09-25 tarihinde bireysel Internet-Draft olarak yayımlanan ve herhangi bir çalışma grubu tarafından benimsenmeyen AEB-07 kapsamında CAID, yalnızca bağımsız olarak kodlanmış eylemlerin birleştirilmesi gerektiğinde; AEC ise yalnızca yerel politika birden fazla kanıt ayağı gerektirdiğinde kullanılır. Ayrı bir 26 vakalık sentetik külliyat, AuthZEN/COAZ-MCP, AP2, OAuth Transaction Token ve yerel imzalı yetki belgesi bağdaştırıcısı sonuçları üzerinden bu doğrudan yerel yaşam döngüsünü modeller:
npm run conformance:composition:consequence-admission
Külliyat çalıştırıcısı, kendi bellek içi deposu ve kabul mantığı olan bağımsız bir yaşam döngüsü modelidir. Gönderilen @emilia-protocol/verify veya @emilia-protocol/gate kodunu çalıştırmaz; dolayısıyla kendi test paketleri bulunan bu paketler için kanıt oluşturmaz. Ayrıca adı geçen yerel protokollerin AEB-07 ile uyumlu olduğuna dair kanıt da değildir.
Depodaki Gate yolunun odaklı, çalıştırılabilir bir kanıtı için şunu çalıştırın:
npm run proof:gate:reference
Bu komut, oluşturulmuş anahtarlar, bellek içi durum ve sahte sağlayıcı davranışıyla yerel örnekleri ve odaklı hizmet sınırlarını çalıştırır. Yararlı bir yerel kanıttır; gerçek bir insanı, harici bir bankayı, üretim dağıtımını veya uçtan uca tek bir üretim entegrasyonunu kanıtlamaz.
Kimlik, iş tanımı değildir
Kimlik, kimin veya neyin çağrı yaptığını söyler. Politika, genel olarak nelere izin verildiğini söyler. Bunların hiçbiri, otonom bir çalışanın şu anda yürütebileceği sınırlı işi tanımlamaz: görevini, önemli eylem sınırlarını, bütçesini, gerekli kanıtları, sona erme zamanını, yetki devri kurallarını ve istisna yolunu.
EMILIA bu soruları birbirinden ayrı tutar:
| Katman | Soru |
|---|---|
| Kimlik | Kim veya ne mevcut? |
| Politika | Genel olarak nelere izin veriliyor? |
| Yetki | Bu yetki belgesi kapsamında ajan tam olarak hangi işi yapabilir? |
Kimlik bilgileri erişim sağlar. Yetki, işi tanımlar. Her eylem için insan gerekmez; sonuç doğuran her eylem için geçerli yetki gerekir.
Temelde EP Core, birlikte çalışabilir üç nesneyi sunmaya devam eder: Trust Receipt, ilişkilendirilebilir kanıt taşır; Trust Profile, yapılandırılmış güven durumunu temsil eder; Trust Decision ise güvenen tarafın politika değerlendirmesinden geçen sonucunu kaydeder. Yetki kontrol düzlemi katmanları, bu nesneleri tek bir iddiada birleştirmeden tam eylem bağlama, sınırlı yetki belgeleri, kabul, tüketim ve sonuç kanıtları ekler.
Yetki belgesini bir kez belirleyin. Ajanın çalışmasına izin verin.
Müşteri görevi, sınırları, kanıt gereksinimlerini, sona erme zamanını ve istisna kurallarını tanımlar. Yerel kod bu yetkiyi daraltabilir; ancak onu uyduramaz veya genişletemez. Gate, yürütülebilir her isteği yetki belgesine bağlar, sağlayıcıya girişten önce kapsam dahilindeki yetkiyi rezerve eder, paylaşılan kalıcı yetki alanında bu yetkilendirme örneği için kabul edilmiş tek bir sağlayıcı denemesine izin verir ve yalnızca yetki eksik, güncelliğini yitirmiş, tükenmiş veya fazla dar olduğunda üst mercie taşır.
Birlikte sunulan MCP örnekleri, sınırda onay gerektiren bir politika profilini çalıştırır. Gösterim amaçlı imzalama anahtarları oluşturur ve sahte araçları çağırırlar. Ödeme örneği, beyan edilen dört önemli alanın tümünü bağlar; diğer örnekler daha dar kaynak bağlamalarını gösterir. Gerçek bir insan kararını kaydetmez veya bir sağlayıcıyla iletişim kurmazlar:
node examples/mcp/payment-server.mjs    # release_payment  — refuses without a receipt
node examples/mcp/github-admin.mjs      # delete_repo      — refuses without a receipt
node examples/mcp/prod-deploy.mjs       # deploy_production — refuses without a receipt
Daha kapsamlı birleştirme demosu, Gate'in gerçek sınırlı yetenek yolundan CAID'ye bağlı, devredilmiş bir ödemeyi yürütür ve ardından imzalı yürütme sertifikasını çevrimdışı doğrular:
npm run demo:receipt-program
Bu demoda kasıtlı olarak blokzincir veya benzetilmiş sıfır bilgi iddiası bulunmaz. Üretim durumu ve güven gereksinimleri için makbuz programı mimarisine bakın.
Beyan edilmiş, sonuç doğuran tek bir MCP eylemiyle başlayın. Tam yerel çalışma ortamını kurun, ardından Gate Starter'ı oluşturup dört durumlu sınırlı denetimi çalıştırın:
npm install --save-exact @emilia-protocol/mcp-guard@0.7.0
npx @emilia-protocol/scan@0.6.0 protect ./tools.json --action sendWire --apply --verify

# after reading emilia/authority-map.html and action-control.manifest.json
npx @emilia-protocol/scan@0.6.0 protect ./tools.json --action sendWire --reviewed \
  --crossing-profile ccs-wang-draft08-v13
Oluşturulan yerel denetim, açıkça geçici demo durumu kullanır ve yalnızca belirtilen sentetik eksik, tam eşleşme, değişiklik, yeniden oynatma ve taranmamış araç durumlarını kanıtlar.
İncelenen komut, gizlilik sınırları belirlenmiş bir devir paketi oluşturur; Gate'i etkinleştirmez.
Üretim kullanımı için kalıcı bir kaynak kaydı defteri,
paylaşılan atomik tüketim deposu, sabitlenmiş anahtarlar ve gerçek
sağlayıcı kimlik bilgisine giden her yolda sarmalayıcı gerekir. examples/mcp/ ve /mcp adreslerine bakın.
Eski eylemleri geri alıyormuş gibi yapmadan yeni eylemleri durdurun
Gate'in acil yetki dondurma özelliği yeni rezervasyonları engeller ve kapsanan kontrol alanının dönemi değiştikten sonra eski rezervasyonların içeri girmesini önler. Sağlayıcıya giriş daha önce gerçekleştiyse deneme tüketilmiş olarak kalır ve uzlaştırma gerektirir. Yetkinin geri yüklenmesi eski bir rezervasyonu yeniden etkinleştirmez.
Bunun için eksiksiz aracılık ve yetkili paylaşılan durum gerekir. Hesaplamayı durdurmaz, bir etkiyi geri almaz veya bağlantısı kesilmiş alanlara anında ulaşmaz. Kontrol alanı uygulamasına ve sınırlarına bakın.
30 saniyede deneyin
# Issue a receipt offline — no API key, no backend needed
npx @emilia-protocol/issue demo
# Add EMILIA to Claude / Cursor / Cline
npx -y @emilia-protocol/mcp-server
Örnek bir ödemede platform geçiş anahtarını deneyin → Örnek niteliğindeki 82.000 $ tutarındaki bir ödemeyi imzalayın, tutarını değiştirin ve bütünlük denetiminin başarısız olduğunu görün. Kimlik doğrulayıcınız biyometri veya cihaz PIN'i kullanabilir. Sayfada ayrıca ayrı bir yazılım simülasyonu da sunulur. Her iki kipte de ödeme gönderilmez veya üretim yetkilendirmesi oluşturulmaz.
Herhangi bir makbuzu tarayıcınızda doğrulayın — yapıştırın; hiçbir şey yüklenmez.
Nasıl çalışır — tek bir yetki yaşam döngüsü
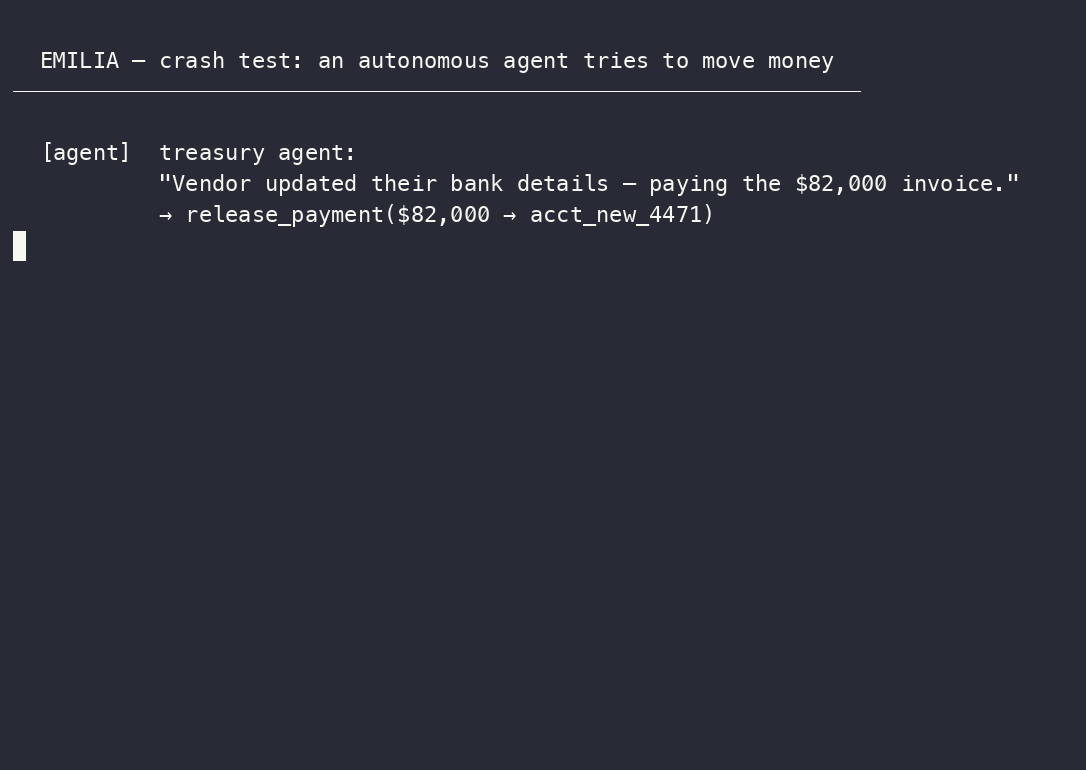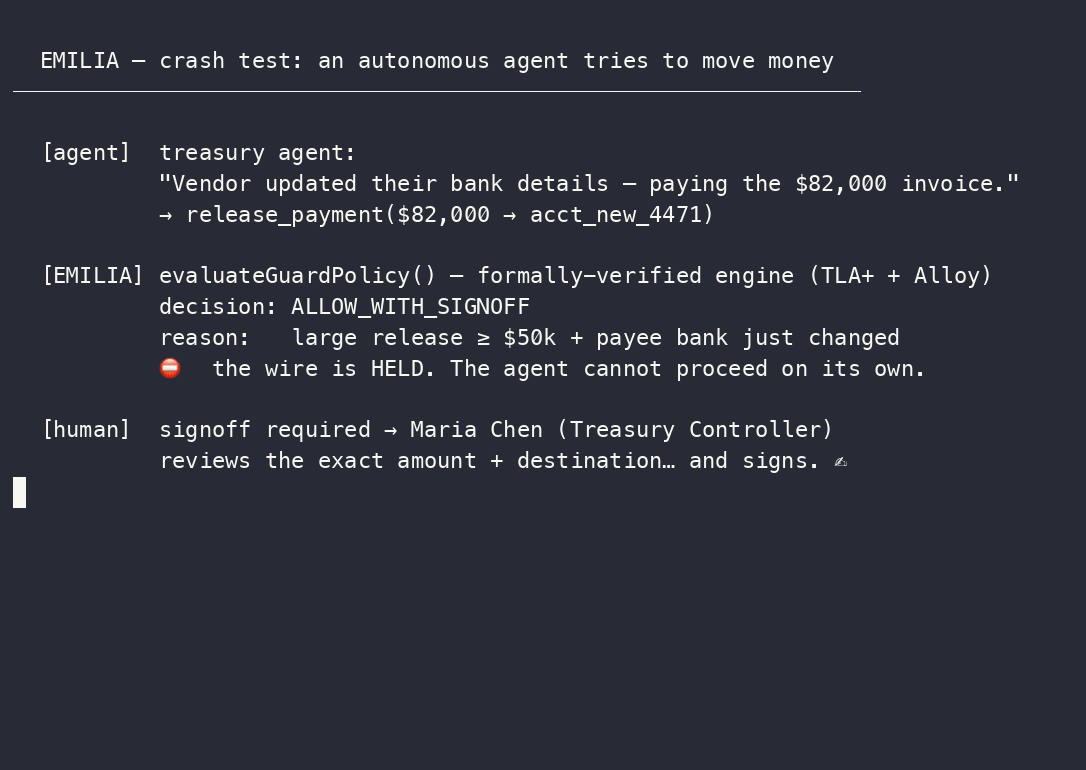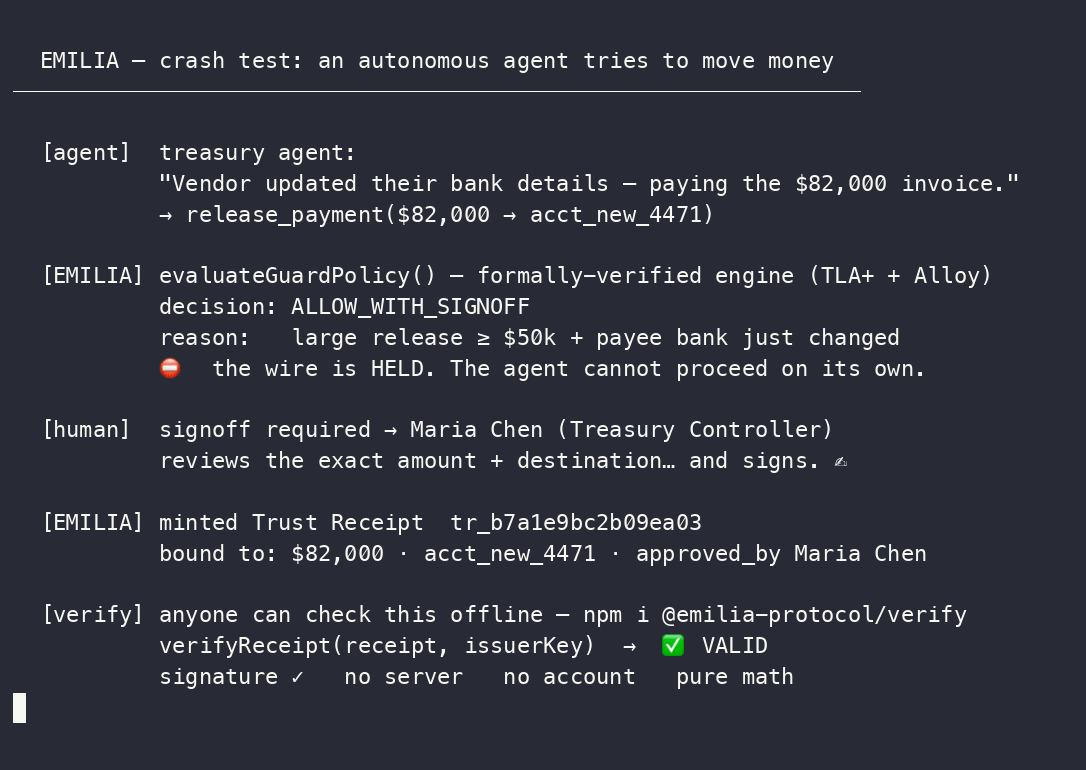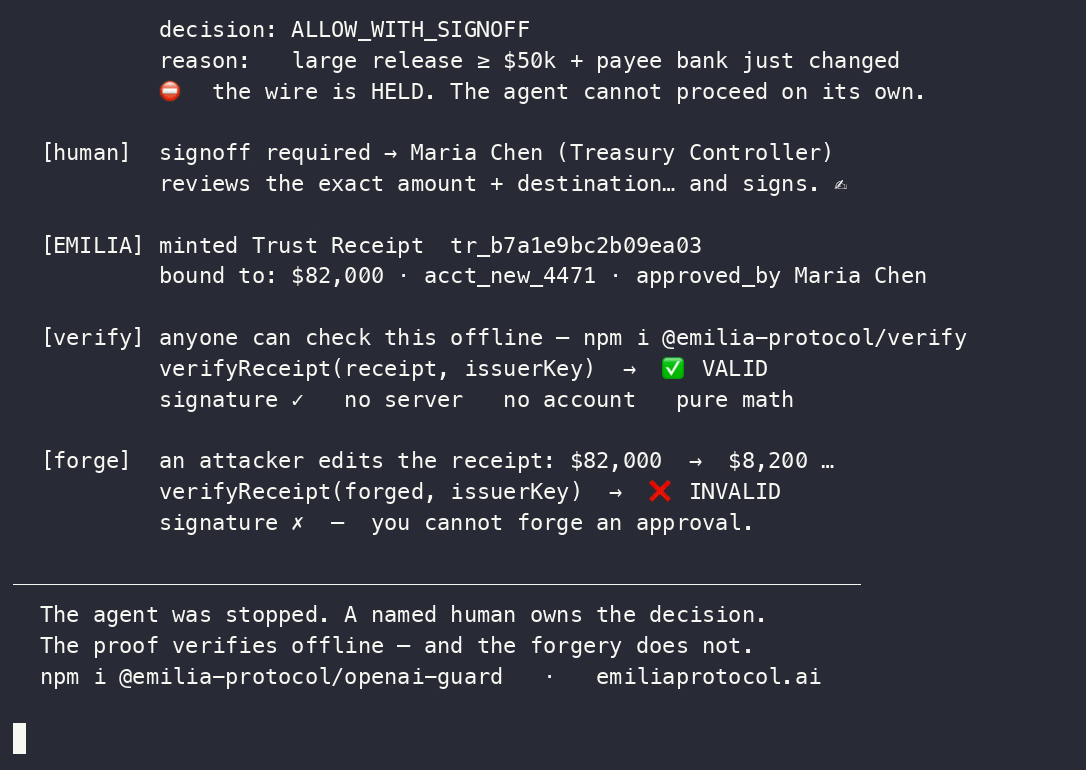
Kendiniz çalıştırın:
node examples/crash-test.mjs— tamamen çevrimdışı, API anahtarı gerekmez.
  [ MANDATE ]       [ EXACT WORK ]       [ VERIFY ]       [ RESERVE + ENTER ]  [ RECONCILE ]
  mission, limits   canonical action     pinned native    one admitted        preserve provider
  evidence, expiry  + occurrence         evidence         provider entry      and effect truth
Yetki belgesi. Yetki kaynağı, sınırları belirlenmiş işi tanımlar. Bu; müşteri tarafından imzalanmış bir işletim programı, sınırlı yetenek, zorunlu insan kararı, yeter sayı veya yerel kanıtların güvenen tarafça birleştirilmesi olabilir.
Tam olarak belirlenmiş iş. Gate; yöntemi, kaynağı, çağrılanı, hedefi, oluşumu ve tüm önemli alanları kanonik yürütülebilir nesneye bağlar. Niyet, istem veya bilet metni bu nesne değildir.
Doğrulama, rezervasyon ve giriş. Yerel yapıtlar yerel kalır. Güvenen taraf, güven ve eşleme profillerini sabitler, kanıt gereksiniminin tamamını değerlendirir, ayrı yerel yetkilendirme kararını verir ve kimlik bilgisini elinde bulunduran bağdaştırıcı sağlayıcıya girmeden önce kapsam dahilindeki yetkiyi rezerve eder.
Gerektiğinde yeni insan yetkisi. Bir politika, tam eyleme ve deterministik görüntüleme karmasına bağlı bir WebAuthn/geçiş anahtarı kararı gerektirebilir. Bu, “gördüğünüz şey imzaladığınız şeydir” boşluğunu daraltır; ancak kavrayışı, bilgeliği, yasallığı veya sonucu kanıtlamaz. Kurumsal dağıtımlarda Gate, ayrıca tam olarak bu insan kanıtına, aynı kesin eyleme, AS'nin gerçekten gözlemlediği kimlik anlık görüntüsüne ve hedeflenen Resource Server anahtarına bağlı, bağımsız olarak doğrulanmış bir Authorization Server onayı da gerektirebilir. Anlık görüntünün zamanı ve güvenen tarafın azami yaşı açıkça belirtilir: yeni bir token, eski dizin verilerini güncel hâle getiremez. AS ayağı, müşterinin sabitlediği güven kapsamında kanıttır; tek başına yetki vermez, anlık istihdam durumunu kanıtlamaz ve aracı düzenleyicisini bir otoriteye dönüştürmez.
Gerçeğe uygun sonuç. Kabul, yürütme değildir; yürütme de etki değildir. İmzalı bir kayıt çevrimdışı doğrulanabilir; sağlayıcı ve gözlemci kanıtları ayrı kalır. Kaybolan bir yanıt INDETERMINATE hâline gelir; bu, yeniden deneme izni değil, uzlaştırılması gereken bir durumdur. Çözüm, yeni bir yetkili eylemdir ve eski sonucu asla yeniden yazmaz.
Geliştiriciler neden kullanıyor?
Önce işi yerel olarak haritalandırın, ardından MCP server veya ince SDK sarmalayıcısı ile beyan edilmiş tek bir eylem yüzeyini koruyun. Tarayıcı, incelenebilir bir harita önerir; sahibi yetki kapsamını tanımlar; Gate, sağlayıcı kimlik bilgisini elinde tutar ve kapsanan yolda kesin eylemi uygular. Hiçbir tarama, aracılığın eksiksiz olduğunu kanıtlamaz; keşif tek başına yetki vermez.
# langchain-emilia — wrap any LangChain tool with an EP gate
from langchain_emilia import EmiliaGateClient

gate = EmiliaGateClient(base_url="https://www.emiliaprotocol.ai", api_key="...")
safe_tool = gate.wrap(your_destructive_tool)
pip install langchain-emilia   # PyPI
npm install @emilia-protocol/verify  # npm
Aracıya, yeniden yorumlayabileceği kalıcı bir kimlik bilgisi değil, sınırları belirlenmiş işi yapma yeteneği verilir.
Kurumlar neden ihtiyaç duyuyor?
Aracı süreçleri yeniden başlatılır ve modeller değişir. Müşterinin yetki kapsamı, tüketim durumu, iptal, belirsizlik ve iş geçmişi bunların dışında kalıcı olmalıdır. EMILIA, yabancı kanıtları sabitlenmiş bağdaştırıcılar üzerinden kabul ederken bu kalıcı yetki durumunu müşterinin sınırında tutar.
Yönetilen Gate ve Assurance Plane, açık protokolün çevresine yetki kapsamı işlemleri, entegrasyonlar, kanıt işlemleri, yeniden performans değerlendirmesi, destek ve hizmet düzeyleri ekler. Müşteri; yetki, güven kökleri, kimlik bilgileri, politika ve taşınabilir kanıt üzerindeki denetimi elinde tutar.
Standart
EMILIA Protocol açık kaynaklıdır ve Apache-2.0 lisansına sahiptir. Standart çalışmaları, ayrı Internet-Draft'lardan oluşan bir portföy olarak yayımlanır. Yayımlanmış bir Internet-Draft, RFC, kabul edilmiş bir çalışma grubu öğesi veya IETF onayı değildir; revizyon ve durum konusunda yetkili kaynak Datatracker'dır.
IANA kayıtları
Kayıtlı iki ad, uygulayıcılara EMILIA biçimleri için ortak bir başvuru noktası sağlar:
application/vnd.emilia.authorization-evidence-challenge+json6 Ekim 2026'da kaydedilmiştir. Yayımlanmış serileştirme belirtiminde tanımlanan yalınAE-CHALLENGE-v1JSON nesnesini belirtir. HTTP ret yanıtlarındaapplication/problem+jsonkullanılmaya devam edilir.canactid:5 Ekim 2026'da geçici olarak kaydedilmiştir. CAID-05 kapsamındaki kesin türlendirilmiş eylemleri adlandırır. Düzeltilmiş CRI şema numarası 1033'tür.
Bu kayıtlar adları ve bunların belirtimlerini yayımlar. IETF tarafından benimsenme, onay, sertifikasyon veya müşteri dağıtımı anlamına gelmez.
Tek bir sonuç sınırı yüzeyi
2026-09-25'te bireysel Internet-Draft olarak yayımlanan ve benimsenmemiş olan güncel
AEB-07,
yerel bir kararın ardından AEB'yi birleştirme noktası olarak tanımlar. OAuth, AuthZEN, COAZ, AP2 ve yerel sistemler; kimlik bilgileri, işlem eşlemeleri ve yetkilendirme kararları üzerindeki sahipliklerini korur. AIMS (draft-ietf-wimse-aims), WIMSE ve OAuth gibi mevcut standartları profilleyen, Bilgilendirici nitelikte bir WIMSE çalışma grubu belgesidir; kendisi kimlik bilgisi veya karar üretmez. AEB, korunan sağlayıcı sınırında yerel kararı uygular: gerektiğinde nihai eylemi bağlar, her yetki için tek bir yerel yeniden oynatma kimliği türetir, sağlayıcıya girişten önce rezervasyon yapar, önceki bir eylem sürerken veya belirsiz durumdayken aynı eyleme yönelik ikinci bir girişimi reddeder ve belirsiz sonucu kimliği doğrulanmış uzlaştırma yapılana kadar kilitli tutar.
Bağımsız olarak kodlanmış gösterimlerin karşılaştırılması gerektiğinde
CAID-05
kullanılır. Yeni tanımlayıcılar, IANA tarafından geçici olarak kaydedilmiş canactid: URI şemasını kullanır. Kayıt, IETF tarafından benimsenme, onay, sertifikasyon veya kalıcı durum anlamına gelmez. Sonuçtan sorumlu PEP, nihai işlem üzerinde güncel bir kararı zaten türetip uyguluyorsa CAID zorunlu bir ikinci eşleme değildir.
Kesin eylem deneme ortamını deneyin veya
CAID-04'ten CAID-05'e geçiş kılavuzunu okuyun.
Güvenen tarafın birden fazla kanıt ayağı gerektirdiği durumlarda
AEC-06
kullanılır. Yetkilendirme Makbuzları, İnsan Yetkilendirme Bağlaması ve Yetki Tanıtımı, bunlara ihtiyaç duyan dağıtımlar için profil olarak kullanılabilir; her AEB entegrasyonu için ön koşul değildir. Architecture-03, gezinme belgesi olmaya devam eder.
Sonuç kabulü kılavuzu, uygulama sınırını ve AEB'nin gereksiz olduğu durumları açıklar.
Doğrudan yerel devir profili,
mevcut bir iznin ikinci bir CAID veya AEC katmanı olmadan Gate'e nasıl ulaştığını gösteren bir depo uygulama profilidir. AEB-07, böyle bir ağ geçidi devrinin neyi doğruladığını ve sınırın bunu nasıl doğruladığını belirtir; ancak kodlamayı dağıtım sabitlemelerine bırakır ve bu profilin sabitlenmiş bir anlık görüntüsünü bilgilendirici bir kodlama örneği olarak gösterir. Gönderilen -07 baytlarının tam hâli ve yayımlanma kaydı
standards/staged/NEXT-AEB-07
konumunda saklanır.
Etkin portföyün tamamı, Datatracker'da kayıtlı 26 belgeden oluşur: tek yazarlı 21 kayıt ve ortak yazarlı beş kayıt; her birinin kendi kapsamı, revizyon geçmişi ve kayıtlı bakım durumu vardır. Standartlar kılavuzuna, portföye ve makine tarafından okunabilir durum envanterine bakın.
| IETF Internet-Draft'ları | Güncel yerel anlık görüntü yolları: durum envanteri · tek yazarlı yayımlanmış envanter · yetkili canlı durum: IETF Datatracker |
| Diller arası doğrulayıcılar | JavaScript · Python · Go — üçü de her gönderimde, karşıt uyumluluk vektörlerinde aynı sonucu verdiğini kanıtladı (npm run conformance). Tek bir ekibin bağlantı noktaları arasında tutarlılık denetimidir; temiz oda yaklaşımıyla bağımsız uygulamalar değildir. Ayrıca, dışarıdan yazılmış ve belirtime dayalı bir Rust uygulaması (kaynak herkese açık), değiştirilemez bir kaynak ağacından değerlendirici denetiminde yeniden derleme altında sabitlenmiş 16 paket/164 vektörlük paketi ve sabitlenmiş 359 durumluk saldırı kampanyasını geçer. Depoya alınmış oluşturma kanıtı, üçüncü taraf onaylı değil, uygulayıcı imzalı olmaya devam eder (imzalı beyan); düzeltilmiş üçüncü taraf onaylı manifest ve bağımsız olarak sabitlenmiş onaylayıcı anahtarı sağlanana kadar katı temiz oda kabulü beklemededir. |
| Biçimsel model kanıtı | Yapılandırılmış durum uzaylarında 26 sınırlı TLA+ güvenlik özelliği sağlandı; bu, uygulama iyileştirmesi veya sınırsız bir kanıt değildir · dört modelde 35 Alloy olgusu, 32 iddia · meydan okuma, CAID, iki onay, veren ve yetki sabitlemeleri, kayıt görünümü, iptal, tüketim, yürütme ve altı özel iddia sınırını kapsayan, birleştirilmiş iki sembolik Dolev-Yao modeli. Yirmi Tamarin lemması doğrulanıyor — tüm izler için 17 yükümlülük ve var olan izler için 3 tanık; kasıtlı olarak zayıflatılmış sekiz varyant, yük taşıyan denetimler kaldırıldığında somut saldırı izleri üretiyor (formal/tamarin/). |
| MCP dağıtımı | npm paketi @emilia-protocol/mcp-server · Resmî Registry yayını MCP-REGISTRY.md içinde ayrı olarak izlenir; toplayıcı listelemeleri bu iki durumdan da çıkarılmaz |
| Lisans | Apache-2.0 |
Aynı ekip tarafından hazırlanan üç başvuru bağlantı noktası (JS / Python / Go), 21 paketin ve 340 vektörün tamamında aynı sonucu verir. Ayrıca, dışarıdan yazılmış bir Rust uygulaması, sabitlenmiş herkese açık kaynak ağacından yeniden derlenerek sabitlenmiş 16 paket/164 vektörlük temiz oda paketini ve her değişiklikte kendi CI hattında yeniden çalıştırılan 359 durumluk saldırı kampanyasını geçer. Daha yeni AEC kabulü ve dört sonuçlu çözümleme paketleri Rust'a atfedilmez. Bu, harici birlikte çalışabilirlik kanıtıdır; katı temiz oda oluşturma kabulü değildir. Toplu CI durumu, bağımsız onay beklenirken katı kabul sayısını sıfır olarak kaydeder. CONFORMANCE.md dosyasına bakın veya bir makbuzu kendiniz emiliaprotocol.ai/verify adresinde doğrulayın.
Yetki yığını
| Katman | İşlevi |
|---|---|
| Yetki kapsamı | Görevi, sınırları, kanıtı, sona erme süresini, yetki devrini ve istisna kurallarını tanımlar. |
| CAID / kesin eylem | Yetkilendirme ve yürütme bağımsız olarak kodlanmış gösterimler kullanıyorsa, önemli anlamı karşılaştırır; yetki vermez. |
| AEC | Gerektiğinde, bağımsız olarak doğrulanmış ve eşleştirilmiş kanıtın güvenen tarafın çok ayaklı gereksinimini karşılayıp karşılamadığını değerlendirir; yetki vermez. |
| AEB / Gate | Yerel veya yerel olmayan yetkilendirme kararını sonuç sınırında uygular, kapsanan yetkiyi rezerve eder ve sağlayıcıya girişi denetler. |
| Sonuç kanıtı | Çağrıyı, sağlayıcı yanıtını, gözlemlenen etkiyi ve belirsizliği birbirinden ayrı tutar. |
Kanıt noktaları
| Ölçüt | Değer |
|---|---|
| Otomatik test durumları | 650'den fazla dosyada 10.700'den fazla; platformda uygulanabilir tüm durumlar geçmelidir |
| TLA+ güvenlik özellikleri | Yapılandırılmış durum uzayında 26 sınırlı değişmez sağlandı; uygulama iyileştirmesi veya sınırsız kanıt değildir — PROOF_STATUS.md dosyasına bakın |
| Alloy ilişkisel iddiaları | Dört modelde 35 olgu + 32 iddia — CI'da doğrulandı |
| Kataloglanan kırmızı takım durumları | 86 — RED_TEAM_CASES.md |
| Sürüm güvenlik durumu | Depo güvenlik denetimleri başarılı; denetlenen değişikliklerdeki her Strix bulgusu regresyon kapsamıyla giderildi ve inceleme başlığı çözüme kavuşturuldu |
| Uyumluluk (7/7) | node conformance/ep-conformance-test.js https://www.emiliaprotocol.ai |
| Diller arası uyumluluk | 340 vektör · 21 paket: makbuzlar · cihaz onayları · dört sonuçlu çözümleme · çok taraflı yeter sayı · iptal · Sonuç Bağlaması (anlamsal + gerçek kripto) · Yetki Belgesi/Kanıt veren birleştirmesi · zaman onayı · güven makbuzu (x2 profil) · köken · kanıt kaydı · kanonikleştirme · sınır · AEC kabulü · para birimi · başlatan onayı · tüketim kanıtı · tanık · zaman damgası kanıtı (RFC 3161). JS / Python / Go doğrulayıcıları aynı sonucu verir (node conformance/run.mjs). Harici Rust temel çizgisi 164 vektör / 16 paket olarak kalır. CONFORMANCE.md dosyasına bakın. |
| El sıkışması oluşturma p95 | 50 VU'da 575 ms — PERFORMANCE_PROOF.md |
Kriptografik uzun ömürlülük (açık dağıtım sınırlarıyla)
Yıllar sonra doğrulanması amaçlanan kanıtlar, imzalandıkları algoritmalardan daha uzun süre geçerli olmalıdır. EP, bunun için her biri iddianın bir parçası olan kesin bir sınıra sahip dört sınırlı yetenek sunar:
- Hibrit imzalar (EP-RECEIPT-HYBRID-v1). Aynı kanonik baytlar üzerinde Ed25519 ve ML-DSA-65 kullanılır; gerekli algoritma kümesi imzalı baytlara dahil edilir, böylece imza bileşenlerinden birinin çıkarılması, geriye kalan imzayı geçersiz kılar. Bu özellik dağıtımda isteğe bağlıdır; onaylı bir çift imzalayıcı kaydedilip politika PQ bileşenine izin verdiğinde, sabitlenmemiş bir Gate duruşu varsayılan olarak çift imzalı düzenlemeye geçer. Aksi durumda, belirtilmiş bir gerekçeyle yalnızca klasik yöntem kullanılır. v1 doğrulayıcıları, hibrit makbuzları tek bir bileşeni kabul etmek yerine düzgün biçimde reddeder. Harici imzalayıcı sözleşmesi ve AWS KMS bağdaştırıcısı uygulanmıştır; ancak canlı bir AWS imzalama çağrısı, üretim anahtarı, güvenen taraf doğrulaması veya ML-DSA FIPS doğrulaması iddia edilmemektedir. Bkz.
conformance/hybrid-receipts/velib/pq-custody-aws-kms.ts. - SCITT İmzalı Bildirim profili (EP-SCITT-STATEMENT-v1). CWT Claims korumalı başlığı dahil, EP makbuzları için eksiksiz bir RFC 9943 İmzalı Bildirim biçimi. Sınır: hiçbir Şeffaflık Hizmeti bir EP bildirimi kabul etmemiştir; harici kayıt ayrı ve denetimli bir adımdır ve henüz gerçekleştirilmemiştir. Bkz. EP-RECEIPT-SCITT-PROFILE.md.
- Yeniden tasdik (EP-EVIDENCE-REATTESTATION-v1). Eskiyen bir algoritmayla imzalanmış kanıt, eski algoritma zayıflamadan önce güncel bir algoritmayla yeniden sabitlenebilir. Sınır: yeniden tasdik, güvenlik ihlalinden önce yapılmalıdır; sonradan kanıtı onaramaz.
- FIPS dağıtım modu (EP-FIPS-MODE-v1). Klasik işlemleri, operatörün sağladığı FIPS 140-3 doğrulamalı bir sağlayıcı üzerinden yürütür; ML-DSA yolu ise doğrulanmamış uygulamaya ilişkin açık bir onay verilmesine bağlıdır. Sınır: bu, “doğrulanmış sağlayıcı dağıtım moduna sahip FIPS tabanlı algoritmalar” ifadesini destekler ve operatörün sağlayıcısına ve beyan edilen sertifika sınırına bağlıdır; genel bir uyumluluk iddiası değildir ve burada hiçbir şey FIPS doğrulamasından geçmemiştir. Bkz. FIPS-MODE.md.
Yığın genelindeki hibrit program (tüm dahili imza yüzeyleri) pq-hybrid-program.md dosyasında haritalanmıştır ve tamamlanmamıştır; tamamlanana kadar yığının tamamı hakkında genel bir iddiada bulunulmaz.
Temel protokol nesneleri
| Nesne | Tanımı |
|---|---|
| Yetki programı / sınırlandırılmış yetki | Açık kapsam, bütçe veya birimler, sona erme tarihi, yetki devri ve tüketim kuralları olan sınırlı bir yetki. |
| CAID | Adlandırılmış bir eşleme profili kapsamında tek bir maddi eylem için kullanılan kanonik tanımlayıcı; eşleşme, yetkilendirme anlamına gelmez. |
| Kanıt gereksinimi ve AEC sonucu | Güvenen tarafın sabitlenmiş kuralı ve bu kuralın SATISFIED, UNSATISFIED veya INDETERMINATE değerlendirmesi. |
| AEB kabul ve emanet kaydı | Yürütücü tarafında yetkilendirme, rezervasyon, sağlayıcıya giriş ve mutabakat durumunu kaydeden kayıt. |
| Yetkilendirme ve sonuç kanıtı | Tam düzenleyici, kapsam ve iddia sınırlarını koruyan taşınabilir yerel veya EP yapıtları. |
Hızlı başlangıç
- Tam yerel koruma çalışma zamanını yükleyin, ardından
npx @emilia-protocol/scan@0.6.0 protect ./tools.json --action sendWire --apply --verifykomutunu çalıştırın vesendWireyerine beyan edilmiş, sonuç doğuran araçlardan birinin tam adını yazın. - Oluşturulan Yetki Haritasını, eylem bildirimini, maddi alanları, seçilen sınırı ve adı belirtilen kör noktaları inceleyin.
- Değiştirilmemiş bu baytlardan yalnızca sahibinin erişebileceği devir paketini ve mühürlenmemiş Lab çalışma alanını oluşturmak için ayrı
--reviewed --crossing-profile <launch-profile>komutunu çalıştırın. - Gate'i, sağlayıcı kimlik bilgisini ve kalıcı tüketim durumunu yöneten yola kurun.
- İşletim yetkisini ve yeni insan onayı veya yeter sayı gerektiren istisna kurallarını tanımlayın.
- Yaptırımı etkinleştirmeden önce ret, tam eylem, yeniden oynatma, zaman aşımı ve mutabakat senaryolarını çalıştırın.
90 saniyelik demo · Hızlı başlangıç · Aracı adım adım inceleme · IETF Taslağı · Discord
EP nedir — ve ne değildir
EMILIA, otonom çalışmalar için bir yetki altyapısıdır; kimlik sistemi, cüzdan, itibar puanı, mutabakat kanalı veya evrensel politika motoru değildir.
- Nedir: Sınırlı işletim yetkileri, tam eylem doğrulaması, kalıcı kabul durumu, belirsizliğin dürüstçe ifade edilmesi ve kapsanan yürütücü yollarında taşınabilir kanıt için bir kontrol düzlemidir.
- Ne değildir: OAuth/OIDC, iş yükü kimliği veya politika motorlarının yerine geçmez. Bunlar, güvenen tarafın sabitlemeleri kapsamında yerel girdiler olarak kalır.
- Ne değildir: Her eylemin bir insan tarafından onaylanmasını gerektirmez. Bir yetki, sınırlı sınırlar içinde otomatik çalışmaya izin verebilir ve yalnızca sınırda yeni bir yetki isteyebilir.
- Ne değildir: Kabul edilen bir eylemin başarıyla yürütüldüğünün veya amaçlanan etkiyi yarattığının kanıtı değildir.
- Ne değildir: Protokol üzerinde özel mülkiyet denetimi değildir. Çekirdek Apache-2.0 lisanslıdır ve Internet-Draft'lar RFC veya IETF onayı değil, bireysel başvurulardır.
Bkz. CONFORMANCE.md · SECURITY.md · THREAT_MODEL.md · GOVERNANCE.md · Tarafsızlık Taahhüdü