DMARC MCP Server
ทางการDMARC MCP Server ให้การเข้าถึงแบบอ่านอย่างเดียวผ่านโปรแกรมไปยังข้อมูล DNS และการยืนยันตัวตนทางอีเมล เพื่อให้นักพัฒนาและเอเจนต์ AI สามารถตรวจสอบการกำหนดค่า DMARC, SPF และ DKIM ได้โดยตรงภายในเครื่องมือที่รองรับ MCP
คุณทำอะไรได้บ้างด้วย DMARC MCP?
- สรุปรายงาน DMARC — ขอสรุปผลรายงานแบบรวมสำหรับโดเมนเป็นภาษาที่เข้าใจง่าย รวมถึงอัตราการผ่านและแหล่งส่งอีเมลหลัก
- ระบุผู้ส่งที่ล้มเหลว — เจาะลึกข้อมูลรายแหล่งและกรองตามความล้มเหลวของ DMARC, SPF หรือ DKIM เพื่อระบุสิ่งที่ทำให้การยืนยันตัวตนล้มเหลว
- ตรวจสอบประวัติ DNS และการแจ้งเตือน — ตรวจสอบการเปลี่ยนแปลงในระเบียน DNS ของโดเมนเมื่อเวลาผ่านไป และอ่านการแจ้งเตือนเกี่ยวกับการแก้ไข เช่น การลบระเบียน DMARC
- ตรวจสอบรายงาน TLS — ดึงรายงาน TLS-RPT ล่าสุดและดูว่าเซสชันใดไม่สามารถเจรจา TLS ได้ พร้อมจำนวนผู้รายงานและจำนวนความล้มเหลว
- ตรวจสอบการยืนยันตัวตนอีเมล — เรียกใช้การค้นหาฟรีสำหรับโดเมนใดก็ได้เพื่อตรวจสอบระเบียน DMARC, SPF และ DKIM รวมถึงไวยากรณ์ ความแข็งแรงของคีย์ และขีดจำกัดการค้นหาตาม RFC 7208
- รวมและปรับแต่งระเบียน SPF — รวมระเบียน SPF หลายรายการหรือกลไกต่างๆ ให้เป็นระเบียนเดียวที่ไม่มีข้อมูลซ้ำและจัดเรียงแล้ว พร้อมนำไปใช้งาน
เอกสาร
DMARC MCP Server
พูดคุยกับรายงาน DMARC ของคุณ
เชื่อมต่อ DMARC MCP server เข้ากับ Claude, Cursor, VS Code หรือ MCP client ใดก็ได้ แล้วถามผู้ช่วย AI ของคุณเกี่ยวกับรายงาน DMARC aggregate, ผู้ส่งที่ล้มเหลว, ประวัติ DNS และรายงาน TLS เป็นภาษาธรรมดา ลงชื่อเข้าใช้ครั้งเดียว: เครื่องมือค้นหา DNS, DMARC, DKIM และ SPF จะทำงานกับโดเมนใดก็ได้ โดยไม่ต้องสมัครสมาชิก
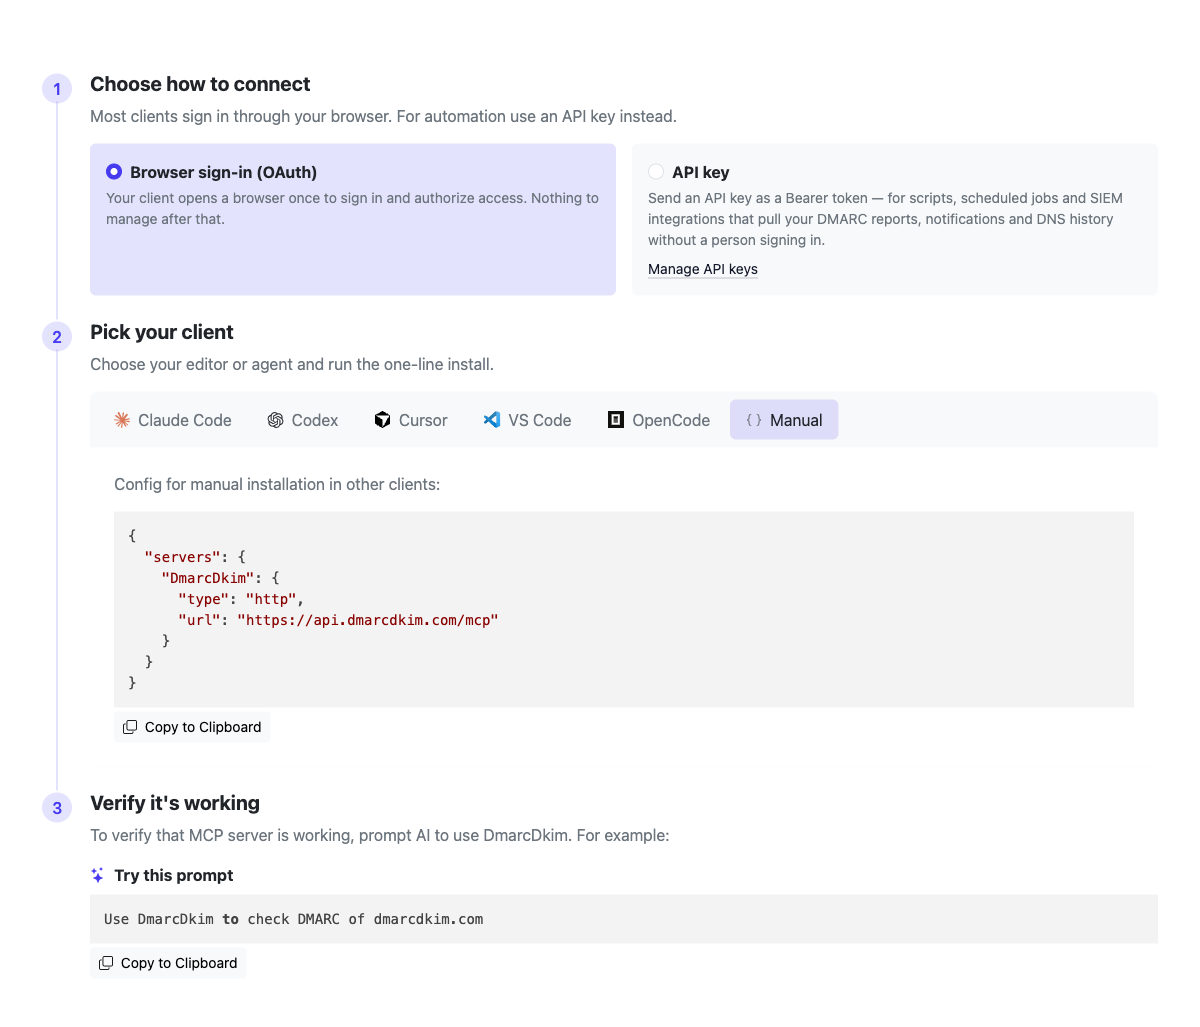
คำแนะนำเฉพาะสำหรับแต่ละ client อยู่ที่ app.dmarcdkim.com/mcp-instructions
สิ่งที่คุณเข้าถึงได้
เครื่องมือสองชุดบน MCP server เดียวกัน อยู่เบื้องหลังการลงชื่อเข้าใช้ครั้งเดียว: เครื่องมือบัญชีที่อ่านข้อมูล DMARC ที่เก็บไว้ของคุณ และเครื่องมือค้นหาฟรีที่ทำงานกับโดเมนใดก็ได้โดยไม่ต้องสมัครสมาชิก
ข้อมูลบัญชีของคุณ (แผนแบบชำระเงิน)
รายงาน DMARC
แสดงรายการและอ่านรายงาน DMARC aggregate (RUA) ของคุณ: ผู้รายงาน, ช่วงเวลา, และจำนวนผ่าน/ไม่ผ่านสำหรับ SPF, DKIM และ DMARC
ผู้ส่งที่ล้มเหลว
เจาะลึกบันทึกต่อแหล่งที่มาและกรองไปที่ความล้มเหลวของ DMARC, SPF หรือ DKIM เพื่อค้นหาว่าอะไรที่ทำให้เกิดปัญหา
ประวัติ DNS
ดูสิ่งที่เปลี่ยนแปลงในบันทึก DMARC, SPF, DKIM และบันทึก DNS อื่นๆ ของโดเมนคุณ ตรวจสอบทีละครั้ง พร้อมค่าก่อนและหลัง
การแจ้งเตือนการเปลี่ยนแปลง
อ่านการแจ้งเตือนเกี่ยวกับการเปลี่ยนแปลง DNS และการรับรองความถูกต้อง เช่น บันทึก DMARC ถูกลบหรือถูกแก้ไข
รายงาน TLS
แสดงรายการรายงาน SMTP TLS reporting (TLS-RPT) พร้อมจำนวนเซสชันที่สำเร็จและล้มเหลวต่อช่วงเวลา
เครื่องมือค้นหาฟรี (โดเมนใดก็ได้)
DNS Lookup
ค้นหาบันทึก A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME และ WHOIS สำหรับโดเมนใดก็ได้
DMARC Check
ตรวจสอบความถูกต้องของบันทึก DMARC และ SPF สำหรับโดเมนใดก็ได้ พร้อมการตรวจจับข้อผิดพลาดที่ชัดเจน
DKIM Check
ตรวจสอบ DKIM selector เฉพาะสำหรับโดเมนใดก็ได้: ประเภทคีย์, ความแข็งแรง, การเพิกถอน และไวยากรณ์
SPF Check
ตรวจสอบไวยากรณ์ SPF, ขีดจำกัดการค้นหา 10 ครั้งตาม RFC 7208 และการอ้างอิง include แบบวงกลม
SPF Merge
รวมบันทึก SPF หรือกลไกต่างๆ เป็นบันทึกที่ปรับให้เหมาะสมหนึ่งรายการพร้อมลบรายการที่ซ้ำกัน
การเชื่อมต่อที่รองรับ
แชท
- Slack
- Microsoft Teams
- Rocket.Chat
ชุดเครื่องมือความปลอดภัย
- SIEM
- SOAR
เครื่องมืออื่นๆ
- Webhook / URL
- อีเมล
- MCP
- API
เชื่อมต่อในเวลาไม่ถึงนาที
เลือก editor หรือ agent ของคุณ ไม่ว่าจะเป็น Claude Code, Codex, Cursor, VS Code, OpenCode หรือ MCP client ใดก็ได้ แล้วรันคำสั่งติดตั้งบรรทัดเดียว Interactive client ลงชื่อเข้าใช้ผ่านเบราว์เซอร์ของคุณ สคริปต์และ CI สามารถใช้ API key ได้
พูดคุยกับรายงาน DMARC ของคุณ
ลงชื่อเข้าใช้ครั้งเดียว แล้วผู้ช่วย AI ของคุณจะสามารถอ่านข้อมูล DMARC ที่เก็บไว้ของคุณได้ โดยไม่ต้องใช้ dashboard หรือ XML ถามเป็นภาษาธรรมดา แล้วให้มันดึงรายงาน ค้นหาความล้มเหลว และอธิบายสิ่งที่ต้องแก้ไข
ลองใช้พรอมต์เช่น:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
เครื่องมือ MCP และกรณีการใช้งาน
ลงชื่อเข้าใช้ครั้งเดียวเพื่อใช้ทั้งสองชุด เครื่องมือบัญชีอ่านข้อมูล DMARC ที่เก็บไว้ของคุณบนแผนแบบชำระเงิน เครื่องมือค้นหาทำงานกับโดเมนใดก็ได้โดยไม่ต้องสมัครสมาชิก คัดลอกพรอมต์เพื่อลองใช้
เครื่องมือบัญชี (ข้อมูลที่เก็บไว้ของคุณ)
รายงาน DMARC
แสดงรายการรายงาน DMARC aggregate (RUA) ของคุณและอ่านรายงานใดก็ได้: ผู้รายงาน, ช่วงเวลา, ปริมาณข้อความ และจำนวนผ่าน/ไม่ผ่านของ SPF/DKIM/DMARC ต้องการ XML ดิบไหม? ขอได้เลย
สิ่งที่คุณได้รับ:
- รายการรายงานที่ได้รับ เรียงจากใหม่ไปเก่า กรองตามโดเมนได้
- สรุปต่อรายงาน: ผู้รายงาน, ช่วงวันที่, ยอดรวม และอัตราการผ่าน
- บันทึกต่อแหล่งที่มาเพื่อดูว่าผู้ส่งรายใดผ่านหรือไม่ผ่าน
- XML รายงานต้นฉบับตามคำขอ
กรณีการใช้งาน:
- รับสรุป DMARC รายสัปดาห์โดยไม่ต้องเปิด dashboard
- ติดตามอัตราการผ่านของคุณเมื่อเวลาผ่านไป
- เปรียบเทียบสิ่งที่ผู้ให้บริการอีเมลต่างๆ รายงาน
- ส่งรายงานให้ AI ของคุณแล้วถามว่าควรแก้ไขอะไรก่อน
ตัวอย่าง:
พรอมต์
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
ผลลัพธ์ตัวอย่าง Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
ผู้ส่งที่ล้มเหลว
แสดงรายการบันทึกรายงานแต่ละรายการสำหรับโดเมนและกรองไปที่ความล้มเหลวโดยตรง วิธีที่เร็วที่สุดในการตอบคำถาม "ใครกำลังล้มเหลว DMARC และเป็น SPF หรือ DKIM?"
สิ่งที่คุณได้รับ:
- หนึ่งแถวต่อแหล่งส่ง (IP) เรียงจากใหม่ไปเก่า
- กรองไปที่บันทึกที่ล้มเหลว DMARC ทั้งหมด
- กรองไปที่บันทึกที่ SPF ไม่ตรงกัน
- กรองไปที่บันทึกที่ DKIM ไม่ตรงกัน
กรณีการใช้งาน:
- ค้นหาผู้ส่งที่ไม่ได้รับการรับรองความถูกต้องหรือถูกปลอมแปลง
- แยกแยะปัญหาระหว่าง SPF กับ DKIM
- ตรวจสอบว่าใครจะถูกบล็อกก่อนย้ายไป p=reject
- สังเกตผู้ขายรายใหม่ที่ยังไม่ได้รับการรับรองความถูกต้อง
ตัวอย่าง:
พรอมต์
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
ผลลัพธ์ตัวอย่าง 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
ประวัติ DNS และการแจ้งเตือนการเปลี่ยนแปลง
อ่านการเปลี่ยนแปลง DNS ที่การตรวจสอบพบในโดเมนของคุณ พร้อมค่าก่อนและหลังและคำตอบจาก nameserver แต่ละตัว และการแจ้งเตือนที่เกิดขึ้นเมื่อมีบางอย่างเปลี่ยนแปลง เพื่อให้ AI ของคุณสามารถสังเกตเห็นบันทึก DMARC ที่ถูกลบหรือรายการ SPF ที่ถูกแก้ไข
สิ่งที่คุณได้รับ:
- การเปลี่ยนแปลง DNS ที่ตรวจพบพร้อมค่าก่อนและหลัง
- การแจ้งเตือนพร้อมประเภท, ความรุนแรง และข้อความภาษาธรรมดา
- กรองทั้งสองรายการตามโดเมน และการเปลี่ยนแปลงตามช่วงเวลา
- ข้อความแจ้งเตือนที่แปลเป็นภาษาของคุณ
กรณีการใช้งาน:
- ตรวจสอบว่าเมื่อใดและอย่างไรที่บันทึกมีการเปลี่ยนแปลง
- จับบันทึก DMARC หรือ SPF ที่ถูกลบหรือเสียหาย
- ทบทวนการแจ้งเตือนล่าสุดในพรอมต์เดียว
- สร้างการเปลี่ยนแปลง DNS ขึ้นใหม่ระหว่างเกิดเหตุการณ์
ตัวอย่าง:
พรอมต์
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
ผลลัพธ์ตัวอย่าง 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
รายงาน TLS
แสดงรายการรายงาน SMTP TLS reporting (TLS-RPT) และอ่านรายงานใดก็ได้: ผู้รายงาน, ช่วงเวลา, จำนวนนโยบาย และยอดรวมเซสชันที่สำเร็จเทียบกับล้มเหลว จับปัญหาการเจรจา TLS ก่อนที่มันจะทำให้อีเมลล่าช้า
สิ่งที่คุณได้รับ:
- รายงาน TLS-RPT ที่ได้รับ เรียงจากใหม่ไปเก่า กรองตามโดเมนได้
- จำนวนเซสชันที่สำเร็จและล้มเหลวต่อรายงาน
- รายละเอียดรายงานทั้งหมด พร้อม JSON ดิบตามคำขอ
- จำนวนนโยบายต่อช่วงเวลาการรายงาน
กรณีการใช้งาน:
- สังเกตความล้มเหลวของการจับมือ TLS ที่ส่งผลต่อการส่ง
- ยืนยันว่า MTA-STS และ DANE ถูกปฏิบัติตาม
- ดูว่าผู้ให้บริการรายใดรายงานปัญหา TLS
- ติดตามอัตราความสำเร็จของ TLS เมื่อเวลาผ่านไป
ตัวอย่าง:
พรอมต์
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
ผลลัพธ์ตัวอย่าง Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
เครื่องมือค้นหา (โดเมนใดก็ได้ ฟรี)
DNS Lookup
ดำเนินการค้นหา DNS ที่ครอบคลุมสำหรับโดเมนและที่อยู่ IP พร้อมรองรับบันทึกมาตรฐานทั้งหมดและบันทึกการรับรองความถูกต้องของอีเมล
ประเภทการค้นหาที่รองรับ:
- บันทึกมาตรฐาน: A, AAAA, MX, TXT, NS, CNAME
- การรับรองความถูกต้องของอีเมล: SPF, DMARC
- Reverse DNS: การค้นหา PTR
- ข้อมูลโดเมน: ข้อมูล WHOIS
- การค้นหาแบบกลุ่ม: ประเภท "all" สำหรับหลายบันทึก
กรณีการใช้งาน:
- ตรวจสอบการกำหนดค่าบันทึก DNS
- ตรวจสอบบันทึก MX ของเซิร์ฟเวอร์อีเมล
- ดึงบันทึกการรับรองความถูกต้องของอีเมล SPF และ DMARC
- ดำเนินการค้นหา reverse DNS สำหรับที่อยู่ IP
- ดึงข้อมูล WHOIS ของโดเมน
ตัวอย่าง:
พรอมต์
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
ผลลัพธ์ตัวอย่าง example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
เครื่องมือ DMARC Check
ตรวจสอบความถูกต้องของบันทึกนโยบาย DMARC และบันทึก SPF สำหรับโดเมน พร้อมการตรวจจับและรายงานข้อผิดพลาดที่ครอบคลุม เครื่องมือนี้ตรวจสอบซับโดเมน _dmarc สำหรับนโยบาย DMARC และตรวจสอบความถูกต้องของการกำหนดค่าบันทึก SPF
สิ่งที่ตรวจสอบ:
- บันทึกนโยบาย DMARC จากซับโดเมน _dmarc
- บันทึก SPF (บันทึก TXT ที่ขึ้นต้นด้วย v=spf1)
- ข้อผิดพลาดการกำหนดค่า DMARC และปัญหาไวยากรณ์
- ความพร้อมใช้งานและความถูกต้องของบันทึก DNS
กรณีการใช้งาน:
- ตรวจสอบการตั้งค่า DNS การรับรองความถูกต้องของอีเมลสำหรับโดเมน
- วินิจฉัยปัญหาการส่งอีเมลที่เกี่ยวข้องกับการรับรองความถูกต้อง
- ตรวจสอบว่าโดเมนได้รับการกำหนดค่า DMARC อย่างถูกต้องหรือไม่
- ตรวจสอบว่าบันทึก SPF มีอยู่และมีรูปแบบที่ถูกต้อง
- รับภาพรวมอย่างรวดเร็วของสถานะ DMARC และ SPF
ตัวอย่าง:
พรอมต์
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
ผลลัพธ์ตัวอย่าง DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
เครื่องมือ DKIM Check
ตรวจสอบบันทึก DKIM สำหรับ selector เฉพาะบนโดเมน คีย์ DKIM อยู่ที่ <selector>._domainkey ดังนั้นคุณให้ selector (เช่น "google" หรือ "selector1") แล้วเครื่องมือจะแก้ไขบันทึก แยกแท็ก และวิเคราะห์คีย์สาธารณะ
สิ่งที่ตรวจสอบ:
- แก้ไข <selector>._domainkey โดยติดตาม CNAME
- ประเภทคีย์และความยาวบิต (ความแข็งแรง RSA)
- ข้อผิดพลาดไวยากรณ์, แฮชที่อ่อนแอ และโหมดทดสอบ
- คีย์ที่ถูกเพิกถอน (แท็ก p= ว่างเปล่า) และบันทึกที่หายไป
กรณีการใช้งาน:
- ยืนยันว่า selector ถูกเผยแพร่และถูกต้อง
- ตรวจสอบ selector ใหม่ก่อนหมุนคีย์
- ตรวจสอบว่าคีย์ยาวเพียงพอ (2048 บิตขึ้นไป)
- ตรวจสอบการตั้งค่า DKIM ของผู้ขายที่ส่งอีเมล
ตัวอย่าง:
พรอมต์
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
ผลลัพธ์ตัวอย่าง DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
เครื่องมือ SPF Check
ตรวจสอบความถูกต้องของไวยากรณ์บันทึก SPF ตรวจสอบจำนวนการค้นหา DNS เทียบกับขีดจำกัด RFC 7208 และตรวจจับการอ้างอิงแบบวงกลม
คุณสมบัติการตรวจสอบ:
- การตรวจสอบไวยากรณ์และการตรวจจับข้อผิดพลาด
- จำนวนการค้นหา DNS (ขีดจำกัด RFC 7208: 10 การค้นหา)
- การตรวจจับการอ้างอิงแบบวงกลมในห่วงโซ่ include/redirect
- การแยกโครงสร้างต้นไม้ SPF พร้อมกลไกทั้งหมด
กรณีการใช้งาน:
- ตรวจสอบบันทึก SPF ก่อนการใช้งาน
- ตรวจสอบการปฏิบัติตาม RFC 7208 (ขีดจำกัด 10 การค้นหา)
- ตรวจจับข้อผิดพลาดการกำหนดค่าที่อาจทำให้การส่งอีเมลล้มเหลว
- เข้าใจโครงสร้างและกลไกของบันทึก SPF
ตัวอย่าง:
พรอมต์
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
ผลลัพธ์ตัวอย่าง SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
เครื่องมือ SPF Merge
รวมบันทึก SPF หลายรายการหรือกลไกต่างๆ เป็นบันทึกที่ปรับให้เหมาะสมหนึ่งรายการ พร้อมการลบรายการที่ซ้ำกันและการจัดรูปแบบที่เหมาะสม
คุณสมบัติ:
- ลบกลไกที่ซ้ำกัน
- จัดเรียงกลไกตามประเภทและ qualifier
- รักษา qualifier (-, ~, +,?)
- เพิ่ม "~all" ที่แนะนำหากไม่มี
- จัดการ modifier (redirect, exp)
กรณีการใช้งาน:
- รวมบันทึก SPF หลายรายการเป็นหนึ่งเดียว
- รวมบันทึก SPF เมื่อย้ายผู้ให้บริการอีเมล
- ปรับบันทึก SPF ให้เหมาะสมโดยการลบรายการที่ซ้ำกัน
- รวมบันทึก SPF ของโดเมนที่มีอยู่กับกลไกใหม่
ตัวอย่าง:
พรอมต์
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
ผลลัพธ์ตัวอย่าง Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
เชื่อมต่อโดเมนของคุณ
เพิ่มโดเมนของคุณเพื่อเริ่มอ่านรายงาน DMARC, ประวัติ DNS, การแจ้งเตือนการเปลี่ยนแปลง และรายงาน TLS ของคุณเองผ่าน MCP server เครื่องมือค้นหาทำงานกับโดเมนใดก็ได้โดยไม่ต้องสมัครสมาชิก เมื่อคุณลงชื่อเข้าใช้แล้ว
DMARC MCP Server: คำถามและคำตอบ
DMARC MCP server คืออะไร?
มันคือเซิร์ฟเวอร์ Model Context Protocol (MCP) ที่ให้ผู้ช่วย AI เช่น Claude, Cursor, VS Code, Codex และ MCP client อื่นๆ ทำงานกับข้อมูลการรับรองความถูกต้องของอีเมลของคุณ หลังจากที่คุณลงชื่อเข้าใช้ AI ของคุณสามารถอ่านรายงาน DMARC aggregate ที่เก็บไว้ บันทึกความล้มเหลวต่อแหล่งที่มา ประวัติ DNS การแจ้งเตือนการเปลี่ยนแปลง และรายงาน TLS-RPT ของคุณได้ นอกจากนี้ยังเปิดเผยเครื่องมือค้นหาฟรี (DNS, DMARC, DKIM, SPF check และ SPF merge) ที่ทำงานกับโดเมนใดก็ได้โดยไม่ต้องสมัครสมาชิก
ฉันสามารถพูดคุยกับรายงาน DMARC ของฉันได้จริงหรือ?
ได้ เมื่อโดเมนของคุณเชื่อมต่อแล้ว คุณสามารถถาม AI ของคุณเป็นภาษาธรรมดาว่า "สรุปรายงาน DMARC ของสัปดาห์ที่แล้ว", "ผู้ส่งรายใดกำลังล้มเหลว DMARC", "เป็น SPF หรือ DKIM?" แล้วมันจะเรียกเครื่องมือที่ถูกต้อง อ่านรายงานของคุณ และอธิบายสิ่งที่ต้องแก้ไข ไม่ต้องใช้ XML หรือการค้นหาใน dashboard
ฉันต้องใช้แผนแบบชำระเงินเพื่อใช้งานหรือไม่?
ทุกเครื่องมือต้องลงชื่อเข้าใช้ เนื่องจากเซิร์ฟเวอร์เชื่อมต่อกับบัญชีของคุณผ่าน OAuth แต่เครื่องมือค้นหาฟรี เมื่อลงชื่อเข้าใช้แล้ว DNS Lookup, DMARC Check, DKIM Check, SPF Check และ SPF Merge จะทำงานกับโดเมนใดก็ได้โดยไม่ต้องสมัครสมาชิก เครื่องมือบัญชี (รายงาน DMARC, ผู้ส่งที่ล้มเหลว, ประวัติ DNS, การแจ้งเตือนการเปลี่ยนแปลง และรายงาน TLS) อ่านข้อมูลที่เก็บไว้ของคุณเอง ดังนั้นจึงต้องมีโดเมนที่เชื่อมต่อบนแผนแบบชำระเงิน
มีเครื่องมือใดบ้างที่พร้อมใช้งาน?
เครื่องมือบัญชี (หลังลงชื่อเข้าใช้): แสดงรายการและอ่านรายงาน DMARC aggregate, แสดงรายการบันทึกรายงานต่อแหล่งที่มาพร้อมตัวกรองความล้มเหลว SPF/DKIM/DMARC, แสดงรายการการเปลี่ยนแปลง DNS ที่ตรวจพบ, อ่านการแจ้งเตือนการเปลี่ยนแปลงโดเมน และแสดงรายการและอ่านรายงาน TLS-RPT รวมถึง XML/JSON ดิบตามคำขอ เครื่องมือค้นหาฟรี (โดเมนใดก็ได้): DNS Lookup ทุกประเภทบันทึก, DMARC Check, DKIM Check (selector เฉพาะ), SPF Check (ขีดจำกัด RFC 7208 และการอ้างอิงแบบวงกลม) และ SPF Merge
ฉันจะเชื่อมต่อได้อย่างไร?
เพิ่ม URL ของ MCP server ใน client ของคุณและเลือกวิธีการติดตั้งบนหน้า setup Claude Code, Codex และ VS Code ใช้คำสั่งบรรทัดเดียว Cursor มีการติดตั้ง 1 คลิก OpenCode และ client อื่นๆ วาง config ขนาดเล็ก Interactive client ลงชื่อเข้าใช้ผ่านเบราว์เซอร์ของคุณ (OAuth) สคริปต์และ CI สามารถใช้ API key แทนได้ คำแนะนำเฉพาะสำหรับแต่ละ client อยู่ที่ app.dmarcdkim.com/mcp-instructions หลังจากที่คุณลงชื่อเข้าใช้
ข้อมูลของฉันปลอดภัยหรือไม่?
ไคลเอนต์แบบโต้ตอบยืนยันตัวตนด้วย OAuth เครื่องมือ AI ของคุณจะได้รับโทเค็นที่มีขอบเขตหลังจากที่คุณอนุญาต และคุณสามารถเพิกถอนการเข้าถึงได้ตลอดเวลา คีย์ API มีขอบเขตเดียวกัน เซิร์ฟเวอร์จะเปิดเผยข้อมูลเฉพาะโดเมนในองค์กรของคุณเท่านั้น
เครื่องมือ AI ใดบ้างที่ใช้งานร่วมกันได้?
ไคลเอนต์ที่รองรับ MCP ทุกตัว เรามีการตั้งค่าพร้อมใช้สำหรับ Claude Code, Codex, Cursor, VS Code และ OpenCode รวมถึงการกำหนดค่าด้วยตนเองที่ใช้งานได้กับไคลเอนต์ MCP อื่นๆ