PubShip
официальныйОткрытый MCP-сервер для рабочих процессов разработчика Google Play. Запускается локально с вашими собственными учетными данными.
Что можно делать с PubShip MCP?
- Просмотр релизов и отзывов Play — Попросите ассистента получить актуальную информацию о релизах, отзывах пользователей и показателях Android Vitals для ваших приложений.
- Просмотр сводных отчетов по областям — Попросите ассистента получить и обобщить сводные отчеты, охватывающие данные каталога, подписок, продуктов и аккаунтов.
- Подготовка и поэтапное внесение правок — Попросите ассистента подготовить и проверить изменения в списках приложений или метаданных с обязательной проверкой разрешений перед выполнением.
- Выполнение однократных одобренных записей — Поручите ассистенту применить подготовленное изменение один раз, используя явные разрешения на приложение и метод, которые вы предоставили.
- Управление локальной передачей артефактов — Запрашивайте ограниченные передачи файлов между вашим устройством и Play, сохраняя публикацию отдельной от поэтапного редактирования.
Документация
PubShip
Рабочие процессы Google Play для разработчиков — прямо с вашего компьютера. Просматривайте релизы, анализируйте отзывы и отчеты, готовьте явно авторизованные изменения из вашего MCP-клиента.


Запуск локально
Используйте собственный сервисный аккаунт с правами на ваши приложения в Play Console. Храните его приватный JSON-файл за пределами этого репозитория. Предоставляйте только те разрешения, которые необходимы для ваших операций. Никогда не вставляйте учетные данные в диалог с ассистентом.
export GOOGLE_APPLICATION_CREDENTIALS=/absolute/private/path/service-account.json
export GOOGLE_PLAY_PACKAGES=com.example.app
uvx pubship
Эта команда запускает stdio-сервер, который ожидает подключения MCP-клиента. Для проверки установки без учетных данных:
uvx pubship --check
Приведенные выше команды устанавливают опубликованный PyPI-пакет. Копия исходного кода может содержать изменения, которые еще не опубликованы; после uv sync используйте uv run pubship --check для проверки локальной версии.
Подключение ассистента
Claude Code
claude mcp add --transport stdio pubship -- uvx pubship
Задайте указанные выше переменные окружения в оболочке, из которой запускается ваш клиент. Перезапустите клиент после изменения его окружения.
Codex
codex mcp add pubship -- uvx pubship
Cursor и Gemini CLI
Манифесты клиентов в этом репозитории объявляют локальный путь к ключу сервисного аккаунта и имена пакетов. См. настройку клиента для конфигурации и команду установки Gemini CLI. Для установки с помощью агента прочитайте llms-install.md. Указывайте только путь к файлу ключа, никогда не передавайте его содержимое.
Универсальная MCP-обвязка
Настройте stdio-сервер с исполняемым файлом uvx, аргументом pubship и вашим локальным окружением. Для клиентов, требующих явной конфигурации:
{
  "mcpServers": {
    "pubship": {
      "command": "uvx",
      "args": ["pubship"],
      "env": {
        "GOOGLE_APPLICATION_CREDENTIALS": "/absolute/private/path/service-account.json",
        "GOOGLE_PLAY_PACKAGES": "com.example.app"
      }
    }
  }
}
Конфигурация клиента остается на вашем компьютере. Обратитесь к настройке за альтернативными способами аутентификации, включенными API, отчетами и границами разрешений.
Что это умеет?
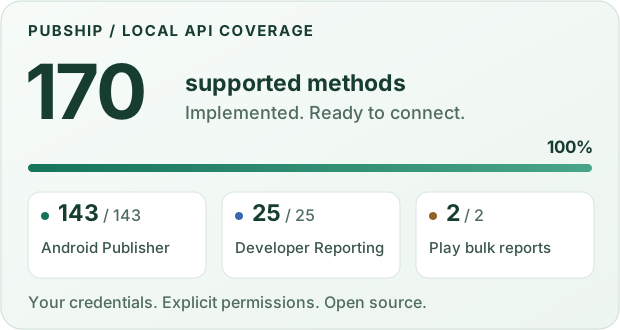
Зафиксированный перечень содержит 172 определения методов. 170 имеют реализации, один метод архива подписок не поддерживается Google, а доступ к аннулированным покупкам намеренно отключен политикой проекта. Отключенные операции нельзя вызывать через локальные или самостоятельно размещенные инструменты.
- Чтение релизов, отзывов, Android Vitals и ограниченных сводных отчетов.
- Просмотр ресурсов каталога, подписок, продуктов и аккаунтов с отдельными грантами на чувствительные данные.
- Подготовка и проверка записей с явными разрешениями на приложение/метод и одноразовым исполнением.
- Ограничение локальных передач файлов и разделение публикации и промежуточного редактирования.
Чтение — действие по умолчанию. Дополнительные записи и чувствительное чтение требуют явной конфигурации. Текст провайдера — это ненадежные данные. Отсутствие данных не означает ноль; отправленное изменение не обязательно публикуется. Никакое количество операций не является заявлением о живой проверке Google.
Изучите контракты и границы
Самостоятельное размещение для ваших аккаунтов
pubship-server сохраняет HTTP-реализацию для инфраструктуры, которой вы управляете. Он отказывается запускаться без PUBSHIP_SERVER_ALLOWED_EMAILS. Вход требует подписанный Google ID-токен, подтвержденное точное совпадение email и привязку nonce до сохранения любых учетных данных Google. Удаление аккаунта из списка разрешенных аннулирует его сохраненные гранты при следующем использовании. Устаревшие гранты без подтвержденной личности должны переподключиться. Регистрация остается закрытой, пока оператор явно не включит ее.
Проект не запускает подключенный к Google сервис. См. решение о локальном первом подходе и настройку самостоятельного размещения.
Примечания к выпускам
PubShip 0.24.2 улучшает описания инструментов и подсказки для одобрения, а также проверяет одинаковые определения в исходных и упакованных установках. См. журнал изменений для более ранних версий. Версии исходного кода могут предшествовать публикации пакета.
Разработка
Качество определений инструментов документирует офлайн-проверки TDQS 1.2, проверенные эвристические находки и покрытие регрессий MCP-контрактов. Офлайн-линт — это не оценка, выставленная моделью.
env -u GOOGLE_APPLICATION_CREDENTIALS uv sync --frozen --all-extras --group browser --group tdqs
env -u GOOGLE_APPLICATION_CREDENTIALS uv run --frozen --all-extras --group browser --group tdqs pytest
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff format --check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_catalog.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_verification.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/distribution_metadata.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv build
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/check_artifacts.py
Тесты используют фиктивные провайдеры. Тесты браузера требуют установленных движков Playwright; интеграционные тесты резервного копирования требуют age. Честно фиксируйте недоступные проверки платформы. См. политику участия, процесс выпуска и сообщение о безопасности.
Предполагаемое использование
PubShip помогает разработчикам автоматизировать собственную работу по распространению в Google Play. Он работает на вашем компьютере или на инфраструктуре, которой вы управляете, с вашими собственными учетными данными Google и разрешениями Play Console. Проект PubShip не запускает размещенный сервис и никогда не получает ваши учетные данные. Используйте его только для приложений и аккаунтов разработчиков, которыми владеете вы или ваша организация, и соблюдайте Условия использования Google Play Developer API. Размещенные экземпляры PubShip, управляемые другими лицами, не предоставляются и не одобряются проектом PubShip.
PubShip — независимый проект с открытым исходным кодом, не связанный с Google, не одобренный и не спонсируемый Google. Google, Google Play и Android являются товарными знаками Google LLC.
Лицензия
PubShip — свободное программное обеспечение под GNU Affero General Public License v3.0 only (AGPL-3.0-only). Copyright (C) 2026 Denys Vorobyov. По другим условиям лицензии обращайтесь по адресу legal@pubship.dev.