DMARC MCP Server
официальныйDMARC MCP Server предоставляет программный доступ только для чтения к DNS и данным аутентификации электронной почты, позволяя разработчикам и AI-агентам проверять конфигурации DMARC, SPF и DKIM непосредственно в инструментах, совместимых с MCP.
Что можно делать с DMARC MCP?
- Сводка отчетов DMARC — Запросите простое резюме агрегированных отчетов для домена, включая процент прохождения и основные источники отправки.
- Выявление сбоев у отправителей — Детализируйте записи по каждому источнику и фильтруйте по сбоям DMARC, SPF или DKIM, чтобы определить, что нарушает аутентификацию.
- Просмотр истории DNS и оповещений — Проверьте, что изменилось в DNS-записях домена с течением времени, и читайте уведомления об изменениях, например об удалении записи DMARC.
- Проверка отчетов TLS — Получите последний отчет TLS-RPT и посмотрите, были ли сеансы, которым не удалось согласовать TLS, с указанием количества репортеров и сбоев.
- Проверка аутентификации электронной почты — Выполняйте бесплатные запросы для любого домена, чтобы проверить записи DMARC, SPF и DKIM, включая синтаксис, надежность ключей и лимиты поиска RFC 7208.
- Объединение и оптимизация записей SPF — Объедините несколько записей или механизмов SPF в одну запись без дубликатов и отсортированную, готовую к развертыванию.
Документация
DMARC MCP Server
Общайтесь со своими DMARC-отчетами
Подключите DMARC MCP сервер к Claude, Cursor, VS Code или любому MCP-клиенту и задавайте своему ИИ-ассистенту вопросы о ваших сводных DMARC-отчетах, сбоях отправителей, истории DNS и TLS-отчетах на простом языке. Войдите один раз: инструменты поиска DNS, DMARC, DKIM и SPF затем работают для любого домена, без подписки.
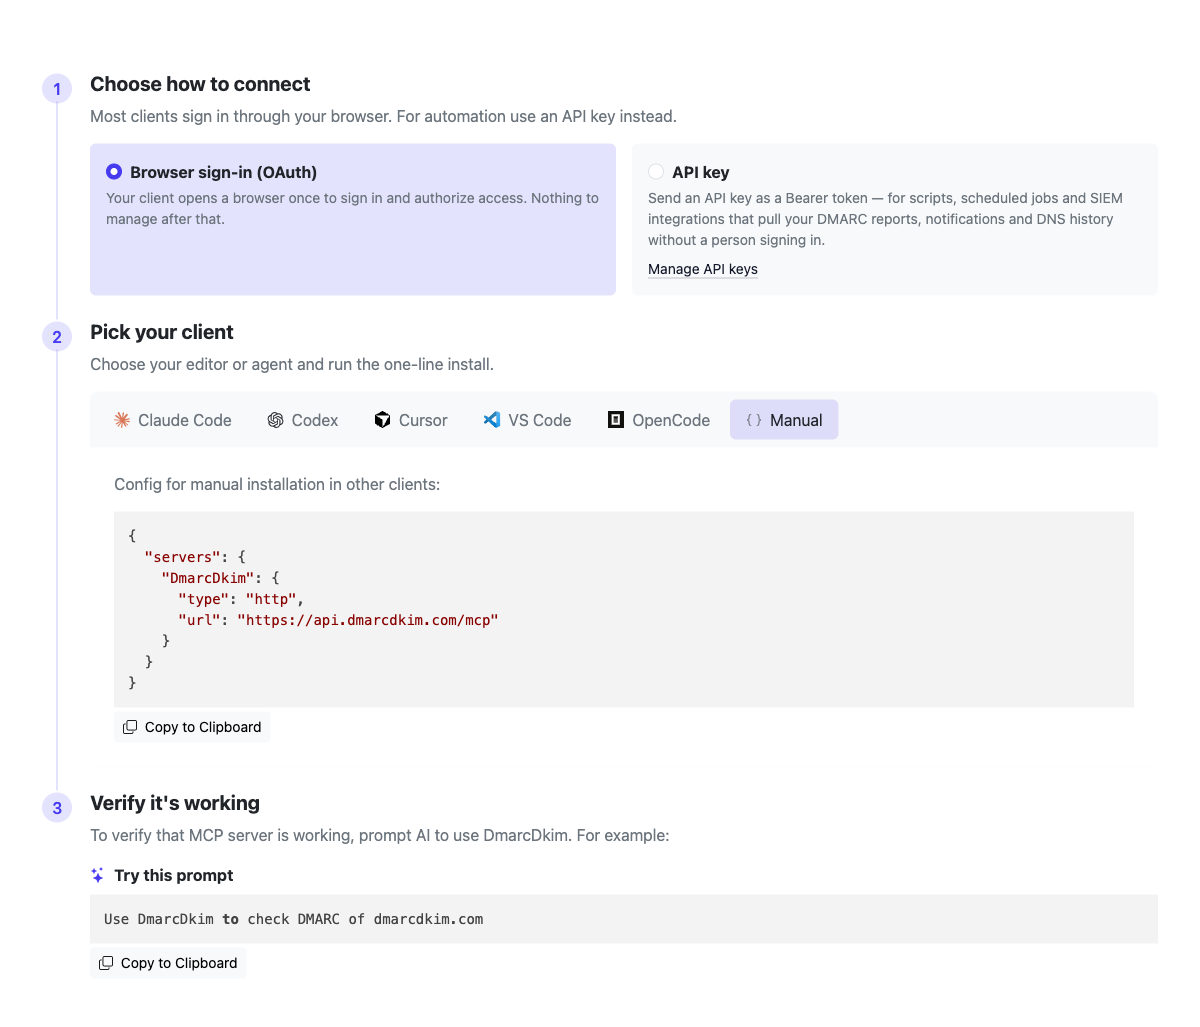
Полные инструкции для каждого клиента находятся на app.dmarcdkim.com/mcp-instructions
Что вам доступно
Два набора инструментов на одном MCP-сервере, оба за одним входом: инструменты аккаунта, которые читают ваши сохраненные DMARC-данные, и бесплатные инструменты поиска, которые работают для любого домена без подписки.
Данные вашего аккаунта (платный тариф)
DMARC-отчеты
Список и чтение ваших сводных DMARC-отчетов (RUA): отправитель, период и количество прохождений/неудач для SPF, DKIM и DMARC
Сбои отправителей
Детализация по записям источников и фильтрация по сбоям DMARC, SPF или DKIM, чтобы найти именно то, что ломается
История DNS
Просмотр изменений в записях DMARC, SPF, DKIM и других DNS-записях ваших доменов, проверка за проверкой, со значениями до и после
Оповещения об изменениях
Чтение уведомлений об изменениях DNS и аутентификации, например, об удалении или изменении записи DMARC
TLS-отчеты
Список отчетов SMTP TLS reporting (TLS-RPT) с итогами успешных и неудачных сессий за период
Бесплатные поиски (любой домен)
DNS-поиск
Поиск записей A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME и WHOIS для любого домена
Проверка DMARC
Проверка записей DMARC и SPF для любого домена с четким обнаружением ошибок
Проверка DKIM
Проверка конкретного селектора DKIM для любого домена: тип ключа, длина, отзыв и синтаксис
Проверка SPF
Проверка синтаксиса SPF, лимита десяти запросов RFC 7208 и циклических ссылок include
Объединение SPF
Объединение записей SPF или механизмов в одну оптимизированную запись с удалением дубликатов
Поддерживаемые интеграции
Чат
- Slack
- Microsoft Teams
- Rocket.Chat
Стек безопасности
- SIEM
- SOAR
Любой другой инструмент
- Webhook / URL
- MCP
- API
Подключение менее чем за минуту
Выберите свой редактор или агента: Claude Code, Codex, Cursor, VS Code, OpenCode или любой MCP-клиент, и выполните однострочную установку. Интерактивные клиенты входят через ваш браузер; скрипты и CI могут использовать API-ключ.
Общайтесь со своими DMARC-отчетами
Войдите один раз, и ваш ИИ-ассистент сможет читать ваши сохраненные DMARC-данные — без дашбордов, без XML. Задавайте вопросы на простом языке, и он соберет отчеты, найдет сбои и объяснит, что исправить.
Попробуйте такой запрос:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
MCP-инструменты и сценарии использования
Войдите один раз для обоих. Инструменты аккаунта читают ваши сохраненные DMARC-данные на платном тарифе. Инструменты поиска работают для любого домена без подписки. Скопируйте запрос, чтобы попробовать.
Инструменты аккаунта (ваши сохраненные данные)
DMARC-отчеты
Список ваших сводных DMARC-отчетов (RUA) и чтение любого из них: отправитель, период, объем сообщений и количество прохождений/неудач SPF/DKIM/DMARC. Нужен исходный XML? Попросите.
Что вы получаете:
- Список полученных отчетов, сначала новые, с фильтром по домену
- Сводка по каждому отчету: отправитель, диапазон дат, итоги и процент прохождения
- Записи по источникам, чтобы видеть, какие отправители проходят или не проходят
- Исходный XML отчета по запросу
Сценарии использования:
- Получайте еженедельную сводку DMARC без открытия дашборда
- Отслеживайте свой процент прохождения с течением времени
- Сравнивайте отчеты разных почтовых провайдеров
- Передайте отчет своему ИИ и спросите, что исправить в первую очередь
Пример:
Запрос
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
Пример результата Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
Сбои отправителей
Список отдельных записей отчетов для домена с фильтрацией прямо по сбоям. Самый быстрый способ ответить на вопрос «кто не проходит DMARC, и это SPF или DKIM?»
Что вы получаете:
- Одна строка на источник отправки (IP), сначала новые
- Фильтр по записям, полностью не прошедшим DMARC
- Фильтр по записям с несовпадением SPF
- Фильтр по записям с несовпадением DKIM
Сценарии использования:
- Находите неаутентифицированных или подделанных отправителей
- Отличайте проблему SPF от проблемы DKIM
- Проверяйте, кто будет заблокирован перед переходом на p=reject
- Замечайте нового вендора, который еще не аутентифицирован
Пример:
Запрос
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
Пример результата 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
История DNS и оповещения об изменениях
Чтение изменений DNS, обнаруженных мониторингом на ваших доменах, со значениями до и после и ответами каждого сервера имен, а также уведомлений, создаваемых при изменениях, чтобы ваш ИИ мог заметить удаленную запись DMARC или измененную запись SPF.
Что вы получаете:
- Обнаруженные изменения DNS со значениями до и после
- Уведомления с типом, серьезностью и сообщением на простом языке
- Фильтр по домену для обоих, и по диапазону времени для изменений
- Сообщения оповещений, локализованные на ваш язык
Сценарии использования:
- Аудит того, когда и как изменилась запись
- Выявление удаленной или сломанной записи DMARC или SPF
- Просмотр недавних оповещений одним запросом
- Реконструкция изменения DNS во время инцидента
Пример:
Запрос
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
Пример результата 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
TLS-отчеты
Список отчетов SMTP TLS reporting (TLS-RPT) и чтение любого из них: отправитель, период, количество политик и итоги успешных и неудачных сессий. Выявляйте проблемы согласования TLS до того, как они задержат почту.
Что вы получаете:
- Полученные TLS-RPT отчеты, сначала новые, с фильтром по домену
- Количество успешных и неудачных сессий по каждому отчету
- Полная детализация отчета, с исходным JSON по запросу
- Количество политик за отчетный период
Сценарии использования:
- Выявляйте сбои рукопожатия TLS, влияющие на доставку
- Подтверждайте соблюдение MTA-STS и DANE
- Видите, какие провайдеры сообщают о проблемах TLS
- Отслеживайте процент успешных TLS-сессий с течением времени
Пример:
Запрос
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
Пример результата Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
Инструменты поиска (любой домен, бесплатно)
DNS-поиск
Выполняет комплексные DNS-запросы для доменов и IP-адресов с поддержкой всех стандартных типов записей и записей аутентификации электронной почты.
Поддерживаемые типы поиска:
- Стандартные записи: A, AAAA, MX, TXT, NS, CNAME
- Аутентификация электронной почты: SPF, DMARC
- Обратный DNS: PTR-запросы
- Информация о домене: данные WHOIS
- Массовые запросы: тип «all» для нескольких записей
Сценарии использования:
- Проверка конфигурации DNS-записей
- Проверка MX-записей почтового сервера
- Получение записей аутентификации электронной почты SPF и DMARC
- Выполнение обратных DNS-запросов для IP-адресов
- Получение информации WHOIS о домене
Пример:
Запрос
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
Пример результата example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
Инструмент проверки DMARC
Проверяет записи политики DMARC и записи SPF для домена с комплексным обнаружением ошибок и отчетностью. Этот инструмент проверяет поддомен _dmarc на наличие политик DMARC и проверяет конфигурацию записей SPF.
Что он проверяет:
- Записи политики DMARC с поддомена _dmarc
- Записи SPF (TXT-записи, начинающиеся с v=spf1)
- Ошибки конфигурации DMARC и проблемы синтаксиса
- Доступность и корректность DNS-записей
Сценарии использования:
- Проверка настройки DNS аутентификации электронной почты для домена
- Диагностика проблем доставки электронной почты, связанных с аутентификацией
- Проверка правильности настройки DMARC для домена
- Проверка наличия и корректности записей SPF
- Быстрый обзор статуса DMARC и SPF
Пример:
Запрос
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
Пример результата DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
Инструмент проверки DKIM
Проверяет запись DKIM для конкретного селектора на домене. Ключи DKIM находятся на <selector>._domainkey, поэтому вы указываете селектор (например, «google» или «selector1»), и инструмент разрешает запись, разбирает теги и анализирует открытый ключ.
Что он проверяет:
- Разрешает <selector>._domainkey, следуя CNAME
- Тип ключа и длину в битах (стойкость RSA)
- Ошибки синтаксиса, слабые хеши и тестовый режим
- Отозванные ключи (пустой тег p=) и отсутствующие записи
Сценарии использования:
- Подтверждение публикации и корректности селектора
- Проверка нового селектора перед ротацией ключей
- Проверка достаточной длины ключа (2048 бит или более)
- Проверка настройки DKIM отправляющего вендора
Пример:
Запрос
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
Пример результата DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
Инструмент проверки SPF
Проверяет синтаксис записей SPF, проверяет количество DNS-запросов на соответствие лимитам RFC 7208 и обнаруживает циклические ссылки.
Возможности проверки:
- Проверка синтаксиса и обнаружение ошибок
- Количество DNS-запросов (лимит RFC 7208: 10 запросов)
- Обнаружение циклических ссылок в цепочках include/redirect
- Разбор древовидной структуры SPF со всеми механизмами
Сценарии использования:
- Проверка записи SPF перед развертыванием
- Обеспечение соответствия RFC 7208 (лимит 10 запросов)
- Обнаружение ошибок конфигурации, которые могут нарушить доставку почты
- Понимание структуры и механизмов записи SPF
Пример:
Запрос
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
Пример результата SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
Инструмент объединения SPF
Объединяет несколько записей SPF или механизмов в одну оптимизированную запись с удалением дубликатов и правильным форматированием.
Возможности:
- Удаляет дублирующиеся механизмы
- Сортирует механизмы по типу и квалификатору
- Сохраняет квалификаторы (-, ~, +,?)
- Добавляет рекомендуемый «~all», если отсутствует
- Обрабатывает модификаторы (redirect, exp)
Сценарии использования:
- Объединение нескольких записей SPF в одну
- Объединение записей SPF при миграции почтовых провайдеров
- Оптимизация записей SPF путем удаления дубликатов
- Комбинирование существующего SPF домена с новыми механизмами
Пример:
Запрос
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
Пример результата Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
Подключите свой домен
Добавьте свой домен, чтобы начать читать собственные DMARC-отчеты, историю DNS, оповещения об изменениях и TLS-отчеты через MCP-сервер. Инструменты поиска работают для любого домена без подписки, как только вы вошли в систему.
DMARC MCP Server: вопросы и ответы
Что такое DMARC MCP сервер?
Это сервер Model Context Protocol (MCP), который позволяет ИИ-ассистентам, таким как Claude, Cursor, VS Code, Codex и другим MCP-клиентам, работать с вашими данными аутентификации электронной почты. После входа ваш ИИ может читать ваши сохраненные сводные DMARC-отчеты, записи о сбоях по источникам, историю DNS, оповещения об изменениях и TLS-RPT отчеты. Он также предоставляет бесплатные инструменты поиска (DNS, DMARC, DKIM, SPF check и SPF merge), которые работают для любого домена без подписки.
Могу ли я действительно общаться со своими DMARC-отчетами?
Да. Как только ваш домен подключен, вы можете спросить свой ИИ на простом языке: «обобщи отчеты DMARC за прошлую неделю», «какие отправители не проходят DMARC», «это SPF или DKIM?» — и он вызовет нужные инструменты, прочитает ваши отчеты и объяснит, что исправить. Без XML, без копания в дашбордах.
Нужен ли мне платный тариф для использования?
Каждому инструменту требуется вход, поскольку сервер подключается к вашему аккаунту через OAuth, но инструменты поиска бесплатны. После входа DNS Lookup, DMARC Check, DKIM Check, SPF Check и SPF Merge работают с любым доменом без подписки. Инструменты аккаунта (DMARC-отчеты, сбои отправителей, история DNS, оповещения об изменениях и TLS-отчеты) читают ваши собственные сохраненные данные, поэтому им нужен подключенный домен на платном тарифе.
Какие инструменты доступны?
Инструменты аккаунта (после входа): список и чтение сводных DMARC-отчетов, список записей отчетов по источникам с фильтрами сбоев SPF/DKIM/DMARC, список обнаруженных изменений DNS, чтение уведомлений об изменениях домена, а также список и чтение TLS-RPT отчетов, включая исходный XML/JSON по запросу. Бесплатные инструменты поиска (любой домен): DNS Lookup по всем типам записей, DMARC Check, DKIM Check (конкретный селектор), SPF Check (лимиты RFC 7208 и циклические ссылки) и SPF Merge.
Как мне подключить его?
Добавьте URL MCP-сервера в свой клиент и выберите способ установки на странице настройки. Claude Code, Codex и VS Code используют однострочную команду; Cursor имеет установку в один клик; OpenCode и другие клиенты вставляют небольшую конфигурацию. Интерактивные клиенты входят через ваш браузер (OAuth); скрипты и CI могут использовать API-ключ. Полные инструкции для каждого клиента находятся на app.dmarcdkim.com/mcp-instructions после входа.
Безопасны ли мои данные?
Интерактивные клиенты аутентифицируются через OAuth, ваш ИИ-инструмент получает токен с ограниченными правами после того, как вы его авторизуете, и вы можете отозвать доступ в любой момент. API-ключи имеют ту же область действия. Сервер предоставляет данные только для доменов вашей собственной организации.
Какие ИИ-инструменты с ним работают?
Любой MCP-совместимый клиент. Мы предоставляем готовые настройки для Claude Code, Codex, Cursor, VS Code и OpenCode, а также ручную конфигурацию, которая работает с любым другим MCP-клиентом.