Jikida.io - Web Security
Pentest de Web e App, Varredura de Segurança e Código
Documentação
Jikida.io
O pentester de IA hospedado para quem entrega — não apenas engenheiros de segurança.
Faça pentest no seu app ao vivo, escaneie seu repositório, proteja-o com um WAF e acompanhe seu uptime. Uma conta. Sem Docker, sem chave de LLM, plano gratuito.



Por que ele supera Nuclei / Strix / Shannon ↓ · Instalação · MCP · SDKs · Comparar
Instale, escaneie ou conecte ao seu editor de IA:
npx @jikida/init      # add the SDK + protection to your app in 30 seconds
npx @jikida/scan      # pentest any site or repo from your terminal
npx -y @jikida/mcp    # security tools inside Claude Code, Cursor, Windsurf
     ██ ██ ██  ██ ██ █████   ████
     ██ ██ ██ ██  ██ ██  ██ ██  ██
     ██ ██ ████   ██ ██  ██ ██████
  ██ ██ ██ ██ ██  ██ ██  ██ ██  ██
   ███  ██ ██  ██ ██ █████  ██  ██
 pentest · scan de repositório · uptime · alertas        https://jikida.io

 → escaneando example.com …
 ✓ 41 verificações · nota B (88/100)

   CRITICAL  Arquivo .env exposto            /.env                 CWE-538
   CRITICAL  Chave secreta do Stripe em JS      /app.js:1204          CWE-312
   HIGH      Falta Content-Security-Policy                    CWE-693
   MEDIUM    Cookie sem flag Secure   session               CWE-614

 Cada achado tem uma correção. Relatório completo: https://app.jikida.io
Pentest e scan para desenvolvedores, IDEs de IA e vibe coders
Faça pentest e escaneie sites, aplicações web, código e GitHub em busca de vulnerabilidades e chaves expostas. Proteja apps criados com vibe coding, monitore uptime, SSL e domínios, e aplique rate-limit em APIs. Uma única plataforma.
Pentest de site e app · Scan de código e repositório · Pentest profundo · MCP para IDEs de IA · Segurança agentica e vibe-coded · SDKs
Jikida.io é uma plataforma de segurança feita para desenvolvedores. O núcleo é pentest e scan: ele faz pentest no seu site e app ao vivo, escaneia seu código e repositórios conectados do GitHub/GitLab/Bitbucket em busca de segredos expostos e dependências vulneráveis, executa um pentest autenticado mais profundo e se conecta à sua IDE de IA (Claude Code, Cursor, Windsurf) via MCP, guiando o trabalho agentico e vibe-coded para escrever código seguro e pegar erros antes do deploy. Monitoramento de uptime, SSL e domínios, um WAF gerenciado e um gerador de conformidade vêm inclusos como extras complementares — instalados em uma linha para Node, PHP/Laravel, Python, Go, Ruby, Java, .NET, Rust, Bun ou Deno.
Sua camada de segurança. Entregue em 30 segundos. Uma linha — npx @jikida/init — e todo SDK falha aberto, então se o Jikida.io estiver fora do ar, seu app continua servindo.
Por que o Jikida supera as outras ferramentas de segurança
As ferramentas de segurança open-source mais fortes são profundas, mas estreitas — apenas pentest, self-hosted, traga sua própria chave de LLM. O Jikida faz o trabalho profundo e o hospeda, roda sem chave própria, e adiciona WAF, uptime e scan de repositório que as ferramentas só de pentest ignoram. ✅ completo · ⚠️ parcial · ❌ nenhum.
| Jikida | Nuclei | Strix | Shannon | Snyk | Cloudflare | |
|---|---|---|---|---|---|---|
| Pentest de app ao vivo com exploit real | ✅ | ⚠️ match | ✅ | ✅ | ❌ | ❌ |
| SAST + DAST (código e app ao vivo) | ✅ | ⚠️ DAST | ✅ | ✅ | ⚠️ SAST | ❌ |
| Scan de segredos + CVE (OSV) no repositório | ✅ | ❌ | ⚠️ | ⚠️ | ✅ | ❌ |
| WAF gerenciado (bloqueia ataques ao vivo) | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ |
| Monitoramento de uptime + SSL / domínio | ✅ | ❌ | ❌ | ❌ | ❌ | ⚠️ |
| Hospedado — sem Docker, sem self-host | ✅ | ⚠️ cloud | ❌ | ❌ | ✅ | ✅ |
| Roda sem chave de LLM sua | ✅ | ✅ | ❌ BYOK | ❌ BYOK | ✅ | ✅ |
Instalação: CLI + Docker + npx | ✅ todos | ⚠️ CLI | ⚠️ Docker | ⚠️ npx | ⚠️ CLI | ⚠️ DNS |
| Ferramentas MCP no seu editor de IA | ✅ | ❌ | ❌ | ⚠️ | ❌ | ❌ |
| Plano gratuito, sem cartão | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
O único eixo em que os pentesters de IA ainda vão mais fundo é a exploração bruta — exatamente o que nosso pentest profundo de fonte para exploit está fechando. Em todo o resto, quem entregou com Cursor na semana passada vence com o Jikida: nada para self-host, nenhuma chave para comprar, toda a stack em uma conta. Comparativos completos: nuclei · strix · shannon · snyk · cloudflare.
Comece agora — escolha seu ponto de entrada
Cada comando abaixo está em sua própria caixa de cópia. Linhas que começam com ! são notas, não comandos — não copie essas.
Escaneie uma URL ou repositório — sem precisar de conta.
npx @jikida/scan https://your-app.com
! Escaneie um repositório local em busca de segredos commitados:
npx @jikida/scan ./
Adicione o WAF + SDK — detecta seu framework automaticamente.
npx @jikida/init
Instale um SDK de linguagem — Node mostrado; PHP, Python, Go e o restante estão na tabela de SDKs.
npm install @jikida/sdk-node
Servidor MCP para Claude Code, Cursor e Windsurf — adicione isto ao ~/.claude/mcp.json:
{ "mcpServers": { "jikida": { "command": "npx", "args": ["-y", "@jikida/mcp"] } } }
Habilidades de agente — copie a pasta skills/ para a pasta de habilidades do seu assistente (.claude/skills/, regras do Cursor e afins). Três habilidades: security, clean-code, UX design — veja a tabela abaixo.
Detalhes completos de cada um estão abaixo.
Onde as coisas ficam
| Pasta | O que contém |
|---|---|
sdks/ | Dez SDKs de linguagem — Node, PHP, Python, Go, Ruby, Java, .NET, Rust, Bun, Deno. |
tools/ | O CLI scan, o CLI de onboarding init e o servidor mcp. |
skills/ | A habilidade de agente Jikida para Claude Code, Cursor e Windsurf. |
waf-rules/ | Pacotes de regras WAF versionados (OWASP Top 10, abuso de API, scanners de bot, vibe-coder). |
Obtenha um token em app.jikida.io/developer. Defina-o como JIKIDA_TOKEN.
Veja em ação
Um único painel para toda a postura de segurança de um site — status de proteção, uptime, nota de pentest, segurança de e-mail (SPF/DKIM/DMARC) e conformidade — com alertas instantâneos para seu celular, Slack, Telegram, Discord, e-mail ou webhook.
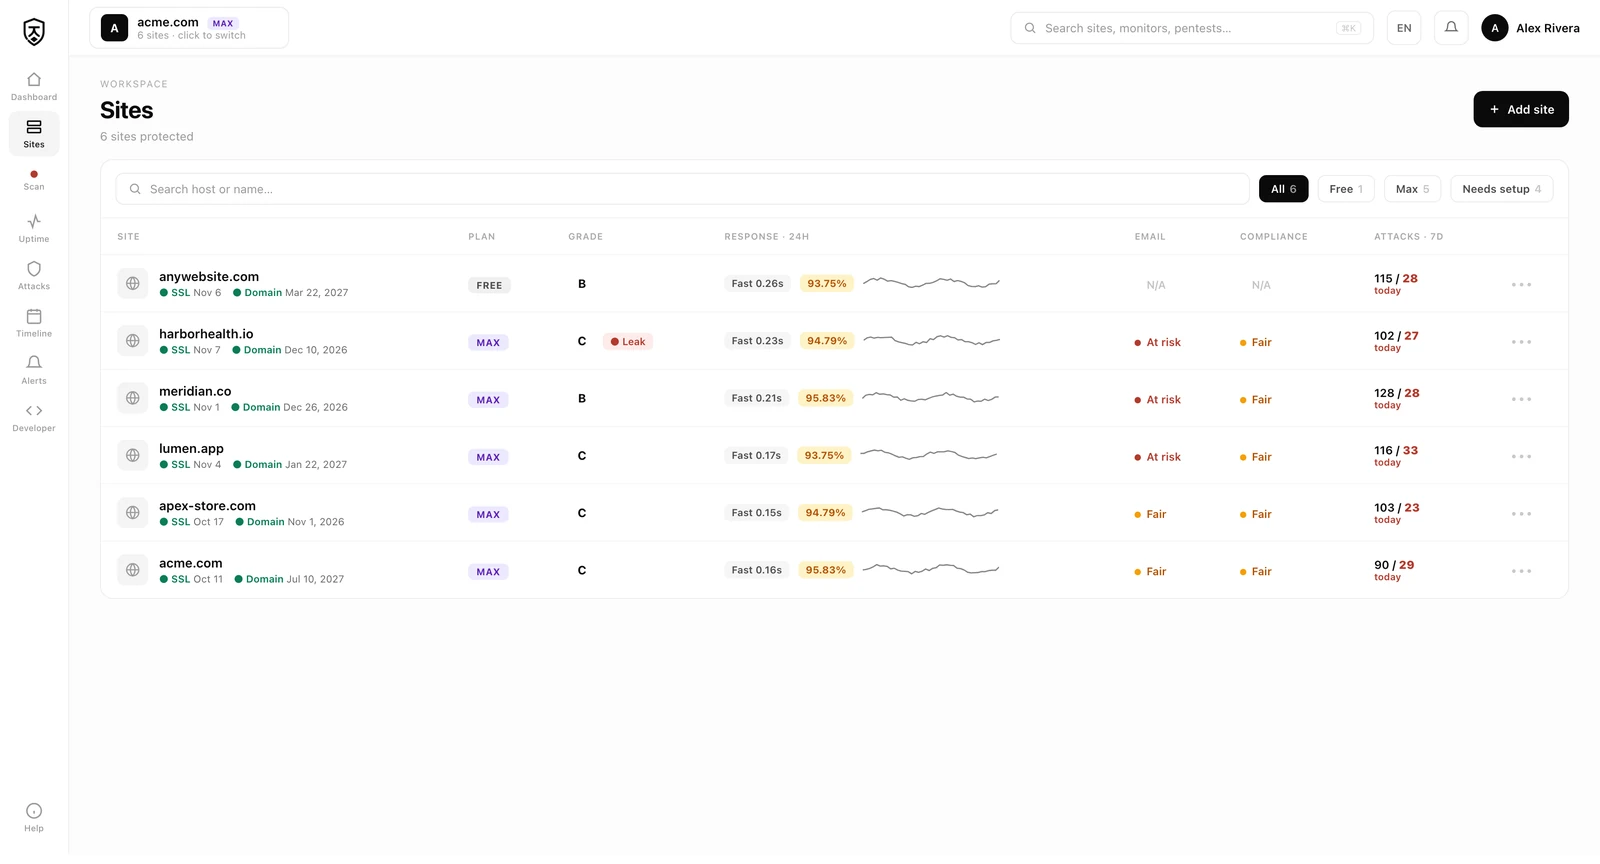
- Uptime e desempenho — tendência de tempo de resposta, % de uptime, P95 e uma linha do tempo de incidentes para cada página e API que você monitora.
- Rate-limits e regras de API — seu SDK detecta endpoints automaticamente a partir do tráfego real; aprove limites de taxa e regras WAF por endpoint, ou descarte os que não precisa.
Sumário
- Por que o Jikida supera as outras ferramentas de segurança
- Por que Jikida.io
- Como o acesso funciona
- O que está incluso
- Instalação rápida
- Segurança para sua stack
- SDKs — todas as linguagens
- Servidor MCP para IDEs de IA
- Ferramentas gratuitas
- Habilidade para Claude Code
- Padrões e mapeamentos
- Ameaças que o Jikida.io bloqueia
- Contribuindo
Por que Jikida.io
A maioria dos times pequenos entrega sem um Web Application Firewall na frente do app. Eles sabem que deveriam ter. Colocam no backlog. Então o teste gratuito termina, ou um usuário relata uma página lenta, e o ticket do WAF apodrece por mais um trimestre.
O Jikida.io remove três atritos específicos:
- Instalação — uma linha, uma linguagem, cinco minutos.
- Risco de queda — todo SDK falha aberto. Se o Jikida.io cair, seu app continua servindo. Você perde proteção, não disponibilidade.
- Custo — há um plano gratuito real que protege um projeto de hobby. Planos e preços atuais estão em jikida.io.
Como o acesso funciona — gratuito, depois com conta, depois com plano
Tudo neste repositório é open source, e muito do Jikida.io é utilizável antes mesmo de você se cadastrar. O modelo tem três níveis de atrito, de propósito:
- Gratuito, sem conta. Os SDKs, os pacotes de regras WAF, o scanner CLI e quatro ferramentas MCP (
scan_domain,check_headers,guard_code,check_s3_bucket) rodam sem login algum — com rate-limit por IP. Você pode proteger um app ou escanear uma URL em um comando e nunca criar uma conta. Esta é a superfície open-source, experimente agora. - Com conta (ainda gratuito). Cadastre-se — sem cartão — e a camada hospedada é ativada: monitoramento de uptime, um pentest de site ao vivo, um scan de repositório, um WAF gerenciado básico, push para celular e uma página de status pública. É aqui que um projeto de hobby realmente fica protegido. O plano gratuito é deliberadamente útil, não um chamariz.
- Com plano. O trabalho profundo, repetido e pesado fica atrás de um plano: pentests profundos agendados, o rastreamento de fonte para exploit, mais monitores em intervalos mais rápidos, cotas de scan maiores, WAF de borda CNAME, assentos de time e retenção de logs mais longa. Limites e preços atuais estão em jikida.io/pricing — os planos começam em US$ 19/mês com cobrança anual.
Duas coisas diferentes são hospedadas, não confunda: a análise de pentest e scan roda nos servidores do próprio Jikida, por isso você nunca precisa trazer uma chave de LLM para ela. O servidor MCP é o oposto — ele não chama nenhum modelo próprio e roda dentro do seu editor de IA (Claude Code, chat do Claude, Cursor, Windsurf, VS Code), então ele gasta os seus créditos de IA do editor e aplica as mesmas cotas de plano por site. Aberto onde ajuda, limitado onde custa — utilizável primeiro, pago quando vale a pena pagar.
O que está incluso
| Camada | O que faz |
|---|---|
| WAF gerenciado | OWASP Top 10 + CRS + suas regras personalizadas. Detecta APIs automaticamente, aplica limites por rota, cacheia GETs seguros na borda. |
| Monitoramento de uptime | Verificações multi-região, intervalos mais rápidos em planos superiores. Página de status pública. E-mail + Slack + Discord + Telegram + webhook + push para celular em queda/subida. |
| Pentest rápido | Scan de superfície sob demanda: headers, TLS, cookies, .env / .git expostos, segurança de e-mail (SPF / DKIM / DMARC) e achados no estilo conformidade, cada um com uma correção clara. |
| Scan vibe-coder | Detecta os erros que projetos vibe-coded tendem a entregar: segredos expostos, buckets S3 abertos, RLS do Supabase desativado, regras do Firebase totalmente abertas. |
| Proteção DDoS Cloudflare | Anexação com um clique + alternância Under-Attack por site. |
| Detecção de bots | Classificação de UA, desafios de navegador headless, rate-limits por IP, allowlist de ASN para Google/Bing. |
| Decepção ativa | Serve fakes plausíveis para atacantes verificados. Fingerprint registrado, mensagem de erro real oculta. |
| Scan de uploads | MIME + magic bytes + detecção de polyglot + ClamAV opcional. |
| Feed de CVE | Feed ao vivo do NVD, marcado com qual regra do Jikida.io cobre cada entrada. |
| Logs em tempo real | Contexto completo por ataque (IP, ASN, país, payload, rota, veredito). Retenção cresce com seu plano. |
| Servidor MCP | Claude Code, Cursor, Windsurf, VS Code ganham ferramentas de segurança reais. Escaneie, monitore, bloqueie pelo chat de IA. |
| Integrações de alerta | Push para celular, e-mail (principal + 3 CCs), Slack, Discord, Telegram, webhook genérico. Dispara em queda/subida, rajada de ataques, limite de plano. |
Instalação rápida (30 segundos)
npx @jikida/init
O CLI de init detecta seu framework (Next.js, Express, Fastify, Laravel, Symfony, FastAPI, Django, Rails, Go chi, Rust axum, Spring, .NET, Bun, Deno) e adiciona o middleware certo no lugar certo. Depois defina JIKIDA_TOKEN a partir de https://app.jikida.io/developer e faça o deploy.
Ou instale o SDK da sua linguagem diretamente:
Node.js / Bun / Deno
npm install @jikida/sdk-node # or: bun add / deno add
import { jikida } from '@jikida/sdk-node'
app.use(jikida({ token: process.env.JIKIDA_TOKEN }))
Helpers de framework:
- Express:
import { jikida } from '@jikida/sdk-node/express' - Fastify:
import { jikida } from '@jikida/sdk-node/fastify' - Middleware Next.js:
import { jikida } from '@jikida/sdk-node/next'
PHP — Laravel / Symfony
composer require jikida/sdk-php
Laravel — bootstrap/app.php:
->withMiddleware(function ($middleware) {
    $middleware->append(\Jikida\Middleware\JikidaLaravelMiddleware::class);
})
Symfony — registre \Jikida\Middleware\JikidaSymfonyListener como um listener de eventos do kernel.
Python / Go / Ruby / Java / .NET / Rust
Cada SDK expõe o mesmo contrato inspect(request) -> { action, rule, reason } e falha de forma aberta (fails open). Os scaffolds para essas linguagens ficam nas pastas sdks/, tools/ e skills/ — veja jikida.io/install para o status atual de publicação no registry de cada um. Você pode proteger qualquer aplicativo hoje com zero código:
- Cadastre-se em app.jikida.io — monitoramento de uptime e varreduras de superfície são ativados imediatamente.
- No plano Max, roteie o tráfego pelo WAF de borda da Jikida.io via CNAME (sem código).
Segurança para sua stack
Mesma plataforma, moldada para o que você está construindo. Cada link leva à instalação para aquela stack:
- Segurança para código gerado por IA — a coisa nº 1 que a Jikida detecta: segredos, buckets abertos, RLS desativado e injeções que editores de IA enviam. →
@jikida/scan+ o servidor MCP no seu editor. - Segurança Laravel / PHP — um middleware para o WAF gerenciado + uma varredura de repositório para
.env/ chaves commitadas. →jikida/sdk-php. - Segurança Next.js / Node / Express — middleware de uma linha, falha aberta. →
@jikida/sdk-node. - Segurança Python (Django / FastAPI) — middleware WAF + varredura de segredos + dependências (OSV). →
jikida(Python). - Segurança Go / Rust / Java / .NET — o mesmo contrato
inspect(request), uma linha para conectar. →sdks/. - Segurança para apps "vibe-coded" — aponte para sua URL ao vivo + repositório; ele faz pentest e sinaliza os padrões inseguros. →
npx @jikida/scan.
SDKs — todas as linguagens
Todos os SDKs ficam em sdks/. As ferramentas CLI, init e MCP ficam em tools/:
| Linguagem | Pacote | Diretório |
|---|---|---|
| Node / Bun / Deno | @jikida/sdk-node | sdks/node |
| PHP / Laravel | jikida/sdk-php | sdks/php |
| Python | jikida | sdks/python |
| Go | github.com/jikida/sdk-go | sdks/go |
| Ruby | jikida | sdks/ruby |
| Java | io.jikida:sdk | sdks/java |
| .NET | Jikida | sdks/dotnet |
| Rust | jikida | sdks/rust |
| Bun (re-exporta Node) | @jikida/sdk-node | sdks/bun |
| Deno (re-exporta Node) | @jikida/sdk-node | sdks/deno |
| Scanner CLI | @jikida/scan | tools/scan |
| Init CLI | @jikida/init | tools/init |
| Servidor MCP | @jikida/mcp | tools/mcp |
| Pacotes de regras WAF | — | waf-rules |
Cada SDK:
- Falha aberta — se a API da Jikida.io estiver inacessível, seu aplicativo continua servindo.
- Cache de política — TTL de 5 minutos, atualizado em segundo plano.
- Lotes de logs de ataques — enviados de forma assíncrona para que o caminho da requisição adicione ~4 ms p50.
- Mesma forma de veredito —
{ action: 'allow' | 'block' | 'challenge', rule, category, reason }em todas as linguagens.
Servidor MCP para IDEs de IA
Dê ao Claude Code, Claude chat, Cursor, Windsurf e VS Code ferramentas de segurança reais. O MCP da Jikida.io faz pentest em sites, varre domínios e repositórios, verifica cabeçalhos, protege código, lista monitores de uptime, adiciona regras WAF, bloqueia IPs e explica vereditos WAF — determinístico, auditável e seguro para executar inline. A saída da varredura agora também exibe segurança de e-mail (SPF / DKIM / DMARC) e achados no estilo compliance, junto com a nota usual de cabeçalhos/TLS.
Ao vivo em mcp.jikida.io. Instale via ~/.claude/mcp.json:
{
  "mcpServers": {
    "jikida": {
      "command": "npx",
      "args": ["-y", "@jikida/mcp"],
      "env": { "JIKIDA_TOKEN": "jk_live_..." }
    }
  }
}
Ferramentas: run_pentest, run_deep_pentest, scan_domain, check_headers, check_s3_bucket, guard_code, scan_repo, run_vibe_scan, verify_finding, pentest_status, list_sites, list_monitors, list_recent_attacks, list_recent_scans, list_cves, explain_verdict, add_waf_rule, block_ip, get_security_preferences, set_security_preference. Quatro rodam sem chave (scan_domain, check_headers, guard_code, check_s3_bucket) — sem token, limitado por IP. O MCP não chama LLM próprio: ele roda dentro do seu editor de IA e usa os créditos dele, aplicando suas cotas por plano do site. Veja tools/mcp para a referência completa das ferramentas.
Ferramentas gratuitas
Sem necessidade de login:
- Scanner gratuito de vulnerabilidades / vírus — jikida.io/website-app-virus-vulnerability-scanner-online-free
- Monitoramento de uptime — jikida.io/website-apps-uptime-monitoring
- Aplicativo móvel de monitoramento de sites — jikida.io/website-monitor-app
- Extensão do Chrome — escaneie qualquer site (incluindo atrás do seu login) pela barra de ferramentas — Chrome Web Store
Anthropic Agent Skills — envie apps seguros, sem "sujeira"
Três Agent Skills no formato Anthropic que você coloca em .claude/skills/ (ou regras do Cursor). Juntas, elas transformam código gerado por IA em um app que você teria orgulho de enviar — seguro, sustentável e utilizável. Cada uma ativa com seus próprios gatilhos; use-as juntas.
| Skill | O que faz | Pasta |
|---|---|---|
| Segurança | Recorre à Jikida para tarefas de WAF, uptime, pentest, varredura de repositório e vazamento de segredos; executa as ferramentas MCP com segurança inline; mapeia achados para OWASP / MITRE / NIST. O julgamento para as mãos do MCP. | skills/security |
| Código limpo | Refatora e "des-suja" o que um editor de IA gerou — nomenclatura, duplicação, funções-deus, código morto, tratamento de erros — sem over-engineering. SOLID/DRY/YAGNI com julgamento. | skills/clean-code |
| Design de UX | Aplica leis de UX comprovadas (Hick, Fitts, Jakob, Miller, estética-usabilidade) + copy de UI clara ASD-STE100, para que UIs geradas pareçam intencionais, não genéricas. | skills/ux-design |
A divisão é deliberada: código seguro ainda pode ser "sujeira", e uma UI bonita ainda pode enviar um segredo no bundle. Rode as três, mais uma varredura da Jikida, antes de enviar. Inglês + copy de UI nas três seguem ASD-STE100 (Inglês Técnico Simplificado) — uma ideia por frase, voz ativa, diga o que o controle faz.
Padrões e mapeamentos
Cada regra WAF gerenciada + fluxo de skill é mapeada para frameworks da indústria. Cite-os na sua documentação de SOC 2 / ISO 27001 / GDPR em vez de escrever prosa. Manifestos JSON planos ficam em skills/security/mappings/:
| Arquivo | Framework | Cobertura |
|---|---|---|
mitre-attack.json | MITRE ATT&CK v14 | 20 técnicas — T1190, T1110.004, T1552.001, T1580, T1499, T1557, … |
owasp-top10.json | OWASP Top 10 (2021) | A01 a A10 — todos os dez |
nist-csf.json | NIST CSF 2.0 | GOVERN · IDENTIFY · PROTECT · DETECT · RESPOND · RECOVER |
Cada regra YAML em waf-rules/ também carrega campos inline mitre_attack: [T…], owasp: [A…] e cwe: [n] — legíveis por máquina também no nível da regra.
Ameaças que a Jikida.io bloqueia
Injeção de SQL, XSS (refletido / armazenado / DOM), CSRF, SSRF, path traversal, XXE, injeção NoSQL / LDAP / de comandos, força bruta, credential stuffing, takeover de conta, uploads maliciosos de arquivos (polyglots, PHP-em-PNG, adulteração de EXIF), scrapers de bots, abuso de navegador headless, nós de saída TOR, atacantes sinalizados por ASN, DDoS L3-L7 (via wrapper Cloudflare), abuso de API, segredos expostos, buckets S3 abertos, regras Firebase / Supabase totalmente abertas, exposição de .env / .git.
O mapeamento ameaça-para-regra é público em jikida.io/threats.
Contribuindo
Bug em um SDK? Abra uma issue em https://github.com/unesLam/jikida/issues. Inclua:
- O SDK + versão
- Framework + versão
- Uma reprodução mínima
Divulgações de segurança: envie para info@jikida.io — por favor, não abra issues públicas para bugs de segurança.
Links
- Landing: https://jikida.io
- App: https://app.jikida.io
- MCP: https://mcp.jikida.io
- Scanner gratuito: https://jikida.io/website-app-virus-vulnerability-scanner-online-free
- Monitoramento de uptime: https://jikida.io/website-apps-uptime-monitoring
- Docs: https://jikida.io/docs
- Feed CVE ao vivo: https://jikida.io/threats
Licença
Apache-2.0. Veja LICENSE.