DMARC MCP Server
공식DMARC MCP 서버는 DNS 및 이메일 인증 데이터에 대한 프로그래매틱 읽기 전용 액세스를 제공하여 개발자와 AI 에이전트가 MCP 호환 도구 내에서 직접 DMARC, SPF 및 DKIM 구성을 검증할 수 있도록 합니다.
DMARC MCP(으)로 무엇을 할 수 있나요?
- DMARC 보고서 요약 — 도메인의 집계 보고서를 평이한 언어로 요약해 달라고 요청합니다. 여기에는 통과율과 주요 발신 소스가 포함됩니다.
- 실패 발신자 식별 — 소스별 레코드를 자세히 살펴보고 DMARC, SPF 또는 DKIM 실패로 필터링하여 인증을 깨뜨리는 원인을 정확히 찾아냅니다.
- DNS 기록 및 알림 검토 — 시간 경과에 따른 도메인의 DNS 레코드 변경 사항을 확인하고 DMARC 레코드 제거와 같은 수정 사항에 대한 알림을 읽습니다.
- TLS 보고서 검사 — 최신 TLS-RPT 보고서를 가져와 TLS 협상에 실패한 세션이 있는지 확인하고, 리포터 및 실패 횟수를 확인합니다.
- 이메일 인증 검증 — 모든 도메인에 대해 무료 조회를 실행하여 DMARC, SPF 및 DKIM 레코드를 확인합니다. 여기에는 구문, 키 강도 및 RFC 7208 조회 제한이 포함됩니다.
- SPF 레코드 병합 및 최적화 — 여러 SPF 레코드 또는 메커니즘을 하나의 중복 제거되고 정렬된 레코드로 결합하여 배포할 준비를 합니다.
문서
DMARC MCP Server
DMARC 보고서와 대화하세요
DMARC MCP 서버를 Claude, Cursor, VS Code 또는 모든 MCP 클라이언트에 연결하고, 일반 언어로 DMARC 집계 보고서, 실패한 발신자, DNS 기록 및 TLS 보고서에 대해 AI 어시스턴트에게 질문하세요. 한 번 로그인하면 DNS, DMARC, DKIM 및 SPF 조회 도구가 구독 없이 모든 도메인에서 작동합니다.
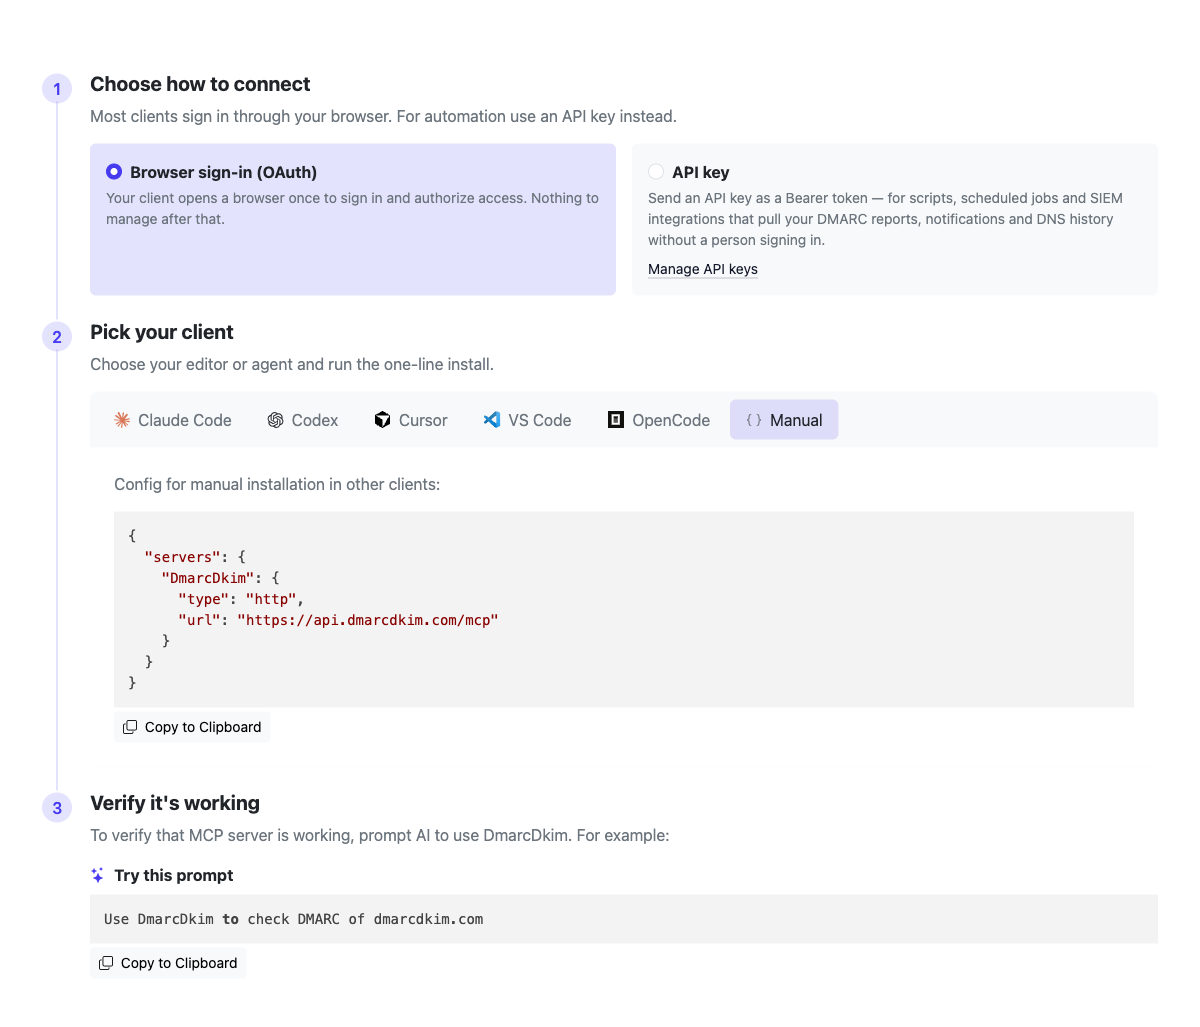
전체 클라이언트별 지침은 app.dmarcdkim.com/mcp-instructions에 있습니다.
접근할 수 있는 항목
하나의 MCP 서버에서 두 가지 도구 세트를 제공하며, 둘 다 단일 로그인으로 보호됩니다: 저장된 DMARC 데이터를 읽는 계정 도구와 구독 없이 모든 도메인에서 작동하는 무료 조회 도구입니다.
계정 데이터 (유료 플랜)
DMARC 보고서
DMARC 집계(RUA) 보고서를 나열하고 읽습니다: 보고자, 기간, SPF, DKIM 및 DMARC의 통과/실패 횟수
실패한 발신자
소스별 레코드를 자세히 살펴보고 DMARC, SPF 또는 DKIM 실패로 필터링하여 정확히 무엇이 문제인지 찾습니다
DNS 기록
도메인의 DMARC, SPF, DKIM 및 기타 DNS 레코드에서 변경된 사항을 확인 단위로, 변경 전후 값을 확인합니다
변경 알림
DMARC 레코드 제거 또는 변경과 같은 DNS 및 인증 변경에 대한 알림을 읽습니다
TLS 보고서
기간별 성공 및 실패 세션 합계가 포함된 SMTP TLS 보고(TLS-RPT) 보고서를 나열합니다
무료 조회 (모든 도메인)
DNS 조회
모든 도메인에 대해 A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME 및 WHOIS 레코드를 조회합니다
DMARC 확인
명확한 오류 감지와 함께 모든 도메인의 DMARC 및 SPF 레코드를 검증합니다
DKIM 확인
모든 도메인의 특정 DKIM 셀렉터를 확인합니다: 키 유형, 강도, 폐기 및 구문
SPF 확인
SPF 구문, RFC 7208 10회 조회 제한 및 순환 include 참조를 확인합니다
SPF 병합
SPF 레코드 또는 메커니즘을 중복 제거된 하나의 최적화된 레코드로 병합합니다
지원되는 통합
채팅
- Slack
- Microsoft Teams
- Rocket.Chat
보안 스택
- SIEM
- SOAR
기타 도구
- Webhook / URL
- 이메일
- MCP
- API
1분 안에 연결
편집기 또는 에이전트(Claude Code, Codex, Cursor, VS Code, OpenCode 또는 모든 MCP 클라이언트)를 선택하고 한 줄 설치를 실행하세요. 대화형 클라이언트는 브라우저를 통해 로그인하고, 스크립트 및 CI는 API 키를 사용할 수 있습니다.
DMARC 보고서와 대화하세요
한 번 로그인하면 AI 어시스턴트가 저장된 DMARC 데이터를 읽을 수 있으며, 대시보드나 XML이 필요 없습니다. 일반 언어로 질문하고 보고서를 가져오고, 실패를 찾고, 무엇을 수정해야 하는지 설명하게 하세요.
다음과 같은 프롬프트를 시도해 보세요:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
MCP 도구 및 사용 사례
두 가지 모두 한 번에 로그인하세요. 계정 도구는 유료 플랜에서 저장된 DMARC 데이터를 읽습니다. 조회 도구는 구독 없이 모든 도메인에서 작동합니다. 프롬프트를 복사하여 시도해 보세요.
계정 도구 (저장된 데이터)
DMARC 보고서
DMARC 집계(RUA) 보고서를 나열하고 그중 하나를 읽습니다: 보고자, 기간, 메시지 볼륨, SPF/DKIM/DMARC 통과 및 실패 횟수. 원시 XML이 필요하신가요? 요청하세요.
제공 항목:
- 수신된 보고서 목록, 최신순, 도메인별 필터 가능
- 보고서별 요약: 보고자, 날짜 범위, 합계 및 통과율
- 통과 또는 실패한 발신자를 확인할 수 있는 소스별 레코드
- 요청 시 원본 보고서 XML
사용 사례:
- 대시보드를 열지 않고 주간 DMARC 요약 받기
- 시간 경과에 따른 통과율 추적
- 다양한 사서함 제공업체가 보고하는 내용 비교
- 보고서를 AI에 넘기고 무엇을 먼저 수정할지 질문
예시:
프롬프트
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
예시 결과 Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
실패한 발신자
도메인의 개별 보고서 레코드를 나열하고 실패 항목으로 바로 필터링합니다. "누가 DMARC에 실패하고 있으며, SPF인지 DKIM인지"에 대한 가장 빠른 답변 방법입니다.
제공 항목:
- 발신 소스(IP)당 한 행, 최신순
- DMARC에 완전히 실패하는 레코드로 필터링
- SPF 미정렬 레코드로 필터링
- DKIM 미정렬 레코드로 필터링
사용 사례:
- 인증되지 않았거나 스푸핑된 발신자 찾기
- SPF 문제와 DKIM 문제 구분
- p=reject로 전환하기 전에 차단될 대상을 확인
- 아직 인증되지 않은 새 공급업체 발견
예시:
프롬프트
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
예시 결과 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
DNS 기록 및 변경 알림
모니터링이 도메인에서 발견한 DNS 변경 사항을 변경 전후 값과 각 네임서버의 응답, 그리고 변경 시 발생한 알림과 함께 읽어 AI가 제거된 DMARC 레코드나 변조된 SPF 항목을 발견할 수 있게 합니다.
제공 항목:
- 변경 전후 값이 포함된 감지된 DNS 변경 사항
- 유형, 심각도 및 일반 언어 메시지가 포함된 알림
- 도메인별 필터링, 변경 사항은 시간 범위별 필터링
- 사용자 언어로 현지화된 알림 메시지
사용 사례:
- 레코드가 언제, 어떻게 변경되었는지 감사
- 제거되거나 손상된 DMARC 또는 SPF 레코드 발견
- 하나의 프롬프트에서 최근 알림 검토
- 인시던트 중 DNS 변경 재구성
예시:
프롬프트
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
예시 결과 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
TLS 보고서
SMTP TLS 보고(TLS-RPT) 보고서를 나열하고 그중 하나를 읽습니다: 보고자, 기간, 정책 수, 성공 및 실패 세션 합계. 메일 지연이 발생하기 전에 TLS 협상 문제를 발견하세요.
제공 항목:
- 수신된 TLS-RPT 보고서, 최신순, 도메인별 필터 가능
- 보고서별 성공 및 실패 세션 수
- 요청 시 원시 JSON이 포함된 전체 보고서 세부 정보
- 보고 기간별 정책 수
사용 사례:
- 전달에 영향을 미치는 TLS 핸드셰이크 실패 발견
- MTA-STS 및 DANE가 준수되고 있는지 확인
- TLS 문제를 보고하는 제공업체 확인
- 시간 경과에 따른 TLS 성공률 추적
예시:
프롬프트
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
예시 결과 Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
조회 도구 (모든 도메인, 무료)
DNS 조회
모든 표준 및 이메일 인증 레코드 유형을 지원하는 도메인 및 IP 주소에 대한 포괄적인 DNS 조회를 수행합니다.
지원되는 조회 유형:
- 표준 레코드: A, AAAA, MX, TXT, NS, CNAME
- 이메일 인증: SPF, DMARC
- 역방향 DNS: PTR 조회
- 도메인 정보: WHOIS 데이터
- 대량 쿼리: 여러 레코드에 대한 "all" 유형
사용 사례:
- DNS 레코드 구성 확인
- 이메일 서버 MX 레코드 확인
- SPF 및 DMARC 이메일 인증 레코드 검색
- IP 주소에 대한 역방향 DNS 조회 수행
- 도메인 WHOIS 정보 검색
예시:
프롬프트
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
예시 결과 example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
DMARC 확인 도구
포괄적인 오류 감지 및 보고와 함께 도메인의 DMARC 정책 레코드 및 SPF 레코드를 검증합니다. 이 도구는 _dmarc 하위 도메인의 DMARC 정책을 확인하고 SPF 레코드 구성을 검증합니다.
확인 항목:
- _dmarc 하위 도메인의 DMARC 정책 레코드
- SPF 레코드(v=spf1로 시작하는 TXT 레코드)
- DMARC 구성 오류 및 구문 문제
- DNS 레코드 가용성 및 유효성
사용 사례:
- 도메인의 이메일 인증 DNS 설정 확인
- 인증 관련 이메일 전달 문제 진단
- 도메인이 DMARC에 올바르게 구성되었는지 확인
- SPF 레코드가 존재하고 올바르게 형식화되었는지 확인
- DMARC 및 SPF 상태의 빠른 개요 확인
예시:
프롬프트
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
예시 결과 DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
DKIM 확인 도구
도메인의 특정 셀렉터에 대한 DKIM 레코드를 확인합니다. DKIM 키는 <selector>._domainkey에 있으므로 셀렉터(예: "google" 또는 "selector1")를 제공하면 도구가 레코드를 확인하고, 태그를 구문 분석하고, 공개 키를 분석합니다.
확인 항목:
- CNAME을 따라 <selector>._domainkey 확인
- 키 유형 및 비트 길이(RSA 강도)
- 구문 오류, 약한 해시 및 테스트 모드
- 폐기된 키(빈 p= 태그) 및 누락된 레코드
사용 사례:
- 셀렉터가 게시되고 유효한지 확인
- 키 회전 전에 새 셀렉터 검증
- 키가 충분히 긴지(2048비트 이상) 확인
- 발신 공급업체의 DKIM 설정 검증
예시:
프롬프트
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
예시 결과 DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
SPF 확인 도구
SPF 레코드 구문을 검증하고, RFC 7208 제한에 대한 DNS 조회 수를 확인하며, 순환 참조를 감지합니다.
검증 기능:
- 구문 검증 및 오류 감지
- DNS 조회 수(RFC 7208 제한: 10회 조회)
- include/redirect 체인의 순환 참조 감지
- 모든 메커니즘이 포함된 SPF 트리 구조 구문 분석
사용 사례:
- 배포 전 SPF 레코드 검증
- RFC 7208(10회 조회 제한) 준수 보장
- 이메일 전달을 방해할 수 있는 구성 오류 감지
- SPF 레코드 구조 및 메커니즘 이해
예시:
프롬프트
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
예시 결과 SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
SPF 병합 도구
여러 SPF 레코드 또는 메커니즘을 중복 제거 및 적절한 형식 지정과 함께 단일 최적화된 레코드로 병합합니다.
기능:
- 중복 메커니즘 제거
- 유형 및 한정자별 메커니즘 정렬
- 한정자(-, ~, +,?) 보존
- 누락된 경우 권장 "~all" 추가
- 수정자(redirect, exp) 처리
사용 사례:
- 여러 SPF 레코드를 하나로 통합
- 이메일 제공업체 마이그레이션 시 SPF 레코드 병합
- 중복 제거로 SPF 레코드 최적화
- 기존 도메인 SPF와 새 메커니즘 결합
예시:
프롬프트
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
예시 결과 Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
도메인 연결
도메인을 추가하여 MCP 서버를 통해 자체 DMARC 보고서, DNS 기록, 변경 알림 및 TLS 보고서를 읽기 시작하세요. 조회 도구는 로그인 후 구독 없이 모든 도메인에서 작동합니다.
DMARC MCP 서버: 질문 및 답변
DMARC MCP 서버란 무엇인가요?
Claude, Cursor, VS Code, Codex 및 기타 MCP 클라이언트와 같은 AI 어시스턴트가 이메일 인증 데이터로 작업할 수 있게 하는 MCP(Model Context Protocol) 서버입니다. 로그인 후 AI는 저장된 DMARC 집계 보고서, 소스별 실패 레코드, DNS 기록, 변경 알림 및 TLS-RPT 보고서를 읽을 수 있습니다. 또한 구독 없이 모든 도메인에서 작동하는 무료 조회 도구(DNS, DMARC, DKIM, SPF 확인 및 SPF 병합)도 제공합니다.
정말 DMARC 보고서와 대화할 수 있나요?
네. 도메인이 연결되면 일반 언어로 AI에게 "지난주 DMARC 보고서 요약", "어떤 발신자가 DMARC에 실패하고 있나요?", "SPF인가요 DKIM인가요?"라고 질문할 수 있으며, AI가 올바른 도구를 호출하고, 보고서를 읽고, 무엇을 수정해야 하는지 설명합니다. XML이나 대시보드 검색이 필요 없습니다.
사용하려면 유료 플랜이 필요한가요?
서버가 OAuth를 통해 계정에 연결되므로 모든 도구에는 로그인이 필요하지만, 조회 도구는 무료입니다. 로그인 후 DNS 조회, DMARC 확인, DKIM 확인, SPF 확인 및 SPF 병합은 구독 없이 모든 도메인에서 실행됩니다. 계정 도구(DMARC 보고서, 실패한 발신자, DNS 기록, 변경 알림 및 TLS 보고서)는 자체 저장된 데이터를 읽으므로 유료 플랜의 연결된 도메인이 필요합니다.
어떤 도구를 사용할 수 있나요?
계정 도구(로그인 후): DMARC 집계 보고서 나열 및 읽기, SPF/DKIM/DMARC 실패 필터가 포함된 소스별 보고서 레코드 나열, 감지된 DNS 변경 사항 나열, 도메인 변경 알림 읽기, 요청 시 원시 XML/JSON을 포함한 TLS-RPT 보고서 나열 및 읽기. 무료 조회 도구(모든 도메인): 모든 레코드 유형의 DNS 조회, DMARC 확인, DKIM 확인(특정 셀렉터), SPF 확인(RFC 7208 제한 및 순환 참조), SPF 병합.
어떻게 연결하나요?
클라이언트에 MCP 서버 URL을 추가하고 설정 페이지에서 설치 방법을 선택하세요. Claude Code, Codex 및 VS Code는 한 줄 명령을 사용하고, Cursor는 1클릭 설치가 있으며, OpenCode 및 기타 클라이언트는 작은 구성을 붙여넣습니다. 대화형 클라이언트는 브라우저를 통해 로그인하고(OAuth), 스크립트 및 CI는 대신 API 키를 사용할 수 있습니다. 전체 클라이언트별 지침은 로그인 후 app.dmarcdkim.com/mcp-instructions에서 확인할 수 있습니다.
내 데이터는 안전한가요?
대화형 클라이언트는 OAuth로 인증하며, 사용자가 승인한 후 AI 도구에 범위가 제한된 토큰이 발급되고, 언제든지 액세스를 취소할 수 있습니다. API 키도 동일한 범위를 가집니다. 서버는 사용자 조직에 속한 도메인의 데이터만 노출합니다.
어떤 AI 도구와 호환되나요?
MCP 호환 클라이언트라면 모두 사용할 수 있습니다. Claude Code, Codex, Cursor, VS Code 및 OpenCode용 사전 구성 설정을 제공하며, 다른 MCP 클라이언트와도 작동하는 수동 구성도 포함되어 있습니다.