PubShip
公式Google PlayデベロッパーワークフローのためのオープンソースMCPサーバー。自分の認証情報を使ってローカルで実行します。
PubShip MCPで何ができますか?
- Play のリリースとレビューを確認 — アシスタントに、アプリの現在のリリース情報、ユーザーレビュー、Android vitals を取得させます。
- スコープ付き一括レポートを確認 — アシスタントに、カタログ、サブスクリプション、製品、アカウントデータをカバーする一括レポートを取得・要約させます。
- 編集の準備とステージング — アシスタントに、明示的な権限チェック付きでアプリの変更を下書き・レビューさせ、公開から編集を分離します。
- ローカルファイル転送を管理 — アシスタントに、お使いのマシンと Play Console 間の制限付きファイル転送を処理させ、ステージングとライブ更新を混在させないようにします。
ドキュメント
PubShip
Google Play デベロッパーワークフローを、自分のコンピュータから。 リリースの確認、レビューやレポートの把握、明示的に承認された変更の準備を、MCP クライアントから行えます。


ローカルで始める
Play Console でアプリの権限を持つ、ご自身のサービスアカウントを使用してください。その秘密の JSON はこのリポジトリの外に保管してください。目的の操作に必要な権限のみを付与してください。アシスタントとの会話に認証情報を貼り付けないでください。
export GOOGLE_APPLICATION_CREDENTIALS=/absolute/private/path/service-account.json
export GOOGLE_PLAY_PACKAGES=com.example.app
uvx pubship
これで stdio サーバーが起動し、MCP クライアントの接続を待ちます。認証情報なしのインストール確認を行うには:
uvx pubship --check
バージョン 0.24.0 は PubShip の最初のリリース候補です。PyPI と MCP Registry への公開は別のステップであり、このチェックアウトに含まれません。公開されるまでは、uv sync の後にソースチェックアウトから uv run pubship --check を使用してください。
アシスタントを接続する
Claude Code
claude mcp add --transport stdio pubship -- uvx pubship
クライアントを起動するシェルで上記の環境変数を設定してください。環境を変更した後はクライアントを再起動してください。
Codex
codex mcp add pubship -- uvx pubship
汎用 MCP ハーネス
実行可能ファイル uvx、引数 pubship、およびローカル環境を使用して stdio サーバーを構成してください。明示的な構成が必要なクライアントの場合:
{
  "mcpServers": {
    "pubship": {
      "command": "uvx",
      "args": ["pubship"],
      "env": {
        "GOOGLE_APPLICATION_CREDENTIALS": "/absolute/private/path/service-account.json",
        "GOOGLE_PLAY_PACKAGES": "com.example.app"
      }
    }
  }
}
クライアント構成はお使いのコンピュータに残ります。代替の認証モード、有効化された API、レポート、権限の境界については、セットアップ を参照してください。
何ができますか?
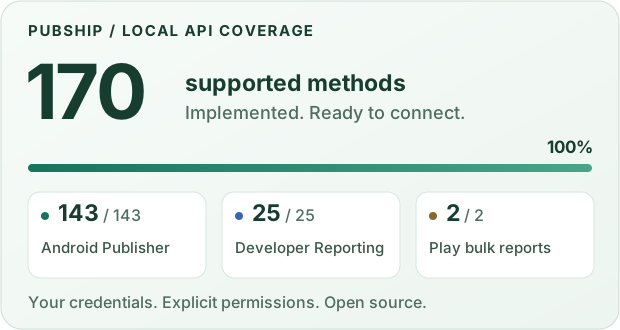
固定されたインベントリには 172 のメソッド定義が含まれています。170 に実装があり、1 つのサブスクリプションアーカイブメソッドは Google でサポートされておらず、無効化された購入へのアクセスはプロジェクトポリシーにより意図的に無効化されています。無効化された操作は、ローカルまたはセルフホストツールから呼び出すことはできません。
- リリース、レビュー、Android Vitals、スコープ付き一括レポートを読み取ります。
- カタログ、サブスクリプション、製品、アカウントリソースを、個別の機密データ付与で検査します。
- 明示的なアプリ/メソッド権限と単回使用の実行で、書き込みを準備およびレビューします。
- ローカルファイル転送を制限し、公開を編集ステージングから分離します。
読み取りがデフォルトです。オプションの書き込みと機密読み取りには明示的な構成が必要です。プロバイダーテキストは信頼できないデータです。データがないことはゼロを意味しません。送信された変更が必ずしも公開されるわけではありません。操作数は、Google によるライブ検証の主張ではありません。
契約と境界を探索する
自分のアカウント向けのセルフホスティング
pubship-server は、管理するインフラストラクチャ向けに HTTP 実装を保持しています。PUBSHIP_SERVER_ALLOWED_EMAILS なしでは起動を拒否します。サインインには、署名付き Google ID トークン、検証済みの完全一致メールアドレス、および Google 認証情報が永続化される前の nonce バインディングが必要です。許可リストからアカウントを削除すると、次回使用時に保存された付与が無効になります。検証済み ID のないレガシー付与は再接続する必要があります。オペレーターが明示的に有効化するまで、登録は閉じたままです。
プロジェクトが運営する Google 接続サービスはありません。ローカルファーストの決定 と セルフホストセットアップ を参照してください。
開発
env -u GOOGLE_APPLICATION_CREDENTIALS uv sync --all-extras --group browser
env -u GOOGLE_APPLICATION_CREDENTIALS uv run pytest
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff format --check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_catalog.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_verification.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/distribution_metadata.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv build
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/check_artifacts.py
テストはフェイクプロバイダーを使用します。ブラウザテストにはインストール済みの Playwright エンジンが必要です。バックアップ統合テストには age が必要です。利用できないプラットフォームのチェックは正直に記録してください。貢献ポリシー、リリースプロセス、セキュリティ報告 を参照してください。
想定される用途
PubShip は、開発者が自分の Google Play 配信作業を自動化するのに役立ちます。お使いのコンピュータまたは管理するインフラストラクチャ上で、ご自身の Google 認証情報と Play Console 権限を使用して実行されます。PubShip プロジェクトはホスト型サービスを運営しておらず、お客様の認証情報を受け取ることはありません。自分または自分の組織が所有するアプリとデベロッパーアカウントにのみ使用し、Google の Play Developer API 利用規約に従ってください。他の人が運営するホスト型 PubShip インスタンスは、PubShip プロジェクトによって提供または推奨されていません。
PubShip は独立したオープンソースプロジェクトであり、Google とは提携、推奨、またはスポンサー関係にありません。Google、Google Play、Android は Google LLC の商標です。
ライセンス
PubShip は GNU Affero General Public License v3.0 のみ(AGPL-3.0-only)の下で提供されるフリーソフトウェアです。Copyright (C) 2026 Denys Vorobyov。その他のライセンス条件については、legal@pubship.dev までお問い合わせください。