DMARC MCP Server
公式DMARC MCP Serverは、DNSおよびメール認証データへのプログラムによる読み取り専用アクセスを提供し、開発者やAIエージェントがMCP互換ツール内で直接DMARC、SPF、DKIM設定を検証できるようにします。
DMARC MCPで何ができますか?
- DMARCレポートの要約 — ドメインの集計レポートの平易な要約を求めます。合格率と主要な送信元を含みます。
- 失敗している送信者の特定 — 送信元ごとのレコードを詳しく調べ、DMARC、SPF、DKIMの失敗でフィルタリングして、認証を壊している原因を特定します。
- DNS履歴とアラートの確認 — ドメインのDNSレコードが時間とともにどう変わったかを確認し、DMARCレコードの削除などの変更に関する通知を読みます。
- TLSレポートの検査 — 最新のTLS-RPTレポートを取得し、TLSのネゴシエーションに失敗したセッションがあるかどうかを、レポーター数と失敗数とともに確認します。
- メール認証の検証 — 任意のドメインに対して無料のルックアップを実行し、DMARC、SPF、DKIMレコードを確認します。構文、鍵の強度、RFC 7208のルックアップ制限を含みます。
- SPFレコードの統合と最適化 — 複数のSPFレコードまたはメカニズムを、重複排除されソートされた1つのレコードに結合し、展開できる状態にします。
ドキュメント
DMARC MCP Server
DMARCレポートについて話しましょう
DMARC MCPサーバーをClaude、Cursor、VS Code、または任意のMCPクライアントに接続し、DMARC集約レポート、失敗している送信者、DNS履歴、TLSレポートについて、AIアシスタントに平易な言葉で質問できます。一度サインインするだけで、DNS、DMARC、DKIM、SPFのルックアップツールが任意のドメインで動作し、サブスクリプションは不要です。
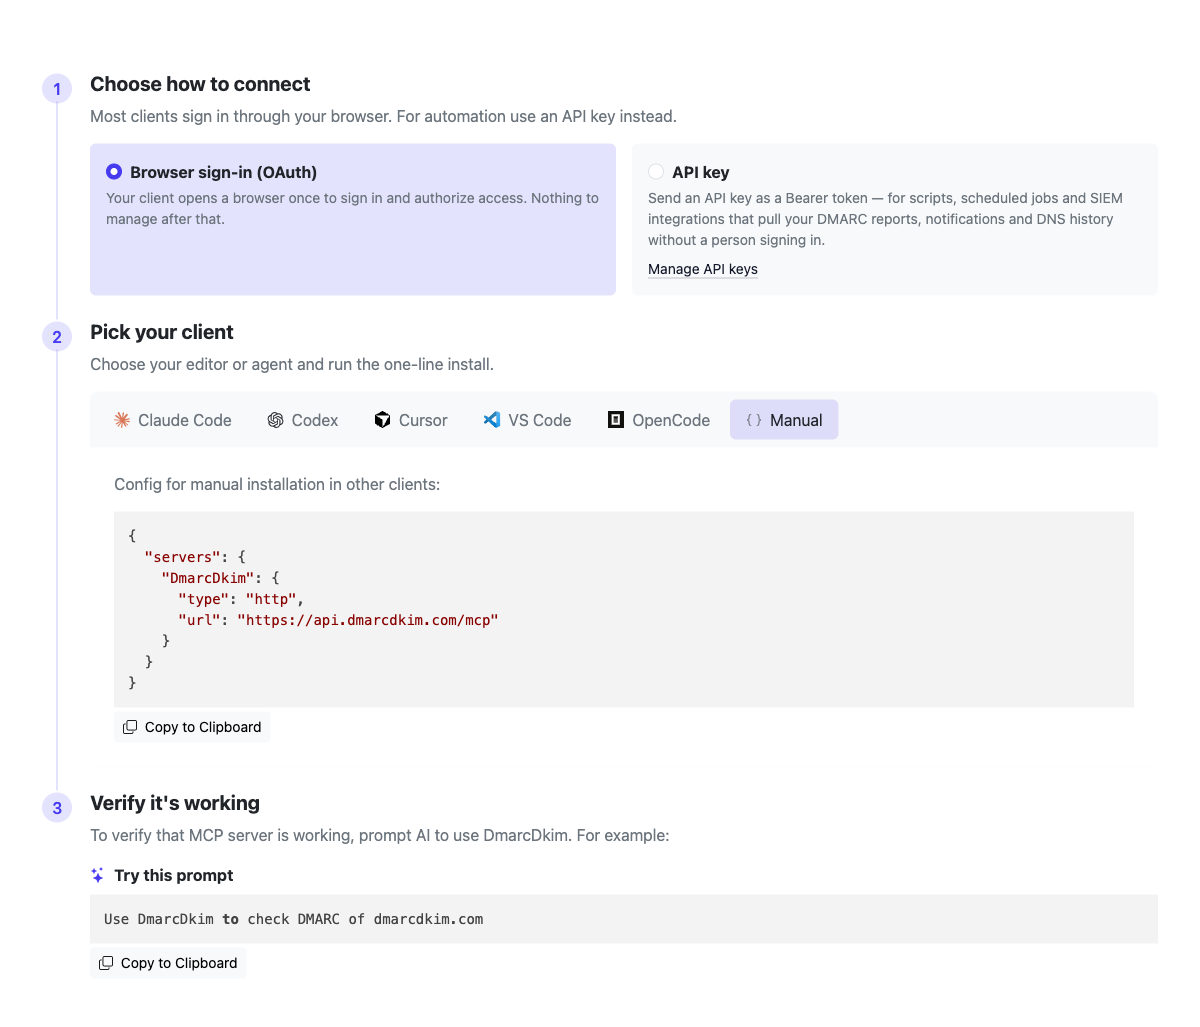
クライアント別の完全な手順は app.dmarcdkim.com/mcp-instructions にあります。
アクセスできるもの
1つのMCPサーバーで2セットのツールを利用でき、どちらも単一のサインインで保護されています。保存済みのDMARCデータを読み取るアカウントツールと、サブスクリプションなしで任意のドメインで動作する無料のルックアップツールです。
アカウントデータ(有料プラン)
DMARCレポート
DMARC集約(RUA)レポートの一覧表示と読み取り:レポーター、期間、SPF・DKIM・DMARCの合格/不合格カウント
失敗している送信者
送信元ごとのレコードを詳しく調べ、DMARC、SPF、DKIMの失敗にフィルタリングして、何が問題かを正確に特定
DNS履歴
ドメインのDMARC、SPF、DKIM、その他のDNSレコードの変更を、チェックごとに前後の値とともに確認
変更アラート
DMARCレコードの削除や変更など、DNSおよび認証の変更に関する通知を読み取る
TLSレポート
SMTP TLSレポーティング(TLS-RPT)レポートの一覧表示と、期間ごとの成功/失敗セッション数の確認
無料ルックアップ(任意のドメイン)
DNSルックアップ
任意のドメインのA、AAAA、MX、TXT、SPF、DKIM、DMARC、PTR、NS、CNAME、WHOISレコードを検索
DMARCチェック
明確なエラー検出で任意のドメインのDMARCおよびSPFレコードを検証
DKIMチェック
任意のドメインの特定のDKIMセレクターをチェック:キータイプ、強度、失効、構文
SPFチェック
SPF構文、RFC 7208の10ルックアップ制限、循環インクルード参照をチェック
SPFマージ
SPFレコードまたはメカニズムを、重複を削除した1つの最適化レコードにマージ
対応インテグレーション
チャット
- Slack
- Microsoft Teams
- Rocket.Chat
セキュリティスタック
- SIEM
- SOAR
その他のツール
- Webhook / URL
- メール
- MCP
- API
1分以内で接続
エディターまたはエージェント(Claude Code、Codex、Cursor、VS Code、OpenCode、または任意のMCPクライアント)を選択し、1行のインストールを実行します。インタラクティブなクライアントはブラウザ経由でサインインし、スクリプトやCIはAPIキーを使用できます。
DMARCレポートについて話しましょう
一度サインインすれば、AIアシスタントが保存済みのDMARCデータを読み取れます。ダッシュボードもXMLも不要です。平易な言葉で質問すれば、レポートを取得し、失敗を特定し、修正方法を説明してくれます。
次のようなプロンプトを試してください:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
MCPツールとユースケース
両方に一度サインインします。アカウントツールは有料プランで保存済みのDMARCデータを読み取ります。ルックアップツールはサブスクリプションなしで任意のドメインで動作します。プロンプトをコピーして試してみてください。
アカウントツール(保存済みデータ)
DMARCレポート
DMARC集約(RUA)レポートの一覧表示と、任意のレポートの読み取り:レポーター、期間、メッセージ量、SPF/DKIM/DMARCの合格・不合格カウント。生のXMLが必要ですか? リクエストしてください。
提供内容:
- 受信レポートの一覧(新しい順、ドメインでフィルタリング可能)
- レポートごとの概要:レポーター、日付範囲、合計、合格率
- 送信元ごとのレコードで、どの送信者が合格/不合格かを確認
- リクエストに応じて元のレポートXML
ユースケース:
- ダッシュボードを開かずに週次のDMARCサマリーを取得
- 時間経過に伴う合格率を追跡
- 異なるメールボックスプロバイダーのレポートを比較
- レポートをAIに渡して、最初に何を修正すべきか質問
例:
プロンプト
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
出力例 Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
失敗している送信者
ドメインの個別レポートレコードを一覧表示し、失敗に直接フィルタリングします。「誰がDMARCに失敗しているのか、SPFなのかDKIMなのか」に最も速く答える方法です。
提供内容:
- 送信元(IP)ごとに1行、新しい順
- DMARC全体に失敗するレコードにフィルタリング
- SPF非整合レコードにフィルタリング
- DKIM非整合レコードにフィルタリング
ユースケース:
- 認証されていない、またはスプーフィングされた送信者を特定
- SPFの問題とDKIMの問題を区別
- p=rejectに移行する前にブロックされる送信者を確認
- まだ認証されていない新しいベンダーを発見
例:
プロンプト
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
出力例 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
DNS履歴と変更アラート
モニタリングがドメインで検出したDNS変更を、前後の値と各ネームサーバーの応答とともに読み取り、何かが変更されたときに発生する通知も確認できます。AIが削除されたDMARCレコードや改ざんされたSPFエントリを発見できます。
提供内容:
- 検出されたDNS変更と前後の値
- タイプ、重大度、平易な言葉のメッセージを含む通知
- 両方をドメインでフィルタリング、変更は時間範囲でフィルタリング
- アラートメッセージはお使いの言語にローカライズ
ユースケース:
- レコードがいつ、どのように変更されたかを監査
- 削除または破損したDMARCやSPFレコードを検出
- 最近のアラートを1つのプロンプトで確認
- インシデント中のDNS変更を再構築
例:
プロンプト
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
出力例 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
TLSレポート
SMTP TLSレポーティング(TLS-RPT)レポートの一覧表示と、任意のレポートの読み取り:レポーター、期間、ポリシー数、成功と失敗のセッション数。メールが遅延する前にTLSネゴシエーションの問題を検出します。
提供内容:
- 受信したTLS-RPTレポート(新しい順、ドメインでフィルタリング可能)
- レポートごとの成功/失敗セッション数
- 完全なレポート詳細(リクエストに応じて生のJSON)
- レポート期間ごとのポリシー数
ユースケース:
- 配信に影響するTLSハンドシェイク失敗を発見
- MTA-STSとDANEが尊重されていることを確認
- TLS問題を報告するプロバイダーを確認
- 時間経過に伴うTLS成功率を追跡
例:
プロンプト
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
出力例 Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
ルックアップツール(任意のドメイン、無料)
DNSルックアップ
すべての標準およびメール認証レコードタイプをサポートし、ドメインとIPアドレスに対して包括的なDNSルックアップを実行します。
サポートされるルックアップタイプ:
- 標準レコード:A、AAAA、MX、TXT、NS、CNAME
- メール認証:SPF、DMARC
- 逆引きDNS:PTRルックアップ
- ドメイン情報:WHOISデータ
- 一括クエリ:複数レコードの「all」タイプ
ユースケース:
- DNSレコード設定の検証
- メールサーバーのMXレコード確認
- SPFおよびDMARCメール認証レコードの取得
- IPアドレスの逆引きDNSルックアップ
- ドメインのWHOIS情報の取得
例:
プロンプト
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
出力例 example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
DMARCチェックツール
包括的なエラー検出とレポート機能で、ドメインのDMARCポリシーレコードとSPFレコードを検証します。このツールは_dmarcサブドメインのDMARCポリシーをチェックし、SPFレコード設定を検証します。
チェック内容:
- _dmarcサブドメインのDMARCポリシーレコード
- SPFレコード(v=spf1で始まるTXTレコード)
- DMARC設定エラーと構文の問題
- DNSレコードの可用性と有効性
ユースケース:
- ドメインのメール認証DNS設定を検証
- 認証に関連するメール配信問題を診断
- ドメインがDMARC用に正しく設定されているか確認
- SPFレコードが存在し、正しくフォーマットされているか検証
- DMARCとSPFのステータスのクイック概要を取得
例:
プロンプト
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
出力例 DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
DKIMチェックツール
ドメイン上の特定のセレクターのDKIMレコードをチェックします。DKIMキーは <selector>._domainkey に存在するため、セレクター(例:「google」や「selector1」)を指定すると、ツールがレコードを解決し、タグを解析し、公開キーを分析します。
チェック内容:
- <selector>._domainkey を解決(CNAMEを追跡)
- キータイプとビット長(RSA強度)
- 構文エラー、弱いハッシュ、テストモード
- 失効したキー(空のp=タグ)と欠落レコード
ユースケース:
- セレクターが公開され、有効であることを確認
- キーをローテーションする前に新しいセレクターを検証
- キーが十分に長いか確認(2048ビット以上)
- 送信ベンダーのDKIM設定を検証
例:
プロンプト
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
出力例 DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
SPFチェックツール
SPFレコードの構文を検証し、RFC 7208の制限に対するDNSルックアップ数をチェックし、循環参照を検出します。
検証機能:
- 構文検証とエラー検出
- DNSルックアップ数(RFC 7208制限:10ルックアップ)
- include/redirectチェーン内の循環参照検出
- すべてのメカニズムを含むSPFツリー構造の解析
ユースケース:
- デプロイ前にSPFレコードを検証
- RFC 7208(10ルックアップ制限)への準拠を確保
- メール配信を壊す可能性のある設定エラーを検出
- SPFレコードの構造とメカニズムを理解
例:
プロンプト
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
出力例 SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
SPFマージツール
複数のSPFレコードまたはメカニズムを、重複削除と適切なフォーマットで1つの最適化レコードにマージします。
機能:
- 重複メカニズムの削除
- タイプと修飾子でメカニズムをソート
- 修飾子(-、~、+、?)を保持
- 欠落している場合、推奨される「~all」を追加
- モディファイア(redirect、exp)を処理
ユースケース:
- 複数のSPFレコードを1つに統合
- メールプロバイダー移行時にSPFレコードをマージ
- 重複を削除してSPFレコードを最適化
- 既存のドメインSPFと新しいメカニズムを組み合わせ
例:
プロンプト
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
出力例 Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
ドメインを接続
ドメインを追加して、MCPサーバー経由で独自のDMARCレポート、DNS履歴、変更アラート、TLSレポートの読み取りを開始します。ルックアップツールは、サインイン後、サブスクリプションなしで任意のドメインで動作します。
DMARC MCPサーバー:よくある質問
DMARC MCPサーバーとは何ですか?
Claude、Cursor、VS Code、Codex、その他のMCPクライアントなどのAIアシスタントがメール認証データを操作できるようにするModel Context Protocol(MCP)サーバーです。サインイン後、AIは保存済みのDMARC集約レポート、送信元別の失敗レコード、DNS履歴、変更アラート、TLS-RPTレポートを読み取れます。また、サブスクリプションなしで任意のドメインで動作する無料のルックアップツール(DNS、DMARC、DKIM、SPFチェック、SPFマージ)も公開しています。
本当にDMARCレポートについて話せますか?
はい。ドメインが接続されると、AIに平易な言葉で「先週のDMARCレポートを要約して」「どの送信者がDMARCに失敗しているか」「SPFなのかDKIMなのか」と質問でき、AIが適切なツールを呼び出し、レポートを読み取り、修正方法を説明します。XMLもダッシュボードの調査も不要です。
使用するには有料プランが必要ですか?
サーバーがOAuth経由でアカウントに接続するため、すべてのツールにサインインが必要ですが、ルックアップツールは無料です。サインイン後、DNSルックアップ、DMARCチェック、DKIMチェック、SPFチェック、SPFマージはサブスクリプションなしで任意のドメインに対して実行できます。アカウントツール(DMARCレポート、失敗している送信者、DNS履歴、変更アラート、TLSレポート)は独自の保存済みデータを読み取るため、有料プランで接続されたドメインが必要です。
どのツールが利用可能ですか?
アカウントツール(サインイン後):DMARC集約レポートの一覧表示と読み取り、SPF/DKIM/DMARC失敗フィルター付きの送信元別レポートレコードの一覧表示、検出されたDNS変更の一覧表示、ドメイン変更通知の読み取り、TLS-RPTレポートの一覧表示と読み取り(リクエストに応じて生のXML/JSONを含む)。無料ルックアップツール(任意のドメイン):全レコードタイプのDNSルックアップ、DMARCチェック、DKIMチェック(特定のセレクター)、SPFチェック(RFC 7208制限と循環参照)、SPFマージ。
どう接続しますか?
MCPサーバーURLをクライアントに追加し、セットアップページでインストール方法を選択します。Claude Code、Codex、VS Codeは1行のコマンドを使用し、Cursorは1クリックインストール、OpenCodeやその他のクライアントは小さな設定を貼り付けます。インタラクティブなクライアントはブラウザ経由でサインインし(OAuth)、スクリプトやCIはAPIキーを使用できます。クライアント別の完全な手順は、サインイン後 app.dmarcdkim.com/mcp-instructions にあります。
データは安全ですか?
インタラクティブなクライアントはOAuthで認証し、あなたが承認した後、AIツールはスコープ付きトークンを取得します。アクセスはいつでも取り消すことができます。APIキーも同じスコープを持ちます。サーバーは、あなた自身の組織内のドメインのデータのみを公開します。
どのAIツールで動作しますか?
MCP互換のクライアントであればどれでも動作します。Claude Code、Codex、Cursor、VS Code、OpenCode向けの既製セットアップに加え、他のMCPクライアントでも動作する手動設定も提供しています。