PubShip
आधिकारिकGoogle Play डेवलपर वर्कफ़्लो के लिए ओपन-सोर्स MCP सर्वर। अपने स्वयं के क्रेडेंशियल्स के साथ स्थानीय रूप से चलता है।
PubShip MCP के साथ आप क्या कर सकते हैं?
- Play रिलीज़ और समीक्षाएँ देखें — अपने असिस्टेंट से अपने ऐप्स के लिए वर्तमान रिलीज़ जानकारी, उपयोगकर्ता समीक्षाएँ और Android vitals प्राप्त करने को कहें।
- स्कोप्ड बल्क रिपोर्ट की समीक्षा करें — अपने असिस्टेंट से कैटलॉग, सब्सक्रिप्शन, उत्पाद और खाता डेटा को कवर करने वाली बल्क रिपोर्ट लाने और सारांशित करने को कहें।
- संपादन तैयार करें और स्टेज करें — अपने असिस्टेंट से ऐप लिस्टिंग या मेटाडेटा में बदलावों का मसौदा तैयार करने और समीक्षा करने को कहें, निष्पादन से पहले स्पष्ट अनुमति जाँच के साथ।
- एकल-उपयोग स्वीकृत लेखन निष्पादित करें — अपने असिस्टेंट को एक तैयार बदलाव को एक बार लागू करने का निर्देश दें, जिसमें आपके द्वारा दी गई स्पष्ट ऐप और विधि अनुमतियों का उपयोग किया जाए।
- स्थानीय आर्टिफैक्ट स्थानांतरण प्रबंधित करें — अपनी मशीन और Play के बीच सीमित फ़ाइल स्थानांतरण का अनुरोध करें, प्रकाशन को संपादन स्टेजिंग से अलग रखें।
दस्तावेज़
PubShip
Google Play डेवलपर वर्कफ़्लो, आपके अपने कंप्यूटर से। रिलीज़ की जाँच करें, समीक्षाओं और रिपोर्टों को समझें, और अपने MCP क्लाइंट से स्पष्ट रूप से अधिकृत परिवर्तन तैयार करें।


स्थानीय रूप से शुरू करें
Play Console में अपने ऐप्स के लिए अनुमतियों वाले अपने स्वयं के सेवा खाते का उपयोग करें। इसकी निजी JSON को इस रिपॉज़िटरी के बाहर रखें। केवल अपने इच्छित कार्यों के लिए आवश्यक अनुमतियाँ दें। कभी भी क्रेडेंशियल को सहायक वार्तालाप में पेस्ट न करें।
export GOOGLE_APPLICATION_CREDENTIALS=/absolute/private/path/service-account.json
export GOOGLE_PLAY_PACKAGES=com.example.app
uvx pubship
यह stdio सर्वर शुरू करता है, जो MCP क्लाइंट की प्रतीक्षा करता है। क्रेडेंशियल-मुक्त इंस्टॉलेशन जाँच के लिए:
uvx pubship --check
उपरोक्त कमांड प्रकाशित PyPI पैकेज स्थापित करते हैं। स्रोत चेकआउट में ऐसे परिवर्तन हो सकते हैं जो अभी तक प्रकाशित नहीं हुए हैं; uv sync के बाद, स्थानीय संस्करण की जाँच करने के लिए uv run pubship --check का उपयोग करें।
सहायक कनेक्ट करें
Claude Code
claude mcp add --transport stdio pubship -- uvx pubship
अपने क्लाइंट को लॉन्च करने वाले शेल में उपरोक्त पर्यावरण चर सेट करें। पर्यावरण बदलने के बाद क्लाइंट को पुनरारंभ करें।
Codex
codex mcp add pubship -- uvx pubship
Cursor और Gemini CLI
इस रिपॉज़िटरी में क्लाइंट मैनिफ़ेस्ट स्थानीय सेवा-खाता कुंजी पथ और पैकेज नाम घोषित करते हैं। कॉन्फ़िगरेशन और Gemini CLI इंस्टॉलेशन कमांड के लिए क्लाइंट सेटअप देखें। एजेंट-सहायता प्राप्त इंस्टॉलेशन के लिए, llms-install.md पढ़ें। केवल कुंजी फ़ाइल पथ प्रदान करें, उसकी सामग्री कभी नहीं।
सामान्य MCP हार्नेस
निष्पादन योग्य uvx, तर्क pubship, और अपने स्थानीय पर्यावरण के साथ एक stdio सर्वर कॉन्फ़िगर करें। उन क्लाइंट्स के लिए जिन्हें स्पष्ट कॉन्फ़िगरेशन की आवश्यकता है:
{
  "mcpServers": {
    "pubship": {
      "command": "uvx",
      "args": ["pubship"],
      "env": {
        "GOOGLE_APPLICATION_CREDENTIALS": "/absolute/private/path/service-account.json",
        "GOOGLE_PLAY_PACKAGES": "com.example.app"
      }
    }
  }
}
क्लाइंट कॉन्फ़िगरेशन आपके कंप्यूटर पर रहता है। वैकल्पिक प्रमाणीकरण मोड, सक्षम API, रिपोर्ट और अनुमति सीमाओं के लिए सेटअप देखें।
यह क्या कर सकता है?
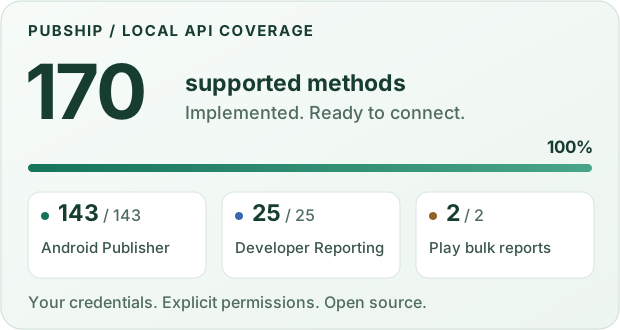
पिन की गई सूची में 172 विधि परिभाषाएँ हैं। 170 में कार्यान्वयन हैं, एक सदस्यता-संग्रह विधि Google द्वारा असमर्थित है, और रद्द-खरीद एक्सेस परियोजना नीति द्वारा जानबूझकर अक्षम है। अक्षम संचालन को स्थानीय या स्व-होस्ट टूल के माध्यम से कॉल नहीं किया जा सकता है।
- रिलीज़, समीक्षाएँ, Android vitals और स्कोप्ड बल्क रिपोर्ट पढ़ें।
- अलग संवेदनशील-डेटा अनुदान के साथ कैटलॉग, सदस्यता, उत्पाद और खाता संसाधनों का निरीक्षण करें।
- स्पष्ट ऐप/विधि अनुमतियों और एकल-उपयोग निष्पादन के साथ लेखन तैयार और समीक्षा करें।
- स्थानीय फ़ाइल स्थानांतरण को सीमित रखें और प्रकाशन को संपादन स्टेजिंग से अलग करें।
पढ़ना डिफ़ॉल्ट है। वैकल्पिक लेखन और संवेदनशील पढ़ने के लिए स्पष्ट कॉन्फ़िगरेशन की आवश्यकता होती है। प्रदाता पाठ अविश्वसनीय डेटा है। लापता डेटा शून्य नहीं है; एक सबमिट किया गया परिवर्तन आवश्यक रूप से प्रकाशित नहीं होता है। कोई भी संचालन गणना लाइव Google सत्यापन का दावा नहीं है।
अनुबंधों और सीमाओं का अन्वेषण करें
अपने स्वयं के खातों के लिए स्व-होस्टिंग
pubship-server आपके नियंत्रित बुनियादी ढांचे के लिए HTTP कार्यान्वयन बनाए रखता है। यह PUBSHIP_SERVER_ALLOWED_EMAILS के बिना शुरू करने से इनकार करता है। साइन-इन के लिए एक हस्ताक्षरित Google ID टोकन, सत्यापित सटीक ईमेल मिलान और किसी भी Google क्रेडेंशियल को संग्रहीत करने से पहले nonce बाइंडिंग की आवश्यकता होती है। अनुमत सूची से एक खाता हटाने से अगले उपयोग पर उसके संग्रहीत अनुदान अमान्य हो जाते हैं। सत्यापित पहचान के बिना विरासत अनुदान को पुनः कनेक्ट करना होगा। ऑपरेटर स्पष्ट रूप से इसे सक्षम करने तक नामांकन बंद रहता है।
कोई परियोजना-संचालित Google-कनेक्टेड सेवा नहीं है। स्थानीय-प्रथम निर्णय और स्व-होस्ट सेटअप देखें।
रिलीज़ नोट्स
PubShip 0.24.2 टूल विवरण और अनुमोदन संकेतों में सुधार करता है, और स्रोत और पैकेज्ड इंस्टॉलेशन में समान परिभाषाओं की जाँच करता है। पिछले संस्करणों के लिए चेंजलॉग देखें। स्रोत संस्करण पैकेज प्रकाशन से पहले हो सकते हैं।
विकास
टूल परिभाषा गुणवत्ता TDQS 1.2 ऑफ़लाइन जाँच, समीक्षित अनुमानी निष्कर्ष और MCP अनुबंध प्रतिगमन कवरेज का दस्तावेजीकरण करता है। ऑफ़लाइन lint मॉडल-स्कोर किया गया ग्रेड नहीं है।
env -u GOOGLE_APPLICATION_CREDENTIALS uv sync --frozen --all-extras --group browser --group tdqs
env -u GOOGLE_APPLICATION_CREDENTIALS uv run --frozen --all-extras --group browser --group tdqs pytest
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff format --check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_catalog.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_verification.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/distribution_metadata.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv build
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/check_artifacts.py
परीक्षण नकली प्रदाताओं का उपयोग करते हैं। ब्राउज़र परीक्षणों के लिए स्थापित Playwright इंजन की आवश्यकता होती है; बैकअप एकीकरण परीक्षणों के लिए age की आवश्यकता होती है। अनुपलब्ध प्लेटफ़ॉर्म जाँचों को ईमानदारी से रिकॉर्ड करें। योगदान नीति, रिलीज़ प्रक्रिया, और सुरक्षा रिपोर्टिंग देखें।
इच्छित उपयोग
PubShip डेवलपर्स को अपने स्वयं के Google Play वितरण कार्य को स्वचालित करने में मदद करता है। यह आपके कंप्यूटर पर या आपके नियंत्रित बुनियादी ढांचे पर, आपके स्वयं के Google क्रेडेंशियल और Play Console अनुमतियों के साथ चलता है। PubShip परियोजना एक होस्टेड सेवा नहीं चलाती है और आपके क्रेडेंशियल कभी प्राप्त नहीं करती है। इसका उपयोग केवल उन ऐप्स और डेवलपर खातों के लिए करें जो आप या आपके संगठन के स्वामित्व में हैं, और Google की Play Developer API शर्तों का पालन करें। अन्य लोगों द्वारा चलाए गए होस्टेड PubShip इंस्टेंस PubShip परियोजना द्वारा प्रदान या समर्थित नहीं हैं।
PubShip एक स्वतंत्र ओपन-सोर्स परियोजना है और Google से संबद्ध, समर्थित या प्रायोजित नहीं है। Google, Google Play और Android Google LLC के ट्रेडमार्क हैं।
लाइसेंस
PubShip GNU Affero General Public License v3.0 के तहत केवल (AGPL-3.0-only) मुफ्त सॉफ्टवेयर है। कॉपीराइट (C) 2026 Denys Vorobyov। अन्य लाइसेंस शर्तों के लिए, legal@pubship.dev से संपर्क करें।