DMARC MCP Server
आधिकारिकDMARC MCP Server DNS और ईमेल प्रमाणीकरण डेटा तक प्रोग्रामेटिक रीड-ओनली पहुंच प्रदान करता है ताकि डेवलपर्स और AI एजेंट MCP संगत टूल्स के अंदर सीधे DMARC, SPF और DKIM कॉन्फ़िगरेशन को मान्य कर सकें।
DMARC MCP के साथ आप क्या कर सकते हैं?
- DMARC रिपोर्ट का सारांश प्रस्तुत करें — किसी डोमेन के लिए समग्र रिपोर्ट का सरल भाषा में सारांश मांगें, जिसमें पास दर और शीर्ष भेजने वाले स्रोत शामिल हों।
- विफल होने वाले प्रेषकों की पहचान करें — प्रति-स्रोत रिकॉर्ड में गहराई से जाएं और DMARC, SPF, या DKIM विफलताओं के आधार पर फ़िल्टर करके पता लगाएं कि प्रमाणीकरण में क्या समस्या है।
- DNS इतिहास और अलर्ट की समीक्षा करें — समय के साथ किसी डोमेन के DNS रिकॉर्ड में क्या बदलाव आया, यह जांचें और संशोधनों (जैसे DMARC रिकॉर्ड हटाए जाने) के बारे में सूचनाएं पढ़ें।
- TLS रिपोर्ट का निरीक्षण करें — नवीनतम TLS-RPT रिपोर्ट प्राप्त करें और देखें कि क्या कोई सत्र TLS पर बातचीत करने में विफल रहा, साथ ही रिपोर्टर और विफलता की संख्या भी देखें।
- ईमेल प्रमाणीकरण सत्यापित करें — किसी भी डोमेन के लिए मुफ्त लुकअप चलाकर DMARC, SPF, और DKIM रिकॉर्ड जांचें, जिसमें सिंटैक्स, कुंजी की मजबूती, और RFC 7208 लुकअप सीमाएं शामिल हों।
- SPF रिकॉर्ड मर्ज और अनुकूलित करें — कई SPF रिकॉर्ड या मैकेनिज्म को एक डीडुप्लिकेटेड, क्रमबद्ध रिकॉर्ड में जोड़ें जो तैनाती के लिए तैयार हो।
दस्तावेज़
DMARC MCP Server
अपनी DMARC रिपोर्ट्स से बात करें
DMARC MCP सर्वर को Claude, Cursor, VS Code या किसी भी MCP क्लाइंट से कनेक्ट करें और अपने AI असिस्टेंट से अपनी DMARC एग्रीगेट रिपोर्ट्स, फेल हो रहे सेंडर्स, DNS हिस्ट्री और TLS रिपोर्ट्स के बारे में सरल भाषा में पूछें। एक बार साइन इन करें: DNS, DMARC, DKIM और SPF लुकअप टूल्स फिर किसी भी डोमेन के लिए काम करते हैं, किसी सब्सक्रिप्शन की आवश्यकता नहीं है।
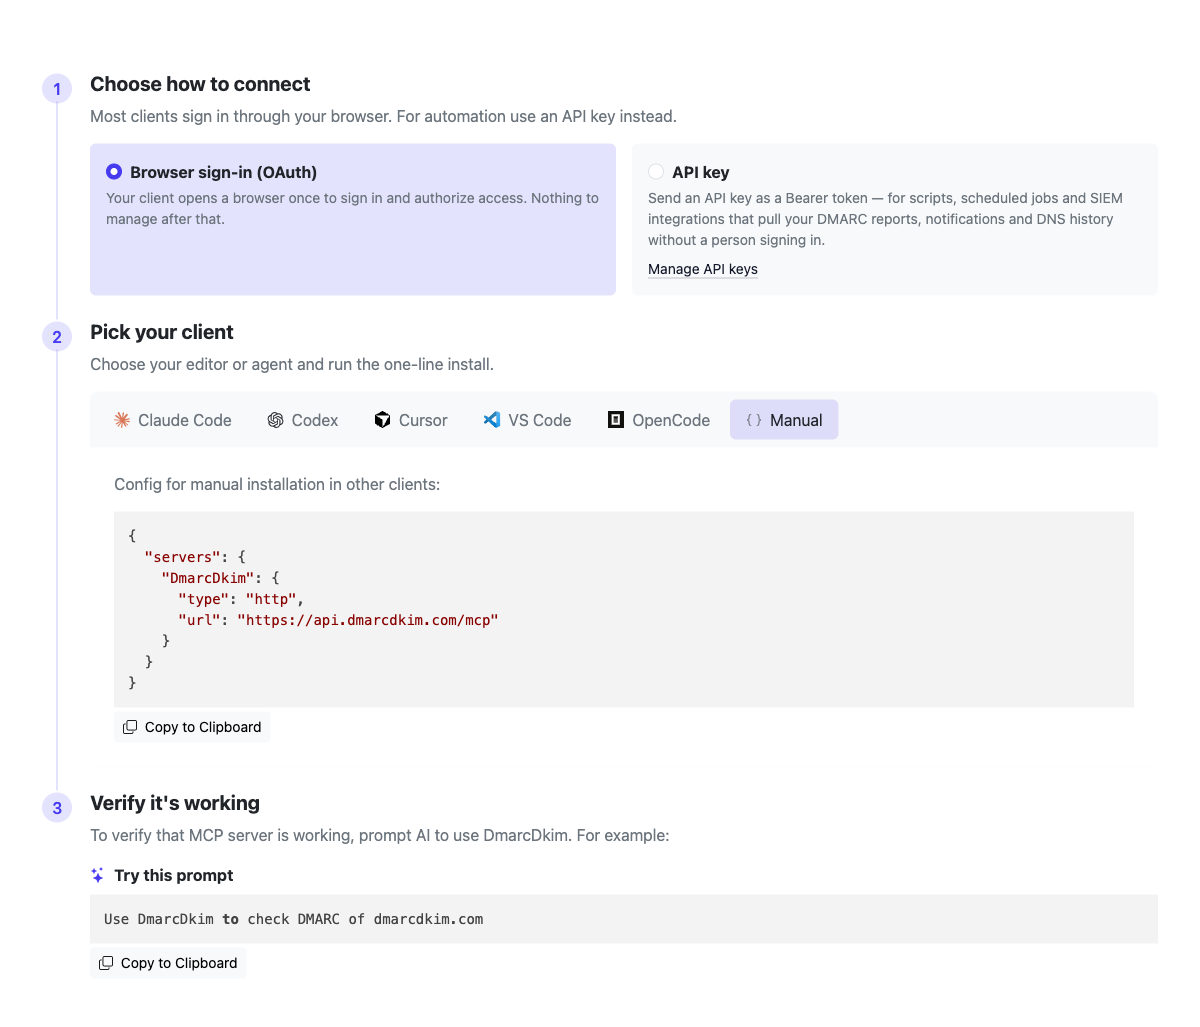
पूर्ण प्रति-क्लाइंट निर्देश app.dmarcdkim.com/mcp-instructions पर उपलब्ध हैं
आप क्या एक्सेस कर सकते हैं
एक MCP सर्वर पर टूल्स के दो सेट, दोनों एक ही साइन-इन के पीछे: अकाउंट टूल्स जो आपके संग्रहीत DMARC डेटा को पढ़ते हैं, और मुफ्त लुकअप टूल्स जो बिना सब्सक्रिप्शन के किसी भी डोमेन के लिए काम करते हैं।
आपका अकाउंट डेटा (सशुल्क प्लान)
DMARC रिपोर्ट्स
अपनी DMARC एग्रीगेट (RUA) रिपोर्ट्स को सूचीबद्ध करें और पढ़ें: रिपोर्टर, अवधि, और SPF, DKIM और DMARC के लिए पास/फेल गिनती
फेल हो रहे सेंडर्स
प्रति-स्रोत रिकॉर्ड्स में गहराई से जाएं और DMARC, SPF या DKIM विफलताओं को फ़िल्टर करें ताकि पता चले कि वास्तव में क्या ब्रेक हो रहा है
DNS हिस्ट्री
देखें कि आपके डोमेन के DMARC, SPF, DKIM और अन्य DNS रिकॉर्ड्स में क्या बदला, चेक दर चेक, पहले और बाद के मानों के साथ
परिवर्तन अलर्ट
DNS और प्रमाणीकरण परिवर्तनों के बारे में सूचनाएं पढ़ें, जैसे DMARC रिकॉर्ड हटाया जाना या बदला जाना
TLS रिपोर्ट्स
SMTP TLS रिपोर्टिंग (TLS-RPT) रिपोर्ट्स को प्रति अवधि सफल और असफल सत्र कुल के साथ सूचीबद्ध करें
मुफ्त लुकअप (कोई भी डोमेन)
DNS लुकअप
किसी भी डोमेन के लिए A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME और WHOIS रिकॉर्ड्स देखें
DMARC चेक
स्पष्ट त्रुटि पहचान के साथ किसी भी डोमेन के DMARC और SPF रिकॉर्ड्स को मान्य करें
DKIM चेक
किसी भी डोमेन के लिए एक विशिष्ट DKIM सेलेक्टर जांचें: कुंजी प्रकार, शक्ति, निरस्तीकरण और सिंटैक्स
SPF चेक
SPF सिंटैक्स, RFC 7208 दस-लुकअप सीमा, और सर्कुलर इन्क्लूड संदर्भों की जांच करें
SPF मर्ज
SPF रिकॉर्ड्स या मैकेनिज्म को डुप्लिकेट हटाकर एक अनुकूलित रिकॉर्ड में मर्ज करें
समर्थित एकीकरण
चैट
- Slack
- Microsoft Teams
- Rocket.Chat
सुरक्षा स्टैक
- SIEM
- SOAR
कोई अन्य टूल
- वेबहुक / URL
- ईमेल
- MCP
- API
एक मिनट से भी कम समय में कनेक्ट करें
अपना एडिटर या एजेंट चुनें, Claude Code, Codex, Cursor, VS Code, OpenCode या कोई भी MCP क्लाइंट, और एक-लाइन इंस्टॉल चलाएं। इंटरैक्टिव क्लाइंट आपके ब्राउज़र के माध्यम से साइन इन करते हैं; स्क्रिप्ट्स और CI एक API कुंजी का उपयोग कर सकते हैं।
अपनी DMARC रिपोर्ट्स से बात करें
एक बार साइन इन करें और आपका AI असिस्टेंट आपके संग्रहीत DMARC डेटा को पढ़ सकता है, कोई डैशबोर्ड नहीं, कोई XML नहीं। सरल भाषा में पूछें और इसे रिपोर्ट्स खींचने, विफलताओं को खोजने और समझाने दें कि क्या ठीक करना है।
इस तरह का प्रॉम्प्ट आज़माएं:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
MCP टूल्स और उपयोग के मामले
दोनों के लिए एक बार साइन इन करें। अकाउंट टूल्स सशुल्क प्लान पर आपके संग्रहीत DMARC डेटा को पढ़ते हैं। लुकअप टूल्स बिना सब्सक्रिप्शन के किसी भी डोमेन के लिए काम करते हैं। इसे आज़माने के लिए एक प्रॉम्प्ट कॉपी करें।
अकाउंट टूल्स (आपका संग्रहीत डेटा)
DMARC रिपोर्ट्स
अपनी DMARC एग्रीगेट (RUA) रिपोर्ट्स को सूचीबद्ध करें और उनमें से किसी एक को पढ़ें: रिपोर्टर, अवधि, संदेश मात्रा, और SPF/DKIM/DMARC पास और फेल गिनती। कच्चा XML चाहिए? इसे मांगें।
आपको क्या मिलता है:
- प्राप्त रिपोर्ट्स की सूची, नवीनतम पहले, डोमेन द्वारा फ़िल्टर करने योग्य
- प्रति-रिपोर्ट सारांश: रिपोर्टर, दिनांक सीमा, कुल और पास दर
- प्रति-स्रोत रिकॉर्ड्स यह देखने के लिए कि कौन से सेंडर्स पास या फेल होते हैं
- अनुरोध पर मूल रिपोर्ट XML
उपयोग के मामले:
- डैशबोर्ड खोले बिना साप्ताहिक DMARC सारांश प्राप्त करें
- समय के साथ अपनी पास दर ट्रैक करें
- विभिन्न मेलबॉक्स प्रदाताओं की रिपोर्ट्स की तुलना करें
- अपने AI को एक रिपोर्ट सौंपें और पूछें कि पहले क्या ठीक करना है
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
उदाहरण परिणाम Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
फेल हो रहे सेंडर्स
किसी डोमेन के लिए व्यक्तिगत रिपोर्ट रिकॉर्ड्स सूचीबद्ध करें और सीधे विफलताओं पर फ़िल्टर करें। "DMARC में कौन फेल हो रहा है, और क्या यह SPF या DKIM है?" का उत्तर देने का सबसे तेज़ तरीका।
आपको क्या मिलता है:
- प्रति भेजने वाले स्रोत (IP) एक पंक्ति, नवीनतम पहले
- उन रिकॉर्ड्स पर फ़िल्टर करें जो पूरी तरह से DMARC में फेल होते हैं
- SPF-मिसअलाइन्ड रिकॉर्ड्स पर फ़िल्टर करें
- DKIM-मिसअलाइन्ड रिकॉर्ड्स पर फ़िल्टर करें
उपयोग के मामले:
- अप्रमाणित या स्पूफ किए गए सेंडर्स खोजें
- SPF समस्या को DKIM समस्या से अलग बताएं
- p=reject पर जाने से पहले जांचें कि कौन ब्लॉक होगा
- एक नया विक्रेता खोजें जो अभी तक प्रमाणित नहीं है
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
उदाहरण परिणाम 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
DNS हिस्ट्री और परिवर्तन अलर्ट
मॉनिटरिंग द्वारा आपके डोमेन पर पाए गए DNS परिवर्तनों को पढ़ें, पहले और बाद के मानों और प्रत्येक नेमसर्वर के उत्तर के साथ, और जब कुछ बदलता है तो उठाई गई सूचनाएं, ताकि आपका AI हटाए गए DMARC रिकॉर्ड या छेड़छाड़ किए गए SPF प्रविष्टि को पहचान सके।
आपको क्या मिलता है:
- पहले और बाद के मानों के साथ पहचाने गए DNS परिवर्तन
- प्रकार, गंभीरता और सरल भाषा संदेश के साथ सूचनाएं
- दोनों को डोमेन द्वारा फ़िल्टर करें, और परिवर्तनों को समय सीमा द्वारा
- आपकी भाषा में स्थानीयकृत अलर्ट संदेश
उपयोग के मामले:
- ऑडिट करें कि रिकॉर्ड कब और कैसे बदला
- हटाए गए या टूटे हुए DMARC या SPF रिकॉर्ड को पकड़ें
- एक प्रॉम्प्ट में हाल के अलर्ट की समीक्षा करें
- घटना के दौरान DNS परिवर्तन का पुनर्निर्माण करें
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
उदाहरण परिणाम 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
TLS रिपोर्ट्स
SMTP TLS रिपोर्टिंग (TLS-RPT) रिपोर्ट्स सूचीबद्ध करें और किसी एक को पढ़ें: रिपोर्टर, अवधि, नीति गिनती, और सफल बनाम असफल सत्र कुल। मेल में देरी से पहले TLS नेगोशिएशन समस्याओं को पकड़ें।
आपको क्या मिलता है:
- प्राप्त TLS-RPT रिपोर्ट्स, नवीनतम पहले, डोमेन द्वारा फ़िल्टर करने योग्य
- प्रति रिपोर्ट सफल और असफल सत्र गिनती
- पूर्ण रिपोर्ट विवरण, अनुरोध पर कच्चे JSON के साथ
- प्रति रिपोर्टिंग अवधि नीति गिनती
उपयोग के मामले:
- डिलीवरी को प्रभावित करने वाली TLS हैंडशेक विफलताओं को पहचानें
- पुष्टि करें कि MTA-STS और DANE का सम्मान किया जा रहा है
- देखें कि कौन से प्रदाता TLS समस्याओं की रिपोर्ट करते हैं
- समय के साथ TLS सफलता दर ट्रैक करें
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
उदाहरण परिणाम Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
लुकअप टूल्स (कोई भी डोमेन, मुफ्त)
DNS लुकअप
सभी मानक और ईमेल प्रमाणीकरण रिकॉर्ड प्रकारों के समर्थन के साथ डोमेन और IP पतों के लिए व्यापक DNS लुकअप करता है।
समर्थित लुकअप प्रकार:
- मानक रिकॉर्ड्स: A, AAAA, MX, TXT, NS, CNAME
- ईमेल प्रमाणीकरण: SPF, DMARC
- रिवर्स DNS: PTR लुकअप
- डोमेन जानकारी: WHOIS डेटा
- बल्क क्वेरी: कई रिकॉर्ड्स के लिए "all" प्रकार
उपयोग के मामले:
- DNS रिकॉर्ड कॉन्फ़िगरेशन सत्यापित करें
- ईमेल सर्वर MX रिकॉर्ड्स जांचें
- SPF और DMARC ईमेल प्रमाणीकरण रिकॉर्ड्स प्राप्त करें
- IP पतों के लिए रिवर्स DNS लुकअप करें
- डोमेन WHOIS जानकारी प्राप्त करें
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
उदाहरण परिणाम example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
DMARC चेक टूल
व्यापक त्रुटि पहचान और रिपोर्टिंग के साथ किसी डोमेन के DMARC नीति रिकॉर्ड्स और SPF रिकॉर्ड्स को मान्य करता है। यह टूल DMARC नीतियों के लिए _dmarc सबडोमेन की जांच करता है और SPF रिकॉर्ड कॉन्फ़िगरेशन को मान्य करता है।
यह क्या जांचता है:
- _dmarc सबडोमेन से DMARC नीति रिकॉर्ड्स
- SPF रिकॉर्ड्स (v=spf1 से शुरू होने वाले TXT रिकॉर्ड्स)
- DMARC कॉन्फ़िगरेशन त्रुटियां और सिंटैक्स समस्याएं
- DNS रिकॉर्ड उपलब्धता और वैधता
उपयोग के मामले:
- किसी डोमेन के लिए ईमेल प्रमाणीकरण DNS सेटअप सत्यापित करें
- प्रमाणीकरण से संबंधित ईमेल डिलीवरी समस्याओं का निदान करें
- जांचें कि डोमेन DMARC के लिए सही ढंग से कॉन्फ़िगर किया गया है या नहीं
- सत्यापित करें कि SPF रिकॉर्ड्स मौजूद हैं और सही ढंग से स्वरूपित हैं
- DMARC और SPF स्थिति का त्वरित अवलोकन प्राप्त करें
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
उदाहरण परिणाम DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
DKIM चेक टूल
किसी डोमेन पर एक विशिष्ट सेलेक्टर के लिए DKIM रिकॉर्ड की जांच करता है। DKIM कुंजियाँ <selector>._domainkey पर रहती हैं, इसलिए आप सेलेक्टर देते हैं (उदाहरण के लिए "google" या "selector1"), और टूल रिकॉर्ड को हल करता है, टैग्स को पार्स करता है, और सार्वजनिक कुंजी का विश्लेषण करता है।
यह क्या जांचता है:
- <selector>._domainkey को हल करता है, CNAMEs का अनुसरण करते हुए
- कुंजी प्रकार और बिट लंबाई (RSA शक्ति)
- सिंटैक्स त्रुटियां, कमजोर हैश और परीक्षण मोड
- निरस्त कुंजियाँ (खाली p= टैग) और लापता रिकॉर्ड्स
उपयोग के मामले:
- पुष्टि करें कि एक सेलेक्टर प्रकाशित और वैध है
- कुंजियों को घुमाने से पहले एक नया सेलेक्टर सत्यापित करें
- जांचें कि कुंजी पर्याप्त लंबी है (2048-बिट या अधिक)
- भेजने वाले विक्रेता के DKIM सेटअप को मान्य करें
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
उदाहरण परिणाम DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
SPF चेक टूल
SPF रिकॉर्ड सिंटैक्स को मान्य करता है, RFC 7208 सीमाओं के खिलाफ DNS लुकअप गिनती की जांच करता है, और सर्कुलर संदर्भों का पता लगाता है।
सत्यापन सुविधाएं:
- सिंटैक्स सत्यापन और त्रुटि पहचान
- DNS लुकअप गिनती (RFC 7208 सीमा: 10 लुकअप)
- include/redirect श्रृंखलाओं में सर्कुलर संदर्भ पहचान
- सभी मैकेनिज्म के साथ SPF ट्री संरचना पार्सिंग
उपयोग के मामले:
- तैनाती से पहले SPF रिकॉर्ड मान्य करें
- RFC 7208 (10 लुकअप सीमा) के अनुपालन को सुनिश्चित करें
- कॉन्फ़िगरेशन त्रुटियों का पता लगाएं जो ईमेल डिलीवरी को तोड़ सकती हैं
- SPF रिकॉर्ड संरचना और मैकेनिज्म को समझें
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
उदाहरण परिणाम SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
SPF मर्ज टूल
कई SPF रिकॉर्ड्स या मैकेनिज्म को डुप्लिकेट हटाने और उचित स्वरूपण के साथ एक अनुकूलित रिकॉर्ड में मर्ज करता है।
सुविधाएं:
- डुप्लिकेट मैकेनिज्म हटाता है
- मैकेनिज्म को प्रकार और क्वालिफायर द्वारा क्रमबद्ध करता है
- क्वालिफायर (-, ~, +,?) संरक्षित करता है
- अनुशंसित "~all" जोड़ता है यदि लापता है
- मॉडिफायर (redirect, exp) संभालता है
उपयोग के मामले:
- कई SPF रिकॉर्ड्स को एक में समेकित करें
- ईमेल प्रदाताओं को माइग्रेट करते समय SPF रिकॉर्ड्स मर्ज करें
- डुप्लिकेट हटाकर SPF रिकॉर्ड्स को अनुकूलित करें
- मौजूदा डोमेन SPF को नए मैकेनिज्म के साथ संयोजित करें
उदाहरण:
प्रॉम्प्ट
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
उदाहरण परिणाम Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
अपना डोमेन कनेक्ट करें
MCP सर्वर के माध्यम से अपनी खुद की DMARC रिपोर्ट्स, DNS हिस्ट्री, परिवर्तन अलर्ट और TLS रिपोर्ट्स पढ़ना शुरू करने के लिए अपना डोमेन जोड़ें। लुकअप टूल्स साइन इन करने के बाद बिना सब्सक्रिप्शन के किसी भी डोमेन के लिए काम करते हैं।
DMARC MCP सर्वर: प्रश्न और उत्तर
DMARC MCP सर्वर क्या है?
यह एक मॉडल कॉन्टेक्स्ट प्रोटोकॉल (MCP) सर्वर है जो AI असिस्टेंट जैसे Claude, Cursor, VS Code, Codex और अन्य MCP क्लाइंट्स को आपके ईमेल प्रमाणीकरण डेटा के साथ काम करने देता है। साइन इन करने के बाद, आपका AI आपके संग्रहीत DMARC एग्रीगेट रिपोर्ट्स, प्रति-स्रोत विफलता रिकॉर्ड्स, DNS हिस्ट्री, परिवर्तन अलर्ट और TLS-RPT रिपोर्ट्स पढ़ सकता है। यह मुफ्त लुकअप टूल्स (DNS, DMARC, DKIM, SPF चेक और SPF मर्ज) भी उजागर करता है जो बिना सब्सक्रिप्शन के किसी भी डोमेन के लिए काम करते हैं।
क्या मैं वास्तव में अपनी DMARC रिपोर्ट्स से बात कर सकता हूं?
हां। एक बार आपका डोमेन कनेक्ट हो जाने पर, आप अपने AI से सरल भाषा में पूछ सकते हैं, "पिछले सप्ताह की DMARC रिपोर्ट्स का सारांश दें", "कौन से सेंडर्स DMARC में फेल हो रहे हैं", "क्या यह SPF या DKIM है?", और यह सही टूल्स को कॉल करता है, आपकी रिपोर्ट्स पढ़ता है, और समझाता है कि क्या ठीक करना है। कोई XML नहीं, कोई डैशबोर्ड खोदाई नहीं।
क्या मुझे इसका उपयोग करने के लिए सशुल्क प्लान चाहिए?
हर टूल को साइन-इन की आवश्यकता होती है, क्योंकि सर्वर OAuth के माध्यम से आपके अकाउंट से जुड़ता है, लेकिन लुकअप टूल्स मुफ्त हैं। एक बार साइन इन करने के बाद, DNS लुकअप, DMARC चेक, DKIM चेक, SPF चेक और SPF मर्ज बिना सब्सक्रिप्शन के किसी भी डोमेन पर चलते हैं। अकाउंट टूल्स (DMARC रिपोर्ट्स, फेल हो रहे सेंडर्स, DNS हिस्ट्री, परिवर्तन अलर्ट और TLS रिपोर्ट्स) आपके अपने संग्रहीत डेटा को पढ़ते हैं, इसलिए उन्हें सशुल्क प्लान पर कनेक्टेड डोमेन की आवश्यकता होती है।
कौन से टूल्स उपलब्ध हैं?
अकाउंट टूल्स (साइन-इन के बाद): DMARC एग्रीगेट रिपोर्ट्स सूचीबद्ध करें और पढ़ें, SPF/DKIM/DMARC विफलता फ़िल्टर के साथ प्रति-स्रोत रिपोर्ट रिकॉर्ड्स सूचीबद्ध करें, पहचाने गए DNS परिवर्तनों को सूचीबद्ध करें, डोमेन परिवर्तन सूचनाएं पढ़ें, और TLS-RPT रिपोर्ट्स सूचीबद्ध करें और पढ़ें, अनुरोध पर कच्चे XML/JSON सहित। मुफ्त लुकअप टूल्स (कोई भी डोमेन): सभी रिकॉर्ड प्रकारों में DNS लुकअप, DMARC चेक, DKIM चेक (एक विशिष्ट सेलेक्टर), SPF चेक (RFC 7208 सीमाएं और सर्कुलर संदर्भ), और SPF मर्ज।
मैं इसे कैसे कनेक्ट करूं?
MCP सर्वर URL को अपने क्लाइंट में जोड़ें और सेटअप पेज पर अपनी इंस्टॉल विधि चुनें। Claude Code, Codex और VS Code एक-लाइन कमांड का उपयोग करते हैं; Cursor में 1-क्लिक इंस्टॉल है; OpenCode और अन्य क्लाइंट एक छोटा कॉन्फ़िग पेस्ट करते हैं। इंटरैक्टिव क्लाइंट आपके ब्राउज़र (OAuth) के माध्यम से साइन इन करते हैं; स्क्रिप्ट्स और CI इसके बजाय एक API कुंजी का उपयोग कर सकते हैं। साइन इन करने के बाद पूर्ण प्रति-क्लाइंट निर्देश app.dmarcdkim.com/mcp-instructions पर हैं।
क्या मेरा डेटा सुरक्षित है?
इंटरैक्टिव क्लाइंट OAuth से प्रमाणित होते हैं, आपके AI टूल को आपके द्वारा अधिकृत करने के बाद एक स्कोप्ड टोकन मिलता है, और आप किसी भी समय पहुंच रद्द कर सकते हैं। API कुंजियों में समान स्कोप होता है। सर्वर केवल आपके अपने संगठन के डोमेन के लिए डेटा उजागर करता है।
कौन से AI टूल इसके साथ काम करते हैं?
कोई भी MCP-संगत क्लाइंट। हम Claude Code, Codex, Cursor, VS Code और OpenCode के लिए तैयार सेटअप प्रदान करते हैं, साथ ही एक मैनुअल कॉन्फ़िग भी जो किसी भी अन्य MCP क्लाइंट के साथ काम करता है।