PubShip
officielServeur MCP open-source pour les flux de travail des développeurs Google Play. Fonctionne localement avec vos propres identifiants.
Que pouvez-vous faire avec PubShip MCP ?
- Inspecter les versions et avis Play — Demandez à votre assistant de récupérer les informations de version actuelles, les avis des utilisateurs et les statistiques Android Vitals pour vos applications.
- Examiner les rapports groupés ciblés — Faites récupérer et résumer par votre assistant les rapports groupés couvrant les données de catalogue, d’abonnement, de produit et de compte.
- Préparer et mettre en scène les modifications — Demandez à votre assistant de rédiger et de réviser les modifications d’application avec des vérifications d’autorisation explicites, en gardant les modifications séparées de la publication.
- Gérer les transferts de fichiers locaux — Dirigez votre assistant pour gérer les transferts de fichiers limités entre votre machine et Play Console, sans mélanger les mises à jour de mise en scène et les mises à jour en direct.
Documentation
PubShip
Les workflows Google Play pour développeurs, depuis votre propre ordinateur. Inspectez les versions, comprenez les avis et les rapports, et préparez des modifications explicitement autorisées depuis votre client MCP.


Démarrage local
Utilisez votre propre compte de service avec les autorisations pour vos applications dans la Play Console. Conservez son fichier JSON privé en dehors de ce dépôt. Accordez uniquement les autorisations nécessaires à vos opérations prévues. Ne collez jamais d'identifiants dans une conversation avec un assistant.
export GOOGLE_APPLICATION_CREDENTIALS=/absolute/private/path/service-account.json
export GOOGLE_PLAY_PACKAGES=com.example.app
uvx pubship
Ceci démarre le serveur stdio, qui attend un client MCP. Pour une vérification d'installation sans identifiants :
uvx pubship --check
La version 0.24.0 est la première version candidate de PubShip. La publication sur PyPI et le registre MCP sont des étapes distinctes et ne sont pas implicites par ce checkout. Jusqu'à la publication, utilisez uv run pubship --check depuis le checkout source après uv sync.
Connecter un assistant
Claude Code
claude mcp add --transport stdio pubship -- uvx pubship
Définissez les variables d'environnement ci-dessus dans le shell qui lance votre client. Redémarrez le client après avoir modifié son environnement.
Codex
codex mcp add pubship -- uvx pubship
Harnais MCP générique
Configurez un serveur stdio avec l'exécutable uvx, l'argument pubship et votre environnement local. Pour les clients qui exigent une configuration explicite :
{
  "mcpServers": {
    "pubship": {
      "command": "uvx",
      "args": ["pubship"],
      "env": {
        "GOOGLE_APPLICATION_CREDENTIALS": "/absolute/private/path/service-account.json",
        "GOOGLE_PLAY_PACKAGES": "com.example.app"
      }
    }
  }
}
La configuration du client reste sur votre ordinateur. Consultez la configuration pour les modes d'authentification alternatifs, les API activées, les rapports et les limites d'autorisations.
Que peut-il faire ?
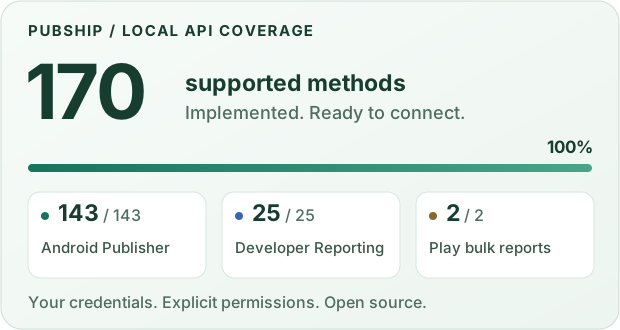
L'inventaire épinglé contient 172 définitions de méthodes. 170 ont des implémentations, une méthode d'archivage d'abonnement n'est pas prise en charge par Google, et l'accès aux achats annulés est délibérément désactivé par la politique du projet. Les opérations désactivées ne peuvent pas être appelées via des outils locaux ou auto-hébergés.
- Lisez les versions, les avis, les données de santé Android et les rapports groupés ciblés.
- Inspectez les ressources de catalogue, d'abonnement, de produit et de compte avec des autorisations distinctes pour les données sensibles.
- Préparez et examinez les écritures avec des autorisations explicites par application/méthode et une exécution à usage unique.
- Gardez les transferts de fichiers locaux limités et séparez la publication de la préparation des modifications.
Les lectures sont le comportement par défaut. Les écritures facultatives et les lectures sensibles nécessitent une configuration explicite. Le texte du fournisseur est une donnée non fiable. Une donnée manquante n'est pas zéro ; une modification soumise n'est pas nécessairement publiée. Aucun nombre d'opérations ne constitue une revendication de vérification en direct par Google.
Explorez les contrats et les limites
Auto-hébergement pour vos propres comptes
pubship-server conserve l'implémentation HTTP pour l'infrastructure que vous contrôlez. Il refuse de démarrer sans PUBSHIP_SERVER_ALLOWED_EMAILS. La connexion nécessite un jeton d'identité Google signé, une correspondance exacte d'adresse e-mail vérifiée et une liaison nonce avant que des identifiants Google ne soient persistés. La suppression d'un compte de la liste autorisée invalide ses autorisations stockées à la prochaine utilisation. Les autorisations héritées sans identité vérifiée doivent se reconnecter. L'inscription reste fermée jusqu'à ce que l'opérateur l'active explicitement.
Il n'existe aucun service connecté à Google géré par le projet. Voir la décision local-first et la configuration auto-hébergée.
Développement
env -u GOOGLE_APPLICATION_CREDENTIALS uv sync --all-extras --group browser
env -u GOOGLE_APPLICATION_CREDENTIALS uv run pytest
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff format --check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_catalog.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_verification.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/distribution_metadata.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv build
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/check_artifacts.py
Les tests utilisent des fournisseurs simulés. Les tests de navigateur nécessitent les moteurs Playwright installés ; les tests d'intégration de sauvegarde nécessitent age. Enregistrez honnêtement les vérifications de plateforme indisponibles. Voir la politique de contribution, le processus de publication et le signalement de sécurité.
Utilisation prévue
PubShip aide les développeurs à automatiser leur propre travail de distribution Google Play. Il s'exécute sur votre ordinateur ou sur une infrastructure que vous contrôlez, avec vos propres identifiants Google et autorisations Play Console. Le projet PubShip ne gère pas de service hébergé et ne reçoit jamais vos identifiants. Utilisez-le uniquement pour les applications et les comptes de développeur que vous ou votre organisation possédez, et respectez les conditions de l'API Google Play Developer. Les instances PubShip hébergées par d'autres ne sont ni fournies ni approuvées par le projet PubShip.
PubShip est un projet open-source indépendant et n'est pas affilié à, approuvé par ou sponsorisé par Google. Google, Google Play et Android sont des marques commerciales de Google LLC.
Licence
PubShip est un logiciel libre sous la licence publique générale GNU Affero v3.0 uniquement (AGPL-3.0-only). Copyright (C) 2026 Denys Vorobyov. Pour d'autres conditions de licence, contactez legal@pubship.dev.