DMARC MCP Server
officielLe serveur DMARC MCP offre un accès programmatique en lecture seule aux données DNS et d'authentification des e-mails, permettant aux développeurs et aux agents IA de valider les configurations DMARC, SPF et DKIM directement dans les outils compatibles MCP.
Que pouvez-vous faire avec DMARC MCP ?
- Résumer les rapports DMARC — Demandez un résumé en langage clair des rapports agrégés pour un domaine, y compris les taux de réussite et les principales sources d'envoi.
- Identifier les expéditeurs en échec — Analysez les enregistrements par source et filtrez par échecs DMARC, SPF ou DKIM pour identifier ce qui casse l'authentification.
- Examiner l'historique DNS et les alertes — Vérifiez ce qui a changé dans les enregistrements DNS d'un domaine au fil du temps et lisez les notifications concernant des modifications comme la suppression d'un enregistrement DMARC.
- Inspecter les rapports TLS — Récupérez le dernier rapport TLS-RPT et voyez si des sessions n'ont pas réussi à négocier TLS, avec le nombre de rapporteurs et d'échecs.
- Valider l'authentification des e-mails — Effectuez des recherches gratuites pour tout domaine afin de vérifier les enregistrements DMARC, SPF et DKIM, y compris la syntaxe, la force des clés et les limites de recherche RFC 7208.
- Fusionner et optimiser les enregistrements SPF — Combinez plusieurs enregistrements ou mécanismes SPF en un seul enregistrement dédupliqué et trié, prêt à être déployé.
Documentation
Serveur MCP DMARC
Parlez à vos rapports DMARC
Connectez le serveur MCP DMARC à Claude, Cursor, VS Code ou à tout client MCP et interrogez votre assistant IA sur vos rapports agrégés DMARC, les expéditeurs en échec, l'historique DNS et les rapports TLS, en langage naturel. Connectez-vous une seule fois : les outils de recherche DNS, DMARC, DKIM et SPF fonctionnent ensuite pour n'importe quel domaine, sans abonnement.
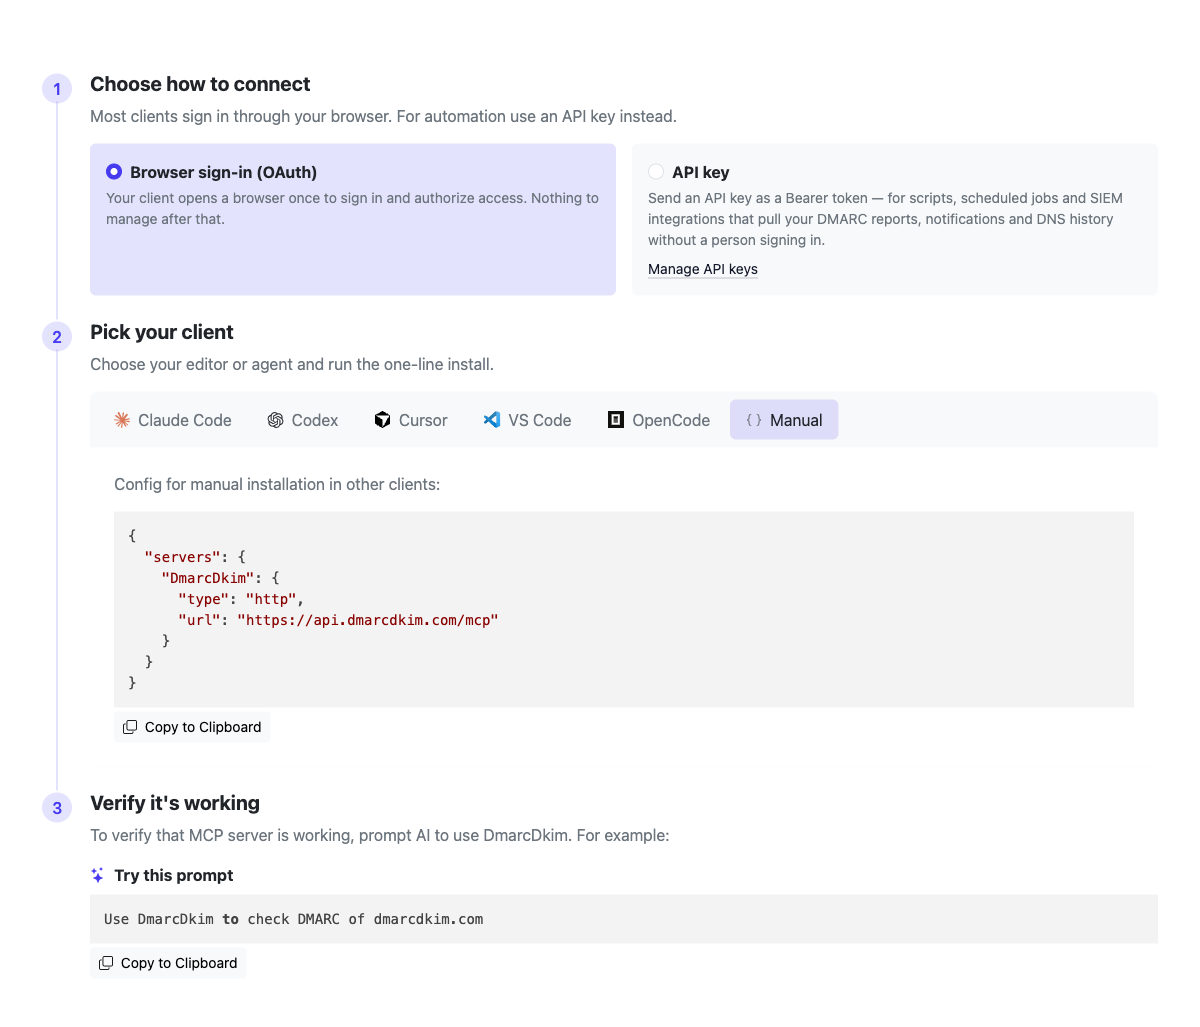
Les instructions complètes par client sont disponibles sur app.dmarcdkim.com/mcp-instructions
Ce à quoi vous avez accès
Deux ensembles d'outils sur un seul serveur MCP, tous deux derrière une connexion unique : des outils de compte qui lisent vos données DMARC stockées, et des outils de recherche gratuits qui fonctionnent pour n'importe quel domaine sans abonnement.
Les données de votre compte (formule payante)
Rapports DMARC
Listez et lisez vos rapports agrégés DMARC (RUA) : expéditeur, période, et compteurs de réussite/échec pour SPF, DKIM et DMARC
Expéditeurs en échec
Explorez les enregistrements par source et filtrez selon les échecs DMARC, SPF ou DKIM pour trouver exactement ce qui pose problème
Historique DNS
Voyez ce qui a changé dans les enregistrements DMARC, SPF, DKIM et autres de vos domaines, vérification par vérification, avec les valeurs avant et après
Alertes de changement
Lisez les notifications concernant les changements DNS et d'authentification, comme la suppression ou la modification d'un enregistrement DMARC
Rapports TLS
Listez les rapports SMTP TLS (TLS-RPT) avec les totaux de sessions réussies et échouées par période
Recherches gratuites (n'importe quel domaine)
Recherche DNS
Recherchez les enregistrements A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME et WHOIS pour n'importe quel domaine
Vérification DMARC
Validez les enregistrements DMARC et SPF pour n'importe quel domaine avec une détection claire des erreurs
Vérification DKIM
Vérifiez un sélecteur DKIM spécifique pour n'importe quel domaine : type de clé, force, révocation et syntaxe
Vérification SPF
Vérifiez la syntaxe SPF, la limite de dix recherches RFC 7208, et les références circulaires include
Fusion SPF
Fusionnez les enregistrements ou mécanismes SPF en un seul enregistrement optimisé avec suppression des doublons
Intégrations prises en charge
Chat
- Slack
- Microsoft Teams
- Rocket.Chat
Pile de sécurité
- SIEM
- SOAR
Tout autre outil
- Webhook / URL
- MCP
- API
Connectez-vous en moins d'une minute
Choisissez votre éditeur ou agent, Claude Code, Codex, Cursor, VS Code, OpenCode ou tout client MCP, et exécutez l'installation en une ligne. Les clients interactifs se connectent via votre navigateur ; les scripts et l'intégration continue peuvent utiliser une clé API.
Parlez à vos rapports DMARC
Connectez-vous une seule fois et votre assistant IA peut lire vos données DMARC stockées, sans tableaux de bord, sans XML. Posez vos questions en langage naturel et laissez-le extraire les rapports, trouver les échecs et expliquer quoi corriger.
Essayez une invite comme :
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
Outils MCP et cas d'utilisation
Connectez-vous une seule fois pour les deux. Les outils de compte lisent vos données DMARC stockées sur une formule payante. Les outils de recherche fonctionnent pour n'importe quel domaine sans abonnement. Copiez une invite pour l'essayer.
Outils de compte (vos données stockées)
Rapports DMARC
Listez vos rapports agrégés DMARC (RUA) et lisez n'importe lequel d'entre eux : expéditeur, période, volume de messages, et compteurs de réussite/échec SPF/DKIM/DMARC. Besoin du XML brut ? Demandez-le.
Ce que vous obtenez :
- Une liste des rapports reçus, du plus récent au plus ancien, filtrable par domaine
- Un résumé par rapport : expéditeur, plage de dates, totaux et taux de réussite
- Des enregistrements par source pour voir quels expéditeurs réussissent ou échouent
- Le XML du rapport d'origine sur demande
Cas d'utilisation :
- Obtenez un résumé DMARC hebdomadaire sans ouvrir un tableau de bord
- Suivez votre taux de réussite au fil du temps
- Comparez ce que rapportent les différents fournisseurs de messagerie
- Transmettez un rapport à votre IA et demandez quoi corriger en premier
Exemple :
Invite
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
Résultat d'exemple Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
Expéditeurs en échec
Listez les enregistrements individuels d'un domaine et filtrez directement les échecs. Le moyen le plus rapide de répondre à « qui échoue à DMARC, et est-ce SPF ou DKIM ? »
Ce que vous obtenez :
- Une ligne par source d'envoi (IP), du plus récent au plus ancien
- Filtre sur les enregistrements qui échouent entièrement à DMARC
- Filtre sur les enregistrements non alignés SPF
- Filtre sur les enregistrements non alignés DKIM
Cas d'utilisation :
- Trouvez les expéditeurs non authentifiés ou usurpés
- Distinguez un problème SPF d'un problème DKIM
- Vérifiez qui serait bloqué avant de passer à p=reject
- Repérez un nouveau fournisseur pas encore authentifié
Exemple :
Invite
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
Résultat d'exemple 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
Historique DNS et alertes de changement
Lisez les changements DNS détectés par la surveillance sur vos domaines, avec les valeurs avant et après et la réponse de chaque serveur de noms, ainsi que les notifications émises en cas de changement, pour que votre IA puisse repérer un enregistrement DMARC supprimé ou une entrée SPF altérée.
Ce que vous obtenez :
- Les changements DNS détectés avec les valeurs avant et après
- Des notifications avec type, gravité et message en langage naturel
- Filtre par domaine pour les deux, et par plage de temps pour les changements
- Messages d'alerte localisés dans votre langue
Cas d'utilisation :
- Auditez quand et comment un enregistrement a changé
- Détectez un enregistrement DMARC ou SPF supprimé ou cassé
- Passez en revue les alertes récentes en une seule invite
- Reconstruisez un changement DNS lors d'un incident
Exemple :
Invite
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
Résultat d'exemple 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
Rapports TLS
Listez les rapports SMTP TLS (TLS-RPT) et lisez n'importe lequel : expéditeur, période, nombre de politiques, et totaux de sessions réussies versus échouées. Détectez les problèmes de négociation TLS avant qu'ils ne retardent le courrier.
Ce que vous obtenez :
- Les rapports TLS-RPT reçus, du plus récent au plus ancien, filtrables par domaine
- Les compteurs de sessions réussies et échouées par rapport
- Le détail complet du rapport, avec le JSON brut sur demande
- Les compteurs de politiques par période de rapport
Cas d'utilisation :
- Repérez les échecs de négociation TLS affectant la livraison
- Confirmez que MTA-STS et DANE sont respectés
- Voyez quels fournisseurs signalent des problèmes TLS
- Suivez le taux de réussite TLS au fil du temps
Exemple :
Invite
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
Résultat d'exemple Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
Outils de recherche (n'importe quel domaine, gratuit)
Recherche DNS
Effectue des recherches DNS complètes pour les domaines et les adresses IP, avec prise en charge de tous les types d'enregistrements standard et d'authentification e-mail.
Types de recherche pris en charge :
- Enregistrements standard : A, AAAA, MX, TXT, NS, CNAME
- Authentification e-mail : SPF, DMARC
- DNS inverse : recherches PTR
- Informations sur le domaine : données WHOIS
- Requêtes groupées : type « all » pour plusieurs enregistrements
Cas d'utilisation :
- Vérifiez la configuration des enregistrements DNS
- Vérifiez les enregistrements MX des serveurs de messagerie
- Récupérez les enregistrements d'authentification e-mail SPF et DMARC
- Effectuez des recherches DNS inverses pour les adresses IP
- Récupérez les informations WHOIS d'un domaine
Exemple :
Invite
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
Résultat d'exemple example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
Outil de vérification DMARC
Valide les enregistrements de politique DMARC et les enregistrements SPF d'un domaine avec une détection complète des erreurs et des rapports. Cet outil vérifie le sous-domaine _dmarc pour les politiques DMARC et valide la configuration des enregistrements SPF.
Ce qu'il vérifie :
- Les enregistrements de politique DMARC du sous-domaine _dmarc
- Les enregistrements SPF (enregistrements TXT commençant par v=spf1)
- Les erreurs de configuration DMARC et les problèmes de syntaxe
- La disponibilité et la validité des enregistrements DNS
Cas d'utilisation :
- Vérifiez la configuration DNS d'authentification e-mail d'un domaine
- Diagnostiquez les problèmes de livraison e-mail liés à l'authentification
- Vérifiez si un domaine est correctement configuré pour DMARC
- Vérifiez que les enregistrements SPF sont présents et correctement formatés
- Obtenez un aperçu rapide de l'état DMARC et SPF
Exemple :
Invite
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
Résultat d'exemple DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
Outil de vérification DKIM
Vérifie l'enregistrement DKIM pour un sélecteur spécifique sur un domaine. Les clés DKIM se trouvent à <selector>._domainkey, donc vous fournissez le sélecteur (par exemple « google » ou « selector1 »), et l'outil résout l'enregistrement, analyse les balises et examine la clé publique.
Ce qu'il vérifie :
- Résout <selector>._domainkey, en suivant les CNAME
- Le type de clé et la longueur en bits (force RSA)
- Les erreurs de syntaxe, les hachages faibles et le mode de test
- Les clés révoquées (balise p= vide) et les enregistrements manquants
Cas d'utilisation :
- Confirmez qu'un sélecteur est publié et valide
- Vérifiez un nouveau sélecteur avant de faire pivoter les clés
- Vérifiez que la clé est suffisamment longue (2048 bits ou plus)
- Validez la configuration DKIM d'un fournisseur d'envoi
Exemple :
Invite
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
Résultat d'exemple DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
Outil de vérification SPF
Valide la syntaxe des enregistrements SPF, vérifie le nombre de recherches DNS par rapport aux limites RFC 7208 et détecte les références circulaires.
Fonctionnalités de validation :
- Validation de la syntaxe et détection des erreurs
- Nombre de recherches DNS (limite RFC 7208 : 10 recherches)
- Détection des références circulaires dans les chaînes include/redirect
- Analyse de la structure arborescente SPF avec tous les mécanismes
Cas d'utilisation :
- Validez l'enregistrement SPF avant le déploiement
- Assurez la conformité avec la RFC 7208 (limite de 10 recherches)
- Détectez les erreurs de configuration qui pourraient casser la livraison e-mail
- Comprenez la structure et les mécanismes des enregistrements SPF
Exemple :
Invite
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
Résultat d'exemple SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
Outil de fusion SPF
Fusionne plusieurs enregistrements ou mécanismes SPF en un seul enregistrement optimisé avec suppression des doublons et formatage approprié.
Fonctionnalités :
- Supprime les mécanismes en double
- Trie les mécanismes par type et qualificatif
- Préserve les qualificatifs (-, ~, +, ?)
- Ajoute le « ~all » recommandé s'il manque
- Gère les modificateurs (redirect, exp)
Cas d'utilisation :
- Consolidez plusieurs enregistrements SPF en un seul
- Fusionnez les enregistrements SPF lors de la migration de fournisseurs e-mail
- Optimisez les enregistrements SPF en supprimant les doublons
- Combinez le SPF existant d'un domaine avec de nouveaux mécanismes
Exemple :
Invite
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
Résultat d'exemple Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
Connectez votre domaine
Ajoutez votre domaine pour commencer à lire vos propres rapports DMARC, l'historique DNS, les alertes de changement et les rapports TLS via le serveur MCP. Les outils de recherche fonctionnent pour n'importe quel domaine sans abonnement, une fois que vous êtes connecté.
Serveur MCP DMARC : questions et réponses
Qu'est-ce que le serveur MCP DMARC ?
C'est un serveur Model Context Protocol (MCP) qui permet aux assistants IA tels que Claude, Cursor, VS Code, Codex et autres clients MCP de travailler avec vos données d'authentification e-mail. Après votre connexion, votre IA peut lire vos rapports agrégés DMARC stockés, les enregistrements d'échec par source, l'historique DNS, les alertes de changement et les rapports TLS-RPT. Il expose également des outils de recherche gratuits (DNS, DMARC, DKIM, vérification SPF et fusion SPF) qui fonctionnent pour n'importe quel domaine sans abonnement.
Puis-je vraiment parler à mes rapports DMARC ?
Oui. Une fois votre domaine connecté, vous pouvez demander à votre IA en langage naturel : « résume les rapports DMARC de la semaine dernière », « quels expéditeurs échouent à DMARC », « est-ce SPF ou DKIM ? », et elle appelle les bons outils, lit vos rapports et explique quoi corriger. Pas de XML, pas de fouille dans les tableaux de bord.
Ai-je besoin d'une formule payante pour l'utiliser ?
Chaque outil nécessite une connexion, car le serveur se connecte à votre compte via OAuth, mais les outils de recherche sont gratuits. Une fois connecté, la recherche DNS, la vérification DMARC, la vérification DKIM, la vérification SPF et la fusion SPF fonctionnent sur n'importe quel domaine sans abonnement. Les outils de compte (rapports DMARC, expéditeurs en échec, historique DNS, alertes de changement et rapports TLS) lisent vos propres données stockées, ils nécessitent donc un domaine connecté sur une formule payante.
Quels outils sont disponibles ?
Outils de compte (après connexion) : lister et lire les rapports agrégés DMARC, lister les enregistrements de rapport par source avec filtres d'échec SPF/DKIM/DMARC, lister les changements DNS détectés, lire les notifications de changement de domaine, et lister et lire les rapports TLS-RPT, y compris le XML/JSON brut sur demande. Outils de recherche gratuits (n'importe quel domaine) : recherche DNS sur tous les types d'enregistrements, vérification DMARC, vérification DKIM (un sélecteur spécifique), vérification SPF (limites RFC 7208 et références circulaires), et fusion SPF.
Comment le connecter ?
Ajoutez l'URL du serveur MCP à votre client et choisissez votre méthode d'installation sur la page de configuration. Claude Code, Codex et VS Code utilisent une commande en une ligne ; Cursor a une installation en 1 clic ; OpenCode et les autres clients collent une petite configuration. Les clients interactifs se connectent via votre navigateur (OAuth) ; les scripts et l'intégration continue peuvent utiliser une clé API à la place. Les instructions complètes par client sont disponibles à app.dmarcdkim.com/mcp-instructions après votre connexion.
Mes données sont-elles sûres ?
Les clients interactifs s'authentifient avec OAuth, votre outil IA reçoit un jeton à portée limitée après que vous l'ayez autorisé, et vous pouvez révoquer l'accès à tout moment. Les clés API portent la même portée. Le serveur n'expose que les données des domaines de votre propre organisation.
Quels outils IA fonctionnent avec ?
Tout client compatible MCP. Nous fournissons une configuration prête à l'emploi pour Claude Code, Codex, Cursor, VS Code et OpenCode, ainsi qu'une configuration manuelle qui fonctionne avec tout autre client MCP.