Jikida.io - Web Security
Pentest web y de aplicaciones, seguridad y escaneo de código.
Documentación
Jikida.io
El pentester de IA alojado para quienes lanzan productos, no solo ingenieros de seguridad.
Haz pentest a tu aplicación en vivo, escanea tu repositorio, protégela con un WAF y vigila su tiempo de actividad. Una sola cuenta. Sin Docker, sin clave de LLM, con plan gratuito.



Por qué supera a Nuclei / Strix / Shannon ↓ · Instalación · MCP · SDKs · Comparativa
Instálalo, escanéalo o conéctalo a tu editor de IA:
npx @jikida/init      # add the SDK + protection to your app in 30 seconds
npx @jikida/scan      # pentest any site or repo from your terminal
npx -y @jikida/mcp    # security tools inside Claude Code, Cursor, Windsurf
     ██ ██ ██  ██ ██ █████   ████
     ██ ██ ██ ██  ██ ██  ██ ██  ██
     ██ ██ ████   ██ ██  ██ ██████
  ██ ██ ██ ██ ██  ██ ██  ██ ██  ██
   ███  ██ ██  ██ ██ █████  ██  ██
 pentest · escaneo de repo · uptime · alertas        https://jikida.io

 → escaneando example.com …
 ✓ 41 comprobaciones · calificación B (88/100)

   CRITICAL  Archivo .env expuesto            /.env                 CWE-538
   CRITICAL  Clave secreta de Stripe en JS      /app.js:1204          CWE-312
   HIGH      Falta Content-Security-Policy                    CWE-693
   MEDIUM    Cookie sin indicador Secure   session               CWE-614

 Cada hallazgo tiene una solución. Informe completo: https://app.jikida.io
Pentest y escaneo para desarrolladores, IDEs de IA y vibe coders
Haz pentest y escanea sitios web, aplicaciones web, código y GitHub en busca de vulnerabilidades y claves expuestas. Protege aplicaciones creadas con vibe coding, supervisa el tiempo de actividad, SSL y dominios, y limita la tasa de APIs. Una sola plataforma.
Pentest de sitios web y aplicaciones · Escaneo de código y repositorios · Pentest profundo · MCP para IDEs de IA · Seguridad agéntica y vibe-coded · SDKs
Jikida.io es una plataforma de seguridad pensada para desarrolladores. El núcleo es el pentest y el escaneo: hace pentest a tu sitio web y aplicación en vivo, escanea tu código y repositorios conectados de GitHub/GitLab/Bitbucket en busca de secretos expuestos y dependencias vulnerables, ejecuta un pentest autenticado más profundo y se conecta a tu IDE de IA (Claude Code, Cursor, Windsurf) mediante MCP para guiar el trabajo agéntico y vibe-coded hacia código seguro y detectar errores antes de que se publiquen. La supervisión de tiempo de actividad, SSL y dominios, un WAF gestionado y un generador de cumplimiento vienen incluidos como extras complementarios, instalados en una sola línea para Node, PHP/Laravel, Python, Go, Ruby, Java, .NET, Rust, Bun o Deno.
Tu capa de seguridad. Implementada en 30 segundos. Una línea — npx @jikida/init — y todos los SDK fallan en abierto, así que si Jikida.io está caído, tu aplicación sigue sirviendo.
Por qué Jikida supera a otras herramientas de seguridad
Las herramientas de seguridad de código abierto más potentes son profundas pero limitadas — solo pentest, autoalojadas, con tu propia clave de LLM. Jikida hace el trabajo profundo y lo aloja, funciona sin clave propia, y añade un WAF, supervisión de uptime y escaneo de repositorios que las herramientas solo-pentest omiten. ✅ completo · ⚠️ parcial · ❌ ninguno.
| Jikida | Nuclei | Strix | Shannon | Snyk | Cloudflare | |
|---|---|---|---|---|---|---|
| Pentest de aplicación en vivo con exploit real | ✅ | ⚠️ match | ✅ | ✅ | ❌ | ❌ |
| SAST + DAST (código y aplicación en vivo) | ✅ | ⚠️ DAST | ✅ | ✅ | ⚠️ SAST | ❌ |
| Escaneo de secretos en repo + CVE (OSV) | ✅ | ❌ | ⚠️ | ⚠️ | ✅ | ❌ |
| WAF gestionado (bloquea ataques en vivo) | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ |
| Supervisión de uptime + SSL / dominio | ✅ | ❌ | ❌ | ❌ | ❌ | ⚠️ |
| Alojado — sin Docker, sin autoalojamiento | ✅ | ⚠️ cloud | ❌ | ❌ | ✅ | ✅ |
| Funciona sin clave de LLM propia | ✅ | ✅ | ❌ BYOK | ❌ BYOK | ✅ | ✅ |
Instalación: CLI + Docker + npx | ✅ todo | ⚠️ CLI | ⚠️ Docker | ⚠️ npx | ⚠️ CLI | ⚠️ DNS |
| Herramientas MCP en tu editor de IA | ✅ | ❌ | ❌ | ⚠️ | ❌ | ❌ |
| Plan gratuito, sin tarjeta | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
El único eje en el que los pentesters de IA aún profundizan más es la explotación bruta — exactamente lo que nuestro pentest profundo de fuente a exploit está cerrando. En todo lo demás, quien lanzó con Cursor la semana pasada gana con Jikida: nada que autoalojar, ninguna clave que comprar, toda la pila en una sola cuenta. Desgloses completos: nuclei · strix · shannon · snyk · cloudflare.
Empieza — elige tu punto de entrada
Cada comando de abajo está en su propio cuadro de copia. Las líneas que empiezan con ! son notas, no comandos — no las copies.
Escanea una URL o un repositorio — sin necesidad de cuenta.
npx @jikida/scan https://your-app.com
! Escanea un repositorio local en busca de secretos confirmados:
npx @jikida/scan ./
Añade el WAF + SDK — detecta tu framework automáticamente.
npx @jikida/init
Instala un SDK de lenguaje — se muestra Node; PHP, Python, Go y el resto están en la tabla de SDKs.
npm install @jikida/sdk-node
Servidor MCP para Claude Code, Cursor y Windsurf — añade esto a ~/.claude/mcp.json:
{ "mcpServers": { "jikida": { "command": "npx", "args": ["-y", "@jikida/mcp"] } } }
Habilidades de agente — copia la carpeta skills/ en la carpeta de habilidades de tu asistente (.claude/skills/, reglas de Cursor y similares). Tres habilidades: seguridad, código limpio, diseño UX — consulta la tabla de abajo.
Los detalles completos de cada una están más abajo.
Dónde vive cada cosa
| Carpeta | Qué contiene |
|---|---|
sdks/ | Diez SDKs de lenguaje — Node, PHP, Python, Go, Ruby, Java, .NET, Rust, Bun, Deno. |
tools/ | El CLI de scan, el CLI de incorporación init y el servidor mcp. |
skills/ | La habilidad de agente de Jikida para Claude Code, Cursor y Windsurf. |
waf-rules/ | Paquetes de reglas WAF versionados (OWASP Top 10, abuso de API, escáneres de bots, vibe-coder). |
Obtén un token en app.jikida.io/developer. Configúralo como JIKIDA_TOKEN.
Vélo en acción
Un solo panel para toda la postura de seguridad de un sitio — estado de protección, uptime, calificación de pentest, seguridad de correo (SPF/DKIM/DMARC) y cumplimiento — con alertas instantáneas a tu teléfono, Slack, Telegram, Discord, correo o un webhook.
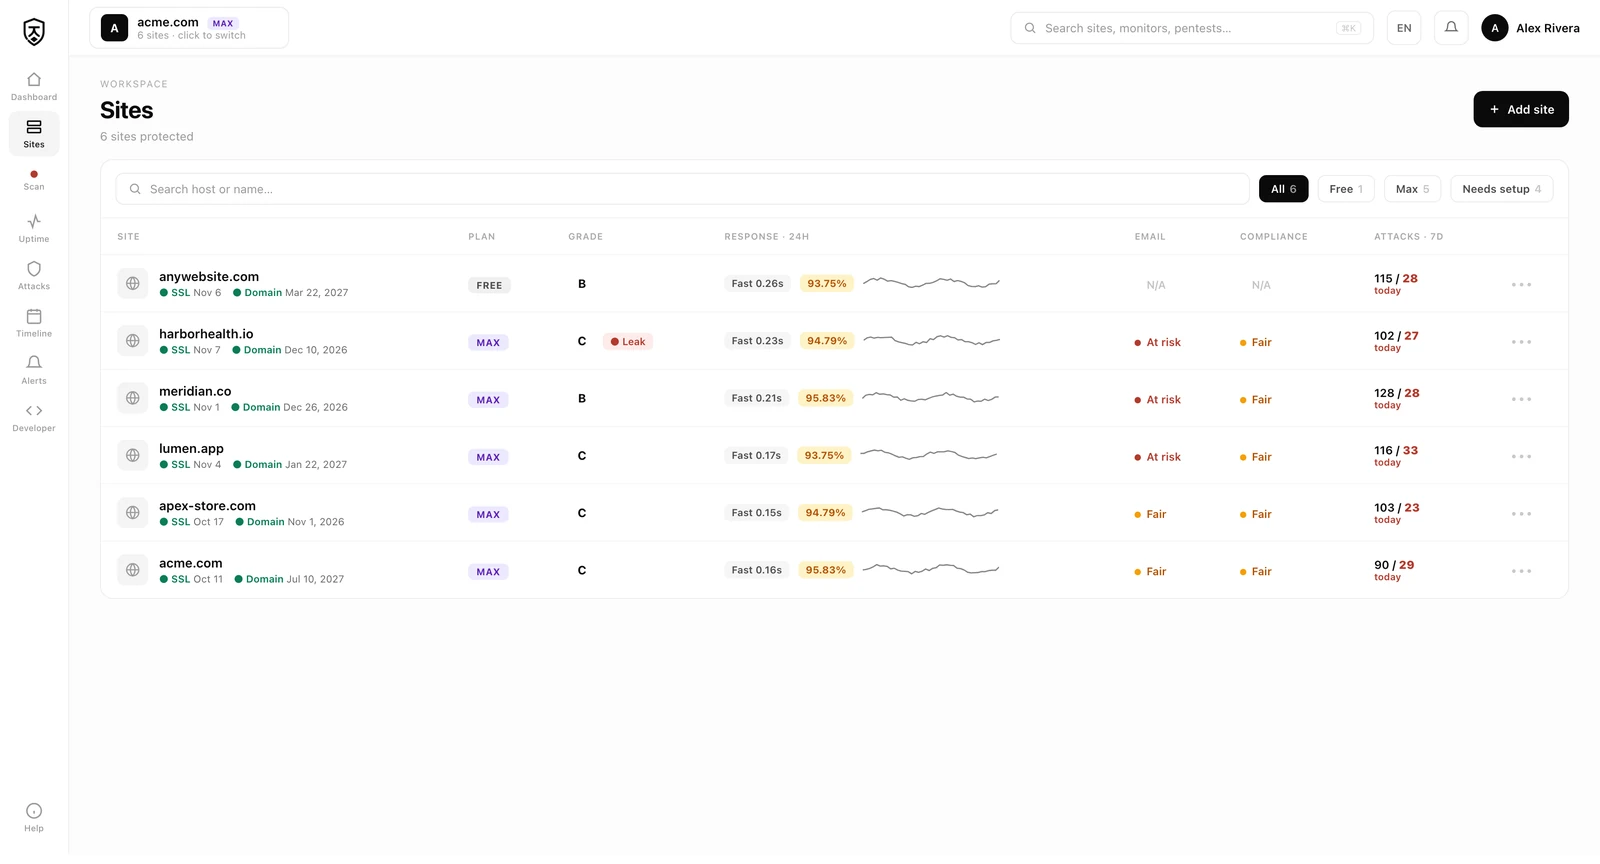
- Uptime y rendimiento — tendencia de tiempo de respuesta, % de uptime, P95 y una línea de tiempo de incidentes para cada página y API que supervisas.
- Límites de tasa y reglas de API — tu SDK detecta endpoints automáticamente a partir del tráfico real; aprueba límites de tasa por endpoint y reglas WAF, o descarta las que no necesites.
Tabla de contenido
- Por qué Jikida supera a otras herramientas de seguridad
- Por qué Jikida.io
- Cómo funciona el acceso
- Qué incluye
- Instalación rápida
- Seguridad para tu stack
- SDKs — todos los lenguajes
- Servidor MCP para IDEs de IA
- Herramientas gratuitas
- Habilidad para Claude Code
- Estándares y mapeos
- Amenazas que Jikida.io detiene
- Contribuciones
Por qué Jikida.io
La mayoría de los equipos pequeños lanzan sin un Web Application Firewall delante de su aplicación. Saben que deberían tenerlo. Lo posponen en el backlog. Luego termina la prueba gratuita, o un usuario reporta una página lenta, y el ticket del WAF se pudre otro trimestre.
Jikida.io elimina tres fricciones específicas:
- Instalación — una línea, un lenguaje, cinco minutos.
- Riesgo de caída — todos los SDK fallan en abierto. Si Jikida.io está caído, tu aplicación sigue sirviendo. Pierdes protección, no disponibilidad.
- Costo — hay un plan gratuito real que protege un proyecto de hobby. Los planes y precios actuales están en jikida.io.
Cómo funciona el acceso — gratuito, luego con cuenta, luego por plan
Todo en este repositorio es de código abierto, y gran parte de Jikida.io es utilizable antes de registrarte. El modelo tiene tres niveles de fricción, a propósito:
- Gratuito, sin cuenta. Los SDKs, los paquetes de reglas WAF, el escáner CLI y cuatro herramientas MCP (
scan_domain,check_headers,guard_code,check_s3_bucket) funcionan sin ningún inicio de sesión — limitados por tasa según IP. Puedes proteger una aplicación o escanear una URL con un solo comando y nunca crear una cuenta. Esta es la superficie de código abierto, pruébalo-ya. - Con cuenta (sigue siendo gratuito). Regístrate — sin tarjeta — y la capa alojada se activa: supervisión de uptime, un pentest de sitio en vivo, un escaneo de repositorio, un WAF gestionado básico, notificaciones push móviles y una página de estado pública. Aquí es donde un proyecto de hobby realmente queda protegido. El plan gratuito es deliberadamente útil, no un cebo.
- Por plan. El trabajo profundo, repetido y pesado está detrás de un plan: pentests profundos programados, el rastreo de fuente a exploit, más monitores a intervalos más rápidos, cuotas de escaneo más altas, el WAF de borde CNAME, asientos de equipo y mayor retención de registros. Los límites y precios actuales están en jikida.io/pricing — los planes empiezan en $19/mes facturado anualmente.
Hay dos cosas distintas alojadas, no las confundas: el análisis de pentest y escaneo se ejecuta en los servidores propios de Jikida, por eso nunca necesitas traer una clave de LLM para ello. El servidor MCP es lo contrario — no llama a ningún modelo propio y se ejecuta dentro de tu editor de IA (Claude Code, chat de Claude, Cursor, Windsurf, VS Code), así que gasta los créditos de IA de tu editor y aplica las mismas cuotas de plan por sitio. Abierto donde ayuda, restringido donde cuesta — utilizable primero, de pago cuando vale la pena pagar.
Qué incluye
| Capa | Qué hace |
|---|---|
| WAF gestionado | OWASP Top 10 + CRS + tus reglas personalizadas. Detecta APIs automáticamente, aplica límites por ruta, cachea GETs seguros en el borde. |
| Supervisión de uptime | Comprobaciones multirregión, intervalos más rápidos en planes superiores. Página de estado pública. Correo + Slack + Discord + Telegram + webhook + push móvil en caída/recuperación. |
| Pentest rápido | Escaneo de superficie bajo demanda: cabeceras, TLS, cookies, .env / .git expuestos, seguridad de correo (SPF / DKIM / DMARC) y hallazgos tipo cumplimiento, cada uno con una solución clara. |
| Escaneo vibe-coder | Detecta los errores que los proyectos vibe-coded tienden a publicar: secretos expuestos, buckets S3 abiertos, Supabase RLS desactivado, reglas de Firebase demasiado abiertas. |
| Envoltura DDoS de Cloudflare | Adjuntar con un clic + interruptor Under-Attack por sitio. |
| Detección de bots | Clasificación de UA, desafíos de navegador headless, límites de tasa por IP, lista de permitidos ASN para Google/Bing. |
| Decepción activa | Sirve señuelos plausibles a atacantes verificados. Huella registrada, mensaje de error real oculto. |
| Escaneo de subidas | MIME + bytes mágicos + detección de poliglotas + ClamAV opcional. |
| Fuente de CVE | Fuente en vivo de NVD, etiquetada con qué regla de Jikida.io cubre cada entrada. |
| Registros en tiempo real | Contexto completo por ataque (IP, ASN, país, payload, ruta, veredicto). La retención crece con tu plan. |
| Servidor MCP | Claude Code, Cursor, Windsurf, VS Code obtienen herramientas de seguridad reales. Escanea, supervisa, bloquea desde el chat de IA. |
| Integraciones de alertas | Push móvil, correo (principal + 3 CC), Slack, Discord, Telegram, webhook genérico. Se activa en caída/recuperación, ráfaga de ataques, límite de plan. |
Instalación rápida (30 segundos)
npx @jikida/init
El CLI de init detecta tu framework (Next.js, Express, Fastify, Laravel, Symfony, FastAPI, Django, Rails, Go chi, Rust axum, Spring, .NET, Bun, Deno) y añade el middleware correcto en el lugar correcto. Luego configura JIKIDA_TOKEN desde https://app.jikida.io/developer y lanza.
O instala el SDK para tu lenguaje directamente:
Node.js / Bun / Deno
npm install @jikida/sdk-node # or: bun add / deno add
import { jikida } from '@jikida/sdk-node'
app.use(jikida({ token: process.env.JIKIDA_TOKEN }))
Helpers de frameworks:
- Express:
import { jikida } from '@jikida/sdk-node/express' - Fastify:
import { jikida } from '@jikida/sdk-node/fastify' - Middleware de Next.js:
import { jikida } from '@jikida/sdk-node/next'
PHP — Laravel / Symfony
composer require jikida/sdk-php
Laravel — bootstrap/app.php:
->withMiddleware(function ($middleware) {
    $middleware->append(\Jikida\Middleware\JikidaLaravelMiddleware::class);
})
Symfony — registra \Jikida\Middleware\JikidaSymfonyListener como un listener de eventos del kernel.
Python / Go / Ruby / Java / .NET / Rust
Cada SDK expone el mismo contrato inspect(request) -> { action, rule, reason } y falla abierto. Los scaffolds para estos lenguajes viven en las carpetas sdks/, tools/ y skills/ — consulta jikida.io/install para ver el estado actual de publicación en el registro de cada uno. Puedes proteger cualquier aplicación hoy mismo con cero código:
- Regístrate en app.jikida.io — el monitoreo de disponibilidad y los escaneos de superficie se activan de inmediato.
- En el plan Max, enruta el tráfico a través del WAF perimetral de Jikida.io mediante CNAME (sin código).
Seguridad para tu stack
La misma plataforma, adaptada a lo que estás construyendo. Cada enlace lleva a la instalación para ese stack:
- Seguridad para código generado por IA — lo #1 que Jikida detecta: secretos, buckets abiertos, RLS desactivado e inyecciones que los editores de IA generan. →
@jikida/scan+ el servidor MCP en tu editor. - Seguridad Laravel / PHP — un middleware para el WAF gestionado + un escaneo del repositorio en busca de
.env/ claves comprometidas. →jikida/sdk-php. - Seguridad Next.js / Node / Express — middleware de una línea, falla abierto. →
@jikida/sdk-node. - Seguridad Python (Django / FastAPI) — middleware WAF + escaneo de secretos + dependencias (OSV). →
jikida(Python). - Seguridad Go / Rust / Java / .NET — el mismo contrato
inspect(request), una línea para conectar. →sdks/. - Seguridad para aplicaciones vibe-coded — apúntalo a tu URL en vivo + repositorio; realiza pentesting y marca los defaults inseguros. →
npx @jikida/scan.
SDKs — todos los lenguajes
Todos los SDKs viven en sdks/. Las herramientas CLI, init y MCP viven en tools/:
| Lenguaje | Paquete | Directorio |
|---|---|---|
| Node / Bun / Deno | @jikida/sdk-node | sdks/node |
| PHP / Laravel | jikida/sdk-php | sdks/php |
| Python | jikida | sdks/python |
| Go | github.com/jikida/sdk-go | sdks/go |
| Ruby | jikida | sdks/ruby |
| Java | io.jikida:sdk | sdks/java |
| .NET | Jikida | sdks/dotnet |
| Rust | jikida | sdks/rust |
| Bun (re-exporta Node) | @jikida/sdk-node | sdks/bun |
| Deno (re-exporta Node) | @jikida/sdk-node | sdks/deno |
| CLI de escaneo | @jikida/scan | tools/scan |
| CLI de init | @jikida/init | tools/init |
| Servidor MCP | @jikida/mcp | tools/mcp |
| Paquetes de reglas WAF | — | waf-rules |
Cada SDK:
- Falla abierto — si la API de Jikida.io no está disponible, tu aplicación sigue sirviendo.
- Cachea políticas — TTL de 5 minutos, actualizado en segundo plano.
- Agrupa logs de ataques — enviados de forma asíncrona para que la ruta de solicitud agregue ~4 ms p50.
- Misma forma de veredicto —
{ action: 'allow' | 'block' | 'challenge', rule, category, reason }en todos los lenguajes.
Servidor MCP para IDEs de IA
Dale a Claude Code, Claude chat, Cursor, Windsurf y VS Code herramientas de seguridad reales. El MCP de Jikida.io realiza pentesting de sitios, escanea dominios y repositorios, verifica cabeceras, protege código, lista monitores de disponibilidad, agrega reglas WAF, bloquea IPs y explica veredictos WAF — determinista, auditable y seguro de ejecutar en línea. La salida del escaneo ahora también muestra hallazgos de seguridad de correo (SPF / DKIM / DMARC) y de estilo de cumplimiento junto con la calificación habitual de cabeceras/TLS.
En vivo en mcp.jikida.io. Instala vía ~/.claude/mcp.json:
{
  "mcpServers": {
    "jikida": {
      "command": "npx",
      "args": ["-y", "@jikida/mcp"],
      "env": { "JIKIDA_TOKEN": "jk_live_..." }
    }
  }
}
Herramientas: run_pentest, run_deep_pentest, scan_domain, check_headers, check_s3_bucket, guard_code, scan_repo, run_vibe_scan, verify_finding, pentest_status, list_sites, list_monitors, list_recent_attacks, list_recent_scans, list_cves, explain_verdict, add_waf_rule, block_ip, get_security_preferences, set_security_preference. Cuatro se ejecutan sin clave (scan_domain, check_headers, guard_code, check_s3_bucket) — sin token, con límite de tasa por IP. El MCP no llama a ningún LLM propio: se ejecuta dentro de tu editor de IA y usa sus créditos, aplicando las cuotas de tu plan por sitio. Consulta tools/mcp para la referencia completa de herramientas.
Herramientas gratuitas
Sin necesidad de iniciar sesión:
- Escáner gratuito de vulnerabilidades / virus — jikida.io/website-app-virus-vulnerability-scanner-online-free
- Monitoreo de disponibilidad — jikida.io/website-apps-uptime-monitoring
- Aplicación móvil de monitoreo de sitios web — jikida.io/website-monitor-app
- Extensión de Chrome — escanea cualquier sitio (incluido detrás de tu inicio de sesión) desde la barra de herramientas — Chrome Web Store
Anthropic Agent Skills — crea aplicaciones seguras, sin descuidos
Tres Agent Skills en formato Anthropic que colocas en .claude/skills/ (o reglas de Cursor). Juntas convierten el código generado por IA en una aplicación que te enorgullecería publicar — segura, mantenible y usable. Cada una se activa con sus propios disparadores; úsalas juntas.
| Skill | Qué hace | Carpeta |
|---|---|---|
| Seguridad | Recurre a Jikida para tareas de WAF, disponibilidad, pentesting, escaneo de repositorios y fugas de secretos; ejecuta las herramientas MCP de forma segura en línea; mapea hallazgos a OWASP / MITRE / NIST. El juicio a las manos del MCP. | skills/security |
| Código limpio | Refactoriza y limpia lo que generó un editor de IA — nombres, duplicación, funciones dios, código muerto, manejo de errores — sin sobre-ingeniería. SOLID/DRY/YAGNI con criterio. | skills/clean-code |
| Diseño UX | Aplica leyes de UX probadas (Hick, Fitts, Jakob, Miller, usabilidad estética) + texto de UI claro ASD-STE100, para que las UIs generadas se lean como intencionales, no genéricas. | skills/ux-design |
La división es deliberada: el código seguro puede seguir siendo descuidado, y una UI hermosa puede seguir enviando un secreto en el bundle. Ejecuta las tres, más un escaneo de Jikida, antes de publicar. El inglés + el texto de UI en las tres siguen ASD-STE100 (Inglés Técnico Simplificado) — una idea por oración, voz activa, di lo que hace el control.
Estándares y mapeos
Cada regla WAF gestionada + flujo de skill está mapeada a marcos industriales. Cítalos en tu documentación de SOC 2 / ISO 27001 / GDPR en lugar de escribir prosa. Los manifiestos JSON planos viven en skills/security/mappings/:
| Archivo | Marco | Cobertura |
|---|---|---|
mitre-attack.json | MITRE ATT&CK v14 | 20 técnicas — T1190, T1110.004, T1552.001, T1580, T1499, T1557, … |
owasp-top10.json | OWASP Top 10 (2021) | A01 hasta A10 — los diez |
nist-csf.json | NIST CSF 2.0 | GOVERN · IDENTIFY · PROTECT · DETECT · RESPOND · RECOVER |
Cada regla YAML en waf-rules/ también lleva campos mitre_attack: [T…], owasp: [A…] y cwe: [n] en línea — legibles por máquina también a nivel de regla.
Amenazas que Jikida.io detiene
Inyección SQL, XSS (reflejado / almacenado / DOM), CSRF, SSRF, path traversal, XXE, inyección NoSQL / LDAP / de comandos, fuerza bruta, credential stuffing, toma de cuentas, subidas de archivos maliciosos (polyglots, PHP-en-PNG, manipulación EXIF), bots scrapers, abuso de navegadores headless, nodos de salida TOR, atacantes marcados por ASN, DDoS L3-L7 (vía envoltura de Cloudflare), abuso de API, secretos expuestos, buckets S3 abiertos, reglas Firebase / Supabase demasiado abiertas, exposición de .env / .git.
El mapeo amenaza-a-regla es público en jikida.io/threats.
Contribuciones
¿Un bug en un SDK? Abre un issue en https://github.com/unesLam/jikida/issues. Incluye:
- El SDK + versión
- Framework + versión
- Una reproducción mínima
Divulgaciones de seguridad: envía un correo a info@jikida.io — por favor no publiques issues públicos para bugs de seguridad.
Enlaces
- Landing: https://jikida.io
- App: https://app.jikida.io
- MCP: https://mcp.jikida.io
- Escáner gratuito: https://jikida.io/website-app-virus-vulnerability-scanner-online-free
- Monitoreo de disponibilidad: https://jikida.io/website-apps-uptime-monitoring
- Docs: https://jikida.io/docs
- Feed CVE en vivo: https://jikida.io/threats
Licencia
Apache-2.0. Consulta LICENSE.