mcpcut
Proxy local frente a cualquier servidor MCP: registra cada llamada de herramienta con secretos redactados, retiene llamadas riesgosas para tu aprobación, pone en cuarentena herramientas modificadas; el registro es a prueba de manipulación con un ancla externa.
Documentación
mcpcut


Observa cada llamada a herramienta que tu agente de IA realiza a través de MCP, retén las arriesgadas para tu aprobación y mantén un diario con secretos redactados que sea a prueba de manipulaciones con un ancla externa.
Autoalojado · Apache-2.0 · Node.js 24+ · dos dependencias en tiempo de ejecución. Comienza con un servidor en tu portátil; crece hasta convertirse en un plano de control para muchos agentes.
Inicio rápido
Requiere Node.js 24+ (node -v); en Node más antiguo, mcpcut imprime una línea y sale — instala Node 24 con nvm, fnm o volta. No hay nada más que instalar.
Observa. Coloca mcpcut delante de un servidor — aquí para Claude Code; en cualquier otro cliente, el comando del servidor se convierte en npx -y mcpcut@0.2.4 wrap -- <your server>:
claude mcp add fs -- npx -y mcpcut@0.2.4 wrap --server fs -- npx -y @modelcontextprotocol/server-filesystem ~/project
El primer inicio descarga mcpcut y el servidor; si tu cliente se rinde, inícialo una vez más. Deja que el agente trabaje, luego npx -y mcpcut@0.2.4 sessions y npx -y mcpcut@0.2.4 show <id>: cada solicitud y respuesta, con secretos redactados (con una política, también cada decisión). --server fs nombra al servidor en las decisiones que una política escribe en el diario y en la cola de aprobaciones.
Detén. Guarda esto como policy.json — las lecturas pasan, todo lo demás espera por ti (la cuarentena de nuevas herramientas está desactivada, así que el primer minuto muestra una puerta: consulta Cuarentena) — y vuelve a añadir el servidor con --policy "$PWD/policy.json" justo después de wrap (claude mcp remove fs primero):
{ "version": 1, "defaultDecision": "require-approval", "classDefaults": { "read": "allow" },
  "quarantine": { "enabled": false } }
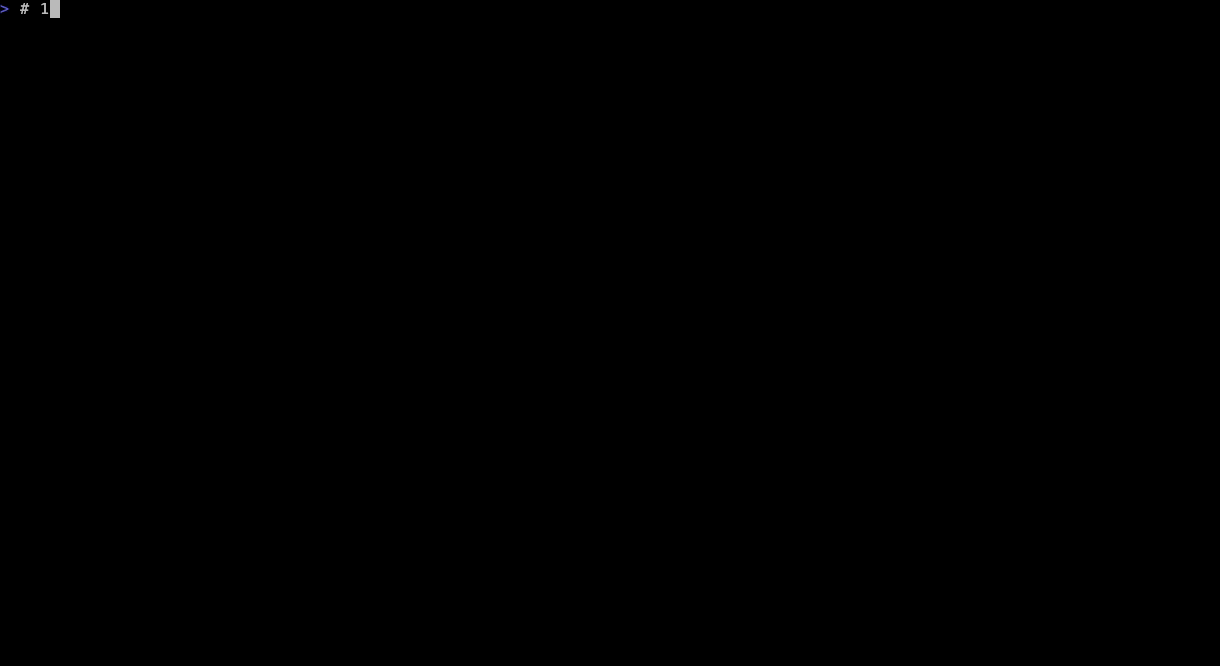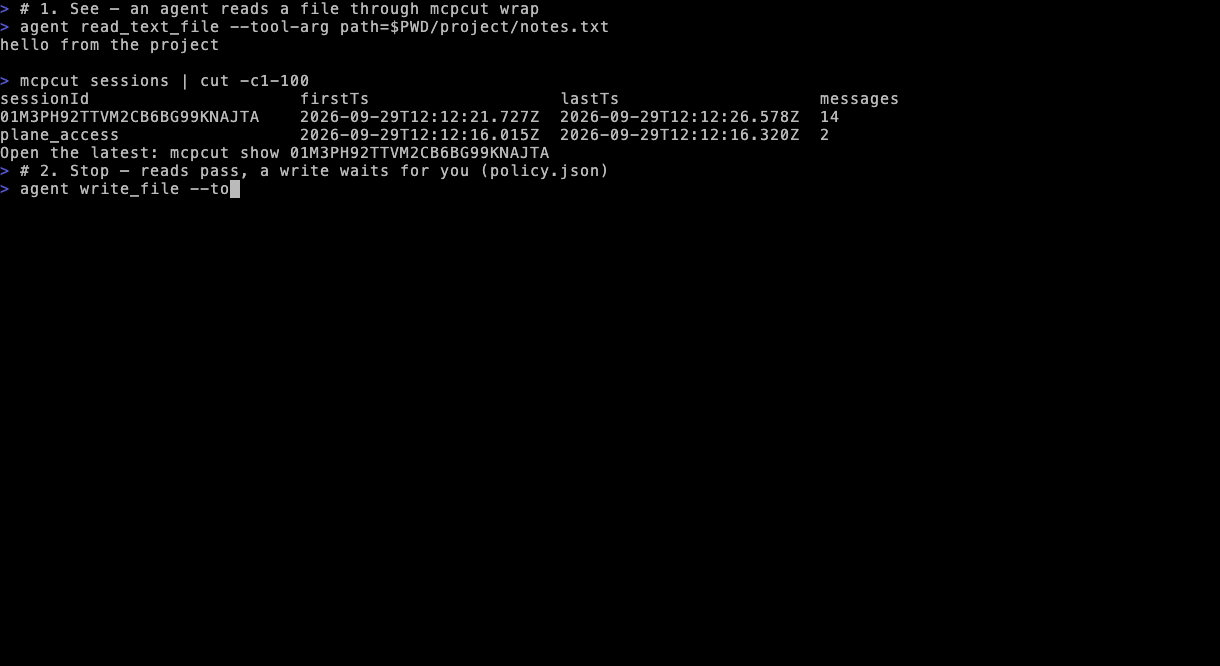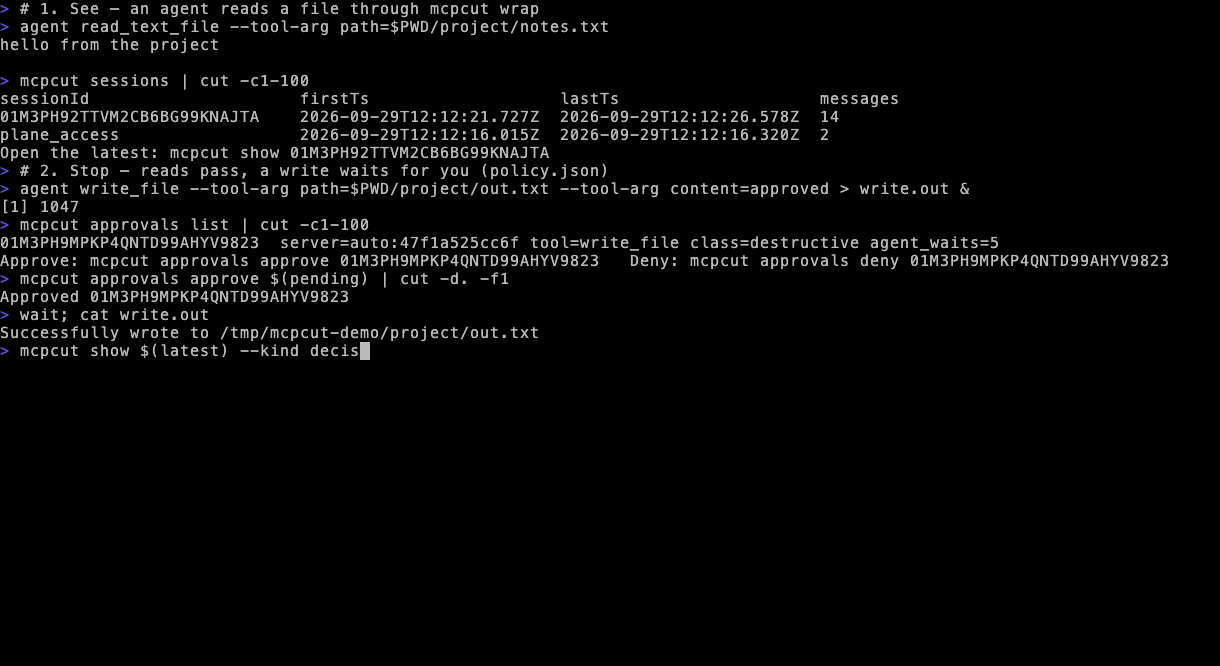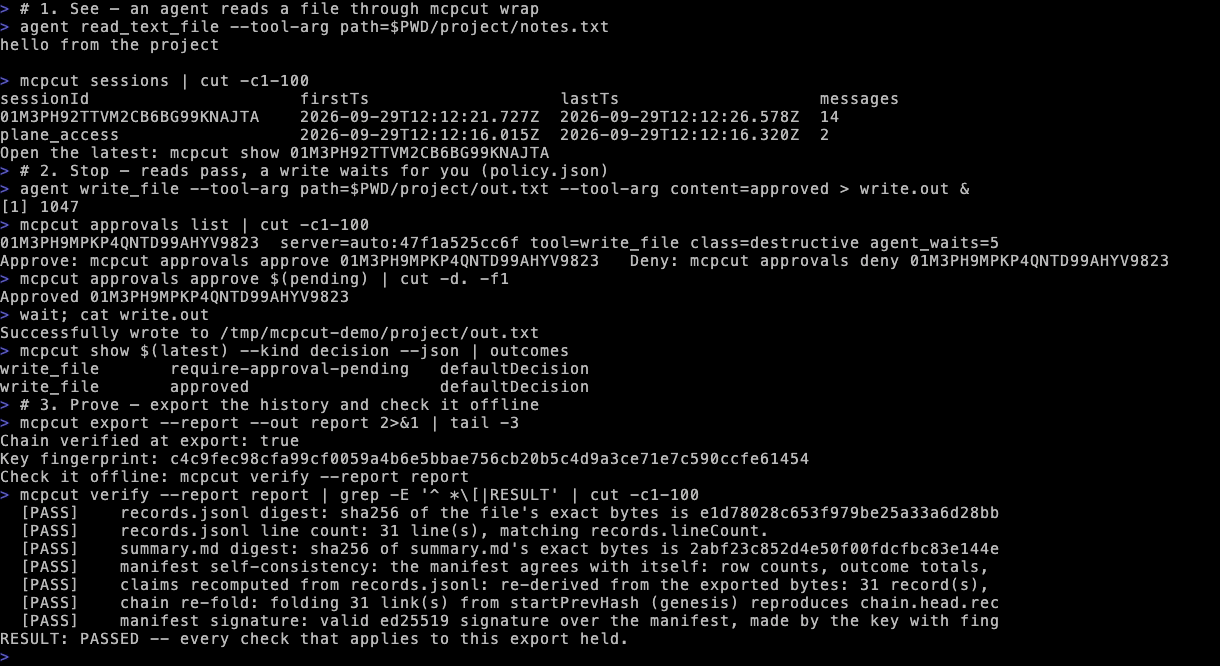
Una escritura ahora espera. Apruébala desde otro terminal dentro de la espera del agente (60 s; después, el reintento del agente pasa) — no se necesita token hasta que añadas tu primer administrador (Aprobaciones):
npx -y mcpcut@0.2.4 approvals list
npx -y mcpcut@0.2.4 approvals approve <id>
Prueba. Firma el historial, expórtalo y verifícalo sin conexión — con nada más que el directorio:
npx -y mcpcut@0.2.4 keygen && npx -y mcpcut@0.2.4 export --report --out ./report
npx -y mcpcut@0.2.4 verify --report ./report
npx -y mcpcut@0.2.4 verify --sign
La última línea firma la cabeza de la cadena: guarda lo que imprime en algún lugar que este host no pueda reescribir — el ancla fuera de banda es lo que hace que el diario sea a prueba de manipulaciones, no solo los hashes.
Crece. npm install -g mcpcut, luego mcpcut: un asistente de configuración, luego un registro de servidores, claves y permisos por agente, una bóveda de credenciales, una interfaz web, una consola de terminal y una dirección por agente (Instalación y primera ejecución).
Lo que obtienes
- Diario — cada solicitud, respuesta y decisión, con secretos redactados antes de escribir nada. Opcionalmente con cierre ante fallos: sin registro, sin llamada.
- Política por herramienta —
allow,denyorequire-approvalpor servidor, nombre de herramienta o clase de herramienta; las herramientas de solo lectura pueden pasar por sí solas. - Aprobaciones — una llamada arriesgada espera hasta que alguien la apruebe desde la CLI, la interfaz web o la consola de terminal.
- Cuarentena — una herramienta nueva, o una cuya descripción o esquema cambió después de que la confiaras, se retiene hasta que se revise, con un diff de lo que cambió.
- Agentes y permisos — un registro de servidores, una clave por agente, permisos por herramienta, grupos y una bóveda cifrada, para que las credenciales del servidor nunca estén en la configuración de un agente.
- Una dirección por agente — cada servidor al que un agente tiene acceso detrás de un solo endpoint; otorga o revoca sin tocar el cliente.
- Evidencia — una cadena de hashes con una cabeza firmada y un informe de auditoría que cualquiera puede verificar sin conexión con una clave pública.
- Interfaz de administración y consola de terminal — administradores nombrados con roles de
owner,operatoryviewer; cada cambio se atribuye en el diario.
Cómo funciona
 AI agent ── stdio or HTTP ──▶ mcpcut ──────────────────▶ MCP servers
 (Claude Code,                 grants → policy →          (filesystem,
  Cursor, …)                   quarantine → approval       GitHub, …)
                                 │
                                 ▼
                     journal.db — redacted, hash-chained
                                 │  export --report
                                 ▼
                     verify offline, anywhere
Tres formas de entrada, una puerta:
wrap— delante de un servidor, sin configuración ni identidad: el Inicio rápido anterior.connectyserve— servidores nombrados del registro, una clave por agente, credenciales de la bóveda.- El grupo (
/mcp) — una dirección por agente para cada servidor al que tiene acceso;connect --urlconecta un cliente stdio en otra máquina a él.
La imagen completa, con los límites de confianza: docs/ARCHITECTURE.md.
Documentación
| Guía | Cubre |
|---|---|
| Instalación y primera ejecución | npm o fuente, el asistente de configuración, el primer propietario, acceso al servicio por IP |
| Envolver un servidor y leer el diario | wrap, sessions, show, .mcp.json, registro con cierre ante fallos, límites conocidos |
| Políticas, aprobaciones y cuarentena | policy.json, clases de herramientas, aprobaciones, cuarentena, filtrado de tools/list |
| Registro, agentes y la bóveda | servidores, claves y permisos de agentes, grupos, revocación de acceso, la bóveda |
| Agentes HTTP y el grupo | serve, una dirección por agente, connect --url |
| Interfaz de administración | la consola web, administradores y roles, su modelo de amenazas |
| La consola de terminal | mcpcut en un terminal, la consola remota |
| Servicios, Docker y copias de seguridad | start/stop/status, systemd y launchd, Docker, copia de seguridad y restauración |
| Informes de auditoría y retención | export --report, verify --report, el ancla fuera de banda, prune |
| Referencia de CLI | cada comando y bandera |
| Estado | lo que se ha publicado y la evidencia detrás de cada línea |
Estado
mcpcut es 0.x. El núcleo — proxy, política, aprobaciones, cuarentena, diario, informe de auditoría, interfaz de administración y consola — está publicado y cubierto por pruebas; Estado enumera cada capacidad con su evidencia.
- Vista previa: la consola remota (
mcpcut --remote) y el puenteconnect --url. Funcionan y se prueban contra un VPS sobre TLS, pero ponen un token en la red, solo han tenido una revisión de seguridad interna y pueden cambiar dentro de 0.x. - A prueba de manipulaciones significa con un ancla externa. Un proceso que se ejecuta como el mismo usuario del sistema operativo puede reescribir el diario y volver a firmarlo; solo una cabeza de cadena registrada en algún lugar donde este host no pueda escribir expone eso. mcpcut no es a prueba de manipulaciones, y si un informe satisface una auditoría es decisión del auditor.
- Un freno para errores, no un sandbox. Un agente que también tiene un shell como tu usuario puede acceder al mismo
approvals approveque ejecutas: un token de administrador registra quién aprobó, no detiene al mismo usuario del sistema operativo (Aprobaciones). El error que devuelve una llamada retenida le dice al agente que un humano debe aprobar y nunca nombra el comando.
Seguridad
Informa vulnerabilidades de forma privada — SECURITY.md dice cómo. Todo el producto tuvo una auditoría de seguridad interna en septiembre de 2026; aún no se ha realizado una auditoría independiente.
Contribuciones
Las incidencias y las solicitudes de extracción son bienvenidas — consulta CONTRIBUTING.md.
Licencia
Apache-2.0 — consulta NOTICE.