Proxygen
El servidor MCP de Proxygen permite a los agentes inspeccionar tráfico, modificar solicitudes, gestionar reescrituras y scripts, ejecutar pruebas y configurar el proxy.
Documentación
On this page
Dale acceso a los agentes de IA a Proxygen.
El servidor MCP de Proxygen expone las herramientas de Proxygen a los agentes de IA a través del Model Context Protocol. Una vez conectado, un agente como Claude Code, Gemini CLI o Codex puede inspeccionar tráfico, modificar solicitudes, gestionar reescrituras y scripts, ejecutar pruebas y configurar el proxy, todo contra tu documento de Proxygen en vivo.
Descripción general
El servidor MCP de Proxygen se ejecuta en localhost y se accede a través de un pequeño binario puente incluido con la aplicación. Requiere un token de autenticación por sesión para que solo los agentes lanzados desde tu máquina puedan usarlo.
El MCP está diseñado para preparar un espacio de trabajo para que lo inspecciones y continúes desde allí, no para reemplazar la interfaz de usuario. Cuando un agente crea un editor, una regla de reescritura, una prueba o una receta de transformación, el resultado es visible en la herramienta correspondiente de Proxygen para que puedas revisarlo, ajustarlo y seguir trabajando con él.
Usos típicos:
- Pide a un agente que explore el tráfico, resuma una API o seleccione solicitudes interesantes
- Haz que un agente redacte reglas de reescritura o scripts basados en una descripción en lenguaje natural
- Genera configuraciones de prueba y cargas útiles a partir de solicitudes de ejemplo en el historial
- Extrae valores de respuestas en muchos mensajes
- Reproduce o modifica solicitudes en un editor
- Configura la interceptación TLS, los filtros de historial y la configuración de grabación
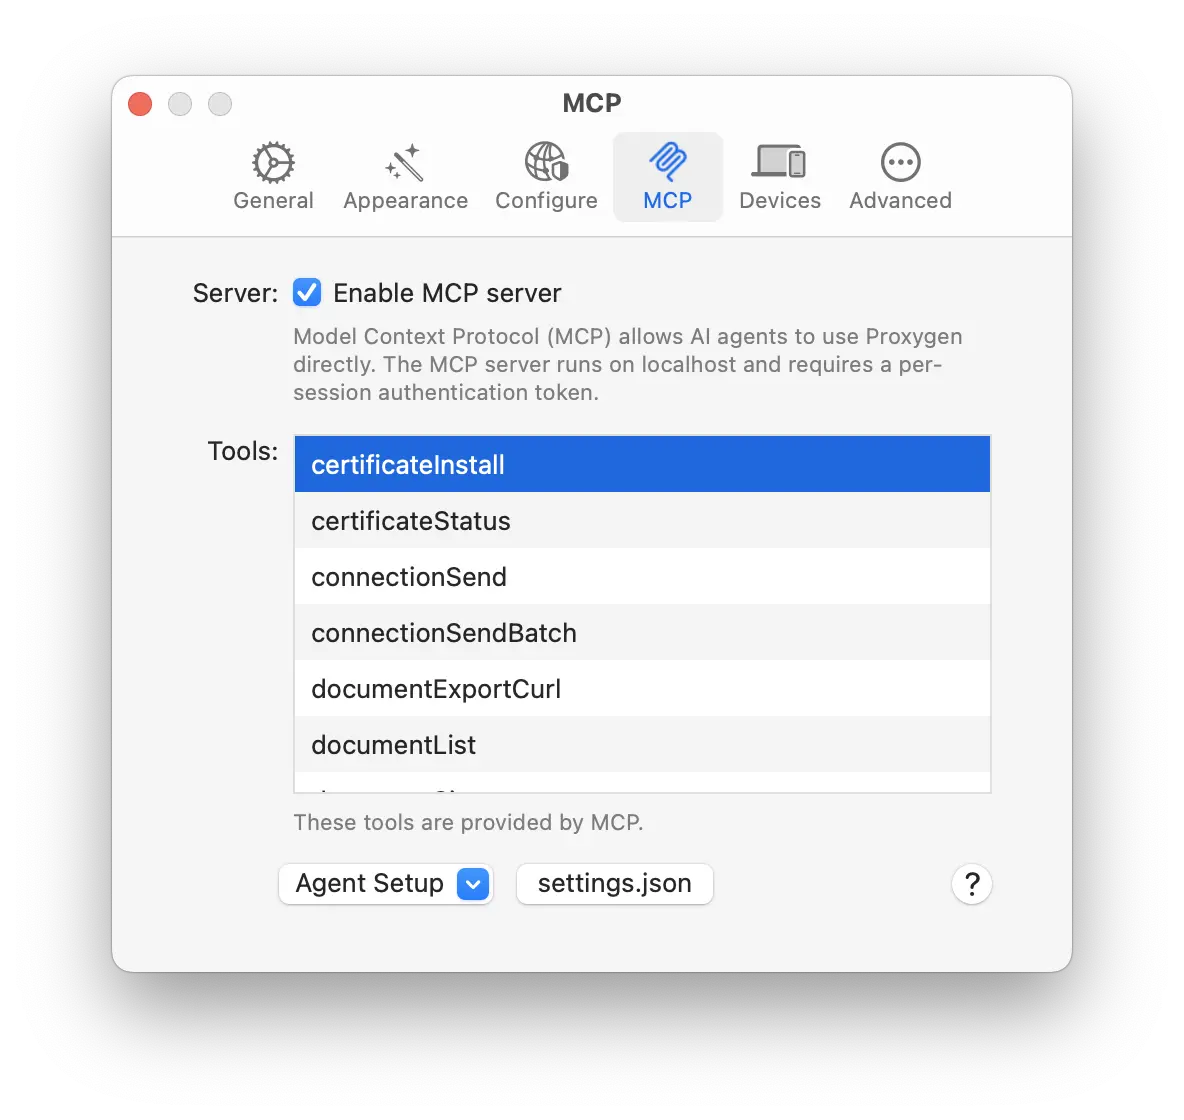
Habilita el servidor desde Preferencias → MCP activando Habilitar servidor MCP.
Secretos
Todo lo que devuelve una herramienta termina en el contexto del agente y, generalmente, en el registro de transcripción que ese agente mantiene. Por lo tanto, Proxygen reemplaza las credenciales con una huella digital antes de que salgan de la aplicación.
Un encabezado Authorization vuelve como Bearer <redacted:sha256=ab12cd34>. La estructura circundante se conserva porque no es secreta en sí misma: el esquema de autenticación permanece visible, los encabezados Cookie mantienen sus nombres de cookie y Set-Cookie conserva sus atributos Path, Domain y HttpOnly. Esto se aplica a encabezados de solicitud y respuesta, valores de cookies, valores de variables, credenciales de autenticación almacenadas y parámetros de consulta de URL de aspecto secreto como ?api_key=.
La huella digital es estable, por lo que un agente aún puede responder la pregunta que normalmente necesita responder: dos solicitudes que muestran la misma huella digital están usando el mismo token, y huellas digitales diferentes significan tokens diferentes. Es un prefijo SHA-256 con sal y no se puede convertir de nuevo al valor original. La sal se genera una vez por instalación, por lo que las huellas digitales son comparables dentro de tu máquina pero no entre máquinas.
La búsqueda y el filtrado también coinciden con el texto redactado. Esto importa más de lo que parece a primera vista: si una regla coincidiera con el valor real, un agente podría usarla como una sonda de sí/no (una expresión regular en una URL o encabezado, repetida) y recuperar un secreto una pregunta a la vez sin que el valor se devuelva nunca. Hacer coincidir lo que el llamador ya puede ver cierra esa vía, y buscar una huella digital se convierte en la forma de encontrar cada mensaje que usa una credencial.
La redacción se controla con Redactar secretos de las llamadas a herramientas en Preferencias → MCP, que está activada por defecto. Las herramientas aceptan un parámetro revealSecrets para devolver valores en claro, y solo funciona una vez que desactivas esa preferencia; mientras está activada, la herramienta devuelve un error indicando al agente que te pregunte primero. Esto es deliberado: sin la preferencia, un agente podría simplemente optar por no redactar.
Los cuerpos de los mensajes no se redactan. Un token en un cuerpo de respuesta JSON, como un access_token de OAuth, aún llega al agente completo. La redacción cubre los lugares estructurados donde viven las credenciales, no el contenido arbitrario de la carga útil.
Cuerpos grandes
Los cuerpos suelen ser la mayor parte de lo que lee un agente. Las herramientas que devuelven uno aceptan bodyMaxSize para limitar cuánto vuelve, bodyOffset para elegir dónde comienza la ventana y bodyJsonPath para proyectar un solo valor de un cuerpo JSON dentro de Proxygen en lugar de devolver el cuerpo por completo.
bodyOffset hace posible leer el medio de un cuerpo grande sin tener que traer primero todo lo anterior. La respuesta informa bodyOffset y bodyLength para el rango realmente devuelto, más bodyTotalSize para todo el cuerpo, para que el agente pueda trabajar en partes. Las ventanas que caen en medio de un carácter multibyte se ajustan al límite de carácter más cercano, y el rango informado refleja eso. Las herramientas de sockets usan messageMaxSize, messageOffset y messageJsonPath para lo mismo.
Configuración de agentes
Abre Preferencias → MCP. La ventana emergente Configuración de agente y el botón settings.json generan la configuración necesaria para registrar Proxygen con agentes comunes.
Comando de registro
La ventana emergente ofrece comandos de registro de una línea para tres agentes. Seleccionar una entrada copia el comando a tu portapapeles; pégalo en una terminal para registrar Proxygen con ese agente.
- Claude Code
claude mcp add proxygen --transport stdio -- <path-to-proxygen-mcp> - Gemini CLI
gemini mcp add proxygen <path-to-proxygen-mcp> - Codex
codex mcp add proxygen -- <path-to-proxygen-mcp>
El comando que se muestra en Proxygen contiene la ruta absoluta al binario puente proxygen-mcp incluido.
Configuración JSON
Para agentes que se configuran a través de un archivo de configuración JSON en lugar de un comando CLI, usa el botón settings.json. Copia un fragmento listo para pegar a tu portapapeles:
{
  "mcpServers": {
    "proxygen": {
      "command": "/path/to/Proxygen.app/Contents/MacOS/proxygen-mcp"
    }
  }
}
Fusiona esto en el archivo de configuración MCP de tu agente.
[!info] Información información
Proxygen debe estar ejecutándose y el servidor MCP debe estar habilitado para que los agentes se conecten.
Ejemplos
Una vez que Proxygen está registrado con un agente, puedes manejarlo con lenguaje natural. Los ejemplos a continuación muestran los tipos de solicitudes para las que están diseñadas las herramientas: el agente elige las herramientas y parámetros correctos y deja los resultados visibles en Proxygen para que continúes desde allí.
Explorar y resumir tráfico
- "Dame un resumen de la última hora de historial: qué hosts, códigos de estado y tipos de contenido están presentes."
- "Construye un mapa del sitio de todo bajo
api.example.comy resalta los endpoints que solo aparecen una vez." - "Revisa los mensajes 400–650 y marca cualquier solicitud que haya tardado más de 2 segundos, añadiendo una nota con el tiempo transcurrido."
- "Encuentra cada respuesta 5xx en los últimos 200 mensajes, agrúpalas por host y muéstrame el primer ejemplo de cada uno."
Buscar y extraer valores
- "Busca en el historial cualquier respuesta cuyo cuerpo JSON contenga
$.user.emaily lista los valores únicos." - "En los mensajes 1200–1500, extrae
$.data[*].idde cada respuesta JSON y dame la lista combinada con duplicados eliminados." - "Encuentra cada solicitud con un encabezado
Authorization: Bearery captura el token usando una expresión regular: guarda los resultados como una tabla." - "Extrae
//book/title/text()de cada respuesta XML encatalog.example.comusando XPath." - "Mira el canal SSE para
stream.example.comy extrae el campoeventde cada mensaje."
Modificar y reproducir solicitudes
- "Toma el mensaje 842, ábrelo en un editor, cambia el parámetro de consulta
user_ida42y envíalo." - "Crea un editor para un POST a
https://api.example.com/logincon un cuerpo JSON que contenga{{username}}y{{password}}del entorno actual, luego envíalo." - "Reproduce el mensaje 318 diez veces en paralelo usando
sendBatchy dime la distribución de códigos de estado." - "Exporta el mensaje 512 como un comando curl para poder compartirlo."
Reescrituras, scripting e interceptación
- "Crea una regla de reescritura que añada
X-Debug: 1a cada solicitud a*.staging.example.com." - "Simula
GET https://api.example.com/feature-flagspara que devuelva{"beta": true}con estado 200." - "Escribe un script que ejecute onResponse para
api.example.com, registre cualquier respuesta donde$.erroresté presente y establezca una bandera en el mensaje de historial." - "Activa la interceptación de solicitudes solo para
POST *.example.com/checkouty muéstrame lo que hay actualmente en la cola." - "Reenvía la primera interceptación pendiente pero reemplaza el cuerpo con el contenido del mensaje 902."
Pruebas y transformaciones
- "Crea una colección de pruebas a partir del mensaje 611 que sustituya
§email§con los valores[email protected],[email protected]y una cadena vacía, luego ejecútala." - "Consulta la prueba en ejecución cada pocos segundos hasta que termine y resume los fallos."
- "Toma el valor del encabezado
Authorizationdel mensaje 750, decodifícalo en base64, divídelo por:y dame el nombre de usuario." - "Guarda una receta de transformación que descomprima la entrada con gzip y luego la formatee como JSON, y llámala
decode-gzip-json."
Cookies, variables y configuración
- "Lista las cookies para
example.comy elimina cualquier cuyo nombre comience con_tmp." - "Establece
apiTokenen el entorno actual al campoaccess_tokende la respuesta del mensaje 988." - "Habilita la interceptación TLS para
*.example.compero excluyetelemetry.example.com." - "Añade una resolución de host que apunte
api.example.coma127.0.0.1para poder acceder a un servidor local." - "Verifica si la CA de Proxygen es de confianza e instálala si no lo es."
Herramientas
El servidor MCP expone las siguientes herramientas, agrupadas por área.
Autenticación
| Nombre de la herramienta | Descripción |
|---|---|
authenticationList | Lista las reglas de autenticación con sus condiciones de coincidencia y tipo de credencial. |
authenticationGet | Detalles completos de una regla de autenticación, incluidas sus credenciales. Las credenciales se marcan con huella digital a menos que revealSecrets esté configurado. |
authenticationCreate | Crea una regla de autenticación que aplique credenciales Basic, API key, Bearer, JWT, Digest o NTLM a solicitudes coincidentes. |
authenticationUpdate | Modifica una regla de autenticación existente. |
authenticationDelete | Elimina reglas de autenticación por índice. |
Certificado
| Nombre de la herramienta | Descripción |
|---|---|
certificateStatus | Verifica si la CA de Proxygen está instalada y es de confianza para la interceptación TLS. |
certificateInstall | Instala la CA de Proxygen en el llavero de inicio de sesión y establece la configuración de confianza. |
Canal
| Nombre de la herramienta | Descripción |
|---|---|
channelList | Lista las conexiones TCP activas que pasan actualmente por el proxy (mismos datos que el panel Connection Monitor). Instantánea en el momento de la llamada. |
Consola
| Nombre de la herramienta | Descripción |
|---|---|
consoleRead | Lee elementos de registro de la herramienta Consola: estado del proxy, eventos de conexión, coincidencias de interceptación/script, errores. Filtra por nivel o texto de búsqueda. |
consoleClear | Elimina todos los elementos del registro de la Consola. |
Cookie
| Nombre de la herramienta | Descripción |
|---|---|
cookieList | Lista cookies del tarro de cookies del proyecto con filtrado opcional por dominio/nombre. |
cookieGet | Obtiene una sola cookie del tarro de cookies del proyecto por UUID. |
cookieSet | Crea o actualiza una cookie en el tarro de cookies del proyecto. Los campos opcionales omitidos vuelven a los valores predeterminados al actualizar. |
cookieDelete | Elimina cookies específicas por sus UUID. |
cookieClear | Elimina todas las cookies del tarro de cookies del proyecto. |
Diff
| Nombre de la herramienta | Descripción |
|---|---|
diffGet | Calcula un diff de texto entre dos elementos (mensajes de historial o mensajes de socket) y los prepara en la herramienta Diff de Proxygen. |
Documento
| Nombre de la herramienta | Descripción |
|---|---|
documentList | Lista todos los proyectos de Proxygen abiertos con sus IDs y nombres. Pasa un id devuelto como documentId en otras herramientas para apuntar a ese proyecto. |
Editor
| Nombre de la herramienta | Descripción |
|---|---|
editorCreate | Crea un nuevo editor con una solicitud HTTP preparada. Prefiere esto sobre send cuando la solicitud debe permanecer visible en la interfaz. |
editorCreateFromHistory | Crea un editor a partir de un mensaje de historial. |
editorGet | Detalles completos de un editor, incluida la solicitud y la última respuesta. |
editorUpdate | Modifica la solicitud de un editor existente. |
editorSend | Envía la solicitud en un editor y devuelve la respuesta. La respuesta también es visible en el panel de respuesta del Editor. |
editorList | Lista todos los editores abiertos en el proyecto. |
editorDelete | Elimina uno o más editores. |
Historial
| Nombre de la herramienta | Descripción |
|---|---|
historySummary | Resumen rápido del historial HTTP capturado del proyecto: conteos, hosts, códigos de estado, tipos de contenido, rango de tiempo. |
historyList | Lista los mensajes del historial con filtrado, ordenamiento y paginación. |
historyGet | Detalles completos de un único mensaje del historial, incluyendo encabezados y cuerpos de solicitud y respuesta. |
historySearch | Búsqueda avanzada basada en reglas en los mensajes del historial. Admite posiciones JSONPath y XPath además de las coincidencias habituales de cadena, expresión regular y comodín. |
historyExtract | Extrae valores de mensajes coincidentes usando JSONPath, XPath o grupos de captura de expresiones regulares. |
historyUpdate | Establece marcadores y/o notas en mensajes del historial, ya sea por UUID, números o filtro. |
historyFilterSet | Configura el filtro de vista del historial para que los hallazgos se muestren en la interfaz. Pasa reset: true para limpiar el filtro. |
historyDelete | Elimina mensajes específicos del historial por UUID o número. |
historyClear | Borra todos los mensajes del historial del proyecto. |
historySitemap | Árbol de URL jerárquico agrupado por host y ruta, útil para descubrir endpoints. |
historyExportCurl | Exporta un mensaje del historial como un comando curl. |
Resolución de hosts
| Nombre de la herramienta | Descripción |
|---|---|
hostResolutionList | Lista las anulaciones personalizadas de host a IP. Los patrones de host admiten * y ?; la primera coincidencia gana. |
hostResolutionSet | Crea o actualiza una resolución de nombre de host. Se compara por host, por lo que una entrada existente con el mismo host se reemplaza. |
hostResolutionDelete | Elimina resoluciones de nombre de host por sus valores de host. |
Interceptación
| Nombre de la herramienta | Descripción |
|---|---|
interceptList | Lista las solicitudes y respuestas pausadas en la cola de Interceptación esperando ser reenviadas o descartadas. |
interceptGet | Obtiene los detalles completos de un mensaje interceptado pendiente, con encabezados y cuerpo de solicitud o respuesta analizados. |
interceptForward | Reenvía una o más interceptaciones pendientes a su destino, opcionalmente reemplazando el mensaje sin procesar para una única interceptación. |
interceptDrop | Descarta interceptaciones pendientes para que nunca lleguen a su destino. |
interceptEnableSet | Habilita o deshabilita la interceptación de solicitudes y respuestas. |
interceptFilterSet | Configura el filtro de Interceptación (reglas y hosts) para que solo los mensajes coincidentes se pausen en la cola. |
Proxy
| Nombre de la herramienta | Descripción |
|---|---|
proxyStatus | Estado actual del proxy, listeners configurados y conteo de conexiones activas. |
proxyStart | Inicia los listeners del proxy. |
proxyStop | Detiene todos los listeners del proxy. |
proxyConfigureTls | Configura qué hosts tienen interceptación TLS (MitM). Admite comodines. |
proxyConfigureWrite | Configura qué tráfico se escribe en el historial, incluyendo el filtrado por tipo de contenido. |
Reescritura
| Nombre de la herramienta | Descripción |
|---|---|
rewriteCreate | Crea una regla de reescritura que modifica solicitudes, modifica respuestas, simula o descarta tráfico. |
rewriteList | Lista todas las reglas de reescritura en el proyecto. |
rewriteGet | Detalles completos de una regla de reescritura, incluyendo condiciones de coincidencia y acciones. |
rewriteUpdate | Modifica una regla de reescritura existente. |
rewriteDelete | Elimina reglas de reescritura por índice. |
Script
| Nombre de la herramienta | Descripción |
|---|---|
scriptCreate | Crea un script de JavaScript que se ejecuta en tráfico proxy coincidente (onRequest, onResponse). |
scriptList | Lista todos los scripts con condiciones de coincidencia y estado habilitado. |
scriptGet | Detalles completos de un script, incluyendo el código fuente. |
scriptUpdate | Modifica un script existente. |
scriptDelete | Elimina scripts por índice. |
Enviar
| Nombre de la herramienta | Descripción |
|---|---|
send | Envía una solicitud HTTP directamente, omitiendo el proxy y sin dejar artefactos en el proyecto. Usa editorCreate + editorSend en su lugar cuando quieras que la solicitud sea visible en la interfaz. |
sendBatch | Envía múltiples solicitudes HTTP concurrentemente con paralelismo configurable. |
Mostrar
| Nombre de la herramienta | Descripción |
|---|---|
show | Trae una superficie de la interfaz de Proxygen al frente y opcionalmente selecciona un elemento específico dentro de ella. |
Sockets
| Nombre de la herramienta | Descripción |
|---|---|
socketsSummary | Resumen de los canales y mensajes WebSocket y SSE en el proyecto. |
socketsList | Lista los mensajes de socket con filtrado y ordenamiento. |
socketsGet | Detalles completos de un único mensaje de socket. |
socketsSearch | Búsqueda avanzada basada en reglas en los mensajes de socket. |
socketsExtract | Extrae valores de mensajes de socket coincidentes usando JSONPath, XPath o expresiones regulares. Admite combinar o recopilar resultados. |
socketsUpdate | Establece marcadores y/o notas en mensajes de socket. |
socketsFilterSet | Configura el filtro de vista de Sockets para que los hallazgos se muestren en la interfaz. |
socketsDelete | Elimina mensajes de socket específicos por UUID. |
socketsClear | Borra todos los canales y mensajes de socket del proyecto. |
Pruebas
| Nombre de la herramienta | Descripción |
|---|---|
testList | Lista todas las colecciones de pruebas, pruebas y solicitudes en el proyecto. |
testCreate | Crea una configuración de prueba (no se ejecuta). Usa marcadores §placeholder§ en la solicitud sin procesar para la sustitución de cargas útiles (distinto de las variables de entorno {{variable}}). |
testGet | Detalles de una colección de pruebas, sus pruebas, solicitudes y configuración. |
testRun | Ejecuta una prueba por ID de colección. |
testStatus | Consulta el estado de la ejecución de prueba actual: progreso, conteos de aprobados/fallidos, tiempo transcurrido. |
testResults | Resultados detallados paginados de la ejecución de prueba actual o la última. |
testStop | Detiene la prueba que se está ejecutando actualmente. |
testDelete | Elimina colecciones de pruebas por UUID. |
Transformación
| Nombre de la herramienta | Descripción |
|---|---|
transformApply | Aplica transformaciones de datos encadenadas: codificación, hash, compresión, operaciones de texto, manipulación de cadenas. |
transformListOperations | Lista todas las operaciones de transformación disponibles con descripciones y parámetros. |
transformListRecipes | Lista todas las recetas de transformación guardadas. |
transformCreateRecipe | Crea una receta de Transformación persistente. |
transformDeleteRecipe | Elimina recetas de transformación por UUID. |
Variable
| Nombre de la herramienta | Descripción |
|---|---|
variableEnvironmentSet | Establece el entorno de variables activo. |
variableList | Lista todas las variables en el entorno actual y el predeterminado. |
variableGet | Obtiene el valor resuelto de una variable por nombre. |
variableSet | Establece un valor de variable en el entorno actual o en uno específico. |
variableDelete | Elimina una o más variables por nombre. |