BlazeMeter MCP Server
Servidor MCP para pruebas de rendimiento de BlazeMeter impulsadas por IA
Documentación

Servidor MCP de BlazeMeter
El Servidor MCP de BlazeMeter conecta herramientas de IA directamente con la plataforma de pruebas de rendimiento basada en la nube de BlazeMeter. Esto brinda a los agentes de IA, asistentes y chatbots la capacidad de gestionar flujos de trabajo completos de pruebas de carga, desde la creación hasta la ejecución y la generación de informes. Todo a través de interacciones en lenguaje natural.
[!NOTE]
Para documentación detallada, incluidos casos de uso, herramientas disponibles, puntos de integración y solución de problemas, consulta la documentación del Servidor MCP de BlazeMeter.
Requisitos previos
- Credenciales de la API de BlazeMeter (ID de clave de API y secreto)
- Cumplir con el Consentimiento de IA de BlazeMeter
- Host MCP compatible (VS Code, Claude Desktop, Cursor, Windsurf, etc.)
- Docker (solo para implementación basada en Docker)
- uv y Python 3.11+ (solo para instalación desde distribución de código fuente)
Configuración
Obtener credenciales de la API de BlazeMeter
Sigue la guía de claves de API de BlazeMeter para obtener tus claves de API como JSON.
[!IMPORTANT]
Al descargar tus claves de API desde BlazeMeter, guarda el archivoapi-keys.jsonen la misma carpeta donde colocarás el binario MCP.
Configuración rápida con herramienta CLI ⚡
La forma más sencilla de configurar tu cliente MCP es usando nuestra herramienta CLI interactiva:
- Descarga el binario apropiado para tu sistema operativo desde la página de Lanzamientos
[!NOTE]
Elige el binario que coincida con tu sistema operativo (Windows, macOS, Linux)
- Coloca el binario en la misma carpeta que tu archivo
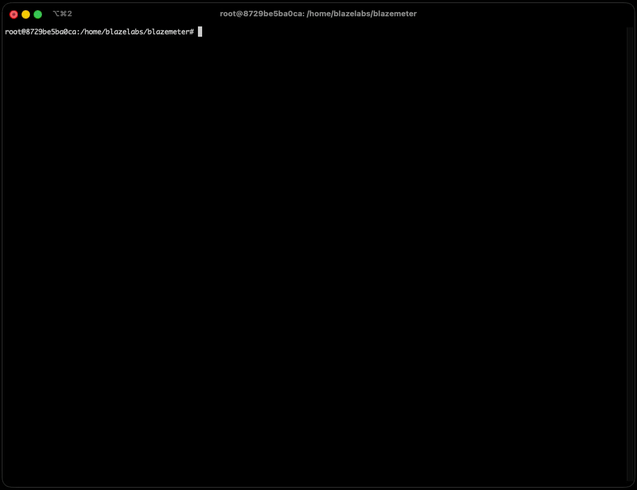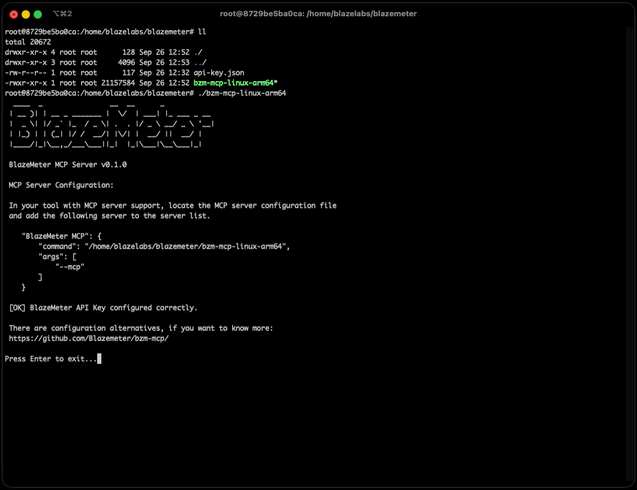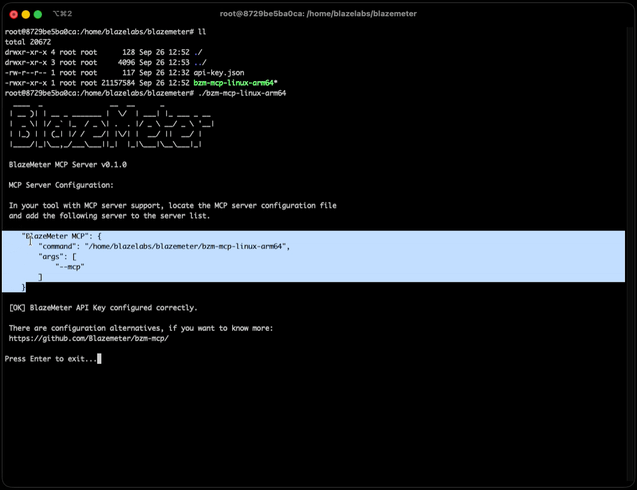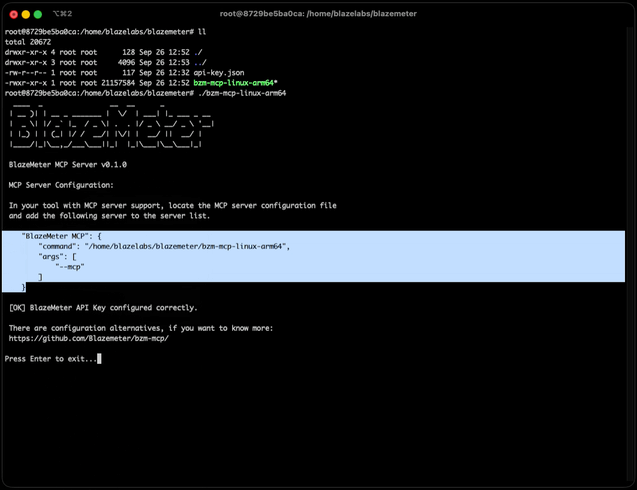
api-keys.json- Ejecuta o haz doble clic en el binario para iniciar la herramienta de configuración interactiva
- La herramienta genera automáticamente el archivo de configuración JSON para ti
[!IMPORTANT]
Para macOS: Es posible que veas una alerta de seguridad que indique "Apple no pudo verificar que 'bzm-mcp-darwin' esté libre de malware". Para resolver esto:
- Ve a Configuración del sistema → Privacidad y seguridad → Seguridad
- Busca la aplicación bloqueada y haz clic en "Permitir de todos modos"
- Intenta ejecutar el binario nuevamente
Configuración manual del cliente (instalación binaria)
- Descarga el binario para tu sistema operativo desde la página de Lanzamientos
- Ejecuta el binario una vez — imprimirá una configuración JSON y enlaces clicables para agregar este MCP en Cursor o VS Code.
- O configura tu cliente MCP manualmente con la siguiente configuración:
{
  "mcpServers": {
    "BlazeMeter MCP": {
      "command": "/path/to/bzm-mcp-binary",
      "args": ["--mcp"],
      "env": {
        "BLAZEMETER_API_KEY": "/path/to/your/api-key.json"
      }
    }
  }
}
Configuración manual del cliente (desde código fuente remoto)
- Requisitos previos: uv y Python 3.11+
- Instalación con un clic o configura tu cliente MCP manualmente:


Después de instalar, establece BLAZEMETER_API_KEY en la ruta de tu api-key.json en la configuración MCP de tu cliente.
O configura manualmente con la siguiente configuración:
{
  "mcpServers": {
    "BlazeMeter MCP": {
      "command": "uvx",
      "args": [
        "--from", "git+https://github.com/Blazemeter/bzm-mcp.git@v1.3.1",
        "-q", "bzm-mcp", "--mcp"
      ],
      "env": {
        "BLAZEMETER_API_KEY": "/path/to/your/api-key.json"
      }
    }
  }
}
[!NOTE]
uvx instala y ejecuta el paquete y sus dependencias en un entorno temporal.
Puedes cambiar a cualquier versión que haya sido lanzada o a cualquier rama que desees. El soporte de paquetes para el comando uvx está disponible desde la versión 1.0.1 en adelante.
Para más detalles sobre los argumentos de uv/uvx utilizados, consulta la documentación oficial de uv.
Configuración del cliente MCP con Docker
- Requisitos previos: Docker


Después de instalar, establece API_KEY_ID, API_KEY_SECRET y, opcionalmente, el directorio de montaje/trabajo en la configuración MCP de tu cliente.
{
  "mcpServers": {
    "Docker BlazeMeter MCP": {
      "command": "docker",
      "args": [
        "run",
        "--pull=always",
        "--rm",
        "-i",
        "--mount",
        "type=bind,source=/path/to/your/test/files,target=/home/bzm-mcp/working_directory/",
        "-e",
        "API_KEY_ID=your_api_key_id",
        "-e",
        "API_KEY_SECRET=your_api_key_secret",
        "-e",
        "SOURCE_WORKING_DIRECTORY=/path/to/your/test/files",
        "ghcr.io/blazemeter/bzm-mcp:latest"
      ]
    }
  }
}
[!IMPORTANT]
Para Windows, las rutas deben usar barras invertidas (\) y deben escaparse correctamente como dobles barras invertidas (\\) en la configuración JSON.
Ej.:C:\\User\\Desktop\\mcp_test_folder
[!NOTE]
Para obtener elAPI_KEY_IDyAPI_KEY_SECRET, consulta Claves de API de BlazeMeter
Certificados CA personalizados (entornos corporativos) para Docker
Cuándo lo necesitas:
- Tu organización utiliza certificados autofirmados
- Estás detrás de un proxy corporativo con inspección SSL
- Tienes una Autoridad de Certificación (CA) personalizada
- Encuentras errores de verificación de certificados SSL al ejecutar pruebas
Configuración requerida:
Al usar paquetes de certificados CA personalizados, debes configurar ambos:
- Montaje del volumen de certificados: Monta tu paquete de certificados CA personalizados en el contenedor
- Variable de entorno SSL_CERT_FILE: Establece explícitamente la variable de entorno
SSL_CERT_FILEpara que apunte a la ubicación del certificado dentro del contenedor
Configuración de ejemplo
{
  "mcpServers": {
    "Docker BlazeMeter MCP": {
      "command": "docker",
      "args": [
        "run",
        "--pull=always",
        "--rm",
        "-i",
        "--mount",
        "type=bind,source=/path/to/your/test/files,target=/home/bzm-mcp/working_directory/",
        "-v",
        "/path/to/your/ca-bundle.crt:/etc/ssl/certs/custom-ca-bundle.crt",
        "-e",
        "SSL_CERT_FILE=/etc/ssl/certs/custom-ca-bundle.crt",
        "-e",
        "API_KEY_ID=your_api_key_id",
        "-e",
        "API_KEY_SECRET=your_api_key_secret",
        "-e",
        "SOURCE_WORKING_DIRECTORY=/path/to/your/test/files",
        "ghcr.io/blazemeter/bzm-mcp:latest"
      ]
    }
  }
}
Reemplaza:
/path/to/your/ca-bundle.crtcon la ruta del archivo de certificado CA de tu sistema host- La ruta del contenedor
/etc/ssl/certs/custom-ca-bundle.crtpuede ser cualquier ruta que prefieras (solo asegúrate de que coincida conSSL_CERT_FILE)
La variable de entorno
SSL_CERT_FILEdebe establecerse para que apunte a tu paquete de certificados CA personalizados. La bibliotecahttpxrespeta automáticamente la variable de entornoSSL_CERT_FILEpara la verificación de certificados SSL.
OpenTelemetry
El MCP de BlazeMeter reporta trazas y métricas para las llamadas de herramientas MCP usando OpenTelemetry. Esto te brinda visibilidad sobre qué herramientas se utilizan, cuánto tiempo toman y cuándo ocurren errores.
La telemetría está habilitada por defecto. No necesitas configurar nada a menos que quieras cambiar a dónde se envían los datos o desactivarla.
Comportamiento predeterminado
Por defecto, la telemetría se exporta a través de gRPC a:
https://grpc.public.prd.shared.perforce.com
El servicio se identifica como bzm-mcp con la versión de lanzamiento actual. Si la telemetría falla al iniciar o exportar, el servidor MCP continúa funcionando con normalidad.
Desactivar la telemetría
Agrega OTEL_SDK_DISABLED=true al entorno de tu cliente MCP:
"env": {
  "OTEL_SDK_DISABLED": "true"
}
Para Docker, pásalo con -e:
"-e",
"OTEL_SDK_DISABLED=true"
También puedes pasar --no-telemetry en la línea de comandos (binario o instalación con uvx):
"args": ["--mcp", "--no-telemetry"]
Enviar datos a tu propio recolector
Usa estas variables de entorno para apuntar a un recolector de OpenTelemetry diferente (por ejemplo, uno local durante el desarrollo):
| Variable | Descripción | Predeterminado |
|---|---|---|
OTEL_EXPORTER_OTLP_ENDPOINT | URL del recolector OTLP | https://grpc.public.prd.shared.perforce.com |
OTEL_EXPORTER_OTLP_PROTOCOL | grpc, http/protobuf o http/json | grpc |
OTEL_EXPORTER_OTLP_HEADERS | Encabezados key=value separados por comas para el recolector | (ninguno) |
Ejemplo con gRPC (recolector local típico en el puerto 4317):
"env": {
  "OTEL_EXPORTER_OTLP_ENDPOINT": "http://localhost:4317",
  "OTEL_EXPORTER_OTLP_PROTOCOL": "grpc"
}
Ejemplo con HTTP (recolector local típico en el puerto 4318):
"env": {
  "OTEL_EXPORTER_OTLP_ENDPOINT": "http://localhost:4318",
  "OTEL_EXPORTER_OTLP_PROTOCOL": "http/protobuf"
}
Al ejecutar el binario directamente, puedes anular el endpoint y los encabezados con banderas CLI en lugar de variables de entorno:
"args": [
  "--mcp",
  "--otel-endpoint", "http://localhost:4317",
  "--otel-headers", "Authorization=Bearer token"
]
Qué se reporta
Cada llamada de herramienta MCP crea:
- Trazas — un span por llamada con el nombre de la herramienta, acción, nombre y versión del cliente MCP, ID de sesión y tipo de error cuando corresponde.
- Métricas —
mcp.tool.calls(recuento) ymcp.tool.duration(segundos), desglosadas por herramienta y acción.
Los tokens de seguridad y otras credenciales no se incluyen en los datos de telemetría.
Si tu cliente MCP envía traceparent o tracestate en los metadatos de la solicitud, el MCP de BlazeMeter vincula sus spans a esa traza principal.
Licencia
Este proyecto está licenciado bajo la Licencia Apache, Versión 2.0. Consulta LICENCIA para conocer los términos completos.
Soporte
- Documentación del Servidor MCP: Guía del Servidor MCP de BlazeMeter
- Documentación de la API: Documentación de la API de BlazeMeter
- Problemas: Problemas de GitHub
- Soporte: Contacta al soporte de BlazeMeter para asistencia empresarial