PubShip
offiziellOpen-Source-MCP-Server für Google-Play-Entwickler-Workflows. Läuft lokal mit Ihren eigenen Anmeldedaten.
Was kann man mit PubShip MCP machen?
- Play-Releases und Bewertungen einsehen — Bitten Sie Ihren Assistenten, aktuelle Release-Informationen, Nutzerbewertungen und Android-Vitals für Ihre Apps abzurufen.
- Umfangreiche Sammelberichte prüfen — Lassen Sie Ihren Assistenten Sammelberichte zu Katalog-, Abonnement-, Produkt- und Kontodaten abrufen und zusammenfassen.
- Änderungen vorbereiten und bereitstellen — Bitten Sie Ihren Assistenten, Änderungen an App-Einträgen oder Metadaten zu entwerfen und zu prüfen, mit ausdrücklicher Genehmigungsprüfung vor der Ausführung.
- Einmalige genehmigte Schreibvorgänge ausführen — Weisen Sie Ihren Assistenten an, eine vorbereitete Änderung einmalig anzuwenden, unter Verwendung der ausdrücklichen App- und Methodenberechtigungen, die Sie erteilt haben.
- Lokale Artefaktübertragungen verwalten — Fordern Sie begrenzte Dateiübertragungen zwischen Ihrem Rechner und Play an, wobei die Veröffentlichung von der Bearbeitungsbereitstellung getrennt bleibt.
Dokumentation
PubShip
Google Play-Entwickler-Workflows, direkt von Ihrem eigenen Computer. Prüfen Sie Releases, verstehen Sie Bewertungen und Berichte und bereiten Sie ausdrücklich autorisierte Änderungen über Ihren MCP-Client vor.


Lokal starten
Verwenden Sie Ihr eigenes Servicekonto mit Berechtigungen für Ihre Apps in der Play Console. Bewahren Sie dessen private JSON-Datei außerhalb dieses Repositorys auf. Erteilen Sie nur die Berechtigungen, die für Ihre geplanten Vorgänge erforderlich sind. Geben Sie Anmeldedaten niemals in ein Assistenten-Gespräch ein.
export GOOGLE_APPLICATION_CREDENTIALS=/absolute/private/path/service-account.json
export GOOGLE_PLAY_PACKAGES=com.example.app
uvx pubship
Dies startet den stdio-Server, der auf einen MCP-Client wartet. Für eine installationsprüfung ohne Anmeldedaten:
uvx pubship --check
Die obigen Befehle installieren das veröffentlichte PyPI-Paket. Ein Quellcode-Checkout kann Änderungen enthalten, die noch nicht veröffentlicht sind; verwenden Sie nach uv sync den Befehl uv run pubship --check, um die lokale Version zu prüfen.
Einen Assistenten verbinden
Claude Code
claude mcp add --transport stdio pubship -- uvx pubship
Setzen Sie die obigen Umgebungsvariablen in der Shell, die Ihren Client startet. Starten Sie den Client nach einer Änderung seiner Umgebung neu.
Codex
codex mcp add pubship -- uvx pubship
Cursor und Gemini CLI
Client-Manifeste in diesem Repository deklarieren den lokalen Pfad zur Servicekonto-Schlüsseldatei und die Paketnamen. Siehe Client-Einrichtung für die Konfiguration und den Installationsbefehl für die Gemini CLI. Für eine agentengestützte Installation lesen Sie llms-install.md. Geben Sie nur den Pfad zur Schlüsseldatei an, niemals deren Inhalt.
Generische MCP-Umgebung
Konfigurieren Sie einen stdio-Server mit der ausführbaren Datei uvx, dem Argument pubship und Ihrer lokalen Umgebung. Für Clients, die eine explizite Konfiguration erfordern:
{
  "mcpServers": {
    "pubship": {
      "command": "uvx",
      "args": ["pubship"],
      "env": {
        "GOOGLE_APPLICATION_CREDENTIALS": "/absolute/private/path/service-account.json",
        "GOOGLE_PLAY_PACKAGES": "com.example.app"
      }
    }
  }
}
Die Client-Konfiguration verbleibt auf Ihrem Computer. Konsultieren Sie Einrichtung für alternative Authentifizierungsmodi, aktivierte APIs, Berichte und Berechtigungsgrenzen.
Was kann es tun?
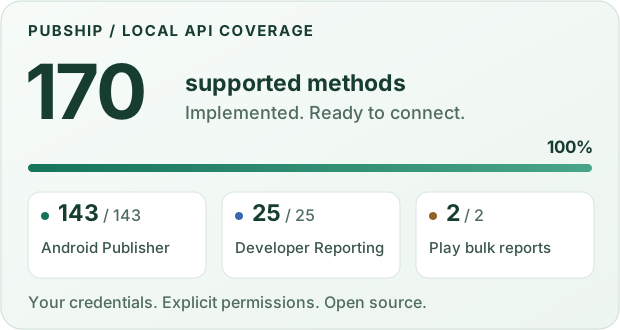
Das festgelegte Inventar enthält 172 Methodendefinitionen. 170 haben Implementierungen, eine Methode zur Abo-Archivierung wird von Google nicht unterstützt, und der Zugriff auf voided purchases ist durch die Projektrichtlinie bewusst deaktiviert. Deaktivierte Vorgänge können nicht über lokale oder selbst gehostete Tools aufgerufen werden.
- Lesen Sie Releases, Bewertungen, Android-Vitals und begrenzte Sammelberichte.
- Prüfen Sie Katalog-, Abo-, Produkt- und Kontoressourcen mit separaten Berechtigungen für sensible Daten.
- Bereiten Sie Schreibvorgänge vor und prüfen Sie sie mit expliziten App-/Methodenberechtigungen und einmaliger Ausführung.
- Halten Sie lokale Dateiübertragungen begrenzt und trennen Sie die Veröffentlichung von der Bearbeitungs-Staging-Umgebung.
Lesen ist der Standard. Optionale Schreibvorgänge und sensible Lesevorgänge erfordern eine explizite Konfiguration. Anbietertext sind nicht vertrauenswürdige Daten. Fehlende Daten sind nicht gleich null; eine übermittelte Änderung ist nicht unbedingt veröffentlicht. Keine Vorgangsanzahl ist eine Behauptung einer Live-Verifizierung durch Google.
Entdecken Sie die Verträge und Grenzen
Selbst-Hosting für Ihre eigenen Konten
pubship-server behält die HTTP-Implementierung für die von Ihnen kontrollierte Infrastruktur bei. Es weigert sich, ohne PUBSHIP_SERVER_ALLOWED_EMAILS zu starten. Die Anmeldung erfordert ein signiertes Google-ID-Token, eine verifizierte exakte E-Mail-Übereinstimmung und eine Nonce-Bindung, bevor Google-Anmeldedaten gespeichert werden. Das Entfernen eines Kontos aus der Zulassungsliste macht dessen gespeicherte Berechtigungen bei der nächsten Verwendung ungültig. Alte Berechtigungen ohne verifizierte Identität müssen sich erneut verbinden. Die Registrierung bleibt geschlossen, bis der Betreiber sie ausdrücklich aktiviert.
Es gibt keinen projektbetriebenen Google-verbundenen Dienst. Siehe die Local-First-Entscheidung und Selbst-Hosting-Einrichtung.
Versionshinweise
PubShip 0.24.2 verbessert Tool-Beschreibungen und Genehmigungshinweise und prüft dieselben Definitionen in Quell- und Paketinstallationen. Siehe das Änderungsprotokoll für frühere Versionen. Quellversionen können der Paketveröffentlichung vorausgehen.
Entwicklung
Qualität der Tool-Definitionen dokumentiert die TDQS-1.2-Offline-Prüfungen, überprüfte heuristische Befunde und die MCP-Vertrags-Regressionsabdeckung. Offline-Lint ist keine modellbewertete Note.
env -u GOOGLE_APPLICATION_CREDENTIALS uv sync --frozen --all-extras --group browser --group tdqs
env -u GOOGLE_APPLICATION_CREDENTIALS uv run --frozen --all-extras --group browser --group tdqs pytest
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff format --check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_catalog.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_verification.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/distribution_metadata.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv build
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/check_artifacts.py
Tests verwenden Fake-Anbieter. Browsertests erfordern installierte Playwright-Engines; Backup-Integrationstests erfordern age. Zeichnen Sie nicht verfügbare Plattformprüfungen ehrlich auf. Siehe Beitragsrichtlinie, Veröffentlichungsprozess und Sicherheitsmeldung.
Verwendungszweck
PubShip hilft Entwicklern, ihre eigene Google-Play-Verteilungsarbeit zu automatisieren. Es läuft auf Ihrem Computer oder auf der von Ihnen kontrollierten Infrastruktur, mit Ihren eigenen Google-Anmeldedaten und Play-Console-Berechtigungen. Das PubShip-Projekt betreibt keinen gehosteten Dienst und erhält niemals Ihre Anmeldedaten. Verwenden Sie es nur für Apps und Entwicklerkonten, die Ihnen oder Ihrer Organisation gehören, und befolgen Sie die Nutzungsbedingungen der Google Play Developer API. Von anderen betriebene gehostete PubShip-Instanzen werden vom PubShip-Projekt weder bereitgestellt noch unterstützt.
PubShip ist ein unabhängiges Open-Source-Projekt und steht in keiner Verbindung zu Google, wird von Google nicht unterstützt und nicht gesponsert. Google, Google Play und Android sind Marken von Google LLC.
Lizenz
PubShip ist freie Software unter der GNU Affero General Public License v3.0 only (AGPL-3.0-only). Copyright (C) 2026 Denys Vorobyov. Für andere Lizenzbedingungen kontaktieren Sie legal@pubship.dev.