PubShip
官方開源MCP伺服器,用於Google Play開發者工作流程。使用您自己的憑證在本機執行。
你可以用 PubShip MCP 做什麼?
- 檢查 Play 發行版與評論 — 請助理擷取您應用程式目前的發行資訊、使用者評論及 Android Vitals 資料。
- 檢視範圍限定的批次報告 — 請助理擷取並摘要涵蓋目錄、訂閱、產品及帳戶資料的批次報告。
- 準備並暫存編輯 — 請助理草擬並檢閱應用程式清單或中繼資料的變更,並在執行前進行明確的權限檢查。
- 執行一次性核准的寫入 — 指示助理套用已準備好的變更一次,使用您已授予的明確應用程式與方法權限。
- 管理本機工件傳輸 — 要求在本機與 Play 之間進行有範圍限制的檔案傳輸,將發布作業與編輯暫存分開處理。
文件
PubShip
從你自己的電腦執行 Google Play 開發者工作流程。 檢查發布版本、了解評論與報告,並從你的 MCP 用戶端準備明確授權的變更。


在本機開始使用
使用你自己的服務帳戶,並在 Play Console 中為你的應用程式設定權限。將私密 JSON 檔案保留在此儲存庫之外。僅授予你預期操作所需的權限。切勿將憑證貼到助理對話中。
export GOOGLE_APPLICATION_CREDENTIALS=/absolute/private/path/service-account.json
export GOOGLE_PLAY_PACKAGES=com.example.app
uvx pubship
這會啟動 stdio 伺服器,等待 MCP 用戶端連線。若要進行無需憑證的安裝檢查:
uvx pubship --check
上述指令會安裝已發布的 PyPI 套件。原始碼檢出可能包含尚未發布的變更;在 uv sync 之後,請使用 uv run pubship --check 檢查本機版本。
連接助理
Claude Code
claude mcp add --transport stdio pubship -- uvx pubship
在啟動用戶端的 shell 中設定上述環境變數。變更環境後請重新啟動用戶端。
Codex
codex mcp add pubship -- uvx pubship
Cursor 與 Gemini CLI
此儲存庫中的用戶端清單宣告本機服務帳戶金鑰路徑與套件名稱。請參閱 用戶端設定 以了解設定方式與 Gemini CLI 安裝指令。如需代理輔助安裝,請閱讀 llms-install.md。僅提供金鑰檔案路徑,切勿提供其內容。
通用 MCP 框架
設定一個 stdio 伺服器,使用可執行檔 uvx、參數 pubship 以及你的本機環境。對於需要明確設定的用戶端:
{
  "mcpServers": {
    "pubship": {
      "command": "uvx",
      "args": ["pubship"],
      "env": {
        "GOOGLE_APPLICATION_CREDENTIALS": "/absolute/private/path/service-account.json",
        "GOOGLE_PLAY_PACKAGES": "com.example.app"
      }
    }
  }
}
用戶端設定會保留在你的電腦上。請參閱 設定 以了解其他驗證模式、已啟用的 API、報告與權限邊界。
它能做什麼?
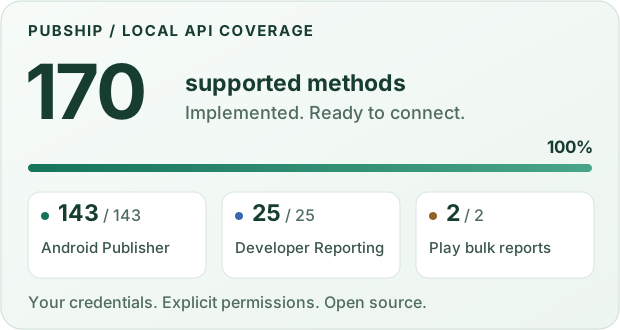
固定的清單包含 172 個方法定義。其中 170 個有實作,一個訂閱封存方法不受 Google 支援,而 voided-purchases 存取則因專案政策而刻意停用。停用的操作無法透過本機或自架工具呼叫。
- 讀取發布版本、評論、Android vitals 與限定的批次報告。
- 以獨立的敏感資料授權檢查目錄、訂閱、產品與帳戶資源。
- 以明確的應用程式/方法權限與單次執行來準備與審查寫入操作。
- 保持本機檔案傳輸的範圍限制,並將發布與編輯暫存分開。
讀取是預設行為。選用的寫入與敏感讀取需要明確設定。提供者文字是不可信的資料。缺少資料不等於零;已提交的變更不一定會發布。任何操作數量都不代表已通過 Google 的即時驗證。
為你自己的帳戶自架服務
pubship-server 保留 HTTP 實作,供你控制的基礎設施使用。若缺少 PUBSHIP_SERVER_ALLOWED_EMAILS,它會拒絕啟動。登入需要簽署的 Google ID 權杖、驗證過的完全相符電子郵件,以及在持久化任何 Google 憑證之前進行 nonce 綁定。從允許清單中移除帳戶,會使其已儲存的授權在下次使用時失效。沒有經過驗證身分的舊授權必須重新連線。註冊會保持關閉,直到操作者明確啟用。
此專案沒有由專案營運的 Google 連線服務。請參閱 本機優先的決策 與 自架設定。
發布說明
PubShip 0.24.2 改善了工具描述與核准提示,並在原始碼與套件安裝之間檢查相同的定義。請參閱 變更日誌 以了解先前版本。原始碼版本可能早於套件發布。
開發
工具定義品質 記錄了 TDQS 1.2 離線檢查、已審查的啟發式發現與 MCP 合約回歸測試涵蓋範圍。離線 lint 不是模型評分等級。
env -u GOOGLE_APPLICATION_CREDENTIALS uv sync --frozen --all-extras --group browser --group tdqs
env -u GOOGLE_APPLICATION_CREDENTIALS uv run --frozen --all-extras --group browser --group tdqs pytest
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff format --check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_catalog.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_verification.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/distribution_metadata.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv build
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/check_artifacts.py
測試使用假的提供者。瀏覽器測試需要安裝 Playwright 引擎;備份整合測試需要 age。誠實記錄不可用的平台檢查。請參閱 貢獻政策、發布流程 與 安全性回報。
預期用途
PubShip 協助開發者自動化自己的 Google Play 發布工作。它執行在你的電腦或你控制的基礎設施上,使用你自己的 Google 憑證與 Play Console 權限。PubShip 專案不執行託管服務,也絕不會收到你的憑證。僅將它用於你或你的組織擁有的應用程式與開發者帳戶,並遵守 Google 的 Play Developer API 條款。由他人執行的託管 PubShip 實例並非由 PubShip 專案提供或背書。
PubShip 是獨立的開源專案,與 Google 無關聯、未經其背書或贊助。Google、Google Play 與 Android 是 Google LLC 的商標。
授權
PubShip 是自由軟體,採用 GNU Affero General Public License v3.0 only(AGPL-3.0-only)。版權所有(C)2026 Denys Vorobyov。如需其他授權條款,請聯絡 legal@pubship.dev。