DMARC MCP Server
官方DMARC MCP Server 提供對 DNS 與電子郵件驗證資料的程式化唯讀存取,讓開發者與 AI 代理能直接在 MCP 相容工具中驗證 DMARC、SPF 及 DKIM 設定。
你可以用 DMARC MCP 做什麼?
- 摘要 DMARC 報告 — 要求以平實語言摘要某個網域的彙總報告,包括通過率與主要寄件來源。
- 找出驗證失敗的寄件者 — 深入檢視各來源的記錄,並依 DMARC、SPF 或 DKIM 失敗進行篩選,以定位驗證中斷的原因。
- 檢視 DNS 歷史紀錄與警示 — 查看某網域 DNS 記錄隨時間的變更,並閱讀關於修改(例如移除 DMARC 記錄)的通知。
- 檢查 TLS 報告 — 擷取最新的 TLS-RPT 報告,查看是否有工作階段無法協商 TLS,並取得回報者與失敗次數。
- 驗證電子郵件驗證設定 — 對任何網域執行免費查詢,檢查 DMARC、SPF 與 DKIM 記錄,包括語法、金鑰強度及 RFC 7208 查詢限制。
- 合併並最佳化 SPF 記錄 — 將多筆 SPF 記錄或機制合併為單一去重複、排序完成的記錄,即可直接部署。
文件
DMARC MCP Server
與您的 DMARC 報告對話
將 DMARC MCP 伺服器連接到 Claude、Cursor、VS Code 或任何 MCP 用戶端,然後用日常語言向您的 AI 助理詢問 DMARC 彙總報告、失敗的寄件者、DNS 歷史記錄和 TLS 報告。只需登入一次:DNS、DMARC、DKIM 和 SPF 查詢工具即可用於任何網域,無需訂閱。
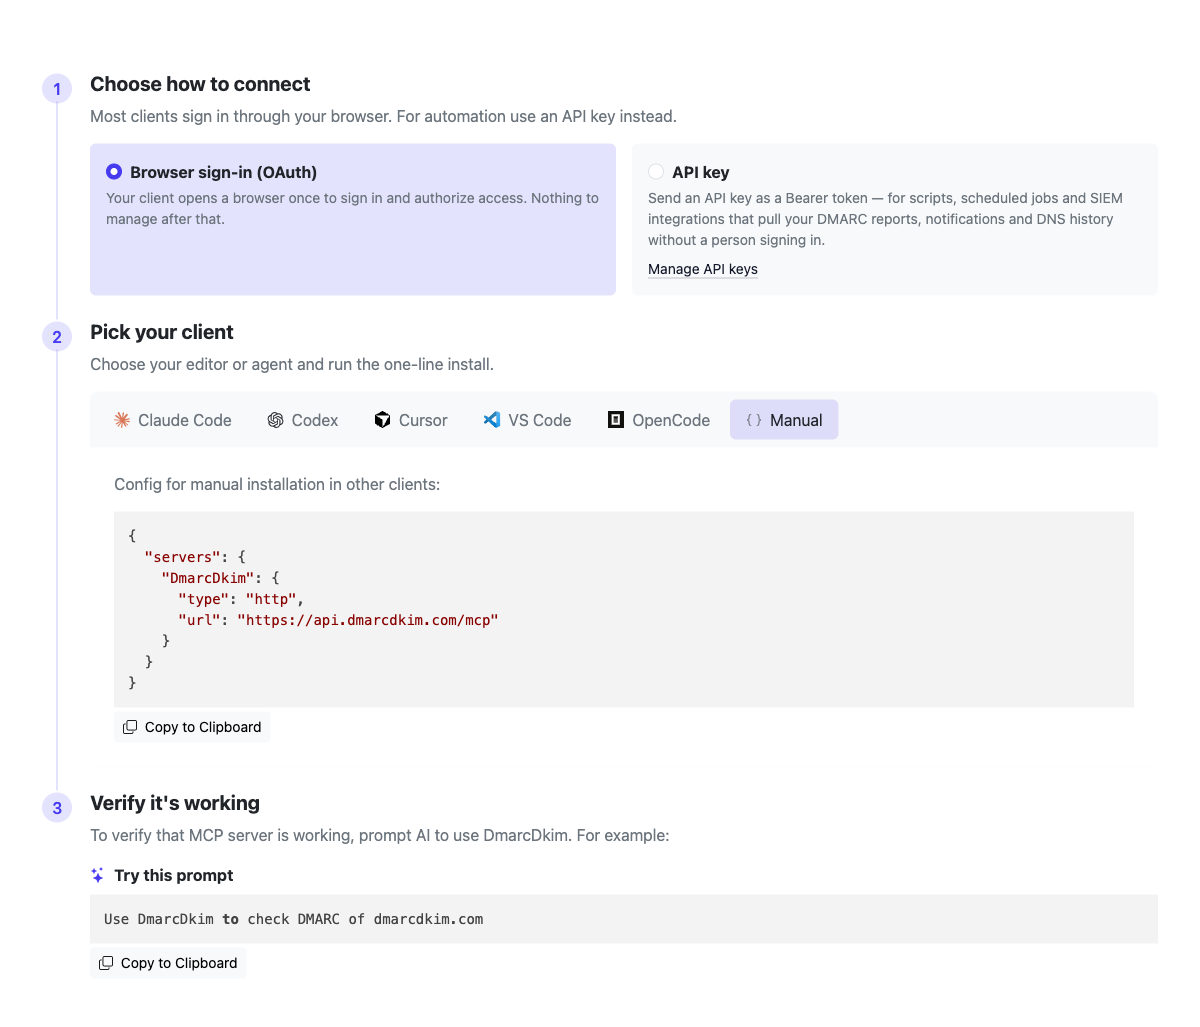
完整的各用戶端說明位於 app.dmarcdkim.com/mcp-instructions
您可以存取的內容
一個 MCP 伺服器上提供兩組工具,都只需一次登入:讀取您儲存之 DMARC 資料的帳戶工具,以及適用於任何網域且無需訂閱的免費查詢工具。
您的帳戶資料(付費方案)
DMARC 報告
列出並讀取您的 DMARC 彙總(RUA)報告:報告者、期間,以及 SPF、DKIM 和 DMARC 的通過/失敗計數
失敗的寄件者
深入查看每個來源的記錄,並篩選出 DMARC、SPF 或 DKIM 失敗,以找出問題所在
DNS 歷史記錄
查看您網域的 DMARC、SPF、DKIM 和其他 DNS 記錄每次檢查的變化,包含變更前後的數值
變更警示
閱讀有關 DNS 和驗證變更的通知,例如 DMARC 記錄被移除或修改
TLS 報告
列出 SMTP TLS 報告(TLS-RPT)報告,包含每個期間的成功和失敗工作階段總數
免費查詢(任何網域)
DNS 查詢
查詢任何網域的 A、AAAA、MX、TXT、SPF、DKIM、DMARC、PTR、NS、CNAME 和 WHOIS 記錄
DMARC 檢查
驗證任何網域的 DMARC 和 SPF 記錄,並提供清晰的錯誤偵測
DKIM 檢查
檢查任何網域的特定 DKIM 選擇器:金鑰類型、強度、撤銷狀態和語法
SPF 檢查
檢查 SPF 語法、RFC 7208 的十次查詢限制,以及循環 include 引用
SPF 合併
將 SPF 記錄或機制合併為一個最佳化記錄,並移除重複項目
支援的整合
聊天
- Slack
- Microsoft Teams
- Rocket.Chat
安全堆疊
- SIEM
- SOAR
任何其他工具
- Webhook / URL
- 電子郵件
- MCP
- API
一分鐘內完成連接
選擇您的編輯器或代理程式:Claude Code、Codex、Cursor、VS Code、OpenCode 或任何 MCP 用戶端,然後執行單行安裝。互動式用戶端透過瀏覽器登入;腳本和 CI 可以使用 API 金鑰。
與您的 DMARC 報告對話
只需登入一次,您的 AI 助理就能讀取您儲存的 DMARC 資料,無需儀表板,無需 XML。用日常語言提問,讓它擷取報告、找出失敗項目,並說明該如何修復。
試試這樣的提示:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
MCP 工具與使用案例
一次登入即可使用兩者。帳戶工具在付費方案下讀取您儲存的 DMARC 資料。查詢工具適用於任何網域,無需訂閱。複製提示詞即可試用。
帳戶工具(您儲存的資料)
DMARC 報告
列出您的 DMARC 彙總(RUA)報告並讀取其中任何一份:報告者、期間、訊息量,以及 SPF/DKIM/DMARC 的通過和失敗計數。需要原始 XML?直接要求即可。
您會獲得:
- 收到的報告清單,最新的在前,可按網域篩選
- 每份報告的摘要:報告者、日期範圍、總數和通過率
- 每個來源的記錄,查看哪些寄件者通過或失敗
- 可依要求提供原始報告 XML
使用案例:
- 無需開啟儀表板即可取得每週 DMARC 摘要
- 追蹤您隨時間變化的通過率
- 比較不同郵件服務供應商的報告
- 將報告交給您的 AI,詢問應優先修復什麼
範例:
提示
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
範例結果 Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
失敗的寄件者
列出網域的個別報告記錄,並直接篩選出失敗項目。回答「誰在 DMARC 失敗,是 SPF 還是 DKIM?」的最快方式。
您會獲得:
- 每個寄件來源(IP)一列,最新的在前
- 篩選出完全 DMARC 失敗的記錄
- 篩選出 SPF 未對齊的記錄
- 篩選出 DKIM 未對齊的記錄
使用案例:
- 找出未驗證或偽造的寄件者
- 區分 SPF 問題和 DKIM 問題
- 在切換到 p=reject 之前檢查哪些會被封鎖
- 發現尚未驗證的新供應商
範例:
提示
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
範例結果 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
DNS 歷史記錄與變更警示
讀取監控在您網域上偵測到的 DNS 變更,包含變更前後的數值和每個名稱伺服器的回應,以及發生變更時產生的通知,讓您的 AI 能發現被移除的 DMARC 記錄或被竄改的 SPF 項目。
您會獲得:
- 偵測到的 DNS 變更,包含變更前後的數值
- 包含類型、嚴重性和日常語言訊息的通知
- 兩者都可按網域篩選,變更可按時間範圍篩選
- 警示訊息會本地化為您的語言
使用案例:
- 稽核記錄何時以及如何變更
- 發現被移除或損壞的 DMARC 或 SPF 記錄
- 在一個提示中檢視最近的警示
- 在事件期間重建 DNS 變更
範例:
提示
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
範例結果 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
TLS 報告
列出 SMTP TLS 報告(TLS-RPT)報告並讀取任何一份:報告者、期間、原則計數,以及成功與失敗工作階段的總數。在 TLS 協商問題延遲郵件之前及早發現。
您會獲得:
- 收到的 TLS-RPT 報告,最新的在前,可按網域篩選
- 每份報告的成功和失敗工作階段計數
- 完整報告詳細資料,可依要求提供原始 JSON
- 每個報告期間的原則計數
使用案例:
- 發現影響投遞的 TLS 握手失敗
- 確認 MTA-STS 和 DANE 正在被遵守
- 查看哪些供應商回報 TLS 問題
- 追蹤隨時間變化的 TLS 成功率
範例:
提示
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
範例結果 Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
查詢工具(任何網域,免費)
DNS 查詢
對網域和 IP 位址執行全面的 DNS 查詢,支援所有標準和電子郵件驗證記錄類型。
支援的查詢類型:
- 標準記錄:A、AAAA、MX、TXT、NS、CNAME
- 電子郵件驗證:SPF、DMARC
- 反向 DNS:PTR 查詢
- 網域資訊:WHOIS 資料
- 批次查詢:「all」類型用於多筆記錄
使用案例:
- 驗證 DNS 記錄設定
- 檢查電子郵件伺服器 MX 記錄
- 擷取 SPF 和 DMARC 電子郵件驗證記錄
- 對 IP 位址執行反向 DNS 查詢
- 擷取網域 WHOIS 資訊
範例:
提示
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
範例結果 example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
DMARC 檢查工具
驗證網域的 DMARC 原則記錄和 SPF 記錄,提供全面的錯誤偵測和報告。此工具檢查 _dmarc 子網域的 DMARC 原則,並驗證 SPF 記錄設定。
檢查內容:
- 來自 _dmarc 子網域的 DMARC 原則記錄
- SPF 記錄(以 v=spf1 開頭的 TXT 記錄)
- DMARC 設定錯誤和語法問題
- DNS 記錄的可用性和有效性
使用案例:
- 驗證網域的電子郵件驗證 DNS 設定
- 診斷與驗證相關的電子郵件投遞問題
- 檢查網域是否已正確設定 DMARC
- 驗證 SPF 記錄是否存在且格式正確
- 快速了解 DMARC 和 SPF 狀態
範例:
提示
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
範例結果 DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
DKIM 檢查工具
檢查網域上特定選擇器的 DKIM 記錄。DKIM 金鑰位於 <selector>._domainkey,因此您提供選擇器(例如「google」或「selector1」),工具就會解析記錄、剖析標籤,並分析公開金鑰。
檢查內容:
- 解析 <selector>._domainkey,追蹤 CNAME
- 金鑰類型和位元長度(RSA 強度)
- 語法錯誤、弱雜湊和測試模式
- 已撤銷的金鑰(空的 p= 標籤)和遺失的記錄
使用案例:
- 確認選擇器已發布且有效
- 在輪換金鑰之前驗證新的選擇器
- 檢查金鑰是否夠長(2048 位元或以上)
- 驗證寄件供應商的 DKIM 設定
範例:
提示
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
範例結果 DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
SPF 檢查工具
驗證 SPF 記錄語法、檢查 DNS 查詢次數是否符合 RFC 7208 限制,並偵測循環引用。
驗證功能:
- 語法驗證和錯誤偵測
- DNS 查詢次數(RFC 7208 限制:10 次查詢)
- include/redirect 鏈中的循環引用偵測
- 包含所有機制的 SPF 樹狀結構解析
使用案例:
- 部署前驗證 SPF 記錄
- 確保符合 RFC 7208(10 次查詢限制)
- 偵測可能破壞電子郵件投遞的設定錯誤
- 了解 SPF 記錄結構和機制
範例:
提示
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
範例結果 SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
SPF 合併工具
將多個 SPF 記錄或機制合併為單一最佳化記錄,包含重複項目移除和正確格式化。
功能:
- 移除重複的機制
- 按類型和限定詞排序機制
- 保留限定詞(-、~、+、?)
- 若缺少則加入建議的「~all」
- 處理修飾詞(redirect、exp)
使用案例:
- 將多個 SPF 記錄合併為一個
- 遷移電子郵件供應商時合併 SPF 記錄
- 透過移除重複項目最佳化 SPF 記錄
- 將現有網域 SPF 與新機制結合
範例:
提示
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
範例結果 Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
連接您的網域
新增您的網域,開始透過 MCP 伺服器讀取您自己的 DMARC 報告、DNS 歷史記錄、變更警示和 TLS 報告。登入後,查詢工具即可用於任何網域,無需訂閱。
DMARC MCP 伺服器:問與答
什麼是 DMARC MCP 伺服器?
它是一個模型上下文協定(MCP)伺服器,讓 AI 助理(如 Claude、Cursor、VS Code、Codex 和其他 MCP 用戶端)能處理您的電子郵件驗證資料。登入後,您的 AI 可以讀取您儲存的 DMARC 彙總報告、各來源失敗記錄、DNS 歷史記錄、變更警示和 TLS-RPT 報告。它也提供免費查詢工具(DNS、DMARC、DKIM、SPF 檢查和 SPF 合併),適用於任何網域,無需訂閱。
我真的可以與我的 DMARC 報告對話嗎?
可以。一旦您的網域已連接,您可以用日常語言詢問您的 AI:「總結上週的 DMARC 報告」、「哪些寄件者在 DMARC 失敗」、「是 SPF 還是 DKIM?」,它會呼叫正確的工具、讀取您的報告,並說明該如何修復。無需 XML,無需在儀表板中翻找。
我需要付費方案才能使用嗎?
每個工具都需要登入,因為伺服器透過 OAuth 連接到您的帳戶,但查詢工具是免費的。登入後,DNS 查詢、DMARC 檢查、DKIM 檢查、SPF 檢查和 SPF 合併即可用於任何網域,無需訂閱。帳戶工具(DMARC 報告、失敗的寄件者、DNS 歷史記錄、變更警示和 TLS 報告)讀取您自己儲存的資料,因此需要連接付費方案下的網域。
有哪些工具可用?
帳戶工具(登入後):列出和讀取 DMARC 彙總報告、列出各來源報告記錄並附 SPF/DKIM/DMARC 失敗篩選、列出偵測到的 DNS 變更、讀取網域變更通知,以及列出和讀取 TLS-RPT 報告,包含可依要求提供的原始 XML/JSON。免費查詢工具(任何網域):涵蓋所有記錄類型的 DNS 查詢、DMARC 檢查、DKIM 檢查(特定選擇器)、SPF 檢查(RFC 7208 限制和循環引用),以及 SPF 合併。
如何連接?
將 MCP 伺服器 URL 新增到您的用戶端,然後在設定頁面選擇您的安裝方式。Claude Code、Codex 和 VS Code 使用單行命令;Cursor 有一鍵安裝;OpenCode 和其他用戶端貼上小型設定。互動式用戶端透過瀏覽器登入(OAuth);腳本和 CI 可以改用 API 金鑰。登入後,完整的各用戶端說明位於 app.dmarcdkim.com/mcp-instructions。
我的資料安全嗎?
互動式客戶端透過 OAuth 進行驗證,您的 AI 工具在您授權後會取得一個具範圍限制的令牌,且您可以隨時撤銷存取權限。API 金鑰具有相同的範圍。伺服器只會公開您所屬組織中網域的資料。
哪些 AI 工具可以搭配使用?
任何相容於 MCP 的客戶端皆可。我們為 Claude Code、Codex、Cursor、VS Code 和 OpenCode 提供了現成的設定,另外也提供可搭配任何其他 MCP 客戶端使用的手動設定。