DMARC MCP Server
chính thứcMáy chủ DMARC MCP cung cấp quyền truy cập chỉ đọc theo chương trình vào dữ liệu xác thực DNS và email, giúp các nhà phát triển và tác nhân AI có thể xác thực cấu hình DMARC, SPF và DKIM trực tiếp trong các công cụ tương thích với MCP.
Bạn có thể làm gì với DMARC MCP?
- Tóm tắt báo cáo DMARC — Yêu cầu bản tóm tắt bằng ngôn ngữ đơn giản về các báo cáo tổng hợp cho một tên miền, bao gồm tỷ lệ vượt qua và các nguồn gửi hàng đầu.
- Xác định người gửi không đạt yêu cầu — Xem chi tiết từng bản ghi theo nguồn và lọc theo các lỗi DMARC, SPF hoặc DKIM để xác định chính xác điều gì đang phá vỡ quá trình xác thực.
- Xem lại lịch sử DNS và cảnh báo — Kiểm tra những thay đổi trong bản ghi DNS của một tên miền theo thời gian và đọc các thông báo về các sửa đổi như việc xóa bản ghi DMARC.
- Kiểm tra báo cáo TLS — Lấy báo cáo TLS-RPT mới nhất và xem liệu có phiên nào không đàm phán được TLS hay không, kèm theo số lượng người báo cáo và số lần thất bại.
- Xác thực xác thực email — Chạy tra cứu miễn phí cho bất kỳ tên miền nào để kiểm tra các bản ghi DMARC, SPF và DKIM, bao gồm cú pháp, độ mạnh của khóa và giới hạn tra cứu RFC 7208.
- Gộp và tối ưu hóa bản ghi SPF — Kết hợp nhiều bản ghi hoặc cơ chế SPF thành một bản ghi đã loại bỏ trùng lặp, được sắp xếp và sẵn sàng để triển khai.
Tài liệu
DMARC MCP Server
Trò chuyện với các báo cáo DMARC của bạn
Kết nối máy chủ DMARC MCP với Claude, Cursor, VS Code hoặc bất kỳ máy khách MCP nào và hỏi trợ lý AI của bạn về các báo cáo tổng hợp DMARC, người gửi thất bại, lịch sử DNS và báo cáo TLS bằng ngôn ngữ tự nhiên. Đăng nhập một lần: các công cụ tra cứu DNS, DMARC, DKIM và SPF sau đó hoạt động cho bất kỳ tên miền nào, không cần đăng ký.
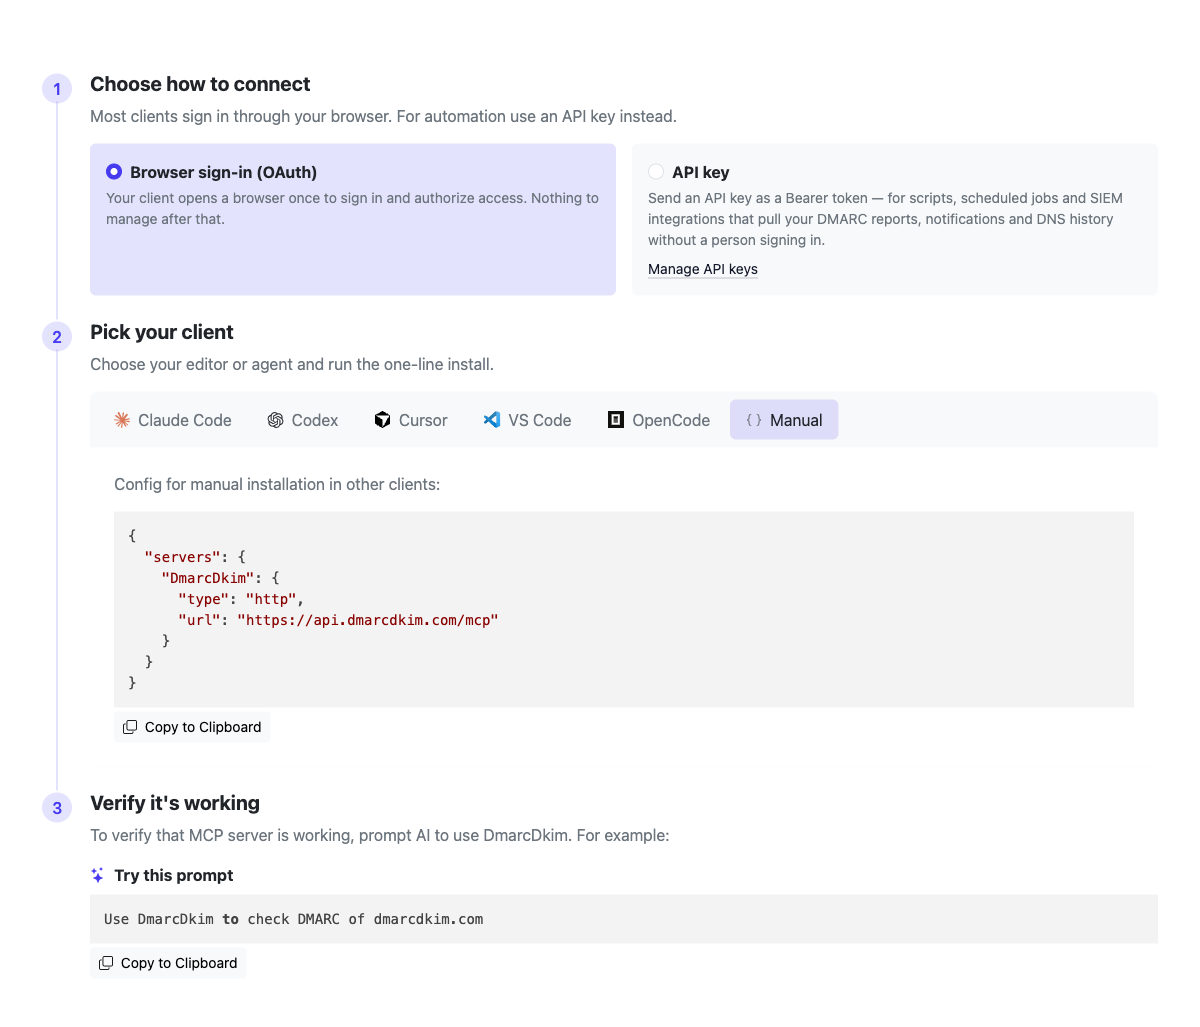
Hướng dẫn đầy đủ cho từng máy khách tại app.dmarcdkim.com/mcp-instructions
Những gì bạn có thể truy cập
Hai bộ công cụ trên một máy chủ MCP, cả hai đều sau một lần đăng nhập: các công cụ tài khoản đọc dữ liệu DMARC đã lưu của bạn và các công cụ tra cứu miễn phí hoạt động cho bất kỳ tên miền nào mà không cần đăng ký.
Dữ liệu tài khoản của bạn (gói trả phí)
Báo cáo DMARC
Liệt kê và đọc các báo cáo tổng hợp DMARC (RUA) của bạn: nhà báo cáo, khoảng thời gian và số lượng đạt/không đạt cho SPF, DKIM và DMARC
Người gửi thất bại
Khoan sâu vào hồ sơ theo từng nguồn và lọc theo các lỗi DMARC, SPF hoặc DKIM để tìm chính xác những gì đang hỏng
Lịch sử DNS
Xem những gì đã thay đổi trong các bản ghi DMARC, SPF, DKIM và các bản ghi DNS khác của tên miền bạn, từng lần kiểm tra, với các giá trị trước và sau
Cảnh báo thay đổi
Đọc thông báo về các thay đổi DNS và xác thực, như bản ghi DMARC bị xóa hoặc bị sửa đổi
Báo cáo TLS
Liệt kê các báo cáo SMTP TLS reporting (TLS-RPT) với tổng số phiên thành công và thất bại theo từng khoảng thời gian
Tra cứu miễn phí (bất kỳ tên miền nào)
Tra cứu DNS
Tra cứu các bản ghi A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME và WHOIS cho bất kỳ tên miền nào
Kiểm tra DMARC
Xác thực các bản ghi DMARC và SPF cho bất kỳ tên miền nào với khả năng phát hiện lỗi rõ ràng
Kiểm tra DKIM
Kiểm tra một bộ chọn DKIM cụ thể cho bất kỳ tên miền nào: loại khóa, độ mạnh, thu hồi và cú pháp
Kiểm tra SPF
Kiểm tra cú pháp SPF, giới hạn mười lần tra cứu RFC 7208 và các tham chiếu include vòng lặp
Hợp nhất SPF
Hợp nhất các bản ghi hoặc cơ chế SPF thành một bản ghi tối ưu với việc loại bỏ các mục trùng lặp
Các tích hợp được hỗ trợ
Trò chuyện
- Slack
- Microsoft Teams
- Rocket.Chat
Ngăn xếp bảo mật
- SIEM
- SOAR
Bất kỳ công cụ nào khác
- Webhook / URL
- MCP
- API
Kết nối trong chưa đầy một phút
Chọn trình soạn thảo hoặc tác nhân của bạn, Claude Code, Codex, Cursor, VS Code, OpenCode hoặc bất kỳ máy khách MCP nào và chạy lệnh cài đặt một dòng. Các máy khách tương tác đăng nhập qua trình duyệt của bạn; tập lệnh và CI có thể sử dụng khóa API.
Trò chuyện với các báo cáo DMARC của bạn
Đăng nhập một lần và trợ lý AI của bạn có thể đọc dữ liệu DMARC đã lưu của bạn, không cần bảng điều khiển, không cần XML. Hỏi bằng ngôn ngữ tự nhiên và để nó kéo các báo cáo, tìm các lỗi và giải thích những gì cần sửa.
Thử một lời nhắc như:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
Công cụ MCP & trường hợp sử dụng
Đăng nhập một lần cho cả hai. Các công cụ tài khoản đọc dữ liệu DMARC đã lưu của bạn trên gói trả phí. Các công cụ tra cứu hoạt động cho bất kỳ tên miền nào mà không cần đăng ký. Sao chép lời nhắc để thử.
Công cụ tài khoản (dữ liệu đã lưu của bạn)
Báo cáo DMARC
Liệt kê các báo cáo tổng hợp DMARC (RUA) của bạn và đọc bất kỳ báo cáo nào trong số đó: nhà báo cáo, khoảng thời gian, khối lượng thư và số lượng đạt/không đạt SPF/DKIM/DMARC. Cần XML thô? Hãy yêu cầu.
Những gì bạn nhận được:
- Danh sách các báo cáo đã nhận, mới nhất trước, có thể lọc theo tên miền
- Tóm tắt theo báo cáo: nhà báo cáo, phạm vi ngày, tổng số và tỷ lệ đạt
- Hồ sơ theo từng nguồn để xem người gửi nào đạt hoặc không đạt
- XML báo cáo gốc theo yêu cầu
Trường hợp sử dụng:
- Nhận tóm tắt DMARC hàng tuần mà không cần mở bảng điều khiển
- Theo dõi tỷ lệ đạt của bạn theo thời gian
- So sánh những gì các nhà cung cấp hộp thư khác nhau báo cáo
- Đưa báo cáo cho AI của bạn và hỏi nên sửa gì trước
Ví dụ:
Lời nhắc
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
Kết quả minh họa Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
Người gửi thất bại
Liệt kê các hồ sơ báo cáo riêng lẻ cho một tên miền và lọc trực tiếp đến các lỗi. Cách nhanh nhất để trả lời "ai đang không đạt DMARC, và đó là SPF hay DKIM?"
Những gì bạn nhận được:
- Một hàng cho mỗi nguồn gửi (IP), mới nhất trước
- Lọc đến các hồ sơ không đạt DMARC hoàn toàn
- Lọc đến các hồ sơ SPF không khớp
- Lọc đến các hồ sơ DKIM không khớp
Trường hợp sử dụng:
- Tìm người gửi chưa xác thực hoặc giả mạo
- Phân biệt vấn đề SPF với vấn đề DKIM
- Kiểm tra ai sẽ bị chặn trước khi chuyển sang p=reject
- Phát hiện nhà cung cấp mới chưa được xác thực
Ví dụ:
Lời nhắc
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
Kết quả minh họa 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
Lịch sử DNS & Cảnh báo thay đổi
Đọc các thay đổi DNS mà quá trình giám sát đã phát hiện trên tên miền của bạn, với các giá trị trước và sau cùng câu trả lời của từng máy chủ tên, và các thông báo được đưa ra khi có gì đó thay đổi, để AI của bạn có thể phát hiện bản ghi DMARC bị xóa hoặc mục SPF bị can thiệp.
Những gì bạn nhận được:
- Các thay đổi DNS được phát hiện với các giá trị trước và sau
- Thông báo với loại, mức độ nghiêm trọng và thông điệp ngôn ngữ tự nhiên
- Lọc cả hai theo tên miền và thay đổi theo phạm vi thời gian
- Thông điệp cảnh báo được bản địa hóa theo ngôn ngữ của bạn
Trường hợp sử dụng:
- Kiểm toán thời điểm và cách thức bản ghi thay đổi
- Phát hiện bản ghi DMARC hoặc SPF bị xóa hoặc hỏng
- Xem lại các cảnh báo gần đây trong một lời nhắc
- Tái tạo thay đổi DNS trong một sự cố
Ví dụ:
Lời nhắc
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
Kết quả minh họa 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
Báo cáo TLS
Liệt kê các báo cáo SMTP TLS reporting (TLS-RPT) và đọc bất kỳ báo cáo nào: nhà báo cáo, khoảng thời gian, số lượng chính sách và tổng số phiên thành công so với thất bại. Phát hiện các vấn đề đàm phán TLS trước khi chúng làm trì hoãn thư.
Những gì bạn nhận được:
- Các báo cáo TLS-RPT đã nhận, mới nhất trước, có thể lọc theo tên miền
- Số phiên thành công và thất bại cho mỗi báo cáo
- Chi tiết báo cáo đầy đủ, với JSON thô theo yêu cầu
- Số lượng chính sách cho mỗi khoảng thời gian báo cáo
Trường hợp sử dụng:
- Phát hiện lỗi bắt tay TLS ảnh hưởng đến việc gửi thư
- Xác nhận MTA-STS và DANE đang được tôn trọng
- Xem nhà cung cấp nào báo cáo vấn đề TLS
- Theo dõi tỷ lệ thành công TLS theo thời gian
Ví dụ:
Lời nhắc
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
Kết quả minh họa Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
Công cụ tra cứu (bất kỳ tên miền nào, miễn phí)
Tra cứu DNS
Thực hiện tra cứu DNS toàn diện cho các tên miền và địa chỉ IP với hỗ trợ cho tất cả các loại bản ghi tiêu chuẩn và xác thực email.
Các loại tra cứu được hỗ trợ:
- Bản ghi tiêu chuẩn: A, AAAA, MX, TXT, NS, CNAME
- Xác thực email: SPF, DMARC
- DNS ngược: tra cứu PTR
- Thông tin tên miền: dữ liệu WHOIS
- Truy vấn hàng loạt: loại "all" cho nhiều bản ghi
Trường hợp sử dụng:
- Xác minh cấu hình bản ghi DNS
- Kiểm tra bản ghi MX của máy chủ email
- Truy xuất các bản ghi xác thực email SPF và DMARC
- Thực hiện tra cứu DNS ngược cho địa chỉ IP
- Truy xuất thông tin WHOIS tên miền
Ví dụ:
Lời nhắc
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
Kết quả minh họa example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
Công cụ kiểm tra DMARC
Xác thực các bản ghi chính sách DMARC và bản ghi SPF cho một tên miền với khả năng phát hiện và báo cáo lỗi toàn diện. Công cụ này kiểm tra tên miền phụ _dmarc cho các chính sách DMARC và xác thực cấu hình bản ghi SPF.
Những gì nó kiểm tra:
- Các bản ghi chính sách DMARC từ tên miền phụ _dmarc
- Các bản ghi SPF (bản ghi TXT bắt đầu bằng v=spf1)
- Lỗi cấu hình DMARC và vấn đề cú pháp
- Tính khả dụng và hợp lệ của bản ghi DNS
Trường hợp sử dụng:
- Xác minh thiết lập DNS xác thực email cho một tên miền
- Chẩn đoán các vấn đề gửi email liên quan đến xác thực
- Kiểm tra xem tên miền đã được cấu hình đúng cho DMARC chưa
- Xác minh các bản ghi SPF có mặt và được định dạng chính xác
- Nhận tổng quan nhanh về trạng thái DMARC và SPF
Ví dụ:
Lời nhắc
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
Kết quả minh họa DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
Công cụ kiểm tra DKIM
Kiểm tra bản ghi DKIM cho một bộ chọn cụ thể trên một tên miền. Các khóa DKIM nằm tại <selector>._domainkey, vì vậy bạn cung cấp bộ chọn (ví dụ "google" hoặc "selector1") và công cụ phân giải bản ghi, phân tích các thẻ và phân tích khóa công khai.
Những gì nó kiểm tra:
- Phân giải <selector>._domainkey, theo dõi các CNAME
- Loại khóa và độ dài bit (độ mạnh RSA)
- Lỗi cú pháp, hàm băm yếu và chế độ thử nghiệm
- Khóa bị thu hồi (thẻ p= trống) và bản ghi bị thiếu
Trường hợp sử dụng:
- Xác nhận một bộ chọn được công bố và hợp lệ
- Xác minh bộ chọn mới trước khi xoay vòng khóa
- Kiểm tra khóa đủ dài (2048-bit trở lên)
- Xác thực thiết lập DKIM của nhà cung cấp gửi thư
Ví dụ:
Lời nhắc
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
Kết quả minh họa DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
Công cụ kiểm tra SPF
Xác thực cú pháp bản ghi SPF, kiểm tra số lần tra cứu DNS so với giới hạn RFC 7208 và phát hiện các tham chiếu vòng lặp.
Các tính năng xác thực:
- Xác thực cú pháp và phát hiện lỗi
- Số lần tra cứu DNS (giới hạn RFC 7208: 10 lần tra cứu)
- Phát hiện tham chiếu vòng lặp trong chuỗi include/redirect
- Phân tích cấu trúc cây SPF với tất cả các cơ chế
Trường hợp sử dụng:
- Xác thực bản ghi SPF trước khi triển khai
- Đảm bảo tuân thủ RFC 7208 (giới hạn 10 lần tra cứu)
- Phát hiện lỗi cấu hình có thể làm hỏng việc gửi email
- Hiểu cấu trúc và cơ chế bản ghi SPF
Ví dụ:
Lời nhắc
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
Kết quả minh họa SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
Công cụ hợp nhất SPF
Hợp nhất nhiều bản ghi hoặc cơ chế SPF thành một bản ghi tối ưu duy nhất với việc loại bỏ trùng lặp và định dạng phù hợp.
Tính năng:
- Loại bỏ các cơ chế trùng lặp
- Sắp xếp các cơ chế theo loại và bộ định tính
- Giữ nguyên các bộ định tính (-, ~, +,?)
- Thêm "~all" được khuyến nghị nếu thiếu
- Xử lý các bộ sửa đổi (redirect, exp)
Trường hợp sử dụng:
- Hợp nhất nhiều bản ghi SPF thành một
- Hợp nhất các bản ghi SPF khi di chuyển nhà cung cấp email
- Tối ưu hóa bản ghi SPF bằng cách loại bỏ trùng lặp
- Kết hợp SPF tên miền hiện có với các cơ chế mới
Ví dụ:
Lời nhắc
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
Kết quả minh họa Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
Kết nối tên miền của bạn
Thêm tên miền của bạn để bắt đầu đọc các báo cáo DMARC, lịch sử DNS, cảnh báo thay đổi và báo cáo TLS của riêng bạn thông qua máy chủ MCP. Các công cụ tra cứu hoạt động cho bất kỳ tên miền nào mà không cần đăng ký, sau khi bạn đăng nhập.
DMARC MCP Server: Hỏi & Đáp
Máy chủ DMARC MCP là gì?
Đó là một máy chủ Model Context Protocol (MCP) cho phép các trợ lý AI như Claude, Cursor, VS Code, Codex và các máy khách MCP khác làm việc với dữ liệu xác thực email của bạn. Sau khi bạn đăng nhập, AI của bạn có thể đọc các báo cáo tổng hợp DMARC đã lưu, hồ sơ lỗi theo từng nguồn, lịch sử DNS, cảnh báo thay đổi và báo cáo TLS-RPT của bạn. Nó cũng cung cấp các công cụ tra cứu miễn phí (DNS, DMARC, DKIM, kiểm tra SPF và hợp nhất SPF) hoạt động cho bất kỳ tên miền nào mà không cần đăng ký.
Tôi có thực sự trò chuyện với các báo cáo DMARC của mình không?
Có. Khi tên miền của bạn được kết nối, bạn có thể hỏi AI của mình bằng ngôn ngữ tự nhiên, "tóm tắt các báo cáo DMARC tuần trước", "người gửi nào đang không đạt DMARC", "đó là SPF hay DKIM?", và nó gọi các công cụ phù hợp, đọc báo cáo của bạn và giải thích những gì cần sửa. Không cần XML, không cần tìm kiếm trong bảng điều khiển.
Tôi có cần gói trả phí để sử dụng không?
Mọi công cụ đều cần đăng nhập, vì máy chủ kết nối với tài khoản của bạn qua OAuth, nhưng các công cụ tra cứu là miễn phí. Sau khi đăng nhập, Tra cứu DNS, Kiểm tra DMARC, Kiểm tra DKIM, Kiểm tra SPF và Hợp nhất SPF chạy trên bất kỳ tên miền nào mà không cần đăng ký. Các công cụ tài khoản (báo cáo DMARC, người gửi thất bại, lịch sử DNS, cảnh báo thay đổi và báo cáo TLS) đọc dữ liệu đã lưu của riêng bạn, vì vậy chúng cần một tên miền được kết nối trên gói trả phí.
Những công cụ nào có sẵn?
Công cụ tài khoản (sau khi đăng nhập): liệt kê và đọc các báo cáo tổng hợp DMARC, liệt kê các hồ sơ báo cáo theo từng nguồn với bộ lọc lỗi SPF/DKIM/DMARC, liệt kê các thay đổi DNS được phát hiện, đọc thông báo thay đổi tên miền và liệt kê cũng như đọc các báo cáo TLS-RPT, bao gồm XML/JSON thô theo yêu cầu. Công cụ tra cứu miễn phí (bất kỳ tên miền nào): Tra cứu DNS trên tất cả các loại bản ghi, Kiểm tra DMARC, Kiểm tra DKIM (một bộ chọn cụ thể), Kiểm tra SPF (giới hạn RFC 7208 và tham chiếu vòng lặp) và Hợp nhất SPF.
Làm cách nào để kết nối?
Thêm URL máy chủ MCP vào máy khách của bạn và chọn phương thức cài đặt trên trang thiết lập. Claude Code, Codex và VS Code sử dụng lệnh một dòng; Cursor có cài đặt 1 cú nhấp chuột; OpenCode và các máy khách khác dán một cấu hình nhỏ. Các máy khách tương tác đăng nhập qua trình duyệt của bạn (OAuth); tập lệnh và CI có thể sử dụng khóa API thay thế. Hướng dẫn đầy đủ cho từng máy khách tại app.dmarcdkim.com/mcp-instructions sau khi bạn đăng nhập.
Dữ liệu của tôi có an toàn không?
Các ứng dụng khách tương tác xác thực bằng OAuth, công cụ AI của bạn nhận được một token có phạm vi sau khi bạn ủy quyền, và bạn có thể thu hồi quyền truy cập bất cứ lúc nào. Khóa API mang cùng phạm vi đó. Máy chủ chỉ hiển thị dữ liệu cho các tên miền trong tổ chức của riêng bạn.
Những công cụ AI nào hoạt động với nó?
Bất kỳ ứng dụng khách tương thích MCP nào. Chúng tôi cung cấp cấu hình sẵn sàng cho Claude Code, Codex, Cursor, VS Code và OpenCode, cùng với cấu hình thủ công hoạt động với mọi ứng dụng khách MCP khác.