systemprompt
Runtime de governança MCP auto-hospedado em Rust — trilha de auditoria, aplicação de políticas e controles de custo para servidores MCP.
Documentação

Seu plano de controle de IA. Clone, configure, execute.
Governance sua IA. Construa suas próprias capacidades. Execute na sua infraestrutura.
Identidade, acesso a modelos, execução de ferramentas MCP, políticas e auditoria em um runtime Rust que você opera. Comece com um sistema de governança funcional e depois compile as capacidades da sua empresa nele.
Comece com controle
O SystemPrompt coloca uma fronteira de políticas entre seus clientes de IA e os modelos e ferramentas que você conecta. As permissões seguem o usuário autenticado; os registros de auditoria conectam identidade, decisões de política, atividade de ferramentas e custo de inferência.
| O que você controla | Como |
|---|---|
| Acesso a modelos | Roteie clientes suportados pelo gateway e conceda ou negue acesso por usuário. |
| Execução de ferramentas | Verifique escopo, padrões de credenciais, listas de bloqueio e limites de taxa em chamadas MCP governadas antes da execução. |
| Dados de auditoria | Mantenha registros de solicitações e rastreamentos de ferramentas correlacionados no seu banco de dados PostgreSQL. |
| Implantação | Execute o runtime compilado na sua infraestrutura, com PostgreSQL como banco de dados obrigatório. |
| Capacidades de domínio | Adicione extensões Rust para suas integrações, políticas e comportamento de aplicação. |
Este repositório é o modelo de avaliação: Núcleo mais configuração, uma interface de administração, extensões e demonstrações executáveis. Use-o para avaliar a aplicação de políticas e como ponto de partida para sua própria implantação.
Início rápido
Instale Docker, just e Rust via rustup. O repositório fixa sua toolchain em rust-toolchain.toml; o workspace requer Rust 1.96+. A configuração local provisiona PostgreSQL 18 e solicita uma chave de provedor de IA.
git clone https://github.com/systempromptio/systemprompt-template
cd systemprompt-template
just setup-local
just start
Abra http://localhost:8080. A configuração compila o binário, provisiona o perfil local e o banco de dados, executa migrações e publica ativos. A inferência usa a conta do provedor que você escolher.
Para configuração não interativa, passe as chaves do provedor conforme documentado no guia de instalação. Esse guia também cobre contêineres, plataformas de implantação e portas alternativas.
Execute a prova
Comece com uma chamada de ferramenta permitida e depois uma negada:
./demo/00-preflight.sh
./demo/01-seed-data.sh
./demo/governance/01-happy-path.sh
./demo/governance/05-governance-denied.sh
./demo/governance/06-secret-breach.sh
Inspecione as decisões resultantes e os rastreamentos na interface de administração. O índice de demonstrações explica os pré-requisitos e quais scripts invocam modelos pagos.
Para um cliente de terceiros, siga o passo a passo do Pi. Conecte o Pi ao gateway, faça uma solicitação, desative o modelo desse usuário em Seleção de Modelos (/admin/models) e tente novamente. A solicitação negada aparece na visualização de auditoria (/admin/requests). Os tokens de acesso são gerenciados em /admin/access-tokens.
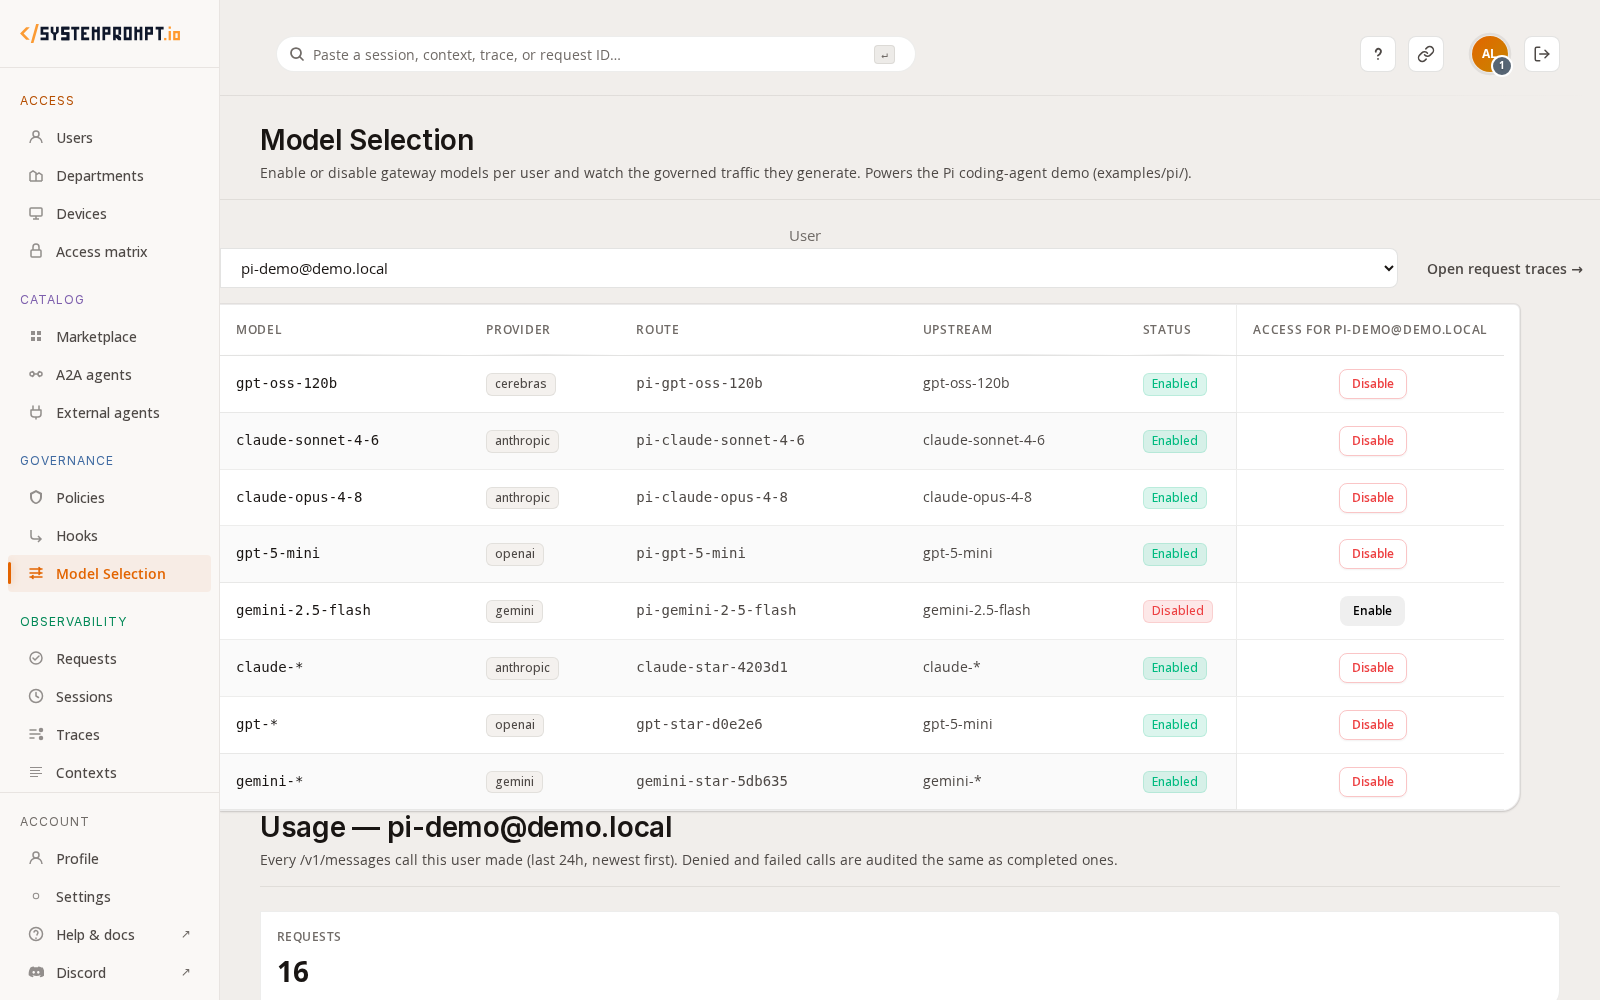
O roteamento do gateway governa a inferência enviada por esse endpoint. A integração com o Pi também instala hooks para verificações de prompt e ferramentas locais; conectar apenas um endpoint de modelo não governa comandos locais arbitrários.
Construa suas capacidades no runtime
SystemPrompt Core + your Rust extensions + your configuration
                            ↓
                  Your compiled deployment
                            ↓
                       PostgreSQL
O Núcleo fornece identidade compartilhada, gateway, MCP, políticas e capacidades de auditoria. Você fornece o comportamento de domínio. Configure agentes, provedores, servidores MCP e trabalhos agendados em services/; implemente capacidades de aplicação em extensions/.
As extensões são registradas em tempo de compilação/ligação e são descobertas e validadas quanto a dependências na inicialização. Elas podem contribuir com rotas, ferramentas, trabalhos, esquemas e migrações. Extensões compiladas são código confiável que compartilha o processo do runtime; servidores MCP externos podem ser executados como processos separados.
O ponto de entrada do host permanece enxuto porque delega ao Núcleo. Explore a API do Núcleo e a extensão web deste repositório para ver o modelo de composição.
Implantação e fronteiras de segurança
Mantenha o armazenamento de governança e auditoria dentro do seu perímetro. A operação isolada requer modelos, ferramentas e dependências disponíveis localmente; a inferência em nuvem ainda envia solicitações ao provedor selecionado.
As credenciais de ferramentas podem ser fornecidas aos ambientes de subprocessos sem exigir sua inclusão no contexto do modelo. A varredura de padrões verifica se há credenciais reconhecíveis em argumentos governados. O código da ferramenta, suas saídas e seu acesso à rede permanecem parte da sua fronteira de segurança.
Consulte os guias de implantação e as demonstrações de desempenho reproduzíveis para detalhes de avaliação.
Licença e próximos passos
Este modelo é licenciado sob MIT. O Núcleo é BSL-1.1, disponível para avaliação, testes e uso não produtivo sob seus termos de licença. O uso em produção requer uma licença comercial; cada versão do Núcleo converte para Apache-2.0 quatro anos após a publicação.
Avalie a demonstração hospedada · Inspecione o Núcleo · Discuta licenciamento de produção