dynoweb-shopify-mcp
Conecte Claude, Cursor ou ChatGPT aos dados reais de visitantes de uma loja Shopify — mapas de calor, replay de sessões, funis, atribuição de receita — com cerca de 70 ferramentas que também escrevem de volta: editar produtos, lançar popups, aplicar correções de SEO.
Documentação
Um servidor MCP remoto que coloca a análise e os controles da sua loja no Claude, Cursor ou ChatGPT — 66 ferramentas, com os mesmos portões de aprovação do agente no aplicativo.
Se você prefere não abrir outro painel, não abra. A DynoWeb executa um servidor remoto de Model Context Protocol, então os dados comportamentais da sua loja e seus controles se tornam ferramentas dentro de qualquer cliente de IA em que você já trabalha.
A diferença prática: em vez de navegar até um relatório, você pergunta no lugar onde já está pensando — e a resposta chega ao lado do seu código, das suas anotações ou do restante da conversa.
Onde encontrar
No admin da Shopify, abra a DynoWeb e vá para Configurações → MCP. Tudo abaixo acontece nessa única tela: sua URL de endpoint, criação de token, credenciais OAuth e a lista do que está conectado no momento.
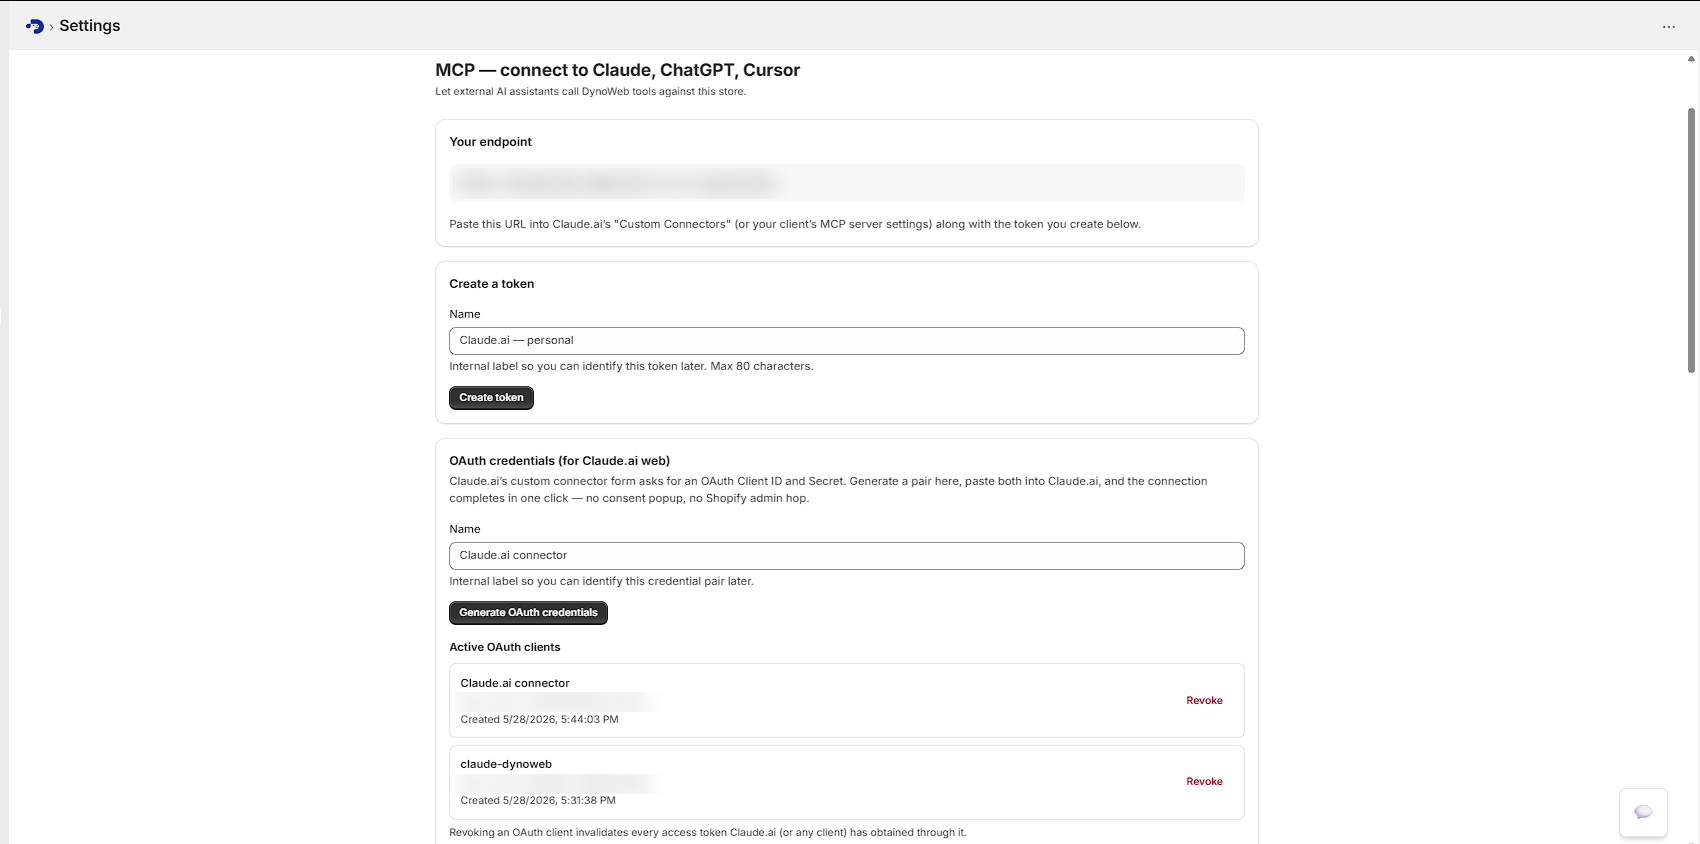
Configurações → MCP. Seu endpoint, um gerador de token, credenciais OAuth para Claude.ai e cada conexão ativa com um botão de revogação.
Seu endpoint é a URL mostrada no topo dessa página, terminando em /api/mcp. Ele é por implantação, então copie-o do aplicativo em vez daqui. O transporte é Streamable HTTP, sem estado — cada requisição constrói uma superfície de ferramentas nova.
Conectando
Escolha o caminho que corresponde ao seu cliente. Ambos terminam como registros revogáveis na mesma página de configurações.
Claude.ai na web — use credenciais OAuth
O formulário de conector personalizado do Claude.ai não aceita um token bearer bruto. Ele pede um Client ID e um Secret OAuth, então gere um par em vez disso.
Em Configurações → MCP → Credenciais OAuth, nomeie o par e pressione Gerar credenciais OAuth. Copie ambos os valores imediatamente — o secret é mostrado uma vez e nunca mais.
Depois, no Claude.ai, vá para Configurações → Conectores → Adicionar conector personalizado, cole a URL do seu endpoint, abra Configurações avançadas e cole o Client ID e o Secret. A conexão é concluída com um clique — sem popup de consentimento e sem voltar ao admin da Shopify.
Claude Code — um comando
Crie um token em Configurações → MCP → Criar um token, copie-o e execute:
claude mcp add dynoweb "https://your-endpoint/api/mcp" \
  --transport http \
  --header "Authorization: Bearer YOUR_TOKEN"
Inicie claude e confirme que ele foi registrado com claude mcp list — você deve ver dynoweb na saída. O aplicativo mostra esse comando pré-preenchido com seu endpoint e token reais no momento em que você cria um, então não há nada para montar manualmente.
Cursor
Adicione o servidor à configuração MCP do Cursor, via Configurações → Configurações do Cursor → MCP ou editando ~/.cursor/mcp.json diretamente:
{
  "mcpServers": {
    "dynoweb": {
      "url": "https://your-endpoint/api/mcp",
      "transport": "http",
      "headers": {
        "Authorization": "Bearer YOUR_TOKEN"
      }
    }
  }
}
Reinicie o Cursor após salvar. As ferramentas aparecem no chat do Cursor.
ChatGPT — como um Custom GPT
Crie ou edite um Custom GPT, depois Configurar → Ações → Adicionar servidor MCP. Use seu endpoint como URL do servidor, defina a autenticação como API Key → Bearer e cole seu token.
MCP Inspector — para depuração
Para chamar ferramentas diretamente e observar o tráfego JSON-RPC bruto:
npx @modelcontextprotocol/inspector
Defina o transporte como Streamable HTTP, cole seu endpoint e use seu token como credencial bearer. Essa é a maneira mais rápida de distinguir um problema de servidor de um problema de cliente.
Qual devo usar?
O que as ferramentas cobrem
66 ferramentas em uma loja com o conjunto completo de escopos da Shopify. A lista exata depende de quais permissões você concedeu — uma categoria que você não autorizou simplesmente não aparece — e qualquer cliente pode enumerar o conjunto ativo por si mesmo via tools/list.
Consultas comportamentais
Análise
Catálogo e conteúdo
Popups
Contexto e memória
Descoberta de capacidades
Como a autorização realmente funciona
OAuth 2.0 padrão, descobrível. Um cliente compatível se configura apenas a partir da URL do endpoint:
- Metadados do servidor de autorização (RFC 8414) e metadados de recurso protegido (RFC 9728) são servidos nos caminhos convencionais
.well-known. - PKCE com
S256é o único método de desafio de código aceito. - Dois tipos de concessão:
authorization_codepara clientes interativos eclient_credentialspara os pares de credenciais vinculados à loja que você gera no admin. - Os escopos são
mcp:reademcp:write. - As URIs de redirecionamento são verificadas contra uma lista de permissões exata mantida no código, em vez de serem aceitas da requisição.
Os tokens são armazenados com hash — o texto simples é retornado uma vez e nunca é persistido, o mesmo modelo de um token de acesso pessoal do GitHub. Cada token tem uma expiração; deliberadamente não há como criar um que nunca expire, e o tempo de vida padrão é de um ano. Os códigos de autorização duram dez minutos e são de uso único, consumidos atomicamente para que uma troca repetida falhe em vez de competir.
Gerenciando o que está conectado
Tokens e clientes OAuth aparecem cada um em sua própria lista na página de configurações, com o nome que você deu a eles, os escopos que possuem, quando foram criados e quando foram usados pela última vez — ou "Nunca usado", que geralmente é o primeiro sinal de que uma configuração não funcionou.
A revogação é imediata. Revogar um cliente OAuth invalida todos os tokens de acesso que esse cliente já obteve, não apenas o mais recente. Eventos de emissão e revogação de tokens são registrados em auditoria, assim como cada chamada de ferramenta individual, com a identidade do cliente anexada.
A segurança é mantida
Um cliente externo não obtém um raio de explosão maior
Os tokens são limitados à loja e vinculados a uma única loja no lado do servidor. Os clientes nunca passam um identificador de loja nos argumentos das ferramentas, então um token emitido pela sua loja só pode ler e escrever os dados da sua loja.
Vale a pena quando
- Você é desenvolvedor. Ler dados de conversão ao lado do código do tema que você está prestes a alterar é melhor do que alternar para um painel e voltar.
- Você quer sua própria análise. As ferramentas de consulta retornam dados estruturados. Componha, junte e crie gráficos como quiser, em um cliente que já faz isso bem.
- Você está construindo algo. Um relatório interno, um resumo do Slack, um agente de resumo semanal — as ferramentas são a API.
- Você continua fazendo a mesma pergunta. Salve-a como um insight ou conecte-a a um prompt agendado no seu cliente.
Limites
- Um token é uma credencial. Ele concede a um cliente acesso de leitura e escrita à análise, produtos, páginas, descontos, temas e popups da sua loja — o mesmo escopo do agente no admin. Emita um por cliente, nomeie-os para que você possa diferenciá-los e revogue por suspeita em vez de por prova.
- Limitado pelo seu plano, como todo o resto. Chamadas MCP consomem a mesma cota diária de ações e orçamento de IA que o uso no aplicativo, e há um limite de taxa separado por minuto. Um loop scriptado ativo esgotará uma cota diária — veja preços para saber o que cada plano inclui.
GETno endpoint não é suportado. O servidor opera sem estado, então não há canal SSE iniciado pelo servidor para abrir. Um cliente que espera um está mal configurado.- A qualidade do cliente varia. Descoberta de ferramentas, manipulação de argumentos e exibição de erros diferem substancialmente entre clientes MCP. Uma ferramenta que se comporta bem em um cliente pode ser estranha em outro.
- A disponibilidade de dados não muda. MCP é uma porta diferente para os mesmos dados. Se uma página não tem tráfego, as ferramentas dirão isso — elas não podem consultar o que nunca foi rastreado.
- OAuth interativo precisa de um navegador. Um ambiente totalmente headless deve usar um token emitido manualmente.
Relacionados
DynoAgent
A mesma superfície de ferramentas com o modelo e a interface da DynoWeb na frente.
AI Suggestions
Consultável via MCP, para que a fila classificada possa impulsionar seu próprio fluxo de trabalho.
Popups
Totalmente controlável a partir de um cliente MCP, da criação à atribuição.
Perguntas frequentes
O que é MCP?
O Model Context Protocol é um padrão aberto para conectar assistentes de IA a dados e ferramentas externas. Isso significa que qualquer cliente compatível pode falar com a DynoWeb sem uma integração personalizada de nenhum dos lados.
É seguro conectar isso a um assistente?
As conexões são limitadas, revogáveis e separam leitura de escrita. Conceda somente leitura se for tudo o que você precisa — um assistente com acesso de leitura não pode alterar sua loja.
Preciso ser técnico para usar?
Para configurar, um pouco — são alguns minutos de configuração do cliente. Para usar depois, não. O DynoAgent dá aos usuários não técnicos a mesma capacidade dentro do painel.
Quais ferramentas são expostas?
Análises e consultas comportamentais, dados de carrinho e funil, sugestões, gerenciamento de nudges, atribuição de receita, leituras de catálogo e gravações limitadas de catálogo e conteúdo.
[
Revenue Attribution
Quais botões, links e imagens da sua loja realmente geram pedidos — por elemento, por página, por dispositivo, escritos a partir dos webhooks de pedidos da própria Shopify.