Iron Manus MCP
Um servidor MCP modular para orquestração de tarefas, integração de API e síntese de conhecimento usando uma máquina de estados finitos.
Documentação


Iron Manus MCP
Servidor de Protocolo de Contexto de Modelo (MCP) para orquestração de fluxos de trabalho de IA inspirado nos padrões de orquestração do Manus AI e na analogia do "Homem de Ferro" de Andrej Karpathy.
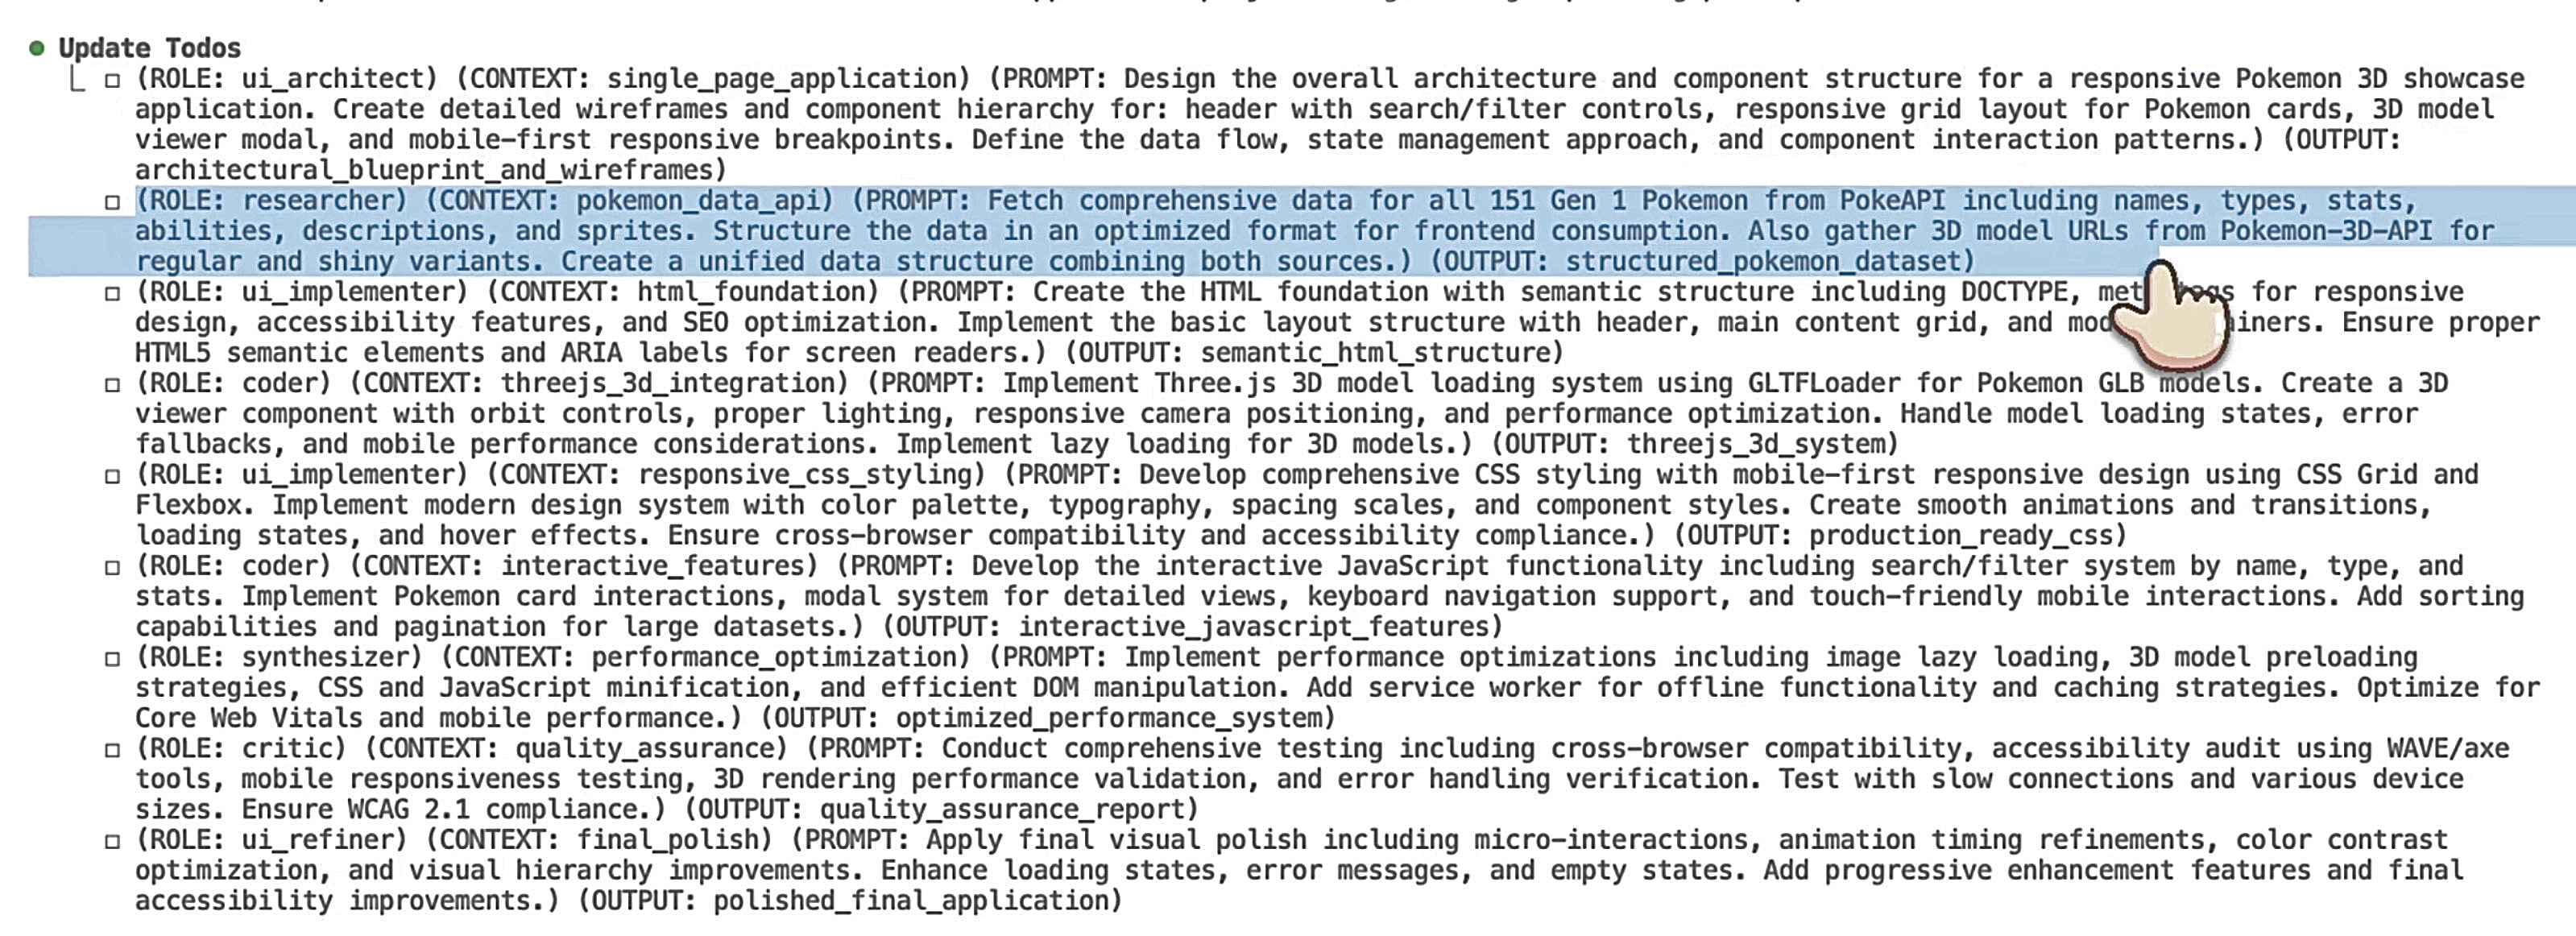
Gerenciamento de contexto estendido por meio de delegação de agentes e Todos como ferramenta personalizada de despacho de agentes
Notas Históricas: Padrões Arquiteturais
Nota: Este projeto está arquivado. As notas a seguir documentam decisões arquiteturais que posteriormente apareceram em ferramentas de IA convencionais.
Vários padrões implementados no Iron Manus MCP (junho de 2024) foram posteriormente adotados pelo Claude Code e ferramentas similares. Eles surgiram de experimentação independente, e não de previsão, resolvendo problemas que se revelaram comuns em todo o ecossistema.
Padrões Que Se Tornaram Padrão
1. Todos como Fila de Despacho de Subagentes
interface TodoItem {
  type?: 'TaskAgent' | 'SubAgent' | 'DirectExecution';
  meta_prompt?: MetaPrompt;  // Declarative agent configuration
}
Este MCP foi o primeiro a usar todos como uma fila de despacho de subagentes. O Claude Code já tinha TodoWrite/TodoRead na época, mas ninguém (incluindo a Anthropic) pensava em todos como um primitivo de coordenação de agentes. A ferramenta Task existia, mas era apenas agentes não especializados. Nossa implementação conectou os dois: todos se tornam despachos de tarefas. Boris Cherny anunciou "Estamos transformando Todos em Tarefas" em 22 de janeiro de 2026, sete meses depois de lançarmos a mesma ideia.
2. Acesso a Ferramentas com Portões por Fase
const PHASE_ALLOWED_TOOLS = {
  PLAN: ['TodoWrite'],
  EXECUTE: ['TodoRead', 'TodoWrite', 'Task', 'Bash', 'Read', 'Write', 'Edit'],
  VERIFY: ['TodoRead', 'Read'],  // Read-only during verification
};
Restringir a disponibilidade de ferramentas por fase evitou uso indevido (por exemplo, escrever arquivos durante a verificação). Esse padrão aparece no Claude Code Agent Teams (fevereiro de 2026) por meio de permissões baseadas em fases.
3. Fase de Planejamento Estruturado
O fluxo de trabalho explícito INIT → QUERY → ENHANCE → KNOWLEDGE → PLAN → EXECUTE → VERIFY → DONE impunha planejamento antes da execução. O Modo Plano do Claude Code (agosto de 2025) fornece estrutura semelhante.
4. Isolamento de Contexto via Comunicação Baseada em Arquivos
./iron-manus-sessions/{session_id}/
├── synthesized_knowledge.md
├── primary_research.md
└── agent_output.md
Os agentes Task() têm contextos isolados e não podem compartilhar estado diretamente. Este projeto usou espaços de trabalho de sessão para coordenação entre agentes. O Claude Code Agent Teams implementa padrões semelhantes via ~/.claude/teams/ e ~/.claude/tasks/.
5. Troca de Prompts Baseada em Papéis
Nove papéis especializados (planner, coder, critic, researcher, analyzer, synthesizer, ui_architect, ui_implementer, ui_refiner) com metodologias de pensamento distintas. Os subagentes personalizados do Claude Code (julho de 2025) fornecem especialização semelhante.
6. DSL de Meta-Prompt para Geração de Agentes
(ROLE: coder) (CONTEXT: auth_system) (PROMPT: Implement JWT auth) (OUTPUT: auth_module.ts)
Sintaxe declarativa para configuração de agentes embutida no conteúdo dos todos. Padrões semelhantes aparecem na configuração de subagentes do Claude Code.
Contexto da Linha do Tempo
O Iron Manus MCP (junho de 2024) introduziu todos como despacho de subagentes, ferramentas com portões por fase, fases de planejamento estruturado, isolamento de contexto e agentes baseados em papéis. O Claude Code adotou esses padrões entre julho de 2025 e fevereiro de 2026. Esses padrões surgiram de necessidade prática. A orquestração multiagente exige decomposição de tarefas, isolamento de contexto e estrutura de fluxo de trabalho, tudo o que eventualmente apareceu em ferramentas de produção.
O Que Ele Faz
Orquestração de fluxo de trabalho em 8 fases: INIT → QUERY → ENHANCE → KNOWLEDGE → PLAN → EXECUTE → VERIFY → DONE
Ferramentas:
JARVIS- Controlador de fluxo de trabalho em 8 fasesAPITaskAgent- Descoberta e busca de APIs com proteção SSRFPythonComputationalTool- Execução de Python para análise de dadosIronManusStateGraph- Gerenciamento de estado de sessãoSlideGenerator- Geração de slides em HTMLHealthCheck- Diagnóstico de tempo de execução
Início Rápido
A Partir do Código-Fonte
git clone https://github.com/dnnyngyen/iron-manus-mcp
cd iron-manus-mcp
npm install
npm run build
npm start
Docker
docker build -t iron-manus-mcp .
docker run -d --name iron-manus-mcp iron-manus-mcp
Ou com docker-compose:
docker-compose up -d
Integração MCP
Adicione ao Claude Code:
claude mcp add iron-manus-mcp node dist/index.js
Ou adicione à sua configuração MCP:
{
  "mcpServers": {
    "iron-manus-mcp": {
      "command": "node",
      "args": ["path/to/iron-manus-mcp/dist/index.js"]
    }
  }
}
Configuração
ALLOWED_HOSTS=api.github.com,httpbin.org    # SSRF whitelist
ENABLE_SSRF_PROTECTION=true                  # Enable security
KNOWLEDGE_MAX_CONCURRENCY=2                  # API concurrency limit
KNOWLEDGE_TIMEOUT_MS=4000                    # Request timeout (ms)
Desenvolvimento
npm run build     # Compile TypeScript
npm run lint      # Check code style
npm run format    # Format code
npm start         # Run server
npm run dev       # Build + watch mode
Segurança
- A proteção SSRF bloqueia IPs privados (192.168.x.x, 127.x.x.x, etc.)
- Validação de URL (somente HTTP/HTTPS)
- Aplicação de lista de permissões de hosts
- Tempo limite de solicitação e limites de tamanho
Licença
MIT