DMARC MCP Server
oficialO servidor DMARC MCP fornece acesso programático somente leitura a dados de DNS e autenticação de e-mail, permitindo que desenvolvedores e agentes de IA validem configurações de DMARC, SPF e DKIM diretamente em ferramentas compatíveis com MCP.
O que você pode fazer com DMARC MCP?
- Resumir relatórios de DMARC — Solicite um resumo em linguagem simples dos relatórios agregados de um domínio, incluindo taxas de aprovação e principais fontes de envio.
- Identificar remetentes com falha — Aprofunde-se nos registros por fonte e filtre por falhas de DMARC, SPF ou DKIM para identificar o que está quebrando a autenticação.
- Revisar histórico de DNS e alertas — Verifique o que mudou nos registros DNS de um domínio ao longo do tempo e leia notificações sobre modificações, como a remoção de um registro DMARC.
- Inspecionar relatórios de TLS — Obtenha o relatório TLS-RPT mais recente e veja se alguma sessão falhou ao negociar TLS, com contagens de relatores e falhas.
- Validar autenticação de e-mail — Execute consultas gratuitas para qualquer domínio e verifique registros de DMARC, SPF e DKIM, incluindo sintaxe, força da chave e limites de consulta da RFC 7208.
- Mesclar e otimizar registros de SPF — Combine vários registros ou mecanismos de SPF em um único registro deduplicado e ordenado, pronto para implantação.
Documentação
DMARC MCP Server
Fale com seus relatórios de DMARC
Conecte o servidor DMARC MCP ao Claude, Cursor, VS Code ou qualquer cliente MCP e pergunte ao seu assistente de IA sobre seus relatórios agregados de DMARC, remetentes com falha, histórico de DNS e relatórios TLS, em linguagem natural. Faça login uma única vez: as ferramentas de consulta de DNS, DMARC, DKIM e SPF funcionam para qualquer domínio, sem necessidade de assinatura.
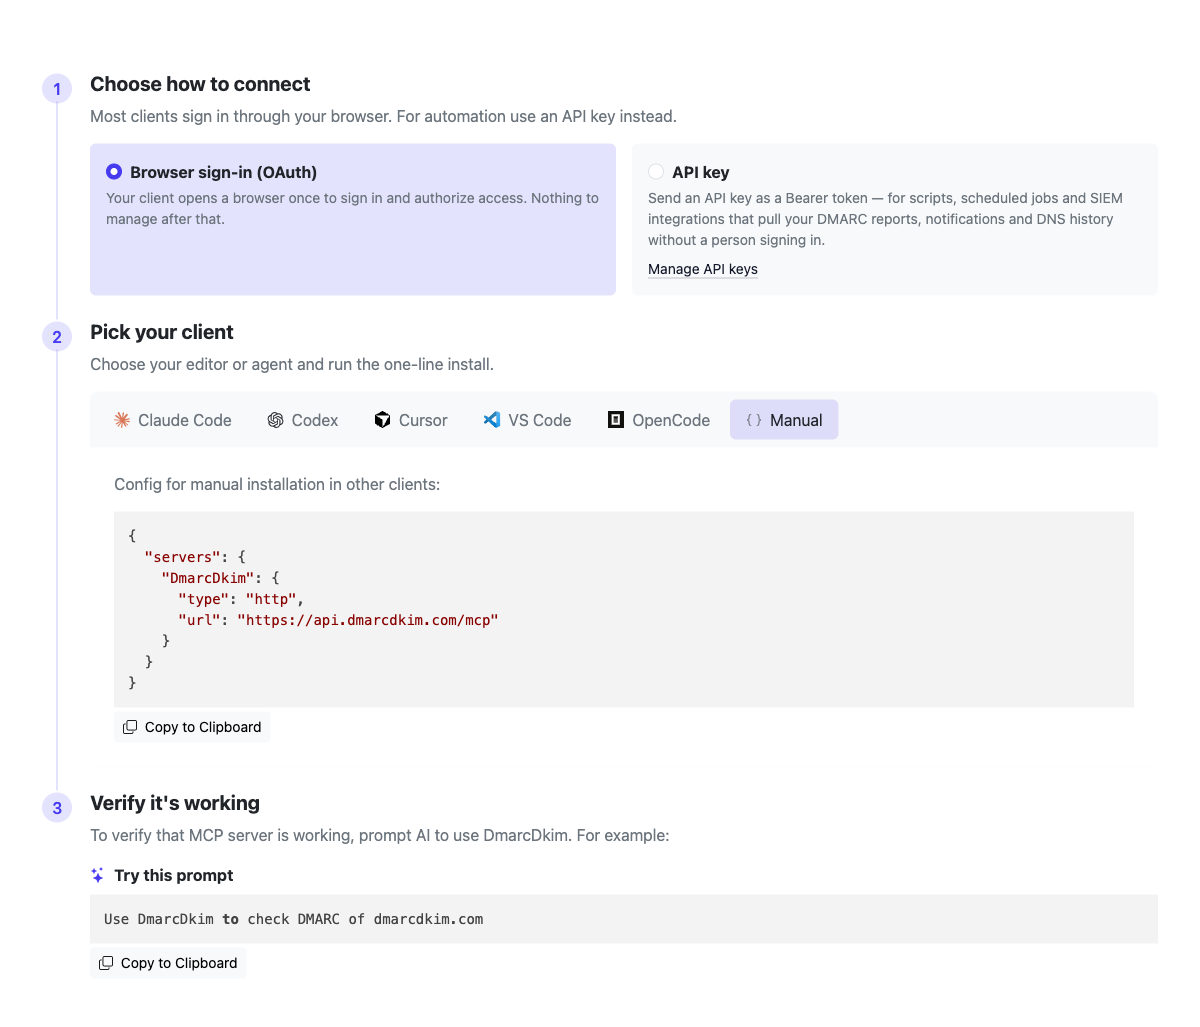
Instruções completas por cliente estão em app.dmarcdkim.com/mcp-instructions
O que você pode acessar
Dois conjuntos de ferramentas em um único servidor MCP, ambos atrás de um único login: ferramentas de conta que leem seus dados de DMARC armazenados e ferramentas de consulta gratuitas que funcionam para qualquer domínio sem assinatura.
Seus dados de conta (plano pago)
Relatórios de DMARC
Liste e leia seus relatórios agregados de DMARC (RUA): remetente, período e contagens de aprovação/reprovação para SPF, DKIM e DMARC
Remetentes com Falha
Aprofunde-se em registros por origem e filtre por falhas de DMARC, SPF ou DKIM para encontrar exatamente o que está quebrando
Histórico de DNS
Veja o que mudou nos registros DMARC, SPF, DKIM e outros registros DNS dos seus domínios, verificação por verificação, com os valores antes e depois
Alertas de Alteração
Leia notificações sobre mudanças de DNS e autenticação, como um registro DMARC removido ou alterado
Relatórios TLS
Liste relatórios de relatórios SMTP TLS (TLS-RPT) com totais de sessões bem-sucedidas e com falha por período
Consultas gratuitas (qualquer domínio)
Consulta de DNS
Consulte registros A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME e WHOIS para qualquer domínio
Verificação de DMARC
Valide registros DMARC e SPF para qualquer domínio com detecção clara de erros
Verificação de DKIM
Verifique um seletor DKIM específico para qualquer domínio: tipo de chave, força, revogação e sintaxe
Verificação de SPF
Verifique a sintaxe do SPF, o limite de dez consultas da RFC 7208 e referências circulares de include
Mesclagem de SPF
Mescle registros ou mecanismos SPF em um único registro otimizado com duplicatas removidas
Integrações suportadas
Chat
- Slack
- Microsoft Teams
- Rocket.Chat
Pilha de segurança
- SIEM
- SOAR
Qualquer outra ferramenta
- Webhook / URL
- MCP
- API
Conecte em menos de um minuto
Escolha seu editor ou agente, Claude Code, Codex, Cursor, VS Code, OpenCode ou qualquer cliente MCP, e execute a instalação de uma linha. Clientes interativos fazem login pelo seu navegador; scripts e CI podem usar uma chave de API.
Fale com seus relatórios de DMARC
Faça login uma única vez e seu assistente de IA poderá ler seus dados de DMARC armazenados, sem painéis, sem XML. Pergunte em linguagem natural e deixe-o puxar os relatórios, encontrar as falhas e explicar o que corrigir.
Experimente um prompt como:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
Ferramentas MCP e casos de uso
Faça login uma vez para ambos. As ferramentas de conta leem seus dados de DMARC armazenados em um plano pago. As ferramentas de consulta funcionam para qualquer domínio sem assinatura. Copie um prompt para experimentar.
Ferramentas de conta (seus dados armazenados)
Relatórios de DMARC
Liste seus relatórios agregados de DMARC (RUA) e leia qualquer um deles: remetente, período, volume de mensagens e contagens de aprovação/reprovação de SPF/DKIM/DMARC. Precisa do XML bruto? Peça.
O que você obtém:
- Uma lista de relatórios recebidos, mais recentes primeiro, filtráveis por domínio
- Resumo por relatório: remetente, intervalo de datas, totais e taxa de aprovação
- Registros por origem para ver quais remetentes passam ou falham
- XML original do relatório sob solicitação
Casos de uso:
- Obtenha um resumo semanal de DMARC sem abrir um painel
- Acompanhe sua taxa de aprovação ao longo do tempo
- Compare o que diferentes provedores de caixa de correio relatam
- Entregue um relatório à sua IA e pergunte o que corrigir primeiro
Exemplo:
Prompt
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
Resultado de Exemplo Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
Remetentes com Falha
Liste registros individuais de relatório para um domínio e filtre diretamente para as falhas. A maneira mais rápida de responder "quem está falhando no DMARC, e é SPF ou DKIM?"
O que você obtém:
- Uma linha por origem de envio (IP), mais recentes primeiro
- Filtre para registros que falham no DMARC completamente
- Filtre para registros com desalinhamento de SPF
- Filtre para registros com desalinhamento de DKIM
Casos de uso:
- Encontre remetentes não autenticados ou falsificados
- Diferencie um problema de SPF de um problema de DKIM
- Verifique quem seria bloqueado antes de migrar para p=reject
- Identifique um novo fornecedor que ainda não está autenticado
Exemplo:
Prompt
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
Resultado de Exemplo 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
Histórico de DNS e Alertas de Alteração
Leia as mudanças de DNS que o monitoramento encontrou em seus domínios, com os valores antes e depois e a resposta de cada servidor de nomes, e as notificações levantadas quando algo muda, para que sua IA possa identificar um registro DMARC removido ou uma entrada SPF adulterada.
O que você obtém:
- Mudanças de DNS detectadas com os valores antes e depois
- Notificações com tipo, gravidade e mensagem em linguagem natural
- Filtre ambos por domínio, e mudanças por intervalo de tempo
- Mensagens de alerta localizadas para o seu idioma
Casos de uso:
- Audite quando e como um registro mudou
- Capture um registro DMARC ou SPF que foi removido ou quebrado
- Revise alertas recentes em um único prompt
- Reconstrua uma mudança de DNS durante um incidente
Exemplo:
Prompt
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
Resultado de Exemplo 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
Relatórios TLS
Liste relatórios de relatórios SMTP TLS (TLS-RPT) e leia qualquer um: remetente, período, contagem de políticas e totais de sessões bem-sucedidas versus com falha. Capture problemas de negociação TLS antes que eles atrasem o e-mail.
O que você obtém:
- Relatórios TLS-RPT recebidos, mais recentes primeiro, filtráveis por domínio
- Contagens de sessões bem-sucedidas e com falha por relatório
- Detalhe completo do relatório, com JSON bruto sob solicitação
- Contagens de políticas por período de relatório
Casos de uso:
- Identifique falhas de handshake TLS que afetam a entrega
- Confirme que MTA-STS e DANE estão sendo respeitados
- Veja quais provedores relatam problemas de TLS
- Acompanhe a taxa de sucesso de TLS ao longo do tempo
Exemplo:
Prompt
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
Resultado de Exemplo Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
Ferramentas de consulta (qualquer domínio, gratuito)
Consulta de DNS
Realiza consultas DNS abrangentes para domínios e endereços IP com suporte para todos os tipos de registro padrão e de autenticação de e-mail.
Tipos de consulta suportados:
- Registros padrão: A, AAAA, MX, TXT, NS, CNAME
- Autenticação de e-mail: SPF, DMARC
- DNS reverso: consultas PTR
- Informações de domínio: dados WHOIS
- Consultas em lote: tipo "all" para múltiplos registros
Casos de uso:
- Verifique a configuração de registros DNS
- Verifique registros MX do servidor de e-mail
- Recupere registros de autenticação de e-mail SPF e DMARC
- Realize consultas DNS reversas para endereços IP
- Recupere informações WHOIS de domínio
Exemplo:
Prompt
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
Resultado de Exemplo example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
Ferramenta de Verificação de DMARC
Valida registros de política DMARC e registros SPF para um domínio com detecção abrangente de erros e relatórios. Esta ferramenta verifica o subdomínio _dmarc para políticas DMARC e valida a configuração de registros SPF.
O que verifica:
- Registros de política DMARC do subdomínio _dmarc
- Registros SPF (registros TXT começando com v=spf1)
- Erros de configuração DMARC e problemas de sintaxe
- Disponibilidade e validade de registros DNS
Casos de uso:
- Verifique a configuração de DNS de autenticação de e-mail para um domínio
- Diagnostique problemas de entrega de e-mail relacionados à autenticação
- Verifique se o domínio está configurado corretamente para DMARC
- Verifique se os registros SPF estão presentes e formatados corretamente
- Obtenha uma visão geral rápida do status de DMARC e SPF
Exemplo:
Prompt
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
Resultado de Exemplo DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
Ferramenta de Verificação de DKIM
Verifica o registro DKIM para um seletor específico em um domínio. As chaves DKIM vivem em <selector>._domainkey, então você fornece o seletor (por exemplo "google" ou "selector1"), e a ferramenta resolve o registro, analisa as tags e analisa a chave pública.
O que verifica:
- Resolve <selector>._domainkey, seguindo CNAMEs
- Tipo de chave e comprimento em bits (força RSA)
- Erros de sintaxe, hashes fracos e modo de teste
- Chaves revogadas (tag p= vazia) e registros ausentes
Casos de uso:
- Confirme que um seletor está publicado e válido
- Verifique um novo seletor antes de rotacionar chaves
- Verifique se a chave é longa o suficiente (2048 bits ou mais)
- Valide a configuração DKIM de um fornecedor de envio
Exemplo:
Prompt
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
Resultado de Exemplo DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
Ferramenta de Verificação de SPF
Valida a sintaxe de registros SPF, verifica a contagem de consultas DNS contra os limites da RFC 7208 e detecta referências circulares.
Recursos de validação:
- Validação de sintaxe e detecção de erros
- Contagem de consultas DNS (limite RFC 7208: 10 consultas)
- Detecção de referências circulares em cadeias include/redirect
- Análise da estrutura da árvore SPF com todos os mecanismos
Casos de uso:
- Valide o registro SPF antes da implantação
- Garanta conformidade com RFC 7208 (limite de 10 consultas)
- Detecte erros de configuração que podem quebrar a entrega de e-mail
- Entenda a estrutura e os mecanismos do registro SPF
Exemplo:
Prompt
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
Resultado de Exemplo SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
Ferramenta de Mesclagem de SPF
Mescla múltiplos registros SPF ou mecanismos em um único registro otimizado com remoção de duplicatas e formatação adequada.
Recursos:
- Remove mecanismos duplicados
- Ordena mecanismos por tipo e qualificador
- Preserva qualificadores (-, ~, +,?)
- Adiciona "~all" recomendado se ausente
- Lida com modificadores (redirect, exp)
Casos de uso:
- Consolide múltiplos registros SPF em um único
- Mescle registros SPF ao migrar provedores de e-mail
- Otimize registros SPF removendo duplicatas
- Combine o SPF existente do domínio com novos mecanismos
Exemplo:
Prompt
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
Resultado de Exemplo Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
Conecte Seu Domínio
Adicione seu domínio para começar a ler seus próprios relatórios de DMARC, histórico de DNS, alertas de alteração e relatórios TLS através do servidor MCP. As ferramentas de consulta funcionam para qualquer domínio sem assinatura, uma vez que você esteja conectado.
DMARC MCP Server: Perguntas e Respostas
O que é o servidor DMARC MCP?
É um servidor Model Context Protocol (MCP) que permite que assistentes de IA como Claude, Cursor, VS Code, Codex e outros clientes MCP trabalhem com seus dados de autenticação de e-mail. Após o login, sua IA pode ler seus relatórios agregados de DMARC armazenados, registros de falha por origem, histórico de DNS, alertas de alteração e relatórios TLS-RPT. Também expõe ferramentas de consulta gratuitas (DNS, DMARC, DKIM, verificação de SPF e mesclagem de SPF) que funcionam para qualquer domínio sem assinatura.
Posso realmente falar com meus relatórios de DMARC?
Sim. Uma vez que seu domínio esteja conectado, você pode perguntar à sua IA em linguagem natural, "resuma os relatórios de DMARC da semana passada", "quais remetentes estão falhando no DMARC", "é SPF ou DKIM?", e ela chama as ferramentas certas, lê seus relatórios e explica o que corrigir. Sem XML, sem vasculhar painéis.
Preciso de um plano pago para usar?
Toda ferramenta precisa de login, já que o servidor conecta-se à sua conta via OAuth, mas as ferramentas de consulta são gratuitas. Uma vez conectado, Consulta de DNS, Verificação de DMARC, Verificação de DKIM, Verificação de SPF e Mesclagem de SPF funcionam para qualquer domínio sem assinatura. As ferramentas de conta (relatórios de DMARC, remetentes com falha, histórico de DNS, alertas de alteração e relatórios TLS) leem seus próprios dados armazenados, então precisam de um domínio conectado em um plano pago.
Quais ferramentas estão disponíveis?
Ferramentas de conta (após login): listar e ler relatórios agregados de DMARC, listar registros de relatório por origem com filtros de falha SPF/DKIM/DMARC, listar mudanças de DNS detectadas, ler notificações de alteração de domínio, e listar e ler relatórios TLS-RPT, incluindo XML/JSON bruto sob solicitação. Ferramentas de consulta gratuitas (qualquer domínio): Consulta de DNS em todos os tipos de registro, Verificação de DMARC, Verificação de DKIM (um seletor específico), Verificação de SPF (limites RFC 7208 e referências circulares) e Mesclagem de SPF.
Como eu conecto?
Adicione a URL do servidor MCP ao seu cliente e escolha seu método de instalação na página de configuração. Claude Code, Codex e VS Code usam um comando de uma linha; Cursor tem instalação com 1 clique; OpenCode e outros clientes colam uma pequena configuração. Clientes interativos fazem login pelo seu navegador (OAuth); scripts e CI podem usar uma chave de API. Instruções completas por cliente estão em app.dmarcdkim.com/mcp-instructions após o login.
Meus dados estão seguros?
Clientes interativos autenticam com OAuth, sua ferramenta de IA recebe um token com escopo definido após você autorizá-la, e você pode revogar o acesso a qualquer momento. Chaves de API carregam o mesmo escopo. O servidor expõe apenas dados dos domínios da sua própria organização.
Quais ferramentas de IA funcionam com ele?
Qualquer cliente compatível com MCP. Fornecemos configuração pronta para Claude Code, Codex, Cursor, VS Code e OpenCode, além de uma configuração manual que funciona com qualquer outro cliente MCP.