Cisco-Meraki MCP Server
Servidor MCP oficial da Cisco para conectar agentes de IA às soluções de rede gerenciadas pela nuvem da Meraki.
Documentação
Servidor MCP Meraki
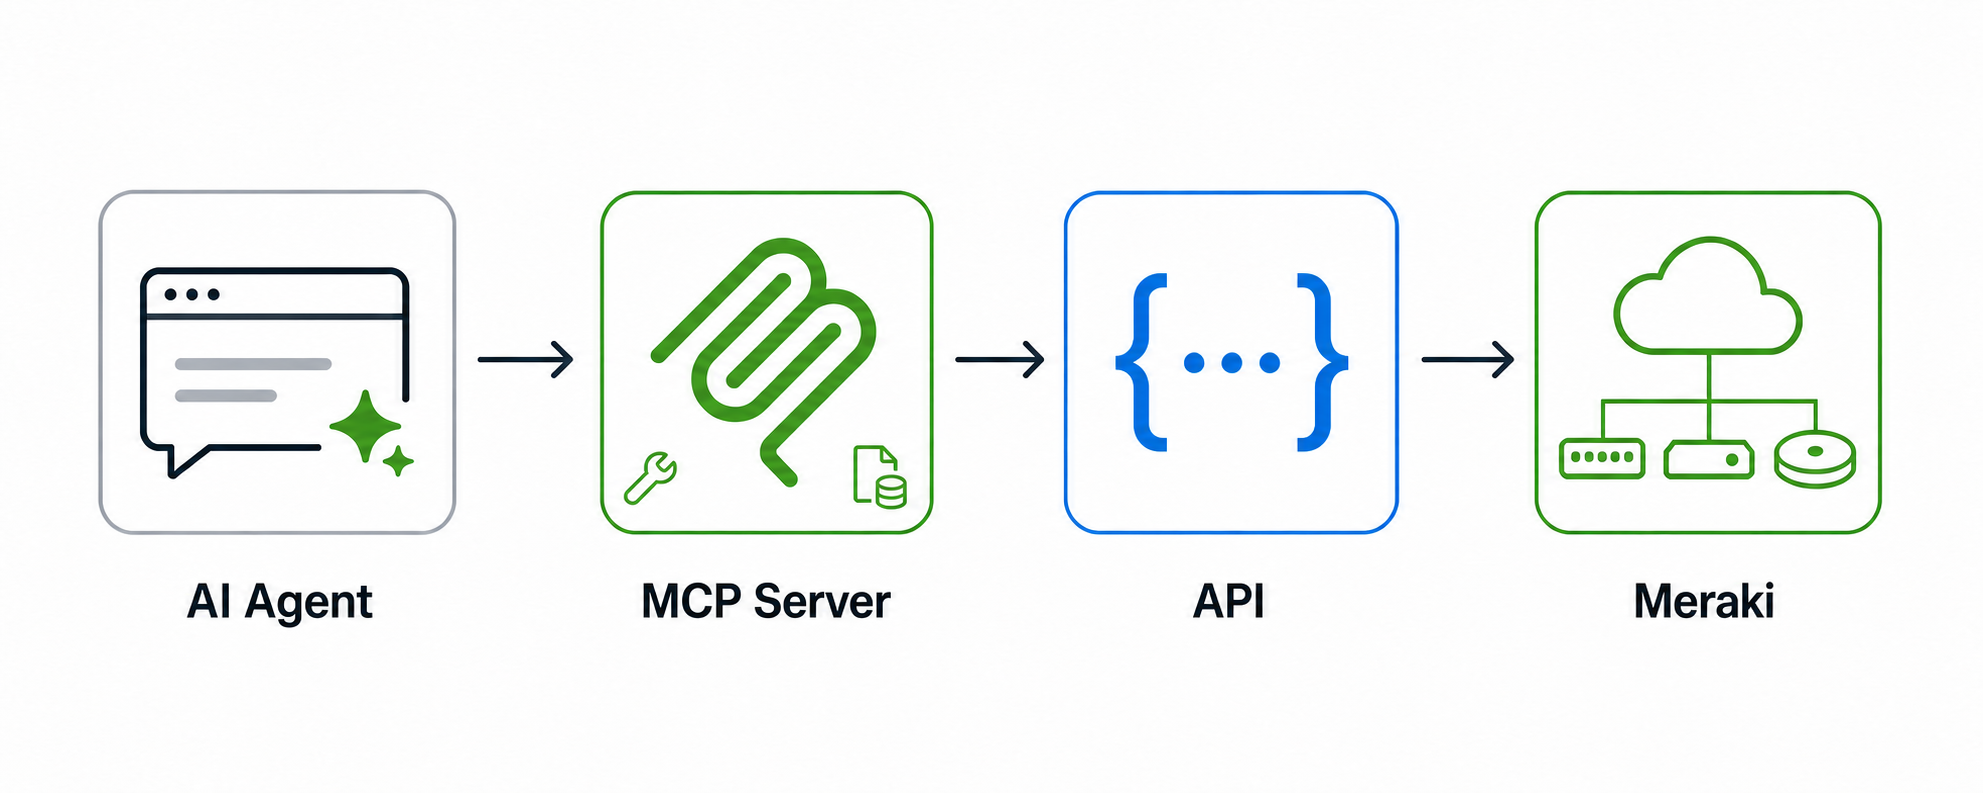
O servidor MCP Meraki conecta agentes de IA e assistentes de codificação diretamente à API do Dashboard Meraki, permitindo consultas em linguagem natural e automação de rede agêntica por meio de uma interface padronizada.
Use-o para criar agentes que respondem perguntas sobre sua rede, geram relatórios, solucionam problemas de conectividade e auditam configurações — sem precisar escrever código personalizado de integração com APIs.
Aviso de versão beta: O Meraki MCP está atualmente em beta. Recursos, esquemas de ferramentas, capacidades de API suportadas e configuração de clientes podem mudar, inclusive de formas que não são compatíveis com versões anteriores. Reservamo-nos o direito de fazer alterações significativas durante o período beta para incorporar feedback e melhorias.
O que é MCP?
Model Context Protocol (MCP) é um padrão aberto para conectar agentes de IA a ferramentas externas e fontes de dados. O MCP permite que clientes de IA como Claude, Cursor e VS Code Copilot chamem ferramentas estruturadas em tempo de execução, para que os agentes possam ler dados ao vivo em vez de depender apenas do conhecimento de treinamento.
O servidor MCP Meraki implementa esse padrão para a API do Dashboard Meraki. Seu agente de IA chama ferramentas MCP; o servidor traduz essas chamadas em solicitações autenticadas à API Meraki e retorna os resultados.
Escolha sua implantação do Meraki MCP
O Meraki MCP está disponível como um serviço remoto hospedado pela Cisco ou como um servidor auto-hospedado de código aberto. Ambos fornecem a mesma funcionalidade principal do MCP; escolha o modelo de implantação que melhor atenda aos seus requisitos operacionais e de conformidade.
| MCP remoto hospedado pela Cisco | MCP local de código aberto | |
|---|---|---|
| Implantação | A Cisco hospeda e gerencia o servidor MCP. Conecte seu cliente a https://mcp.meraki.com/mcp. | Execute o servidor MCP em seu próprio ambiente. |
| Funcionalidade principal | Fornece as capacidades do Meraki MCP descritas neste guia. | Fornece a mesma funcionalidade principal do Meraki MCP. |
| Ambientes Meraki | Suporta apenas Meraki.com. Ambientes Federal, GovCloud e Meraki localizados não são suportados. | Pode funcionar com qualquer ambiente Meraki. |
| Código e personalização | A Cisco gerencia o serviço e sua implementação. | Revise e personalize o código-fonte para atender aos seus requisitos. |
| Configuração e compatibilidade | Siga as orientações de configuração do cliente abaixo. | Consulte CiscoDevNet/cisco-meraki-mcp para disponibilidade, configuração e detalhes de compatibilidade. |
Importante: Você é responsável por quaisquer alterações que fizer no MCP local de código aberto. A Meraki não suporta código MCP local modificado.
Termos e Política do Meraki MCP
Seu uso do Cisco Meraki MCP Server e de qualquer API Cisco utilizada pelo MCP Server é regido pelos Termos do Cisco Networking Model Context Protocol (MCP) Server, Termos de Licença da API Baseline da Cisco, Política de Uso Aceitável da Cisco, Descrição da Oferta de Serviço em Nuvem Cisco Meraki e Termos Gerais da Cisco.
Pré-requisitos
- Uma conta no Dashboard Meraki
- Uma chave de API Meraki (gere uma em Dashboard → Organização → API & Webhooks)
- Um cliente compatível com MCP (Claude Desktop, Cursor, VS Code, etc.)
Aviso: O servidor MCP Meraki suporta apenas operações de leitura. No entanto, agentes de IA são projetados para serem engenhosos e podem tentar chamar a API do Dashboard Meraki diretamente quando tiverem acesso a uma chave de API. Se o agente receber uma chave de leitura e escrita, essas chamadas diretas à API poderão fazer alterações fora do servidor MCP. Forneça ao agente uma chave de API associada ao acesso somente leitura do Dashboard para garantir que ele não possa fazer alterações.
URL do Servidor MCP
https://mcp.meraki.com/mcp
Autenticação
O servidor MCP Meraki autentica usando uma chave de API do Dashboard Meraki passada como token de portador.
Authorization: Bearer <MERAKI_DASHBOARD_API_KEY>
Configuração do Cliente
Antes de adicionar o servidor no Cursor, VS Code ou Codex, defina MERAKI_DASHBOARD_API_KEY no ambiente usado para iniciar esse cliente. Reinicie o cliente após definir ou alterar a variável.
Por exemplo, em um terminal:
export MERAKI_DASHBOARD_API_KEY="your-meraki-dashboard-api-key"
Claude Desktop
O Claude Desktop não suporta configurar servidores MCP remotos por meio de claude_desktop_config.json. Adicione servidores remotos por meio de Configurações → Conectores. Esse fluxo atualmente suporta servidores sem autenticação e baseados em OAuth; uma conexão Meraki MCP autenticada por chave de API ainda não é suportada no Claude Desktop.
Claude Code
Adicione o seguinte ao seu .mcp.json:
{
  "mcpServers": {
    "meraki": {
      "type": "http",
      "url": "https://mcp.meraki.com/mcp",
      "headers": {
        "Authorization": "Bearer ${MERAKI_DASHBOARD_API_KEY}"
      },
      "env": {
        "MERAKI_DASHBOARD_API_KEY": "${MERAKI_DASHBOARD_API_KEY}"
      }
    }
  }
}
Cursor
Adicione o seguinte ao seu .cursor/mcp.json:
{
  "mcpServers": {
    "meraki": {
      "url": "https://mcp.meraki.com/mcp",
      "headers": {
        "Authorization": "Bearer ${env:MERAKI_DASHBOARD_API_KEY}"
      }
    }
  }
}
VS Code
Adicione o seguinte ao seu .vscode/mcp.json para evitar codificar sua chave de API:
{
  "servers": {
    "meraki": {
      "type": "http",
      "url": "https://mcp.meraki.com/mcp",
      "headers": {
        "Authorization": "Bearer ${env:MERAKI_DASHBOARD_API_KEY}"
      }
    }
  }
}
Codex
Adicione o seguinte ao seu ~/.codex/config.toml:
[mcp_servers.meraki]
url = "https://mcp.meraki.com/mcp"
bearer_token_env_var = "MERAKI_DASHBOARD_API_KEY"
Ferramentas
O servidor MCP expõe ferramentas de fluxo de trabalho selecionadas, em vez de uma ferramenta por endpoint de API. Isso mantém a superfície de ferramentas pequena o suficiente para que clientes de IA possam raciocinar de forma eficaz.
| Ferramenta | Finalidade |
|---|---|
semantic_search | Pesquisar capacidades da API do Dashboard Meraki com uma consulta em linguagem natural e retornar resultados classificados de capability_id. |
execute_api | Executar uma capacidade somente leitura da API do Dashboard Meraki selecionada em semantic_search. |
Dica: Seja específico em seus prompts. Quanto mais contexto você der ao agente sobre o que está procurando, com mais precisão ele poderá selecionar e sequenciar as ferramentas certas.
Exemplos de Casos de Uso
Relatório de Estabilidade de Portas de Switch
"Gere um relatório de estabilidade de portas de switch em toda a organização. Encontre portas de switch com flapping de link, alterações de STP, altas taxas de erro ou perda excessiva de pacotes nos últimos 7 dias. Mostre os 10 principais switches e portas por contagem de instabilidade, identifique problemas recorrentes e recomende o que investigar primeiro."
O agente chama semantic_search para encontrar capacidades de eventos de switch, status de porta e clientes, depois chama execute_api para as capacidades selecionadas, a fim de classificar portas instáveis e identificar redes ou dispositivos afetados.
Relatório de Degradação da Experiência do Cliente Sem Fio
"Gere um relatório de experiência do cliente sem fio para a organização. Identifique onde os clientes tiveram desempenho ruim, incluindo SNR baixo, altas tentativas de retransmissão, roaming, DHCP, DNS e falhas de autenticação. Mostre as 5 principais redes e pontos de acesso por contagem de clientes impactados, destaque padrões de falha e recomende como melhorar a confiabilidade."
O agente chama semantic_search para encontrar capacidades de saúde sem fio, conexões com falha, pontos de acesso e SSID, depois chama execute_api para as capacidades selecionadas, a fim de identificar e classificar as redes e pontos de acesso afetados.
Relatório de Saúde WAN e Failover
"Gere um relatório de saúde WAN MX em toda a organização. Identifique degradação de uplink WAN, failovers, perda de pacotes, picos de latência, jitter e interrupções de VPN nos últimos 30 dias. Mostre as 5 principais redes por impacto, identifique comportamento recorrente de failover ou brownout e recomende como melhorar a resiliência."
O agente chama semantic_search para encontrar capacidades de appliance, uplink, eventos de conectividade e VPN, depois chama execute_api para as capacidades selecionadas, a fim de identificar sites, circuitos e padrões recorrentes de falha afetados.
Relatório de Capacidade e Sobrecarga de Switch
"Gere um relatório de capacidade de switching em toda a organização. Identifique switches, uplinks e portas se aproximando da capacidade com base em utilização, descarte de pacotes, erros, uso de PoE e densidade de clientes. Destaque risco de congestionamento ou esgotamento de energia e recomende onde atualizações, rebalanceamento ou alterações de configuração são necessários."
O agente chama semantic_search para encontrar capacidades de porta de switch, tráfego, energia e clientes, depois chama execute_api para as capacidades selecionadas, a fim de identificar risco de capacidade em redes, closets e dispositivos.
Relatório de Ameaças de Segurança e Eficácia de Políticas
"Gere um relatório de ameaças e políticas do appliance de segurança em toda a organização. Analise eventos de IDS/IPS, bloqueios de malware e filtragem de conteúdo, detecções AMP e tráfego de saída suspeito nos últimos 30 dias. Mostre as 5 principais redes por contagem de eventos de segurança, identifique ameaças recorrentes ou lacunas de política e recomende como reduzir o risco."
O agente chama semantic_search para encontrar capacidades de eventos de segurança, appliance, clientes e redes, depois chama execute_api para as capacidades selecionadas, a fim de identificar redes, clientes e padrões de segurança recorrentes impactados.
Limites de Taxa
O servidor MCP Meraki respeita os limites de taxa da API do Dashboard Meraki:
- Limite padrão: 10 solicitações por segundo por organização
- Comportamento de backoff: O servidor tenta novamente automaticamente com backoff exponencial em respostas
429 Too Many Requests - Isolamento por organização: Os limites de taxa são aplicados por organização; sessões com várias organizações não compartilham um único bucket
Restrições de Endereço IP
Esta seção se aplica ao servidor MCP remoto hospedado pela Cisco. Se sua organização restringir os endereços IP dos quais as chamadas à API do Dashboard Meraki podem ser feitas, adicione os seguintes endereços IP de saída do servidor MCP hospedado à sua lista de permissões:
158.115.141.245
158.115.141.238
158.115.141.209
158.115.133.170
158.115.133.139
158.115.133.156
O servidor MCP local de código aberto faz chamadas à API do Dashboard a partir do endereço IP do ambiente onde está sendo executado. Adicione esse endereço à lista de permissões de acordo com os requisitos da sua organização.
Importante: O servidor MCP Meraki hospedado atualmente não aplica as restrições de IP da API do Dashboard da sua organização. As solicitações feitas por meio do servidor MCP hospedado parecem originar-se do endereço IP do servidor MCP, portanto, um usuário com uma chave de API válida pode fazer chamadas à API por meio do MCP mesmo quando seu próprio endereço IP não está na lista de permissões.
O suporte para aplicar as mesmas restrições de IP usadas para chamadas diretas à API do Dashboard está planejado, mas não está disponível atualmente.
Limitações (Versão Atual)
- Somente leitura: Operações de escrita não são suportadas na versão atual.
- Somente autenticação por chave de API: OAuth ainda não é suportado; token de portador é obrigatório.
- MCP hospedado: apenas Meraki.com: Ambientes Federal, GovCloud e Meraki localizados não são suportados pelo serviço MCP hospedado pela Cisco. O MCP local de código aberto pode funcionar com qualquer ambiente Meraki.
- Restrições de IP: As restrições de IP da API do Dashboard não são aplicadas para solicitações feitas por meio do servidor MCP hospedado. Consulte Restrições de Endereço IP para a lista de permissões necessária e detalhes do MCP local.