FastMCP ThreatIntel
Uma ferramenta de análise de inteligência de ameaças baseada em IA para análise de IOC de múltiplas fontes, atribuição de APT e relatórios interativos.
Documentação
🛡️ FastMCP ThreatIntel - Inteligência de Ameaças com IA



🚀 Inteligência de Ameaças com IA via MCP - Revolucionando a Cibersegurança Desenvolvido por Arjun Trivedi (4R9UN) - Plataforma de Inteligência de Ameaças de Nível Empresarial
Um servidor abrangente de Model Context Protocol (MCP) que fornece capacidades de inteligência de ameaças de nível empresarial por meio de prompts de IA em linguagem natural. Analise IPs, domínios, URLs e hashes de arquivos em múltiplas plataformas de inteligência de ameaças, com atribuição avançada de APT e relatórios interativos.
✨ Por que FastMCP ThreatIntel?
🎯 Projetado para Equipes de Segurança Modernas
- 🤖 Design Focado em IA: Consultas em linguagem natural com detecção inteligente de IOC
- 🔗 Integração MCP: Integração perfeita com Claude Desktop, VSCode (Roo-Cline) e outros assistentes de IA
- ⚡ Extremamente Rápido: Desenvolvimento com UV e processamento assíncrono otimizado
- 🏢 Pronto para Empresas: Contêineres Docker de nível de produção e suporte a Kubernetes
🔍 Inteligência de Múltiplas Fontes
- VirusTotal: Análise de reputação de arquivos e URLs com mais de 70 mecanismos antivírus
- AlienVault OTX: Inteligência de ameaças orientada pela comunidade e feeds de IOC
- AbuseIPDB: Reputação de IP e geolocalização com pontuação de confiança de abuso
- IPinfo: Geolocalização aprimorada, ASN e dados de infraestrutura
🤖 Análise com IA
- Interface em Linguagem Natural: Consulte ameaças usando inglês simples
- Atribuição Avançada de APT: Atribuição com pontuação de confiança e mapeamento MITRE ATT&CK
- Detecção Inteligente de IOC: Detecta automaticamente endereços IP, domínios, URLs e hashes de arquivos
- Relatórios Contextuais: Gera relatórios abrangentes de inteligência de ameaças
📊 Relatórios e Visualização Ricos
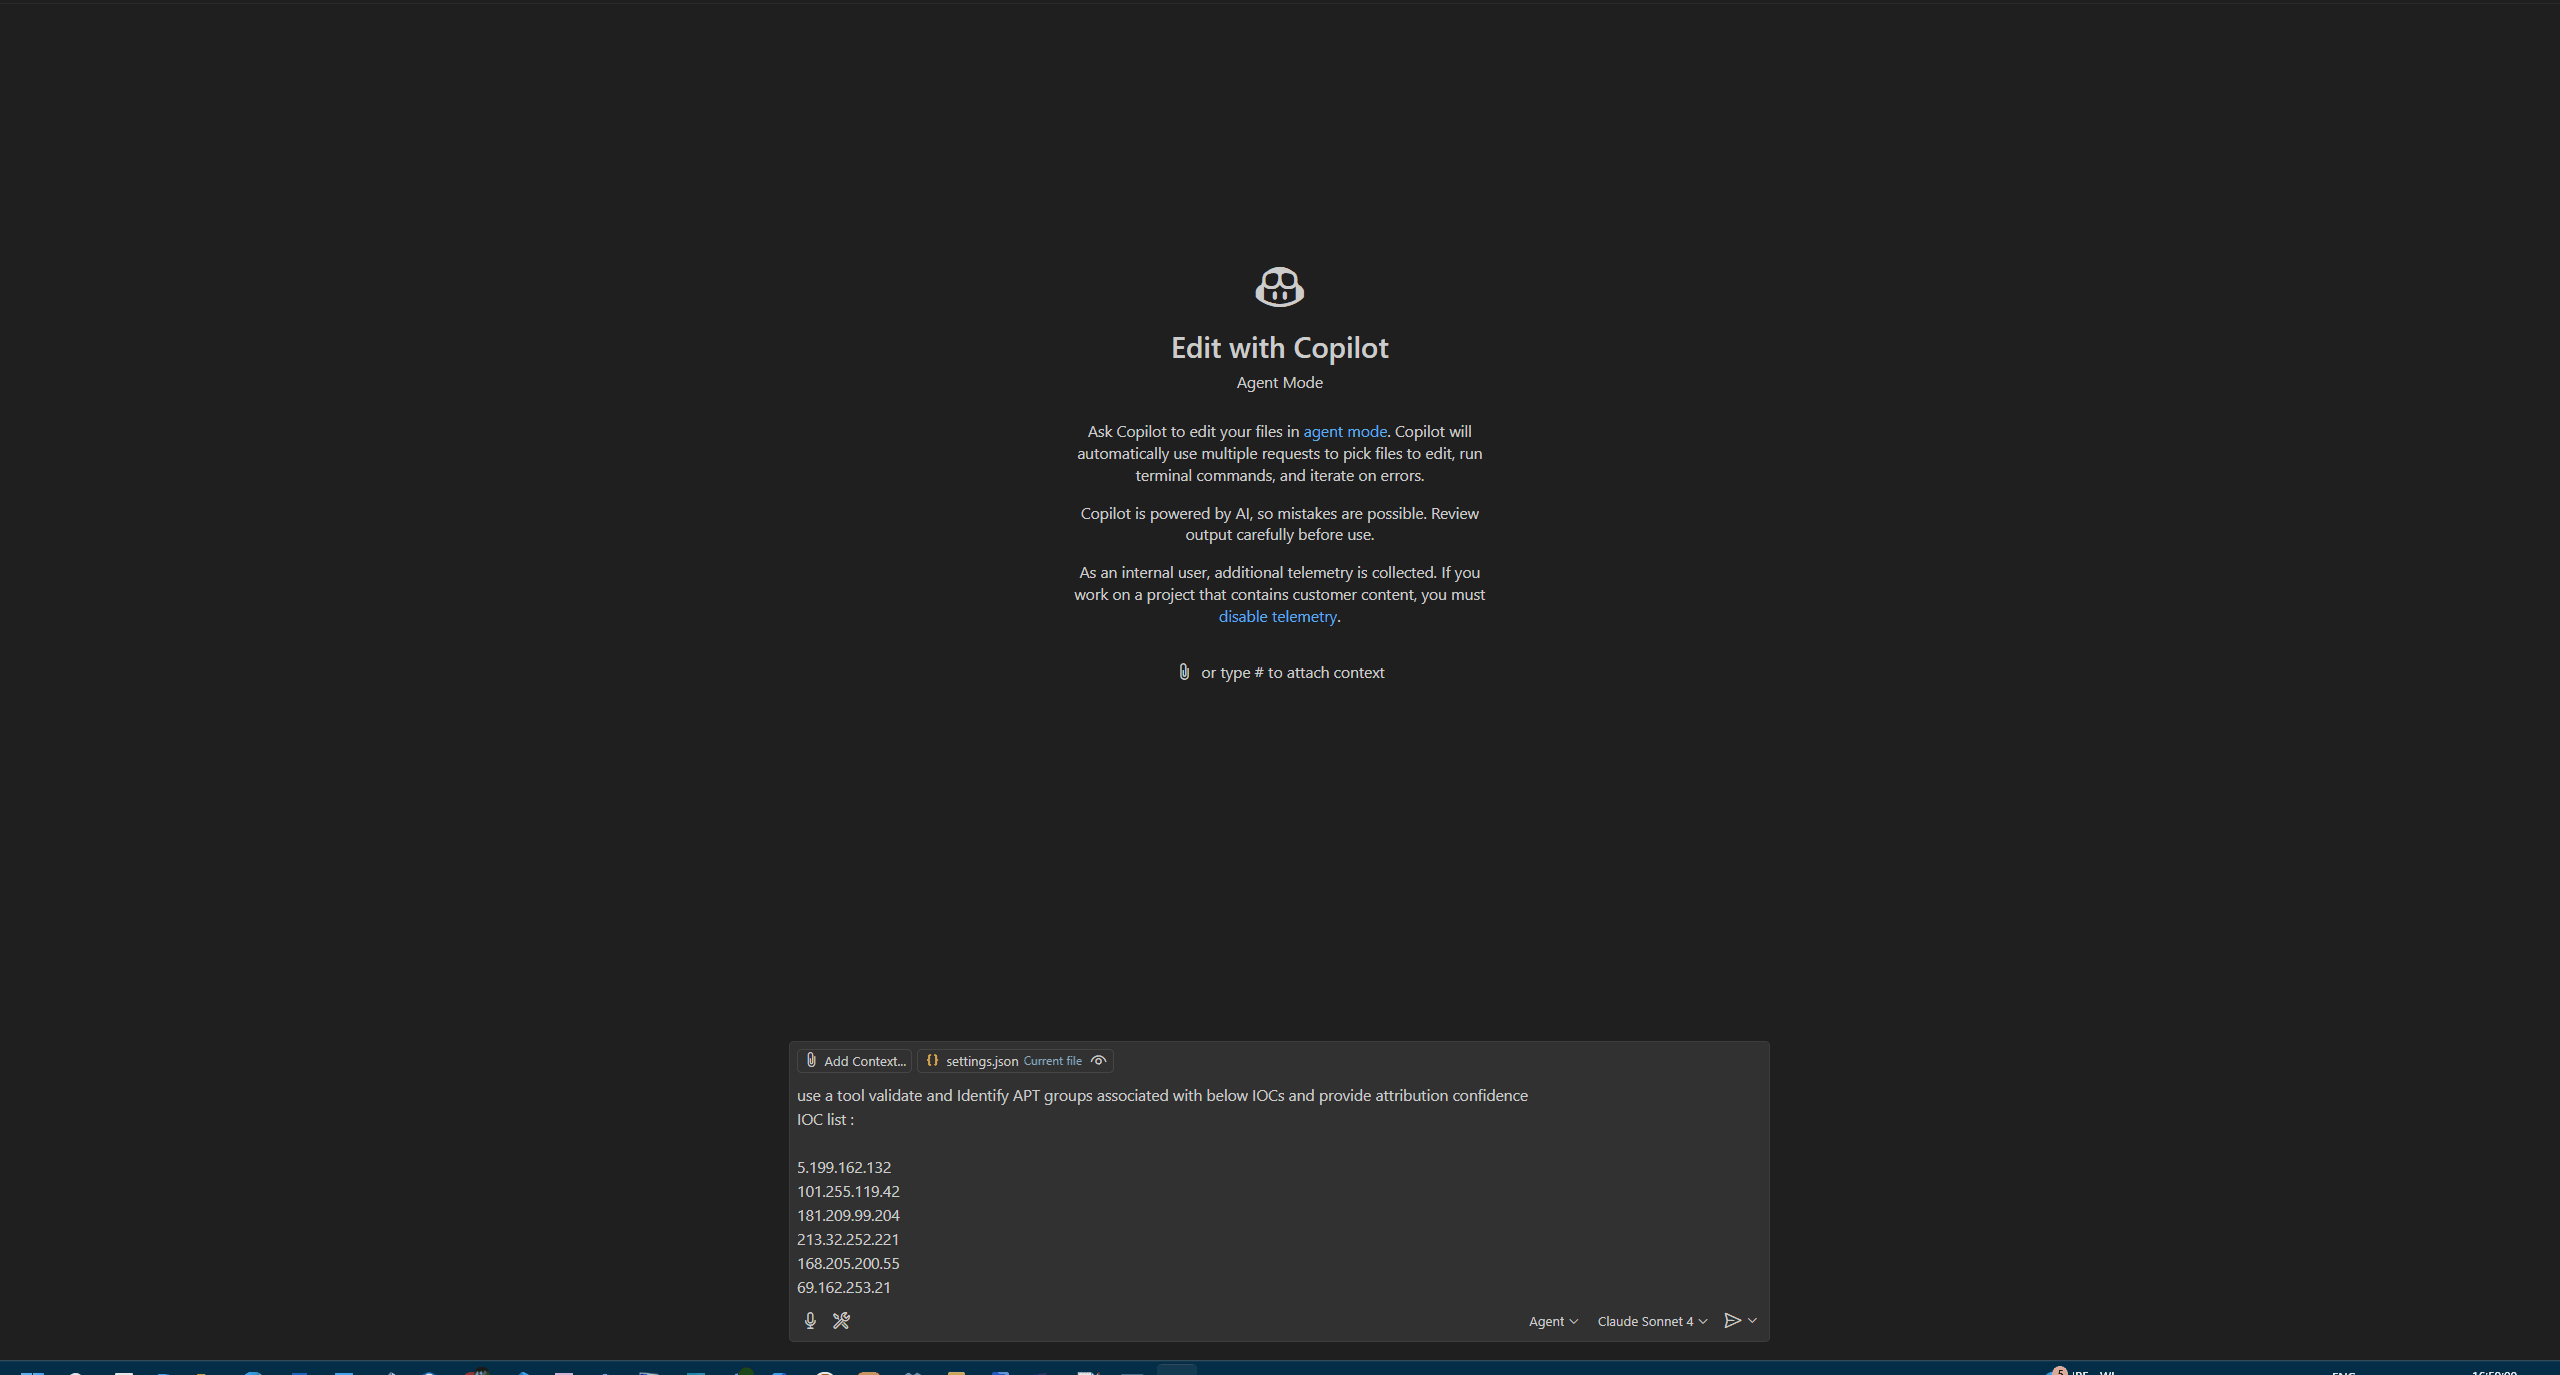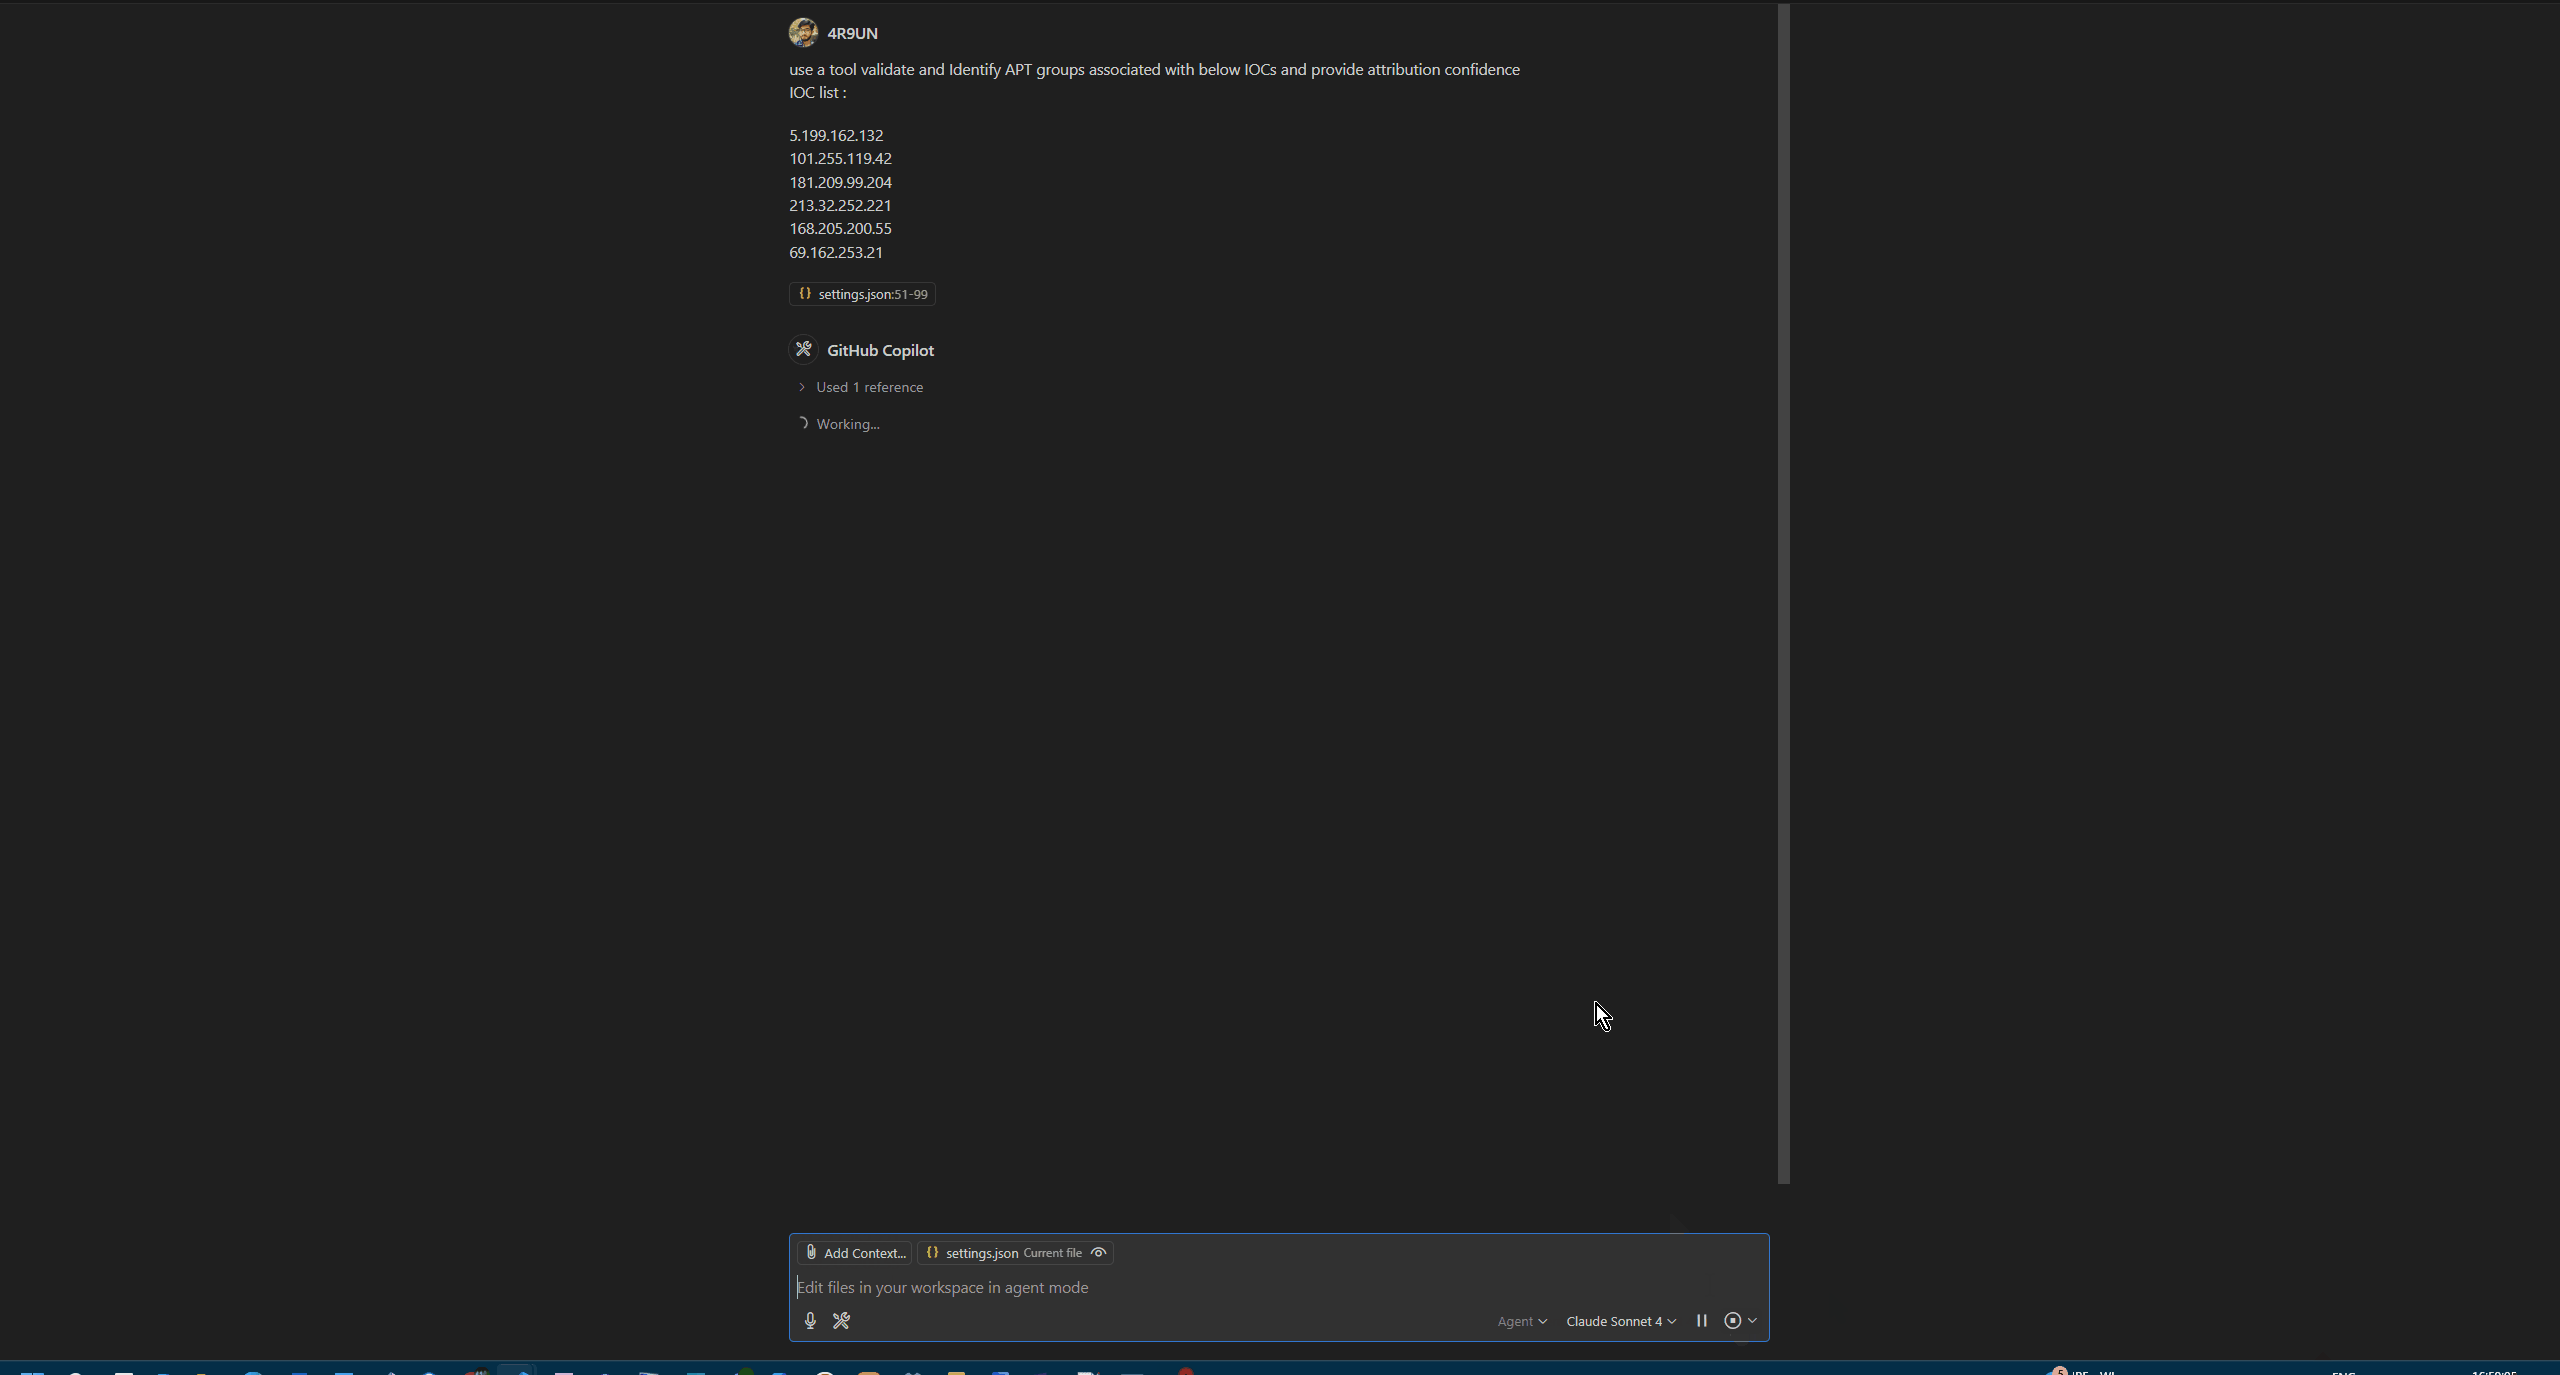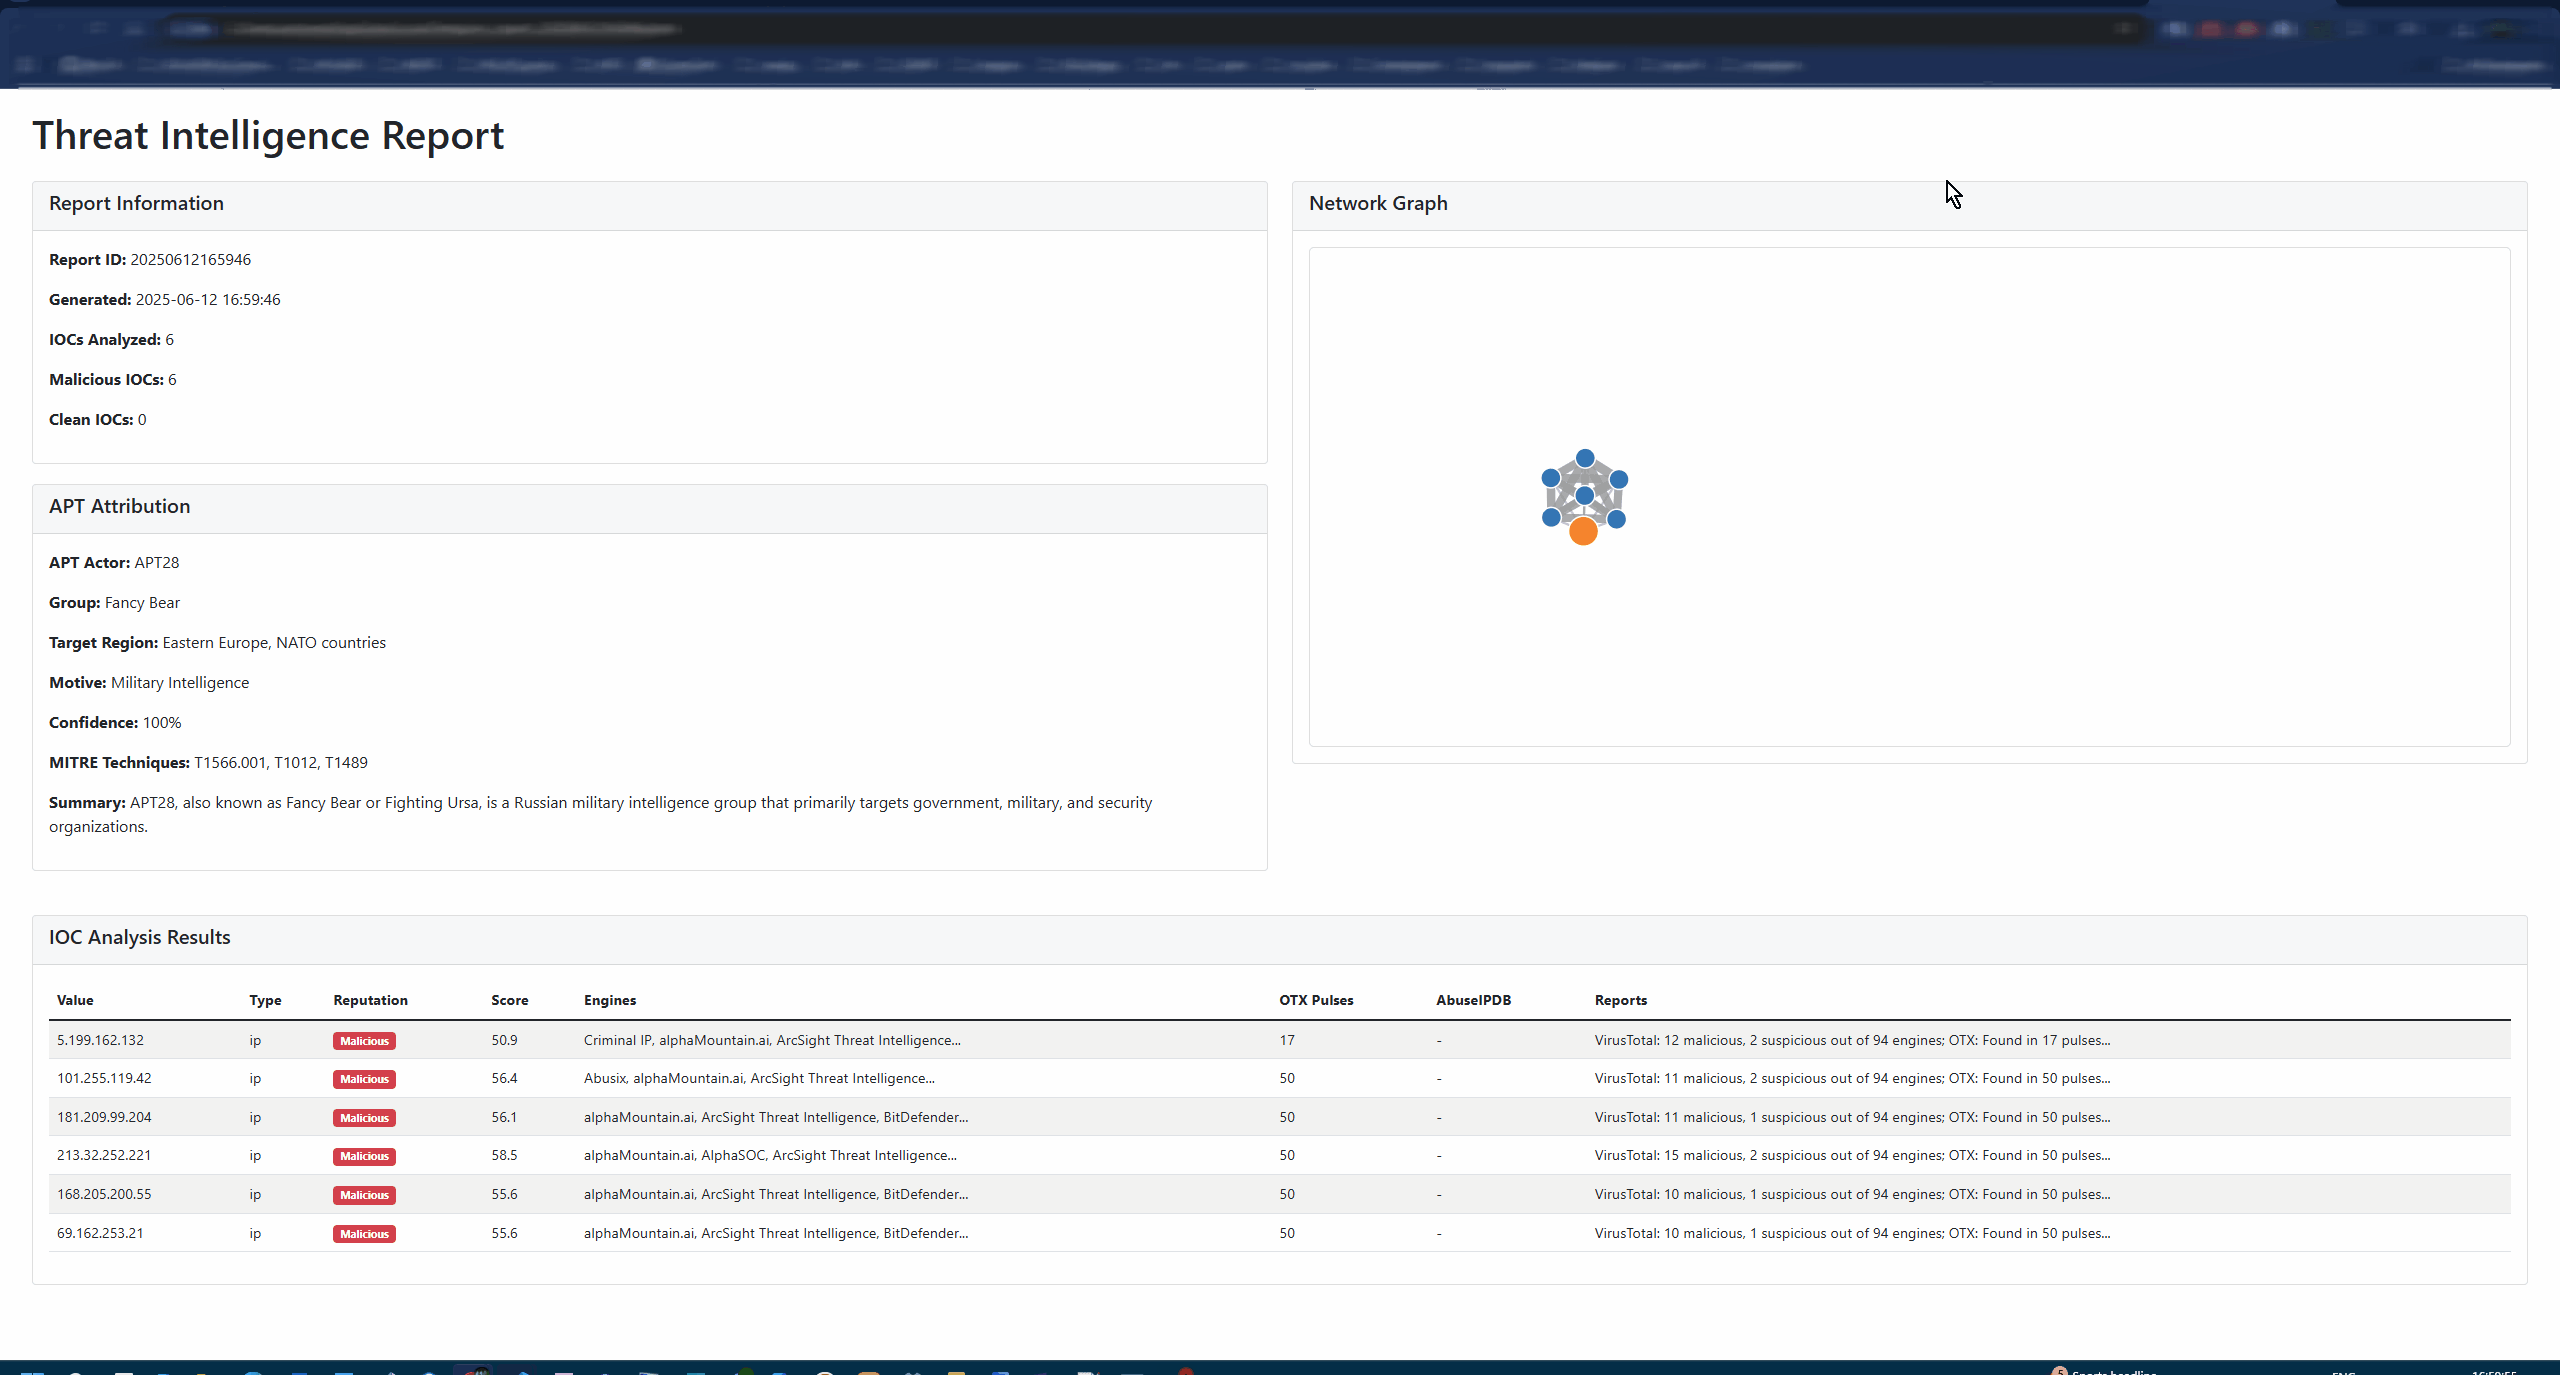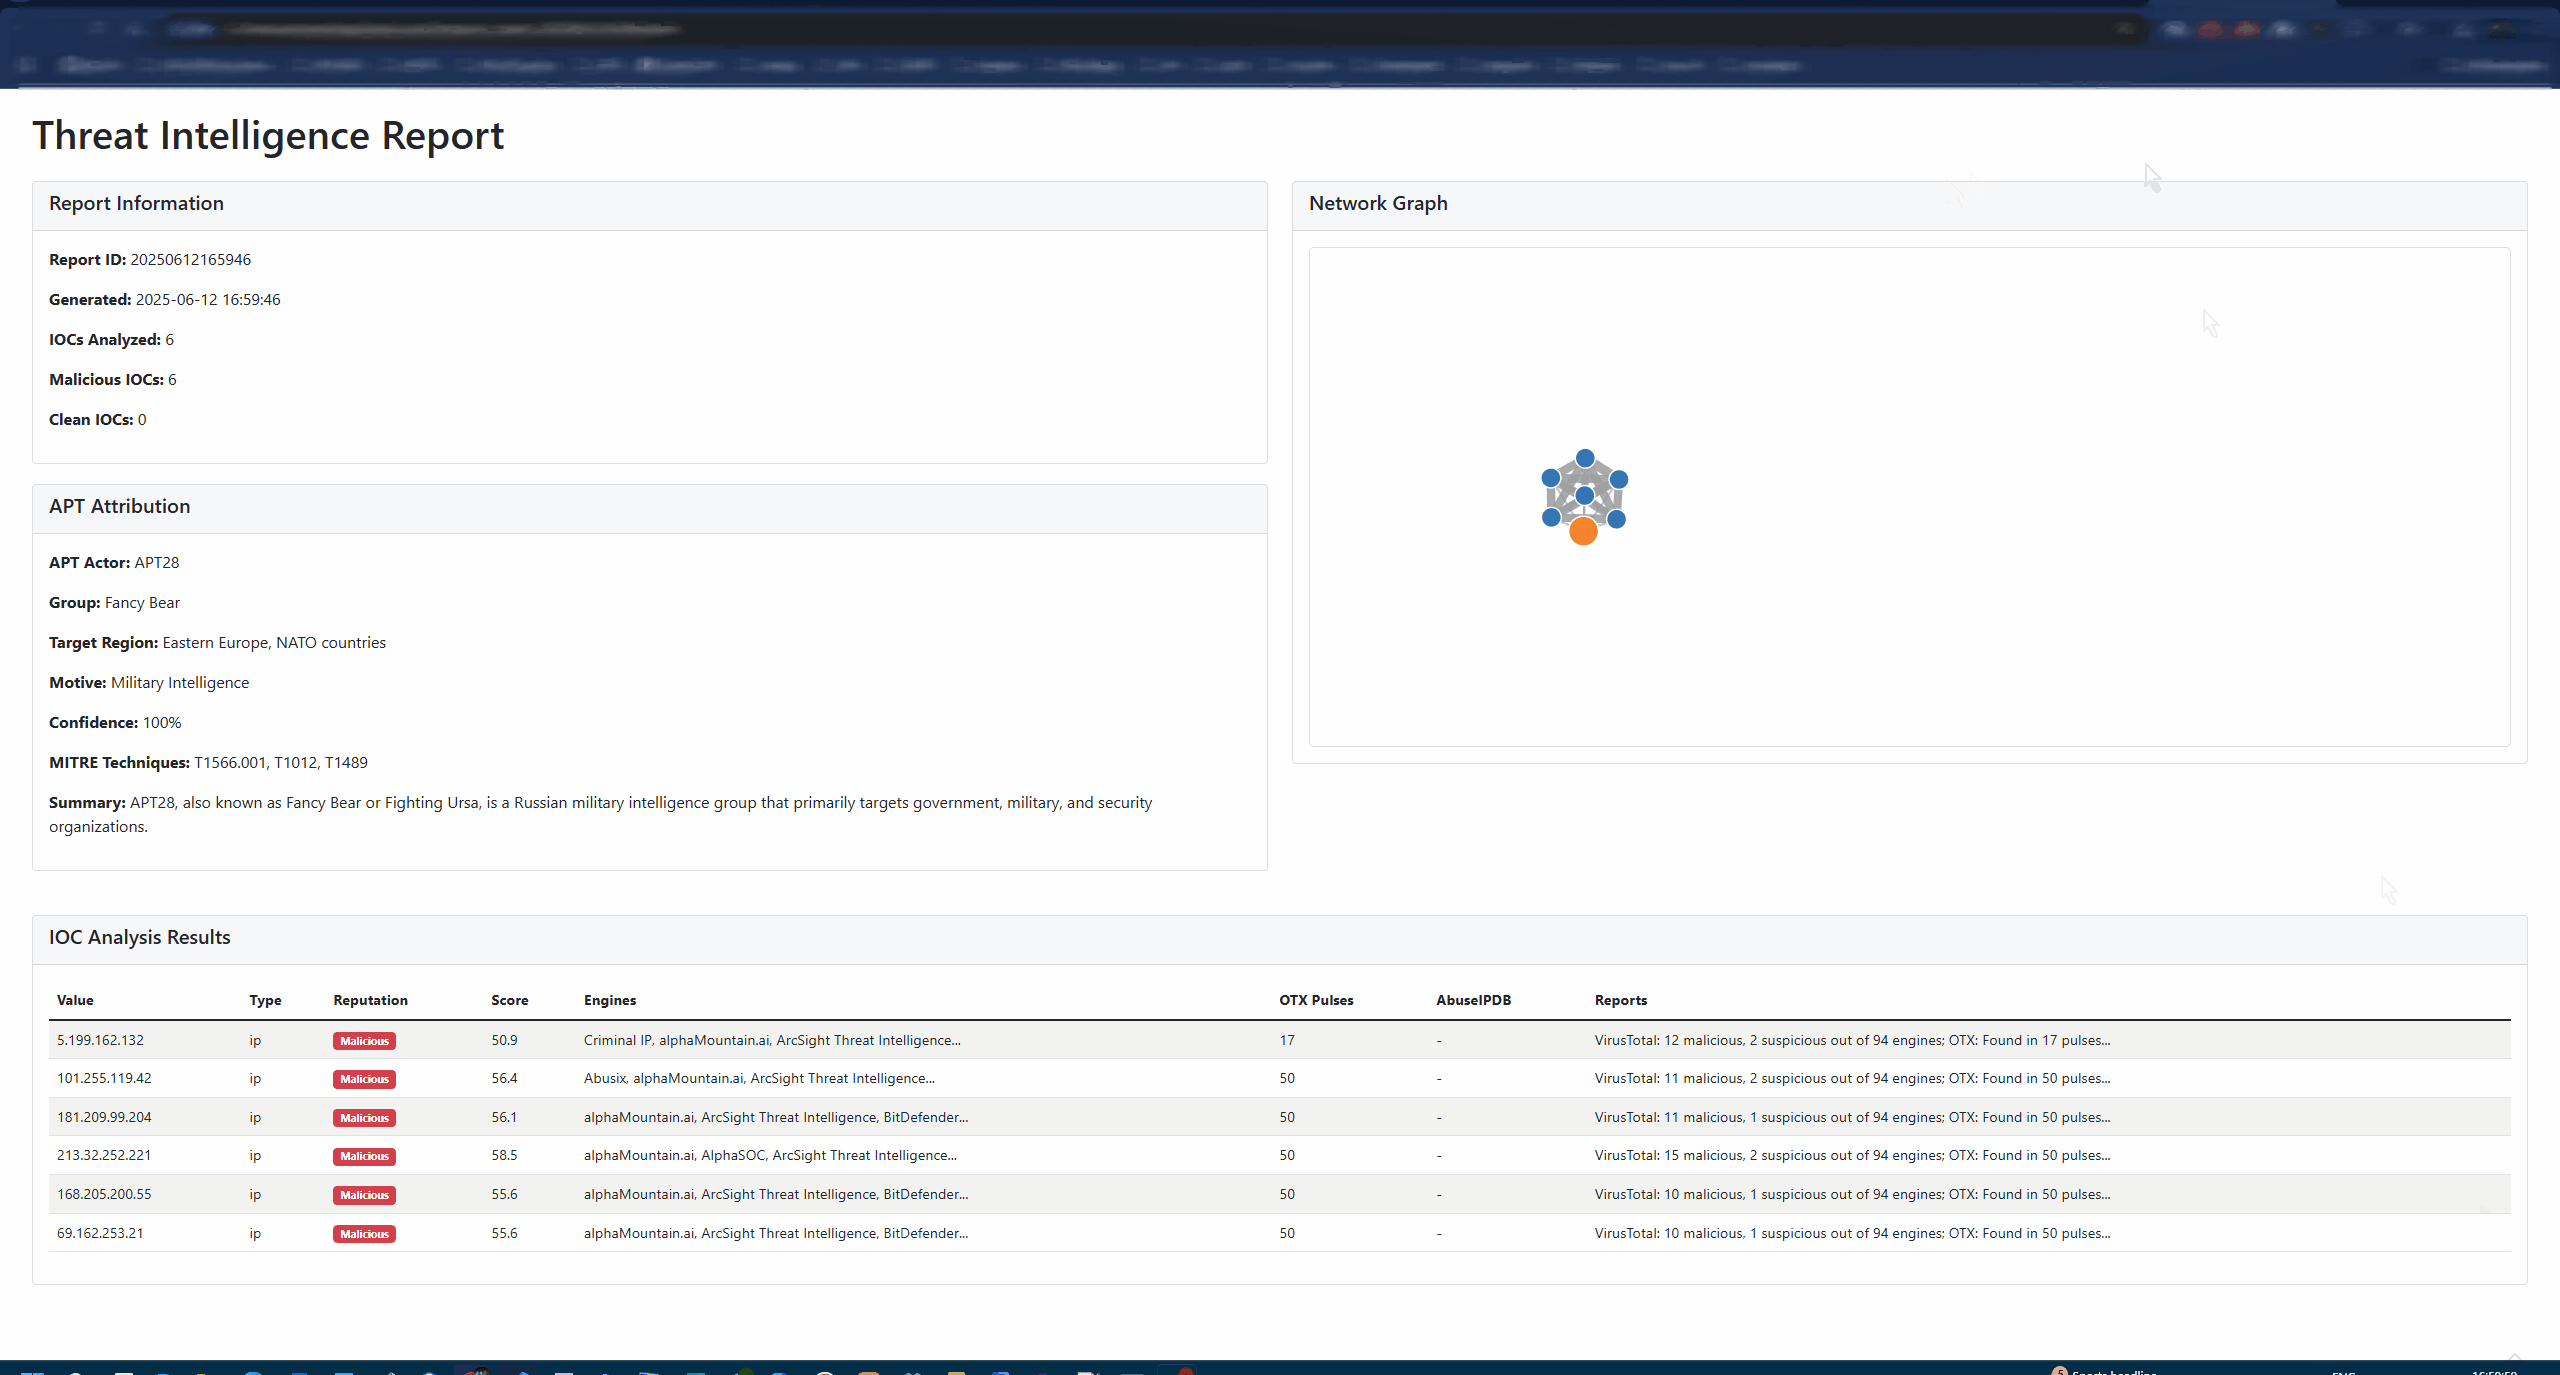
- Relatórios HTML Interativos: Design moderno e responsivo com modos claro/escuro
- Gráficos de Rede D3.js: Mapeamento visual de relacionamentos de IOC
- Múltiplos Formatos de Saída: Saídas em Markdown, JSON, HTML e compatíveis com STIX
- Capacidades de Exportação: Exportação em PDF, CSV e JSON para integração
🚀 Opções Flexíveis de Implantação
- 🔌 Servidor MCP: Integração direta com assistentes de IA
- 💻 CLI Independente: Modos interativos e de processamento em lote
- 🐳 Contêiner Docker: Contêinerização pronta para produção
- 📦 Pacote Python: Incorpore em seus aplicativos e fluxos de trabalho
🏗️ Arquitetura
graph TB
    A[AI Assistant] --> B[MCP Protocol]
    C[CLI Interface] --> D[Core Engine]
    B --> D

    D --> E[IOC Processor]
    D --> F[Attribution Engine]
    D --> G[Report Generator]

    E --> H[VirusTotal API]
    E --> I[OTX API]
    E --> J[AbuseIPDB API]
    E --> K[IPinfo API]

    F --> L[APT Patterns]
    F --> M[MITRE ATT&CK]

    G --> N[HTML Reports]
    G --> O[JSON Export]
    G --> P[STIX Output]
🚀 Início Rápido
Escolha seu método de instalação preferido e comece em minutos:
🐍 pip (Mais Rápido)
# Install from PyPI
pip install fastmcp-threatintel

# Interactive setup wizard
threatintel setup

# Analyze your first IOC
threatintel analyze 8.8.8.8 --output-format table --verbose
🐳 Docker (Pronto para Produção)
# Pull and run with your API keys
docker pull arjuntrivedi/fastmcp-threatintel:latest
docker run -e VIRUSTOTAL_API_KEY=your_key \
           -e OTX_API_KEY=your_key \
           arjuntrivedi/fastmcp-threatintel:latest \
           analyze 192.168.1.1
🔥 UV (Recomendado para Desenvolvedores)
# Clone and install with UV
git clone https://github.com/4R9UN/fastmcp-threatintel.git
cd fastmcp-threatintel
uv sync

# Run interactive setup
uv run threatintel setup

# Start analyzing
uv run threatintel interactive
📦 Poetry (Tradicional)
# Clone and install with Poetry
git clone https://github.com/4R9UN/fastmcp-threatintel.git
cd fastmcp-threatintel
poetry install

# Activate and run
poetry shell
threatintel analyze example.com --output-format html --open-browser
⚙️ Configuração
🔑 Configuração de Chaves de API
Obtenha suas chaves de API gratuitas e desbloqueie todo o potencial:
| Serviço | Status | Limite do Plano Gratuito | Obtenha sua Chave |
|---|---|---|---|
| VirusTotal | Obrigatório | 1.000 solicitações/dia | Cadastre-se → |
| OTX | Obrigatório | Ilimitado | Cadastre-se → |
| AbuseIPDB | Opcional | 1.000 solicitações/dia | Cadastre-se → |
| IPinfo | Opcional | 50.000 solicitações/mês | Cadastre-se → |
🛠️ Configuração de Ambiente
Crie um arquivo .env no diretório do seu projeto:
# Required API Keys
VIRUSTOTAL_API_KEY=your_virustotal_api_key
OTX_API_KEY=your_alienvault_otx_api_key

# Optional API Keys (for enhanced functionality)
ABUSEIPDB_API_KEY=your_abuseipdb_api_key
IPINFO_API_KEY=your_ipinfo_api_key

# Performance Tuning
CACHE_TTL=3600              # Cache duration (seconds)
MAX_RETRIES=3               # API retry attempts
REQUEST_TIMEOUT=30          # Request timeout (seconds)
💻 Exemplos de Uso
Análise via CLI
# Quick single IOC analysis
threatintel analyze 192.168.1.1 --verbose

# Batch analysis from file
threatintel batch iocs.txt --output-file report.html --output-format html

# Interactive threat hunting session
threatintel interactive

# Start MCP server for AI integration
threatintel server --host 0.0.0.0 --port 8000
🔌 Integração MCP
Integre com assistentes de IA para inteligência de ameaças em linguagem natural:
VSCode com Roo-Cline
{
  "mcpServers": {
    "threatintel": {
      "command": "threatintel",
      "args": ["server", "--port", "8001"],
      "env": {
        "VIRUSTOTAL_API_KEY": "your_key",
        "OTX_API_KEY": "your_key"
      }
    }
  }
}
Claude Desktop
{
  "mcpServers": {
    "threatintel": {
      "command": "threatintel",
      "args": ["server"],
      "env": {
        "VIRUSTOTAL_API_KEY": "your_key",
        "OTX_API_KEY": "your_key"
      }
    }
  }
}
🔗 Guia Completo de Integração MCP →
🎯 Exemplos de Prompts de IA
"Analyze IP 8.8.8.8 for security threats and provide geolocation data"
"Check if domain example.com has any malicious associations"
"Perform comprehensive threat analysis on 185.220.101.1 with APT attribution"
"Generate a security incident report for these IOCs: [list]"
📚 Documentação
📖 Guias do Usuário
- Integração MCP - Conecte-se com assistentes de IA
- API Python - Integração programática
- Guia de Desempenho - Otimização e escalabilidade
🛠️ Recursos para Desenvolvedores
- Configuração de Desenvolvimento - Contribuição e construção
- Referência da API - Documentação completa da API
- Repositório de Exemplos - Implementações de exemplo
🌟 O Que Torna Especial
**🔥 Funcionalidade MCP **
- MCP com IA: Automação de inteligência de ameaças de ponta
- Revolucionando a Cibersegurança: Plataforma de nível empresarial com IA
- Foco na Comunidade: Código aberto com qualidade profissional
🚀 Recursos Prontos para Produção
- Docker Multi-Arquitetura: Suporte a ARM64 e AMD64
- Pronto para Kubernetes: Helm charts e manifestos de implantação
- Testes Abrangentes: Mais de 80% de cobertura de código com pipeline de CI/CD
- Segurança em Primeiro Lugar: Seguro por design com melhores práticas
⚡ Otimizado para Desempenho
- Tudo Assíncrono: I/O sem bloqueio para máxima taxa de transferência
- Cache Inteligente: Camada de cache compatível com Redis
- Limitação de Taxa: Gerenciamento integrado de limite de taxa de API
- Processamento em Lote: Análise eficiente de IOC em massa
🤝 Contribuindo
Aceitamos contribuições da comunidade de cibersegurança!
Início Rápido
# Fork and clone
git clone https://github.com/YOUR_USERNAME/fastmcp-threatintel.git
cd fastmcp-threatintel

# Setup development environment
uv sync --dev
uv run pre-commit install

# Make your changes and test
uv run pytest
uv run ruff format . && uv run ruff check .

# Submit your PR
git push origin feature/your-feature
📖 Guia Completo de Contribuição →
📜 Licença
Este projeto é licenciado sob a Apache License 2.0 - consulte o arquivo LICENSE para detalhes.
🙏 Agradecimentos
Agradecimentos especiais à comunidade de cibersegurança e a estes projetos incríveis:
- FastMCP - Excelente base de framework MCP
- VirusTotal - Plataforma abrangente de análise de malware
- AlienVault OTX - Compartilhamento aberto de inteligência de ameaças
- AbuseIPDB - Reputação de IP e relatórios de abuso
- MITRE ATT&CK - Framework de inteligência de ameaças
🔗 Links e Recursos
🌟 Dê uma estrela neste repositório se você o achar útil! 🌟


📚 Documentação • 🐛 Reportar Bug • 💡 Solicitar Recurso • 💬 Discussões
📦 Pacote PyPI • 🐳 Docker Hub
Construído com ❤️ por Arjun Trivedi (4R9UN) para a comunidade de cibersegurança