DMARC MCP Server
resmiServer DMARC MCP menyediakan akses baca saja secara terprogram ke data DNS dan autentikasi email sehingga pengembang dan agen AI dapat memvalidasi konfigurasi DMARC, SPF, dan DKIM langsung di dalam alat yang kompatibel dengan MCP.
Apa yang bisa Anda lakukan dengan DMARC MCP?
- Ringkas laporan DMARC — Minta ringkasan berbahasa sederhana untuk laporan agregat suatu domain, termasuk tingkat kelulusan dan sumber pengirim teratas.
- Identifikasi pengirim yang gagal — Telusuri catatan per sumber dan filter berdasarkan kegagalan DMARC, SPF, atau DKIM untuk menemukan penyebab autentikasi yang bermasalah.
- Tinjau riwayat dan peringatan DNS — Periksa perubahan pada catatan DNS suatu domain dari waktu ke waktu dan baca notifikasi tentang modifikasi seperti catatan DMARC yang dihapus.
- Periksa laporan TLS — Ambil laporan TLS-RPT terbaru dan lihat apakah ada sesi yang gagal melakukan negosiasi TLS, lengkap dengan jumlah pelapor dan kegagalan.
- Validasi autentikasi email — Jalankan pencarian gratis untuk domain mana pun guna memeriksa catatan DMARC, SPF, dan DKIM, termasuk sintaks, kekuatan kunci, dan batas pencarian RFC 7208.
- Gabungkan dan optimalkan catatan SPF — Gabungkan beberapa catatan atau mekanisme SPF menjadi satu catatan terurut tanpa duplikat yang siap digunakan.
Dokumentasi
DMARC MCP Server
Bicaralah dengan laporan DMARC Anda
Hubungkan server MCP DMARC ke Claude, Cursor, VS Code, atau klien MCP mana pun dan tanyakan asisten AI Anda tentang laporan agregat DMARC, pengirim yang gagal, riwayat DNS, dan laporan TLS, dalam bahasa sehari-hari. Masuk sekali: alat pencarian DNS, DMARC, DKIM, dan SPF kemudian berfungsi untuk domain mana pun, tanpa perlu langganan.
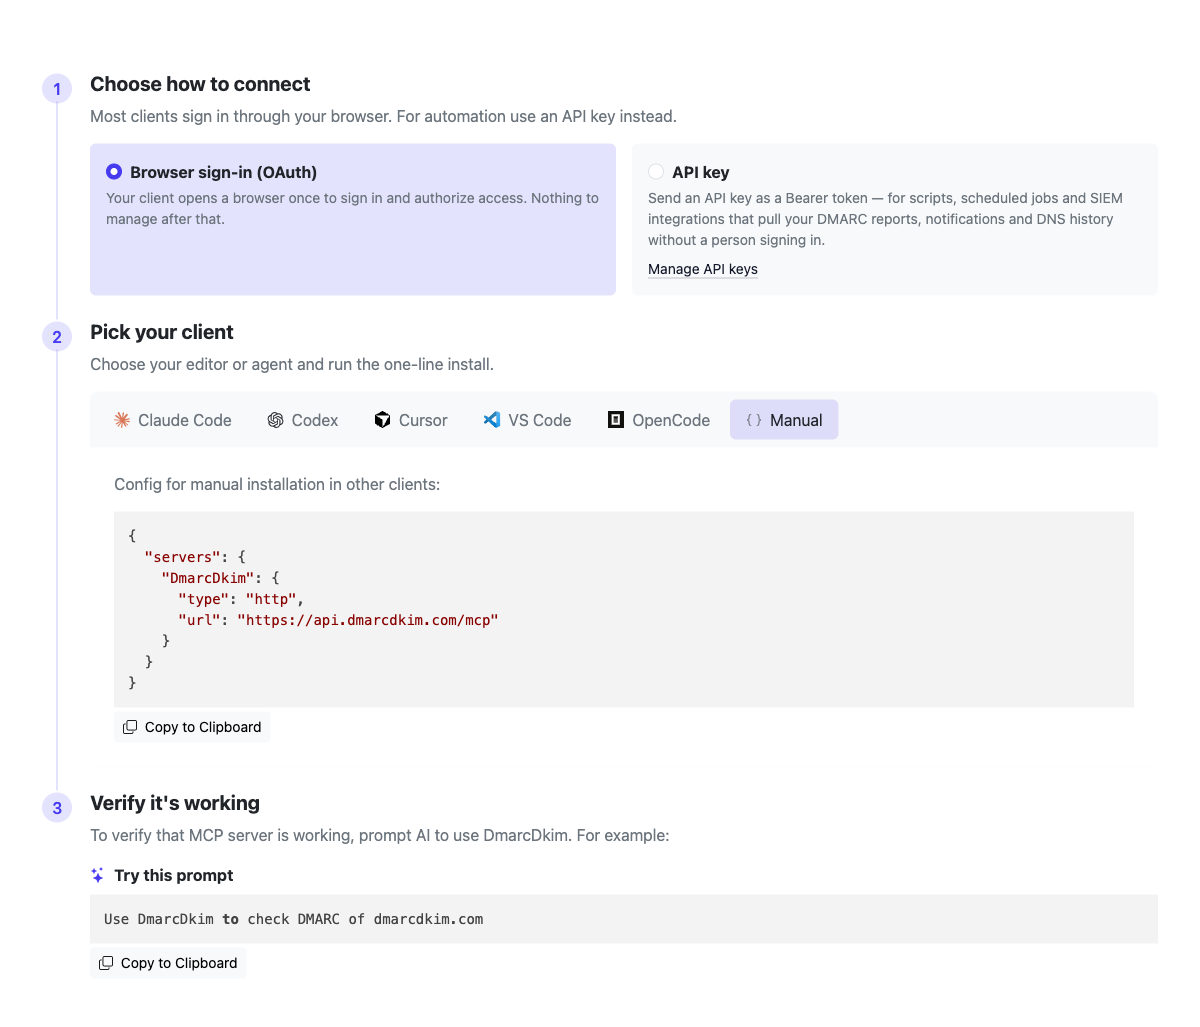
Instruksi lengkap per klien tersedia di app.dmarcdkim.com/mcp-instructions
Apa yang dapat Anda akses
Dua set alat dalam satu server MCP, keduanya di balik satu kali masuk: alat akun yang membaca data DMARC tersimpan Anda, dan alat pencarian gratis yang berfungsi untuk domain mana pun tanpa langganan.
Data akun Anda (paket berbayar)
Laporan DMARC
Daftar dan baca laporan agregat DMARC (RUA) Anda: pelapor, periode, dan jumlah lulus/gagal untuk SPF, DKIM, dan DMARC
Pengirim yang Gagal
Telusuri catatan per-sumber dan filter ke kegagalan DMARC, SPF, atau DKIM untuk menemukan dengan tepat apa yang bermasalah
Riwayat DNS
Lihat apa yang berubah pada catatan DMARC, SPF, DKIM, dan DNS lainnya di domain Anda, pemeriksaan demi pemeriksaan, dengan nilai sebelum dan sesudah
Peringatan Perubahan
Baca notifikasi tentang perubahan DNS dan autentikasi, seperti catatan DMARC yang dihapus atau diubah
Laporan TLS
Daftar laporan pelaporan SMTP TLS (TLS-RPT) dengan total sesi berhasil dan gagal per periode
Pencarian gratis (domain mana pun)
Pencarian DNS
Cari catatan A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME, dan WHOIS untuk domain mana pun
Pemeriksaan DMARC
Validasi catatan DMARC dan SPF untuk domain mana pun dengan deteksi kesalahan yang jelas
Pemeriksaan DKIM
Periksa pemilih DKIM tertentu untuk domain mana pun: jenis kunci, kekuatan, pencabutan, dan sintaksis
Pemeriksaan SPF
Periksa sintaksis SPF, batas sepuluh pencarian RFC 7208, dan referensi include melingkar
Penggabungan SPF
Gabungkan catatan atau mekanisme SPF menjadi satu catatan yang dioptimalkan dengan duplikat dihapus
Integrasi yang didukung
Chat
- Slack
- Microsoft Teams
- Rocket.Chat
Tumpukan keamanan
- SIEM
- SOAR
Alat lain apa pun
- Webhook / URL
- MCP
- API
Terhubung dalam waktu kurang dari satu menit
Pilih editor atau agen Anda, Claude Code, Codex, Cursor, VS Code, OpenCode, atau klien MCP mana pun, dan jalankan instalasi satu baris. Klien interaktif masuk melalui browser Anda; skrip dan CI dapat menggunakan kunci API.
Bicaralah dengan laporan DMARC Anda
Masuk sekali dan asisten AI Anda dapat membaca data DMARC tersimpan Anda, tanpa dasbor, tanpa XML. Ajukan pertanyaan dalam bahasa sehari-hari dan biarkan ia menarik laporan, menemukan kegagalan, dan menjelaskan apa yang harus diperbaiki.
Coba perintah seperti:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
Alat MCP & kasus penggunaan
Masuk sekali untuk keduanya. Alat akun membaca data DMARC tersimpan Anda pada paket berbayar. Alat pencarian berfungsi untuk domain mana pun tanpa langganan. Salin perintah untuk mencobanya.
Alat akun (data tersimpan Anda)
Laporan DMARC
Daftar laporan agregat DMARC (RUA) Anda dan baca salah satunya: pelapor, periode, volume pesan, dan jumlah lulus/gagal SPF/DKIM/DMARC. Perlu XML mentah? Minta saja.
Apa yang Anda dapatkan:
- Daftar laporan yang diterima, terbaru terlebih dahulu, dapat difilter berdasarkan domain
- Ringkasan per-laporan: pelapor, rentang tanggal, total, dan tingkat kelulusan
- Catatan per-sumber untuk melihat pengirim mana yang lulus atau gagal
- XML laporan asli berdasarkan permintaan
Kasus Penggunaan:
- Dapatkan ringkasan DMARC mingguan tanpa membuka dasbor
- Lacak tingkat kelulusan Anda dari waktu ke waktu
- Bandingkan apa yang dilaporkan oleh penyedia kotak surat yang berbeda
- Serahkan laporan ke AI Anda dan tanyakan apa yang harus diperbaiki terlebih dahulu
Contoh:
Perintah
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
Hasil Contoh Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
Pengirim yang Gagal
Daftar catatan laporan individual untuk sebuah domain dan filter langsung ke kegagalan. Cara tercepat untuk menjawab "siapa yang gagal DMARC, dan apakah itu SPF atau DKIM?"
Apa yang Anda dapatkan:
- Satu baris per sumber pengirim (IP), terbaru terlebih dahulu
- Filter ke catatan yang gagal DMARC sepenuhnya
- Filter ke catatan yang salah selaras SPF
- Filter ke catatan yang salah selaras DKIM
Kasus Penggunaan:
- Temukan pengirim yang tidak terautentikasi atau dipalsukan
- Bedakan masalah SPF dari masalah DKIM
- Periksa siapa yang akan diblokir sebelum beralih ke p=reject
- Temukan vendor baru yang belum terautentikasi
Contoh:
Perintah
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
Hasil Contoh 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
Riwayat DNS & Peringatan Perubahan
Baca perubahan DNS yang ditemukan pemantauan di domain Anda, dengan nilai sebelum dan sesudah serta jawaban setiap server nama, dan notifikasi yang dimunculkan saat sesuatu berubah, sehingga AI Anda dapat melihat catatan DMARC yang dihapus atau entri SPF yang dirusak.
Apa yang Anda dapatkan:
- Perubahan DNS yang terdeteksi dengan nilai sebelum dan sesudah
- Notifikasi dengan jenis, tingkat keparahan, dan pesan dalam bahasa sehari-hari
- Filter keduanya berdasarkan domain, dan perubahan berdasarkan rentang waktu
- Pesan peringatan dilokalkan ke bahasa Anda
Kasus Penggunaan:
- Audit kapan dan bagaimana sebuah catatan berubah
- Tangkap catatan DMARC atau SPF yang dihapus atau rusak
- Tinjau peringatan terbaru dalam satu perintah
- Rekonstruksi perubahan DNS selama insiden
Contoh:
Perintah
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
Hasil Contoh 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
Laporan TLS
Daftar laporan pelaporan SMTP TLS (TLS-RPT) dan baca salah satunya: pelapor, periode, jumlah kebijakan, dan total sesi berhasil versus gagal. Tangkap masalah negosiasi TLS sebelum menunda email.
Apa yang Anda dapatkan:
- Laporan TLS-RPT yang diterima, terbaru terlebih dahulu, dapat difilter berdasarkan domain
- Jumlah sesi berhasil dan gagal per laporan
- Detail laporan lengkap, dengan JSON mentah berdasarkan permintaan
- Jumlah kebijakan per periode pelaporan
Kasus Penggunaan:
- Temukan kegagalan jabat tangan TLS yang memengaruhi pengiriman
- Konfirmasi MTA-STS dan DANE dihormati
- Lihat penyedia mana yang melaporkan masalah TLS
- Lacak tingkat keberhasilan TLS dari waktu ke waktu
Contoh:
Perintah
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
Hasil Contoh Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
Alat pencarian (domain mana pun, gratis)
Pencarian DNS
Melakukan pencarian DNS komprehensif untuk domain dan alamat IP dengan dukungan untuk semua jenis catatan standar dan autentikasi email.
Jenis Pencarian yang Didukung:
- Catatan standar: A, AAAA, MX, TXT, NS, CNAME
- Autentikasi email: SPF, DMARC
- DNS terbalik: pencarian PTR
- Informasi domain: data WHOIS
- Kueri massal: tipe "all" untuk beberapa catatan
Kasus Penggunaan:
- Verifikasi konfigurasi catatan DNS
- Periksa catatan MX server email
- Ambil catatan autentikasi email SPF dan DMARC
- Lakukan pencarian DNS terbalik untuk alamat IP
- Ambil informasi WHOIS domain
Contoh:
Perintah
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
Hasil Contoh example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
Alat Pemeriksaan DMARC
Memvalidasi catatan kebijakan DMARC dan catatan SPF untuk sebuah domain dengan deteksi dan pelaporan kesalahan yang komprehensif. Alat ini memeriksa subdomain _dmarc untuk kebijakan DMARC dan memvalidasi konfigurasi catatan SPF.
Apa yang Diperiksa:
- Catatan kebijakan DMARC dari subdomain _dmarc
- Catatan SPF (catatan TXT yang dimulai dengan v=spf1)
- Kesalahan konfigurasi DMARC dan masalah sintaksis
- Ketersediaan dan validitas catatan DNS
Kasus Penggunaan:
- Verifikasi pengaturan DNS autentikasi email untuk sebuah domain
- Diagnosa masalah pengiriman email terkait autentikasi
- Periksa apakah domain dikonfigurasi dengan benar untuk DMARC
- Verifikasi catatan SPF ada dan diformat dengan benar
- Dapatkan gambaran cepat status DMARC dan SPF
Contoh:
Perintah
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
Hasil Contoh DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
Alat Pemeriksaan DKIM
Memeriksa catatan DKIM untuk pemilih tertentu pada sebuah domain. Kunci DKIM berada di <selector>._domainkey, jadi Anda memberikan pemilih (misalnya "google" atau "selector1"), dan alat tersebut menyelesaikan catatan, mengurai tag, dan menganalisis kunci publik.
Apa yang Diperiksa:
- Menyelesaikan <selector>._domainkey, mengikuti CNAME
- Jenis kunci dan panjang bit (kekuatan RSA)
- Kesalahan sintaksis, hash lemah, dan mode pengujian
- Kunci yang dicabut (tag p= kosong) dan catatan yang hilang
Kasus Penggunaan:
- Konfirmasi pemilih diterbitkan dan valid
- Verifikasi pemilih baru sebelum memutar kunci
- Periksa kunci cukup panjang (2048-bit atau lebih)
- Validasi pengaturan DKIM vendor pengirim
Contoh:
Perintah
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
Hasil Contoh DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
Alat Pemeriksaan SPF
Memvalidasi sintaksis catatan SPF, memeriksa jumlah pencarian DNS terhadap batas RFC 7208, dan mendeteksi referensi melingkar.
Fitur Validasi:
- Validasi sintaksis dan deteksi kesalahan
- Jumlah pencarian DNS (batas RFC 7208: 10 pencarian)
- Deteksi referensi melingkar dalam rantai include/redirect
- Penguraian struktur pohon SPF dengan semua mekanisme
Kasus Penggunaan:
- Validasi catatan SPF sebelum penerapan
- Pastikan kepatuhan dengan RFC 7208 (batas 10 pencarian)
- Deteksi kesalahan konfigurasi yang dapat merusak pengiriman email
- Pahami struktur dan mekanisme catatan SPF
Contoh:
Perintah
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
Hasil Contoh SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
Alat Penggabungan SPF
Menggabungkan beberapa catatan atau mekanisme SPF menjadi satu catatan yang dioptimalkan dengan penghapusan duplikat dan pemformatan yang tepat.
Fitur:
- Menghapus mekanisme duplikat
- Mengurutkan mekanisme berdasarkan jenis dan kualifikasi
- Mempertahankan kualifikasi (-, ~, +,?)
- Menambahkan "~all" yang disarankan jika hilang
- Menangani pengubah (redirect, exp)
Kasus Penggunaan:
- Menggabungkan beberapa catatan SPF menjadi satu
- Menggabungkan catatan SPF saat bermigrasi penyedia email
- Mengoptimalkan catatan SPF dengan menghapus duplikat
- Menggabungkan SPF domain yang ada dengan mekanisme baru
Contoh:
Perintah
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
Hasil Contoh Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
Hubungkan Domain Anda
Tambahkan domain Anda untuk mulai membaca laporan DMARC, riwayat DNS, peringatan perubahan, dan laporan TLS Anda sendiri melalui server MCP. Alat pencarian berfungsi untuk domain mana pun tanpa langganan, setelah Anda masuk.
Server MCP DMARC: Pertanyaan & Jawaban
Apa itu server MCP DMARC?
Ini adalah server Model Context Protocol (MCP) yang memungkinkan asisten AI seperti Claude, Cursor, VS Code, Codex, dan klien MCP lainnya bekerja dengan data autentikasi email Anda. Setelah Anda masuk, AI Anda dapat membaca laporan agregat DMARC tersimpan, catatan kegagalan per-sumber, riwayat DNS, peringatan perubahan, dan laporan TLS-RPT. Ini juga mengekspos alat pencarian gratis (DNS, DMARC, DKIM, pemeriksaan SPF, dan penggabungan SPF) yang berfungsi untuk domain mana pun tanpa langganan.
Bisakah saya benar-benar berbicara dengan laporan DMARC saya?
Ya. Setelah domain Anda terhubung, Anda dapat bertanya kepada AI Anda dalam bahasa sehari-hari, "ringkas laporan DMARC minggu lalu", "pengirim mana yang gagal DMARC", "apakah itu SPF atau DKIM?", dan ia memanggil alat yang tepat, membaca laporan Anda, dan menjelaskan apa yang harus diperbaiki. Tanpa XML, tanpa menggali dasbor.
Apakah saya perlu paket berbayar untuk menggunakannya?
Setiap alat memerlukan masuk, karena server terhubung ke akun Anda melalui OAuth, tetapi alat pencarian gratis. Setelah masuk, Pencarian DNS, Pemeriksaan DMARC, Pemeriksaan DKIM, Pemeriksaan SPF, dan Penggabungan SPF berjalan terhadap domain mana pun tanpa langganan. Alat akun (laporan DMARC, pengirim yang gagal, riwayat DNS, peringatan perubahan, dan laporan TLS) membaca data tersimpan Anda sendiri, jadi mereka memerlukan domain terhubung pada paket berbayar.
Alat mana yang tersedia?
Alat akun (setelah masuk): daftar dan baca laporan agregat DMARC, daftar catatan laporan per-sumber dengan filter kegagalan SPF/DKIM/DMARC, daftar perubahan DNS yang terdeteksi, baca notifikasi perubahan domain, dan daftar serta baca laporan TLS-RPT, termasuk XML/JSON mentah berdasarkan permintaan. Alat pencarian gratis (domain mana pun): Pencarian DNS di semua jenis catatan, Pemeriksaan DMARC, Pemeriksaan DKIM (pemilih tertentu), Pemeriksaan SPF (batas RFC 7208 dan referensi melingkar), dan Penggabungan SPF.
Bagaimana cara menghubungkannya?
Tambahkan URL server MCP ke klien Anda dan pilih metode instalasi Anda di halaman pengaturan. Claude Code, Codex, dan VS Code menggunakan perintah satu baris; Cursor memiliki instalasi 1-klik; OpenCode dan klien lain menempelkan konfigurasi kecil. Klien interaktif masuk melalui browser Anda (OAuth); skrip dan CI dapat menggunakan kunci API sebagai gantinya. Instruksi lengkap per klien ada di app.dmarcdkim.com/mcp-instructions setelah Anda masuk.
Apakah data saya aman?
Klien interaktif melakukan autentikasi dengan OAuth, alat AI Anda mendapatkan token dengan cakupan tertentu setelah Anda mengotorisasinya, dan Anda dapat mencabut akses kapan saja. Kunci API membawa cakupan yang sama. Server hanya mengekspos data untuk domain di organisasi Anda sendiri.
Alat AI apa saja yang dapat digunakan dengannya?
Klien apa pun yang kompatibel dengan MCP. Kami menyediakan pengaturan siap pakai untuk Claude Code, Codex, Cursor, VS Code, dan OpenCode, serta konfigurasi manual yang berfungsi dengan klien MCP lainnya.