Cycode
resmiTingkatkan keamanan dalam siklus hidup pengembangan Anda melalui pemindaian SAST, SCA, Secrets, dan IaC dengan Cycode.
Apa yang bisa Anda lakukan dengan Cycode MCP?
- Pindai rahasia — Minta asisten memindai file atau direktori untuk mencari rahasia yang ditulis langsung menggunakan
cycode_secret_scan. - Pindai masalah SCA — Minta pemindaian Software Composition Analysis untuk mencari kerentanan dan masalah lisensi melalui
cycode_sca_scan. - Pindai kesalahan konfigurasi IaC — Minta asisten memeriksa kode infrastruktur untuk mencari kesalahan konfigurasi dengan
cycode_iac_scan. - Pindai masalah SAST — Jalankan pemindaian Static Application Security Testing untuk mencari masalah kualitas kode dan kelemahan keamanan menggunakan
cycode_sast_scan. - Periksa status CLI — Minta versi Cycode CLI, status autentikasi, dan detail konfigurasi melalui
cycode_status.
Dokumentasi
Panduan Pengguna Cycode CLI

Cycode Command Line Interface (CLI) adalah aplikasi yang dapat Anda instal secara lokal untuk memindai repositori Anda guna menemukan rahasia, kesalahan konfigurasi infrastructure as code, kerentanan analisis komposisi perangkat lunak, dan masalah pengujian keamanan aplikasi statis.
Panduan ini menjelaskan cara melakukan instalasi dan penggunaan.
Daftar Isi
- Prasyarat
- Instalasi
- Perintah Cycode CLI
- Sertifikat dan Proxy
- Perintah MCP
- Perintah Platform
- AI Guardrails
- Perintah Scan
- Perintah Report
- Perintah Import
- Log Pemindaian
- Bantuan Sintaks
Prasyarat
- Aplikasi Cycode CLI memerlukan Python versi 3.10 atau yang lebih baru.
- Gunakan perintah
cycode authuntuk melakukan autentikasi ke Cycode dengan CLI- Sebagai alternatif, Anda bisa mendapatkan Cycode Client ID dan Client Secret Key dengan mengikuti langkah-langkah yang dijelaskan di halaman Service Account Token dan Personal Access Token, yang berisi detail tentang cara mendapatkan nilai-nilai tersebut.
Instalasi
Langkah-langkah instalasi berikut berlaku untuk sistem operasi Windows dan UNIX / Linux.
[!NOTE] Langkah-langkah berikut mengasumsikan penggunaan
python3danpip3untuk perintah terkait Python; namun, beberapa sistem mungkin menggunakan perintahpythondanpip, bergantung pada konfigurasi lingkungan Python Anda.
Instal Cycode CLI
Untuk menginstal aplikasi Cycode CLI di komputer lokal, lakukan langkah-langkah berikut:
-
Buka aplikasi baris perintah atau terminal.
-
Jalankan salah satu perintah berikut:
-
Untuk menginstal dari PyPI:
pip3 install cycode -
Untuk menginstal dari Homebrew:
brew install cycode -
Untuk menginstal dari GitHub Releases, buka halaman tersebut dan unduh executable untuk sistem operasi dan arsitektur Anda, lalu jalankan perintah berikut:
cd /path/to/downloaded/cycode-cli chmod +x cycode ./cycode -
-
Terakhir, autentikasi CLI. Ada tiga metode untuk menetapkan ID klien dan kredensial Cycode (client secret atau token ID OIDC):
- cycode auth (Direkomendasikan)
- cycode configure
- Tambahkan ke variabel lingkungan
Menggunakan Perintah Auth
[!NOTE] Metode ini direkomendasikan untuk menyiapkan komputer lokal agar dapat melakukan autentikasi dengan Cycode CLI.
-
Ketik perintah berikut di jendela terminal/baris perintah:
cycode auth -
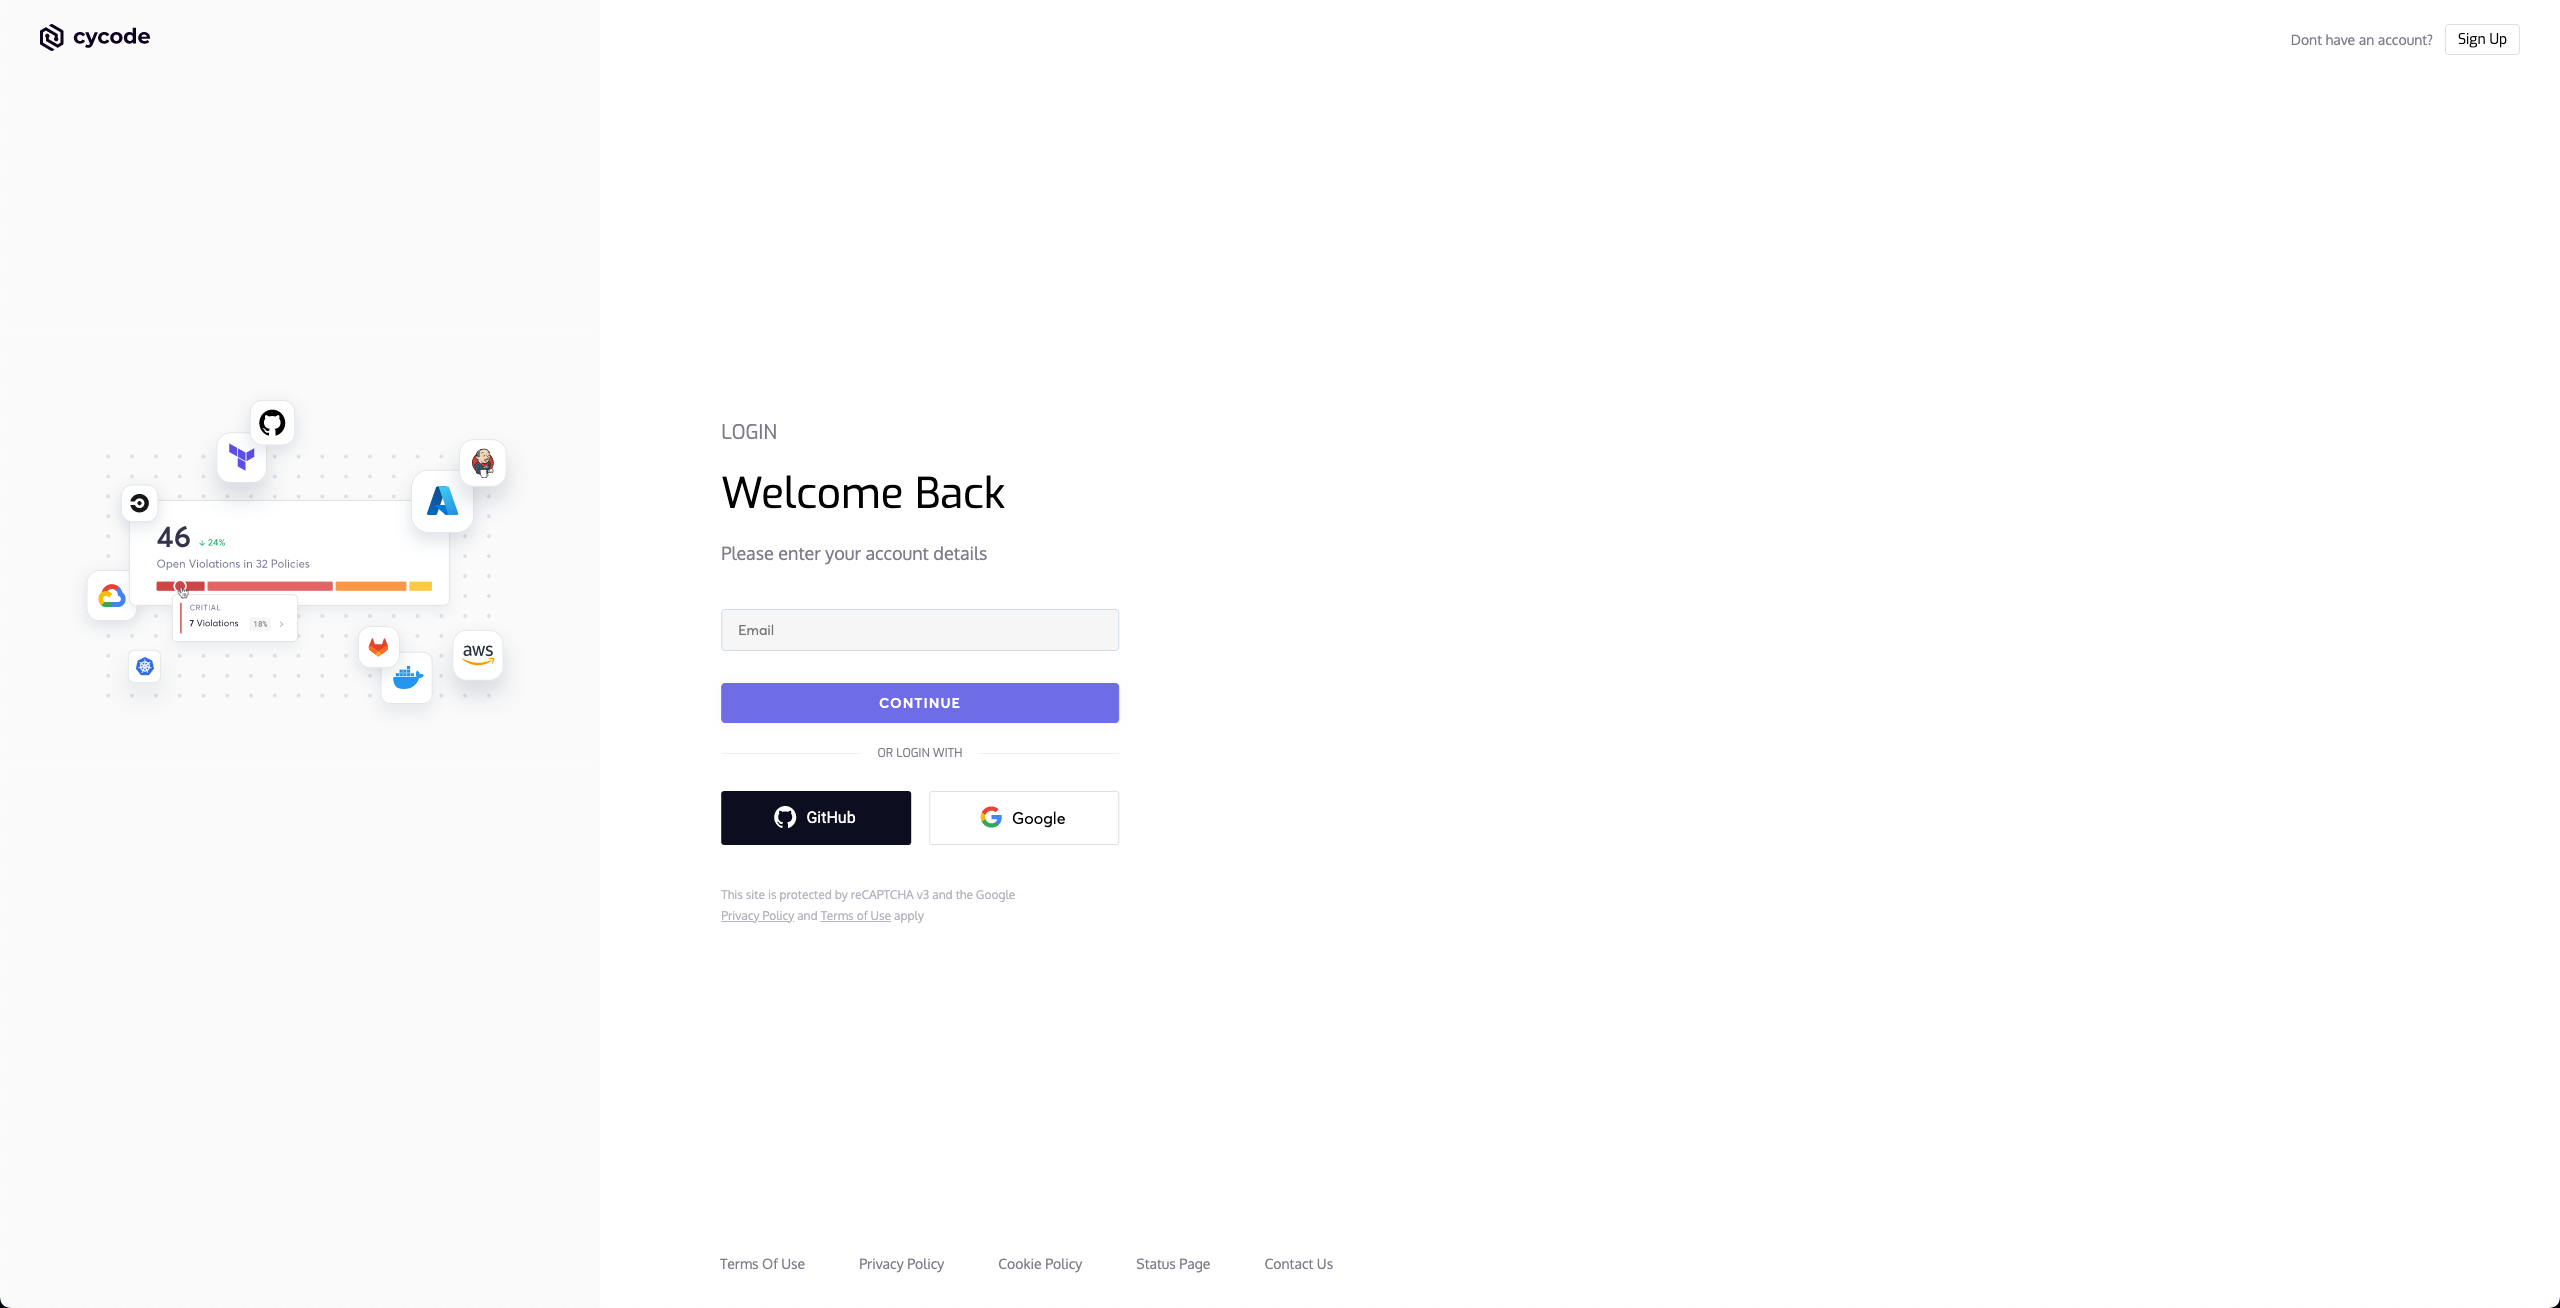
Jendela browser akan muncul dan meminta Anda masuk ke Cycode (seperti yang terlihat di bawah):
-
Masukkan kredensial login Anda di halaman ini, lalu masuk.
-
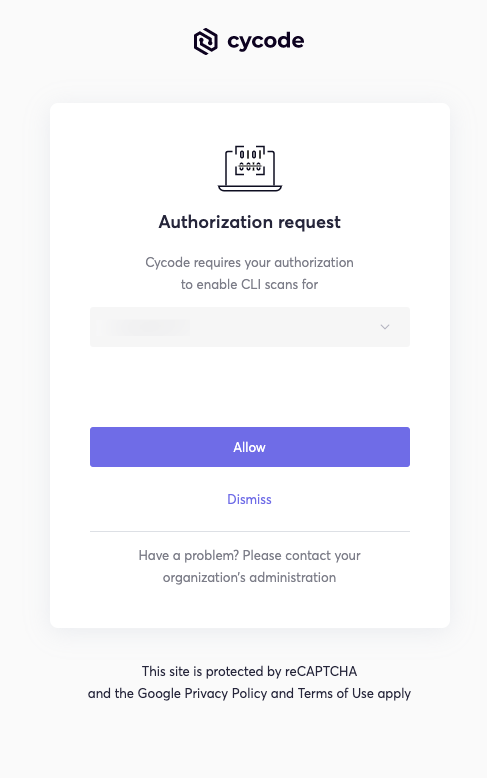
Anda akan diarahkan ke halaman di bawah, tempat Anda diminta memilih grup bisnis yang akan digunakan untuk mengotorisasi Cycode (jika berlaku):
[!NOTE] Ini akan menjadi metode default untuk melakukan autentikasi dengan Cycode CLI.
-
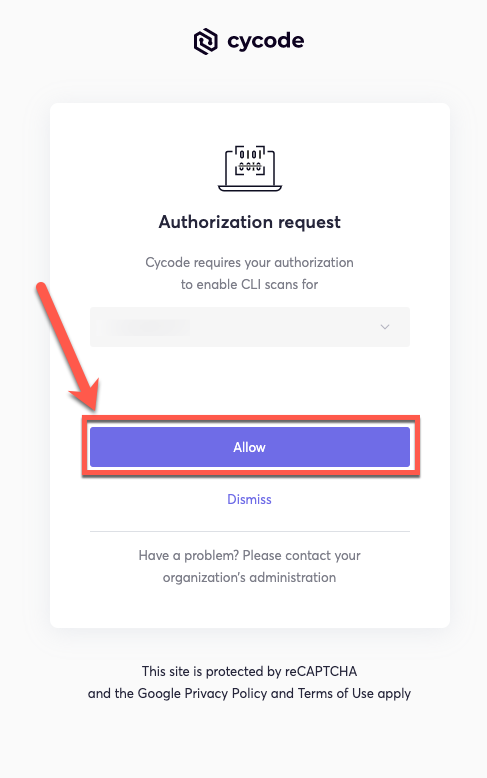
Klik tombol Allow untuk mengotorisasi Cycode CLI pada grup bisnis yang dipilih.
-
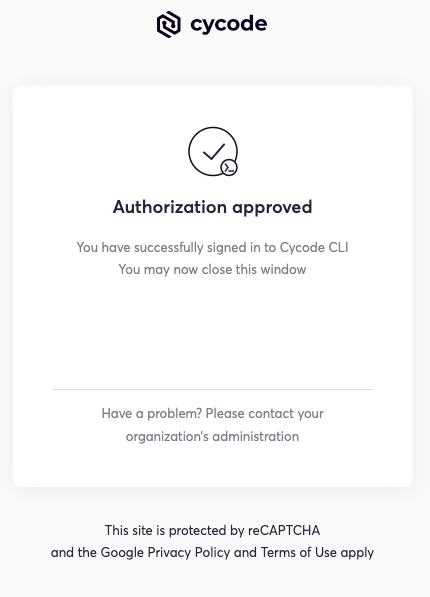
Setelah selesai, layar berikut akan ditampilkan jika pilihan berhasil:
-
Di layar terminal/baris perintah, Anda akan melihat hal berikut saat menutup jendela browser:
Successfully logged into cycode
Menggunakan Perintah Configure
[!NOTE] Jika Anda sudah menyiapkan Cycode Client ID dan Client Secret melalui variabel lingkungan Linux atau Windows, kredensial tersebut akan lebih diutamakan daripada metode ini.
-
Ketik perintah berikut di jendela terminal/baris perintah:
cycode configure -
Masukkan nilai URL API Cycode (Anda dapat membiarkannya kosong untuk menggunakan nilai default).
Cycode API URL [https://api.cycode.com]: https://api.onpremise.com -
Masukkan nilai URL APP Cycode (Anda dapat membiarkannya kosong untuk menggunakan nilai default).
Cycode APP URL [https://app.cycode.com]: https://app.onpremise.com -
Masukkan nilai Cycode Client ID Anda.
Cycode Client ID []: 7fe5346b-xxxx-xxxx-xxxx-55157625c72d -
Masukkan nilai Cycode Client Secret Anda (lewati jika Anda berencana menggunakan token ID OIDC).
Cycode Client Secret []: c1e24929-xxxx-xxxx-xxxx-8b08c1839a2e -
Masukkan nilai Token ID OIDC Cycode Anda (opsional).
Cycode ID Token []: eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9... -
Jika nilai berhasil dimasukkan, Anda akan melihat pesan berikut:
Successfully configured CLI credentials!atau/dan
Successfully configured Cycode URLs!
Jika Anda membuka folder .cycode di dalam folder pengguna, Anda akan menemukan kredensial yang telah dibuat dan ditempatkan di file credentials.yaml dalam folder tersebut.
URL ditempatkan di file config.yaml dalam folder tersebut.
Tambahkan ke Variabel Lingkungan
Di Unix/Linux:
export CYCODE_CLIENT_ID={your Cycode ID}
dan
export CYCODE_CLIENT_SECRET={your Cycode Secret Key}
Jika organisasi Anda menggunakan autentikasi OIDC, Anda dapat memberikan token ID sebagai gantinya (atau sebagai tambahan):
export CYCODE_ID_TOKEN={your Cycode OIDC ID token}
Di Windows
-
Dari Control Panel, buka menu System:
-
Selanjutnya, klik Advanced system settings:
-
Di jendela System Properties yang terbuka, klik tombol Environment Variables:
-
Buat variabel
CYCODE_CLIENT_IDdanCYCODE_CLIENT_SECRETdengan nilai yang masing-masing sesuai dengan ID dan Secret Key Anda. Jika Anda melakukan autentikasi melalui OIDC, tambahkan jugaCYCODE_ID_TOKENdengan nilai token ID OIDC Anda: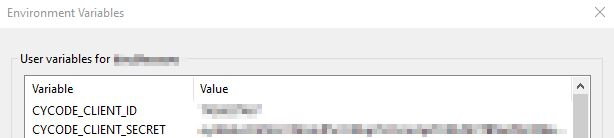
-
Masukkan
cycode.exeke dalam path untuk menyelesaikan instalasi.
Instal Hook Pre-Commit
Hook pre-commit dan pre-push Cycode dapat disiapkan di repositori lokal Anda agar aplikasi Cycode CLI secara otomatis mengidentifikasi masalah pada kode sebelum Anda melakukan commit atau push ke codebase.
[!NOTE] Hook pre-commit dan pre-push tidak tersedia untuk pemindaian IaC.
Lakukan langkah-langkah berikut untuk menginstal hook pre-commit:
Menginstal Hook Pre-Commit
-
Instal framework pre-commit (Python 3.10 atau yang lebih baru harus sudah terinstal):
pip3 install pre-commit -
Buka direktori teratas repositori Git lokal yang ingin Anda konfigurasi.
-
Buat file YAML baru bernama
.pre-commit-config.yaml(sertakan.di awal) di direktori teratas repositori yang berisi hal berikut:repos: - repo: https://github.com/cycodehq/cycode-cli rev: v3.25.0 hooks: - id: cycode stages: [pre-commit] -
Ubah file yang dibuat sesuai kebutuhan Anda. Gunakan hook ID
cycodeuntuk mengaktifkan pemindaian Secrets. Gunakan hook IDcycode-scauntuk mengaktifkan pemindaian SCA. Gunakan hook IDcycode-sastuntuk mengaktifkan pemindaian SAST. Jika ingin mengaktifkan semua jenis pemindaian, gunakan konfigurasi berikut:repos: - repo: https://github.com/cycodehq/cycode-cli rev: v3.25.0 hooks: - id: cycode stages: [pre-commit] - id: cycode-sca stages: [pre-commit] - id: cycode-sast stages: [pre-commit] -
Instal hook Cycode:
pre-commit installJika instalasi hook berhasil, pesan berikut akan ditampilkan:
Pre-commit installed at .git/hooks/pre-commit. -
Pastikan hook pre-commit selalu diperbarui:
pre-commit autoupdatePerintah ini akan secara otomatis memperbarui
revdi.pre-commit-config.yamlke versi Cycode CLI terbaru yang tersedia.
[!NOTE] Pemicu berjalan pada perintah
git commit. Hook hanya berjalan pada file yang di-stage untuk commit.
Menginstal Hook Pre-Push
Untuk menginstal hook pre-push sebagai tambahan atau pengganti hook pre-commit:
-
Tambahkan hook pre-push ke file
.pre-commit-config.yamlAnda:repos: - repo: https://github.com/cycodehq/cycode-cli rev: v3.25.0 hooks: - id: cycode-pre-push stages: [pre-push] -
Instal hook pre-push:
pre-commit install --hook-type pre-push -
Untuk hook pre-commit dan pre-push, gunakan:
pre-commit install
pre-commit install --hook-type pre-push
[!NOTE] Hook pre-push berjalan pada perintah
git pushdan hanya memindai commit yang akan di-push.
Perintah Cycode CLI
Berikut adalah opsi dan perintah yang tersedia di aplikasi Cycode CLI:
| Opsi | Deskripsi |
|---|---|
-v, --verbose | Tampilkan log terperinci. |
--no-progress-meter | Jangan tampilkan indikator progres. |
--no-update-notifier | Jangan periksa pembaruan CLI. |
-o, --output [rich|text|json|table] | Tentukan jenis output. Default-nya adalah rich. |
--client-id TEXT | Tentukan ID klien Cycode untuk eksekusi pemindaian ini saja. |
--client-secret TEXT | Tentukan client secret Cycode untuk eksekusi pemindaian ini saja. |
--id-token TEXT | Tentukan token ID OIDC Cycode untuk eksekusi pemindaian ini saja. |
--install-completion | Instal penyelesaian perintah untuk shell saat ini. |
--show-completion [bash|zsh|fish|powershell|pwsh] | Tampilkan penyelesaian perintah untuk shell yang ditentukan agar dapat disalin atau disesuaikan untuk instalasi. |
-h, --help | Tampilkan opsi untuk perintah yang diberikan. |
| Perintah | Deskripsi |
|---|---|
| auth | Autentikasi mesin Anda untuk mengaitkan CLI dengan akun Cycode Anda. |
| configure | Perintah awal untuk mengonfigurasi autentikasi klien CLI Anda. |
| ignore | Abaikan nilai, jalur, atau ID aturan tertentu. |
| mcp | Mulai server Model Context Protocol (MCP) untuk mengaktifkan integrasi AI dengan kemampuan pemindaian Cycode. |
| scan | Pindai konten untuk menemukan pelanggaran Secrets/IaC/SCA/SAST. Anda`ll perlu menentukan jenis pemindaian yang akan dilakukan: commit-history/path/repository/dll. |
| report | Buat laporan. Anda perlu menentukan jenis laporan yang akan dibuat, seperti SBOM. |
| status | Tampilkan status CLI lalu keluar. |
Sertifikat dan Proxy
Secara default, Cycode CLI memverifikasi koneksi HTTPS menggunakan bundel CA yang disertakan bersama CLI.
Jika organisasi Anda menggunakan proxy yang memeriksa lalu lintas HTTPS, atau instalasi lokal dengan CA sendiri, Anda memiliki dua opsi.
Opsi 1 — gunakan sertifikat yang sudah terpasang di mesin. Jika CA Anda ada di penyimpanan sertifikat mesin (seperti yang biasanya terjadi pada perangkat terkelola), aktifkan opsi ini:
export CYCODE_CLI_ENABLE_TRUSTSTORE=1
CLI kemudian memverifikasi menggunakan penyimpanan sertifikat Windows, Keychain macOS, atau direktori CA sistem di Linux, dan jalur sertifikat tidak perlu dikonfigurasi.
[!IMPORTANT] Opsi ini sengaja tidak diaktifkan secara default. Memercayai penyimpanan mesin berarti memercayai setiap sertifikat root yang ada di mesin tersebut, termasuk sertifikat yang dipasang oleh administrator atau perangkat lunak berbahaya. Aktifkan opsi ini jika Anda yakin penyimpanan sertifikat mesin Anda dapat dipercaya.
Opsi 2 — arahkan CLI ke file bundel CA. Dapat digunakan tanpa mengaktifkan opsi:
| Variabel Lingkungan | Deskripsi |
|---|---|
REQUESTS_CA_BUNDLE | Jalur ke file bundel CA (.pem atau .crt) yang akan dipercaya. |
CURL_CA_BUNDLE | Alias untuk REQUESTS_CA_BUNDLE, digunakan jika variabel tersebut tidak disetel. |
Kedua opsi dapat digabungkan: dengan CYCODE_CLI_ENABLE_TRUSTSTORE=1, sertifikat dari
REQUESTS_CA_BUNDLE dipercaya selain penyimpanan mesin, bukan sebagai penggantinya.
[!TIP] Jalankan perintah apa pun dengan
-vuntuk melihat sumber kepercayaan yang digunakan, misalnyacycode -v status.
Catatan:
- Di Windows, CLI selalu menggunakan penyimpanan sertifikat sistem sebagai fallback jika
REQUESTS_CA_BUNDLEmaupunCURL_CA_BUNDLEtidak disetel. Perilaku ini tidak berubah. - Proxy dikonfigurasi menggunakan variabel lingkungan standar
HTTP_PROXY,HTTPS_PROXY, danNO_PROXY.
Perintah MCP [EXPERIMENT]
Perintah Model Context Protocol (MCP) memungkinkan Anda memulai server MCP yang menyediakan kemampuan pemindaian Cycode untuk sistem dan aplikasi AI. Dengan demikian, model AI dapat berinteraksi dengan alat Cycode CLI melalui protokol standar.
[!TIP] Untuk pengalaman terbaik, instal Cycode CLI secara global di sistem Anda menggunakan
pip install cycodeataubrew install cycode, lalu lakukan autentikasi sekali dengancycode auth. Setelah instalasi global dan autentikasi, Anda tidak perlu mengonfigurasi variabel lingkunganCYCODE_CLIENT_IDdanCYCODE_CLIENT_SECRETdi file konfigurasi MCP.

Memulai Server MCP
Untuk memulai server MCP, gunakan perintah berikut:
cycode mcp
Secara default, server dimulai menggunakan transport stdio, yang cocok untuk integrasi lokal dan aplikasi AI yang dapat menjalankan subproses.
Opsi yang Tersedia
| Opsi | Deskripsi |
|---|---|
-t, --transport | Jenis transport untuk server MCP: stdio, sse, atau streamable-http (default: stdio) |
-H, --host | Alamat host untuk mengikat server (hanya digunakan untuk transport non-stdio) (default: 127.0.0.1) |
-p, --port | Nomor port untuk mengikat server (hanya digunakan untuk transport non-stdio) (default: 8000) |
--help | Tampilkan pesan bantuan dan opsi yang tersedia |
Alat MCP
Server MCP menyediakan alat berikut yang dapat digunakan oleh sistem AI:
| Nama Alat | Deskripsi |
|---|---|
cycode_secret_scan | Pindai rahasia yang ditulis langsung dalam kode |
cycode_sca_scan | Pindai Software Composition Analysis (SCA) — kerentanan dan masalah lisensi |
cycode_iac_scan | Pindai kesalahan konfigurasi Infrastructure as Code (IaC) |
cycode_sast_scan | Pindai Static Application Security Testing (SAST) — kualitas kode dan kelemahan keamanan |
cycode_status | Dapatkan versi Cycode CLI, status autentikasi, dan informasi konfigurasi |
Setiap alat pemindaian menerima dua mode input yang saling eksklusif:
paths(diutamakan) — satu atau beberapa jalur file atau direktori yang ada di disk. Direktori dipindai secara rekursif. Mesin Cycode menangani penemuan dan pemfilteran file, sama seperti yang dilakukancycode scan -t <type> path ./srcdari CLI.files(fallback) — kamus yang memetakan jalur file ke konten lengkapnya dalam bentuk string. Gunakan ini hanya jika file tidak tersedia di disk (misalnya, perubahan dalam memori yang belum disimpan).
[!TIP] Gunakan
pathsjika memungkinkan. Mengirim file besar (sepertipackage-lock.json) sebagai konten inline dapat melampaui batas token dan memperlambat klien AI. Denganpaths, mesin Cycode membaca file langsung dari disk.
Semua alat pemindaian mengembalikan objek JSON yang menyertakan kolom "summary" dengan jumlah pelanggaran yang mudah dibaca (misalnya, "Cycode found 3 violations: 1 CRITICAL, 2 HIGH."), selain larik "detections" lengkap.
Contoh Penggunaan
Contoh Perintah Dasar
Mulai server MCP dengan pengaturan default (transport stdio):
cycode mcp
Mulai server MCP dengan transport stdio yang ditentukan secara eksplisit:
cycode mcp -t stdio
Mulai server MCP dengan transport Server-Sent Events (SSE):
cycode mcp -t sse -p 8080
Mulai server MCP dengan transport streamable HTTP pada host dan port khusus:
cycode mcp -t streamable-http -H 0.0.0.0 -p 9000
Pelajari lebih lanjut tentang jenis Transport MCP di Spesifikasi Protokol MCP – Transport.
Contoh Konfigurasi
Menggunakan MCP dengan Cursor/VS Code/Claude Desktop/dll. (mcp.json)
[!NOTE] Untuk lingkungan Cycode EU, pastikan Anda menetapkan nilai
CYCODE_API_URLdanCYCODE_APP_URLyang sesuai dalam variabel lingkungan (misalnya,https://api.eu.cycode.comdanhttps://app.eu.cycode.com).
Ikuti panduan ini untuk mengonfigurasi server MCP di VS Code/GitHub Copilot. Perlu diingat bahwa di settings.json, terdapat objek mcp yang berisi subobjek servers bertingkat, bukan objek mcpServers mandiri.
Untuk transport stdio (eksekusi langsung):
{
  "mcpServers": {
    "cycode": {
      "command": "cycode",
      "args": ["mcp"],
      "env": {
        "CYCODE_CLIENT_ID": "your-cycode-id",
        "CYCODE_CLIENT_SECRET": "your-cycode-secret-key",
        "CYCODE_API_URL": "https://api.cycode.com",
        "CYCODE_APP_URL": "https://app.cycode.com"
      }
    }
  }
}
Untuk transport stdio dengan instalasi pipx:
{
  "mcpServers": {
    "cycode": {
      "command": "pipx",
      "args": ["run", "cycode", "mcp"],
      "env": {
        "CYCODE_CLIENT_ID": "your-cycode-id",
        "CYCODE_CLIENT_SECRET": "your-cycode-secret-key",
        "CYCODE_API_URL": "https://api.cycode.com",
        "CYCODE_APP_URL": "https://app.cycode.com"
      }
    }
  }
}
Untuk transport stdio dengan instalasi uvx:
{
  "mcpServers": {
    "cycode": {
      "command": "uvx",
      "args": ["cycode", "mcp"],
      "env": {
        "CYCODE_CLIENT_ID": "your-cycode-id",
        "CYCODE_CLIENT_SECRET": "your-cycode-secret-key",
        "CYCODE_API_URL": "https://api.cycode.com",
        "CYCODE_APP_URL": "https://app.cycode.com"
      }
    }
  }
}
Untuk transport SSE (Server-Sent Events):
{
  "mcpServers": {
    "cycode": {
      "url": "http://127.0.0.1:8000/sse"
    }
  }
}
Untuk transport SSE pada port khusus:
{
  "mcpServers": {
    "cycode": {
      "url": "http://127.0.0.1:8080/sse"
    }
  }
}
Untuk transport streamable HTTP:
{
  "mcpServers": {
    "cycode": {
      "url": "http://127.0.0.1:8000/mcp"
    }
  }
}
Menjalankan Server MCP di Latar Belakang
Untuk transport SSE (mulai server terlebih dahulu, lalu konfigurasi klien):
# Start the MCP server in the background
cycode mcp -t sse -p 8000 &

# Configure in mcp.json
{
  "mcpServers": {
    "cycode": {
      "url": "http://127.0.0.1:8000/sse"
    }
  }
}
Untuk transport streamable HTTP:
# Start the MCP server in the background
cycode mcp -t streamable-http -H 127.0.0.2 -p 9000 &

# Configure in mcp.json
{
  "mcpServers": {
    "cycode": {
      "url": "http://127.0.0.2:9000/mcp"
    }
  }
}
Konfigurasi Lanjutan
Batas Waktu dan Sertifikat Khusus (Lingkungan Proxy)
Jika pemindaian yang berjalan lama dihentikan sebelum waktunya oleh klien MCP Anda, tingkatkan batas waktu pemanggilan alat.
| Variabel Lingkungan | Deskripsi |
|---|---|
MCP_TOOL_TIMEOUT | Batas waktu (dalam detik) yang digunakan klien MCP seperti Claude dan GitHub Copilot untuk menunggu pemanggilan alat selesai. Tingkatkan nilai ini jika pemindaian yang berjalan lama dihentikan sebelum selesai. |
Di balik proxy perusahaan, tetapkan variabel sertifikat di blok env server MCP. Lihat
Sertifikat dan Proxy untuk mengetahui opsinya: gunakan
CYCODE_CLI_ENABLE_TRUSTSTORE=1 untuk memakai sertifikat yang sudah ada di mesin, atau
REQUESTS_CA_BUNDLE yang menunjuk ke file bundel CA.
Contoh konfigurasi mcp.json dengan bundel CA khusus dan batas waktu yang lebih lama:
{
  "mcpServers": {
    "cycode": {
      "command": "cycode",
      "args": ["mcp"],
      "env": {
        "REQUESTS_CA_BUNDLE": "/path/to/your/corporate-ca-bundle.pem",
        "MCP_TOOL_TIMEOUT": "1800"
      }
    }
  }
}
[!NOTE] Server MCP memerlukan autentikasi Cycode CLI yang benar agar dapat berfungsi. Pastikan Anda telah melakukan autentikasi menggunakan
cycode authatau mengonfigurasi kredensial sebelum memulai server MCP.
Memberi Otorisasi Awal untuk Alat bagi Subagen (Claude Code)
Saat Claude Code mendelegasikan pekerjaan ke subagen latar belakang (misalnya, untuk menjalankan pemindaian secara paralel), subagen tersebut tidak dapat menampilkan permintaan izin interaktif. Jika alat Cycode belum disetujui sebelumnya, pemindaian akan gagal tanpa pemberitahuan dalam konteks subagen.
Untuk memberi otorisasi awal pada alat MCP Cycode agar berfungsi di semua konteks, termasuk subagen, tambahkan alat tersebut ke daftar allowedTools di pengaturan Claude Code Anda (~/.claude/settings.json):
{
  "allowedTools": [
    "mcp__cycode__cycode_secret_scan",
    "mcp__cycode__cycode_sca_scan",
    "mcp__cycode__cycode_iac_scan",
    "mcp__cycode__cycode_sast_scan",
    "mcp__cycode__cycode_status"
  ]
}
Setelah ditambahkan, Claude Code tidak akan meminta persetujuan saat alat ini dipanggil, dan alat akan berfungsi dengan benar di dalam subagen.
Pemecahan Masalah MCP
Jika Anda mengalami masalah dengan server MCP, aktifkan pencatatan debug untuk mendapatkan informasi lebih terperinci tentang apa yang terjadi. Ada dua cara untuk mengaktifkan pencatatan debug:
- Menggunakan flag
-vatau--verbose:
cycode -v mcp
- Menggunakan variabel lingkungan
CYCODE_CLI_VERBOSE:
CYCODE_CLI_VERBOSE=1 cycode mcp
Log debug akan menampilkan informasi terperinci tentang:
- Startup dan konfigurasi server
- Upaya koneksi dan statusnya
- Eksekusi alat dan hasilnya
- Kesalahan atau peringatan yang terjadi
Informasi ini dapat membantu saat:
- Mendiagnosis masalah koneksi
- Memahami alasan alat tertentu tidak berfungsi
- Mengidentifikasi masalah autentikasi
- Men-debug masalah khusus transport
Konfigurasi MCP
Perintah Platform [BETA]
[!WARNING] Perintah
platformmasih dalam beta. Perintah, argumen, dan format output dibuat secara dinamis dari spesifikasi API Cycode dan dapat berubah antar-rilis tanpa pemberitahuan. Jangan mengandalkannya untuk otomatisasi produksi dulu.
Perintah cycode platform menyediakan API baca platform Cycode sebagai perintah CLI. Perintah ini mengelompokkan endpoint berdasarkan sumber daya (misalnya, projects, violations, workflows) dan mengubah parameter setiap endpoint menjadi argumen CLI bertipe serta flag --option.
cycode platform projects list --page-size 50
cycode platform violations count
cycode platform workflows view <workflow-id>
Spesifikasi OpenAPI diambil dari API Cycode saat pertama kali digunakan dan disimpan dalam cache di ~/.cycode/openapi-spec.json selama 24 jam. Perintah yang tidak terkait (cycode scan, cycode status, dll.) tidak memicu pengambilan spesifikasi.
[!NOTE] Anda harus terautentikasi (
cycode authatau variabel lingkunganCYCODE_CLIENT_ID/CYCODE_CLIENT_SECRET) agarcycode platformdapat menemukan dan menjalankan perintah. Perintah Cycode CLI lainnya dapat digunakan tanpa autentikasi.
Menemukan Perintah
Karena perintah dibuat dari spesifikasi, sumber kebenaran untuk mengetahui apa saja yang tersedia adalah --help:
cycode platform --help                  # list all resource groups
cycode platform projects --help         # list actions on a resource
cycode platform projects list --help    # list options/arguments for an action
Contoh Platform
# List projects with pagination
cycode platform projects list --page-size 25

# View a single project by ID
cycode platform projects view <project-id>

# Count violations across the tenant
cycode platform violations count

# Filter using query parameters (see `--help` for what each endpoint supports)
cycode platform violations list --severity CRITICAL
Semua output secara default berupa JSON — teruskan melalui jq untuk pemfilteran ad hoc:
cycode platform projects list --page-size 100 | jq '.items[].name'
Catatan & Batasan Platform
- Hanya baca untuk saat ini. Hanya endpoint
GETyang tersedia dalam versi beta ini. - Berbasis spesifikasi. Menambahkan endpoint baru ke API akan membuatnya tersedia secara otomatis saat cache diperbarui berikutnya.
- Tidak ada spesifikasi bawaan. Pemanggilan
cycode platformpertama setelah instalasi (atau setelah cache 24 jam kedaluwarsa) akan mengambil data melalui jaringan. Pada koneksi lambat, pemanggilan pertama ini mungkin memerlukan beberapa detik; pemanggilan berikutnya hampir seketika hingga cache kedaluwarsa. - Ganti TTL cache dengan
CYCODE_SPEC_CACHE_TTL=<seconds>.
AI Guardrails [BETA]
AI Guardrails memasang hook ke agen pengodean AI yang didukung (Claude Code, Cursor, Copilot, Codex) agar prompt, file yang dibaca agen, dan argumen alat MCP dipindai untuk mencari rahasia sebelum mencapai model.
Data yang Dikumpulkan oleh AI Guardrails
Pemindaian dilakukan di sisi server, sehingga konten yang dipindai meninggalkan mesin: teks prompt, isi file yang dibaca agen, dan argumen alat MCP dikirim ke tenant Cycode Anda untuk diperiksa apakah mengandung rahasia.
Setiap peristiwa juga dilaporkan beserta konteks tentang pengembang dan mesin, sehingga temuan dapat dikaitkan dengan perangkat dan pengguna asalnya. Sebagian data ini merupakan data pribadi:
- Pengidentifikasi perangkat — nama host mesin dan nomor seri perangkat keras.
- Pengidentifikasi pengguna — alamat email pengguna yang masuk ke agen pengodean AI, dan nama pengguna sistem operasi lokal.
- Detail lingkungan — sistem operasi dan versinya, agen AI, versinya dan model yang digunakan, isi file konfigurasi MCP agen, serta plugin yang diaktifkan.
Nomor seri perangkat keras disimpan dalam cache di file sementara lokal yang hanya dapat dibaca oleh pengguna yang menjalankan perintah, sehingga pemanggilan hook berulang tidak perlu meminta data perangkat keras lagi.
Jika pengumpulan data ini tidak dapat diterima di lingkungan Anda, jangan instal hook guardrails
(cycode ai-guardrails uninstall menghapus hook yang sudah terinstal).
Perintah Scan
Menjalankan Scan
Aplikasi Cycode CLI menyediakan beberapa jenis scan agar Anda dapat memilih opsi yang paling sesuai dengan kebutuhan. Berikut adalah opsi dan perintah yang tersedia saat ini:
| Opsi | Deskripsi |
|---|---|
-t, --scan-type [secret|iac|sca|sast] | Tentukan scan yang ingin dijalankan (secret/iac/sca/sast); default-nya adalah secret. |
--show-secret BOOLEAN | Tampilkan rahasia dalam teks biasa. Lihat bagian Tampilkan/Sembunyikan Rahasia untuk detail selengkapnya. |
--soft-fail BOOLEAN | Jalankan scan tanpa gagal, selalu kembalikan kode status non-error. Lihat bagian Soft Fail untuk detail selengkapnya. |
--severity-threshold [INFO|LOW|MEDIUM|HIGH|CRITICAL] | Hanya tampilkan pelanggaran pada tingkat yang ditentukan atau lebih tinggi. |
--sca-scan | Tentukan scan SCA yang ingin dijalankan (package-vulnerabilities/license-compliance/unmaintained-packages/malicious-packages). Default-nya adalah semua. |
--monitor | Jika ditentukan, hasil scan akan dicatat di Cycode. |
--cycode-report | Tampilkan tautan ke laporan scan di platform Cycode pada output konsol. |
--no-restore | Jika ditentukan, Cycode tidak akan menjalankan perintah restore. Ini hanya akan memindai dependensi langsung! |
--stop-on-error | Batalkan scan jika terjadi kegagalan pengumpulan file atau pemulihan dependensi, alih-alih melewati file yang gagal dan melanjutkan. |
--gradle-all-sub-projects | Jalankan perintah restore gradle untuk semua subproyek. Perintah ini harus dijalankan dari |
--maven-settings-file | Khusus Maven, memungkinkan penggunaan file settings.xml khusus saat memindai dependensi |
--help | Tampilkan opsi untuk perintah yang diberikan. |
| Perintah | Deskripsi |
|---|---|
| commit-history | Pindai riwayat commit atau lakukan pemindaian diff antara commit tertentu |
| path | Pindai file di jalur yang diberikan dalam perintah |
| pre-commit | Pindai konten yang belum di-commit; juga mendukung pemindaian diff lokal melalui flag (ramah IDE) |
| repository | Pindai repositori git beserta riwayatnya |
Opsi
Opsi Severity
Untuk membatasi hasil scan pada ambang severity tertentu, argumen --severity-threshold dapat ditambahkan ke perintah scan.
Contohnya, perintah berikut akan memindai repositori untuk mencari pelanggaran kebijakan dengan severity Medium atau lebih tinggi:
cycode scan --severity-threshold MEDIUM repository ~/home/git/codebase
Opsi Monitor
[!NOTE] Opsi ini hanya tersedia untuk scan SCA.
Untuk mengirim hasil scan yang terkait dengan kebijakan SCA yang ditemukan dalam scan jenis SCA ke Cycode, tambahkan argumen --monitor ke perintah scan.
Contohnya, perintah berikut akan memindai repositori untuk mencari pelanggaran kebijakan SCA dan mengirimkannya ke platform Cycode:
cycode scan -t sca --monitor repository ~/home/git/codebase
Opsi Laporan Cycode
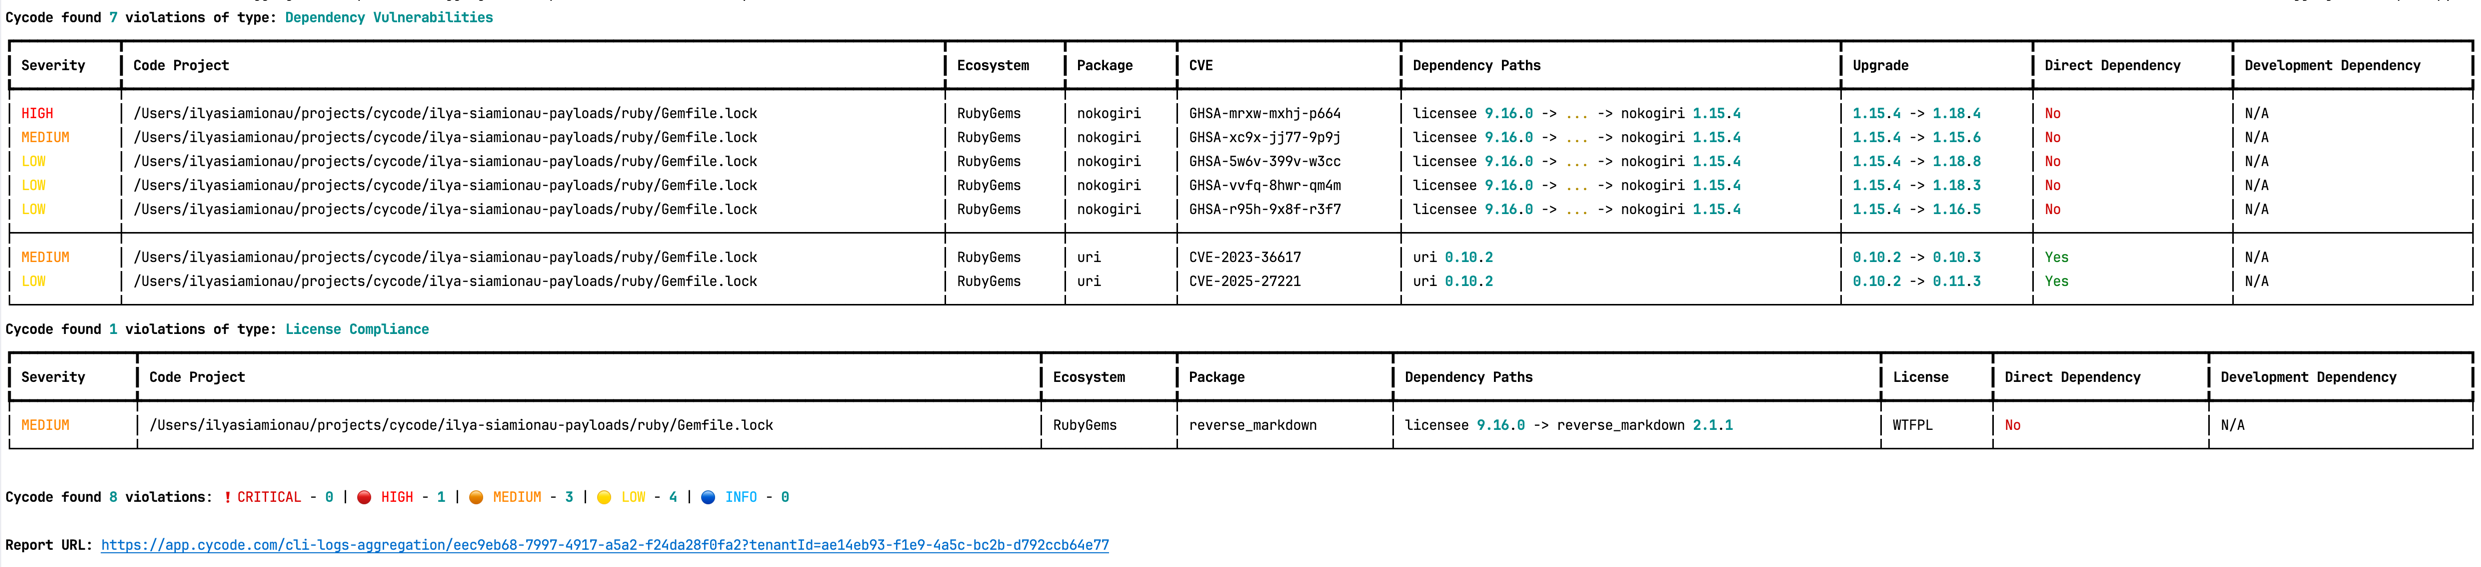
Untuk setiap scan yang dilakukan menggunakan Cycode CLI, laporan akan dibuat secara otomatis dan hasilnya dikirim ke Cycode. Hasil ini dikaitkan dengan kebijakan yang relevan (misalnya, kebijakan SCA untuk scan Repository) di platform Cycode.
Agar URL langsung ke laporan Cycode ini ditampilkan dalam output CLI setelah scan selesai, tambahkan argumen --cycode-report ke perintah scan Anda.
cycode scan --cycode-report repository ~/home/git/codebase
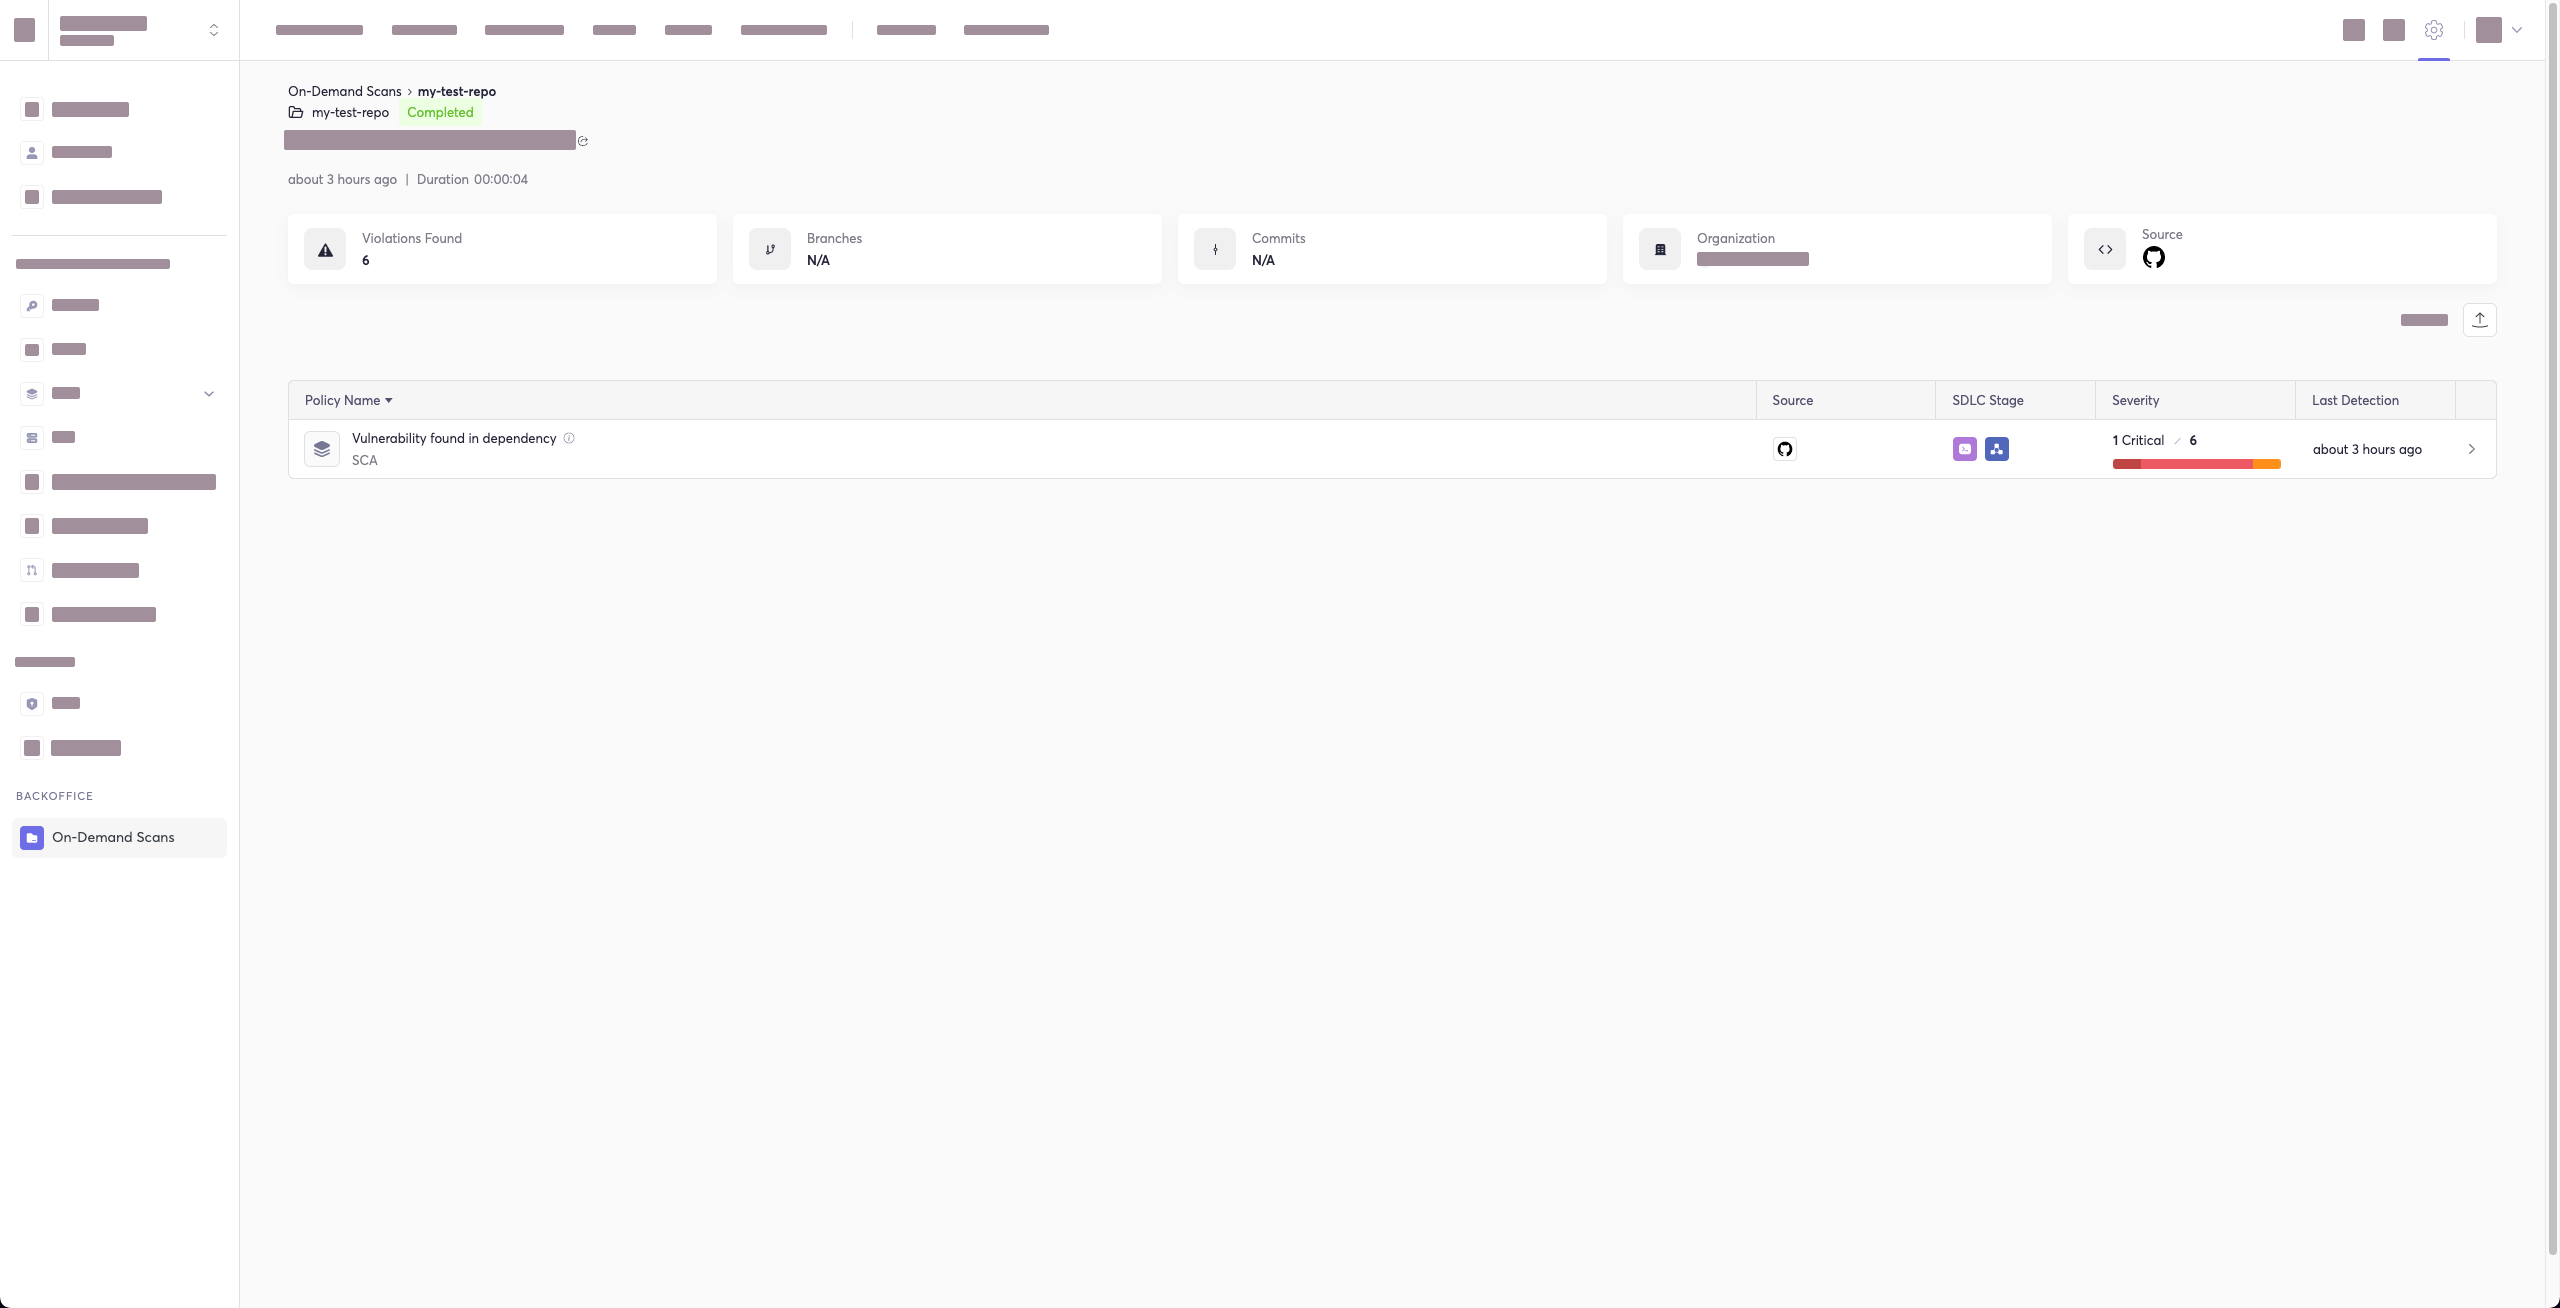
Semua hasil scan dari CLI akan muncul di bagian CLI Logs pada Cycode. Jika Anda menyertakan flag --cycode-report dalam perintah, tautan langsung ke laporan tertentu akan ditampilkan di terminal setelah hasil scan.
[!WARNING] Anda harus memiliki peran
owneratauadmindi Cycode untuk melihat halaman ini.
Halaman laporan akan terlihat seperti berikut:
Opsi Kerentanan Paket
[!NOTE] Opsi ini hanya tersedia untuk scan SCA.
Untuk memindai kerentanan paket tertentu di repositori lokal Anda, tambahkan argumen --sca-scan package-vulnerabilities setelah opsi -t sca atau --scan-type sca.
Pada contoh sebelumnya, jika Anda hanya ingin menjalankan scan SCA untuk kerentanan paket, Anda dapat menjalankan perintah berikut:
cycode scan -t sca --sca-scan package-vulnerabilities repository ~/home/git/codebase
Opsi Kepatuhan Lisensi
[!NOTE] Opsi ini hanya tersedia untuk scan SCA.
Untuk memindai cabang tertentu di repositori lokal Anda, tambahkan argumen --sca-scan license-compliance diikuti nama cabang yang ingin dipindai.
Pada contoh sebelumnya, jika Anda hanya ingin memindai cabang bernama dev, Anda dapat menjalankan perintah berikut:
cycode scan -t sca --sca-scan license-compliance repository ~/home/git/codebase -b dev
Opsi Paket yang Tidak Terpelihara
[!NOTE] Opsi ini hanya tersedia untuk scan SCA.
Untuk hanya memindai paket yang tidak terpelihara (paket dengan pemeriksaan OpenSSF Scorecard Maintained yang rendah, yang berarti sedikit atau tidak ada aktivitas commit dan issue baru-baru ini), tambahkan argumen --sca-scan unmaintained-packages setelah opsi -t sca atau --scan-type sca.
[!NOTE] Apakah paket yang tidak terpelihara dilaporkan atau tidak ditentukan oleh kebijakan organisasi Anda. Opsi ini mempersempit hasil yang dilaporkan oleh scan; opsi ini tidak dapat mengaktifkan kebijakan yang dinonaktifkan untuk tenant Anda.
Pada contoh sebelumnya, jika Anda hanya ingin menjalankan scan SCA untuk paket yang tidak terpelihara, Anda dapat menjalankan perintah berikut:
cycode scan -t sca --sca-scan unmaintained-packages repository ~/home/git/codebase
Opsi Paket Berbahaya
[!NOTE] Opsi ini hanya tersedia untuk scan SCA.
Untuk hanya memindai paket berbahaya (dependensi yang diidentifikasi oleh advisori keamanan sebagai malware, bukan sekadar rentan), tambahkan argumen --sca-scan malicious-packages setelah opsi -t sca atau --scan-type sca.
Pelanggaran paket berbahaya selalu dilaporkan sebagai Critical, dan tidak memiliki skor CVSS maupun versi perbaikan: satu-satunya remediasi adalah menghapus dependensi tersebut.
[!NOTE] Apakah paket berbahaya dilaporkan atau tidak ditentukan oleh kebijakan organisasi Anda. Opsi ini mempersempit hasil yang dilaporkan oleh scan; opsi ini tidak dapat mengaktifkan kebijakan yang dinonaktifkan untuk tenant Anda.
Pada contoh sebelumnya, jika Anda hanya ingin menjalankan scan SCA untuk paket berbahaya, Anda dapat menjalankan perintah berikut:
cycode scan -t sca --sca-scan malicious-packages repository ~/home/git/codebase
Opsi Pemulihan Lock
[!NOTE] Opsi ini hanya tersedia untuk scan SCA.
Saat menjalankan scan SCA, Cycode CLI secara otomatis mencoba memulihkan (membuat) file lock dependensi untuk setiap file manifest yang didukung dan ditemukan. Dengan demikian, dependensi transitif dapat dipindai, bukan hanya dependensi yang tercantum langsung dalam manifest. Untuk melewati langkah ini dan hanya memindai dependensi langsung, gunakan flag --no-restore.
Ekosistem berikut mendukung pemulihan file lock otomatis:
| Ekosistem | File manifest | File lock yang dibuat | Alat yang dijalankan (jika file lock tidak ada) |
|---|---|---|---|
| npm | package.json | package-lock.json | npm install --package-lock-only --ignore-scripts --no-audit |
| Yarn | package.json | yarn.lock | yarn install --ignore-scripts |
| pnpm | package.json | pnpm-lock.yaml | pnpm install --ignore-scripts |
| Deno | deno.json / deno.jsonc | deno.lock | (hanya membaca file lock yang sudah ada) |
| Go | go.mod | go.mod.graph | go list -m -json all + go mod graph |
| Maven | pom.xml | bcde.mvndeps | mvn dependency:tree |
| Gradle | build.gradle / build.gradle.kts | gradle-dependencies-generated.txt | gradle dependencies -q --console plain |
| SBT | build.sbt | build.sbt.lock | sbt dependencyLockWrite |
| NuGet | *.csproj | packages.lock.json | dotnet restore --use-lock-file |
| Ruby | Gemfile | Gemfile.lock | bundle --quiet |
| Poetry | pyproject.toml | poetry.lock | poetry lock |
| pip | pyproject.toml / requirements.txt | pylock.toml | pip lock . / pip lock -r requirements.txt -o pylock.toml |
| Pipenv | Pipfile | Pipfile.lock | pipenv lock |
| PHP Composer | composer.json | composer.lock | composer update --no-cache --no-install --no-scripts --ignore-platform-reqs |
Jika file lock sudah ada bersama file manifest, Cycode akan membacanya langsung tanpa menjalankan perintah instalasi.
Prasyarat SBT: Plugin sbt-dependency-lock harus diinstal. Tambahkan baris berikut ke project/plugins.sbt:
addSbtPlugin("software.purpledragon" % "sbt-dependency-lock" % "1.5.1")
Opsi Berhenti saat Terjadi Kesalahan
Secara default, Cycode tetap melanjutkan pemindaian meskipun file tidak dapat dibaca (misalnya, karena kesalahan izin) atau file kunci dependensi tidak dapat dibuat selama pemindaian SCA. Item yang gagal akan dilewati dengan peringatan, lalu pemindaian dilanjutkan dengan file lainnya.
Gunakan --stop-on-error untuk mengubah perilaku ini: pemindaian langsung dibatalkan saat kegagalan semacam itu pertama kali terjadi dan kesalahan dilaporkan.
cycode scan -t sca --stop-on-error path ~/home/git/codebase
Opsi ini berguna dalam pipeline CI, ketika kegagalan yang tidak terdeteksi dapat menghasilkan hasil pemindaian yang tidak lengkap. Saat --stop-on-error dipicu, Anda dapat memperbaiki masalah yang mendasarinya atau, khusus untuk kegagalan pemulihan SCA, menambahkan --no-restore untuk melewati pembuatan file kunci dan hanya memindai dependensi langsung.
Saat --stop-on-error digunakan, CLI membedakan kesalahan pemindaian dan pelanggaran kebijakan melalui kode keluar:
| Kode keluar | Arti |
|---|---|
0 | Pemindaian selesai tanpa pelanggaran |
1 | Pemindaian selesai dan pelanggaran ditemukan |
2 | Pemindaian dibatalkan karena kesalahan (hanya jika --stop-on-error ditetapkan) |
Pemindaian Repositori
Pemindaian repositori memeriksa seluruh repositori lokal untuk menemukan rahasia yang terekspos atau kesalahan konfigurasi yang tidak aman. Jenis pemindaian yang lebih menyeluruh ini memeriksa semuanya: keadaan repositori saat ini dan riwayat commit-nya. Pemindaian ini tidak hanya mencari rahasia yang saat ini terekspos di repositori, tetapi juga rahasia yang sebelumnya telah dihapus.
Untuk menjalankan pemindaian repositori secara menyeluruh, jalankan perintah berikut:
cycode scan repository {{path}}
Misalnya, jika Anda ingin memindai repositori yang tersimpan di ~/home/git/codebase, jalankan perintah berikut:
cycode scan repository ~/home/git/codebase
Opsi berikut tersedia untuk digunakan dengan perintah ini:
| Opsi | Deskripsi |
|---|---|
-b, --branch TEXT | Cabang yang akan dipindai; jika tidak ditetapkan, cabang default akan dipindai |
Opsi Cabang
Untuk memindai cabang tertentu di repositori lokal, tambahkan argumen -b (atau --branch) diikuti nama cabang yang ingin Anda pindai.
Berdasarkan contoh sebelumnya, jika Anda hanya ingin memindai cabang bernama dev, jalankan perintah berikut:
cycode scan repository ~/home/git/codebase -b dev
Pemindaian Jalur
Pemindaian jalur memeriksa direktori lokal tertentu beserta seluruh isinya, alih-alih hanya berfokus pada repositori GIT.
Untuk menjalankan pemindaian direktori, jalankan perintah berikut:
cycode scan path {{path}}
Misalnya, jika Anda ingin memindai direktori yang berada di ~/home/git/codebase, jalankan perintah berikut:
cycode scan path ~/home/git/codebase
Pemindaian Terraform Plan
Cycode CLI mendukung pemindaian Terraform plan (mendukung Terraform 0.12 dan versi lebih baru)
File Terraform plan harus dalam format JSON (memiliki ekstensi .json)
Jika Anda hanya memiliki file konfigurasi, Anda dapat membuat plan dengan langkah-langkah berikut:
-
Inisialisasi direktori kerja yang berisi file konfigurasi Terraform:
terraform init -
Buat execution plan Terraform dan simpan output binernya:
terraform plan -out={tfplan_output} -
Konversi file output biner menjadi JSON yang dapat dibaca:
terraform show -json {tfplan_output} > {tfplan}.json -
Pindai
{tfplan}.jsonAnda dengan Cycode CLI:cycode scan -t iac path ~/PATH/TO/YOUR/{tfplan}.json
Pemindaian Riwayat Commit
[!NOTE] Pemindaian Riwayat Commit tidak tersedia untuk pemindaian IaC.
Perintah pemindaian riwayat commit menyediakan dua kemampuan utama:
- Pemindaian Riwayat Lengkap: Menganalisis semua commit dalam riwayat repositori
- Pemindaian Diff: Memindai hanya perubahan di antara commit tertentu
Pemindaian rahasia dapat menganalisis semua commit dalam riwayat repositori karena rahasia yang ditambahkan lalu dihapus tetap dapat bocor atau terekspos. Untuk pemindaian SCA dan SAST, perintah riwayat commit berfokus pada pemindaian perbedaan/perubahan di antara commit, sehingga cocok untuk peninjauan pull request dan pemindaian inkremental.
Pemindaian riwayat commit memeriksa riwayat commit repositori Git Anda dan dapat digunakan untuk analisis historis menyeluruh maupun pemindaian diff terarah atas perubahan tertentu.
Untuk menjalankan pemindaian riwayat commit, jalankan perintah berikut:
cycode scan commit-history {{path}}
Misalnya, jika Anda ingin memindai riwayat commit untuk repositori yang tersimpan di ~/home/git/codebase, jalankan perintah berikut:
cycode scan commit-history ~/home/git/codebase
Opsi berikut tersedia untuk digunakan dengan perintah ini:
| Opsi | Deskripsi |
|---|---|
-r, --commit-range TEXT | Memindai rentang commit di repositori git ini; secara default, cycode memindai seluruh riwayat commit (contoh: HEAD~1) |
Opsi Rentang Commit (Pemindaian Diff)
Opsi rentang commit memungkinkan pemindaian diff – memindai hanya perubahan di antara commit tertentu, bukan seluruh riwayat repositori. Opsi ini sangat berguna untuk:
- Validasi pull request: Memindai hanya perubahan yang diperkenalkan dalam PR
- Pemindaian CI/CD inkremental: Berfokus pada perubahan terbaru, bukan seluruh basis kode
- Peninjauan cabang fitur: Membandingkan perubahan dengan cabang main/master
- Optimalisasi performa: Mempercepat pemindaian dengan membatasi cakupan pada perubahan yang relevan
Sintaks Rentang Commit
Opsi --commit-range (-r) mendukung sintaks revisi Git standar:
| Sintaks | Deskripsi | Contoh |
|---|---|---|
commit1..commit2 | Perubahan dari commit1 ke commit2 | abc123..def456 |
commit1...commit2 | Perubahan di commit2 yang tidak ada di commit1 | main...feature-branch |
commit | Perubahan dari commit hingga HEAD | HEAD~1 |
branch1..branch2 | Perubahan dari branch1 ke branch2 | main..feature-branch |
Contoh Pemindaian Diff
Pindai perubahan pada commit terakhir:
cycode scan commit-history -r HEAD~1 ~/home/git/codebase
Pindai perubahan di antara dua commit tertentu:
cycode scan commit-history -r abc123..def456 ~/home/git/codebase
Pindai perubahan di cabang fitur Anda dibandingkan dengan main:
cycode scan commit-history -r main..HEAD ~/home/git/codebase
Pindai semua perubahan di antara main dan cabang fitur:
cycode scan commit-history -r main..feature-branch ~/home/git/codebase
Pindai semua perubahan dalam 3 commit terakhir:
cycode scan commit-history -r HEAD~3..HEAD ~/home/git/codebase
[!TIP] Untuk pipeline CI/CD, Anda dapat menggunakan variabel lingkungan seperti
${{ github.event.pull_request.base.sha }}..${{ github.sha }}(GitHub Actions) atau$CI_MERGE_REQUEST_TARGET_BRANCH_SHA..$CI_COMMIT_SHA(GitLab CI) untuk hanya memindai perubahan PR/MR.
Pemindaian Pre-Commit
Pemindaian pre-commit secara otomatis mengidentifikasi masalah sebelum Anda melakukan commit perubahan ke repositori. Anda tidak perlu menjalankan pemindaian ini secara manual; konfigurasikan hook pre-commit seperti yang dijelaskan di bagian Instalasi dalam panduan ini.
Setelah menginstal hook pre-commit, terkadang Anda mungkin ingin melewati pemindaian untuk commit tertentu. Untuk melakukannya, tambahkan berikut ini ke perintah git Anda agar pemindaian dilewati untuk satu commit:
SKIP=cycode git commit -m <your commit message>`
Opsi berikut tersedia untuk digunakan dengan perintah ini:
| Opsi | Deskripsi |
|---|---|
-b, --base-ref TEXT | Referensi Git (commit, branch, atau tag) untuk dibandingkan; default-nya HEAD, sesuai dengan perilaku hook pre-commit |
--include-unstaged | Pindai juga perubahan yang belum di-stage pada file terlacak, bukan hanya perubahan yang sudah di-stage; secara default nonaktif |
--path PATH | Jalur opsional untuk membatasi cakupan pemindaian diff; dapat diulang; secara default mencakup seluruh direktori kerja |
Pemindaian Diff Lokal (Integrasi IDE)
--base-ref dan --include-unstaged mengubah pre-commit menjadi pemindaian diff lokal serbaguna: membandingkan commit apa pun (default HEAD) dengan direktori kerja Anda saat ini — termasuk perubahan yang belum di-stage. Fitur ini ditujukan untuk plugin IDE dan alat lain yang memerlukan umpan balik berkelanjutan secara real-time saat Anda bekerja, bukan alur hook git. Jika digabungkan dengan --include-unstaged, --path memungkinkan IDE membatasi pemindaian hanya pada file yang sedang terbuka di editor.
[!NOTE] Pemindaian diff lokal (melalui flag ini) tidak tersedia untuk pemindaian IaC.
Pindai semua perubahan saat ini (yang sudah dan belum di-stage) dibandingkan dengan commit terakhir:
cycode scan pre-commit --include-unstaged
Pindai perubahan dibandingkan dengan commit atau branch tertentu:
cycode scan pre-commit --include-unstaged --base-ref main
Pindai hanya file tertentu (misalnya, file yang sedang terbuka di IDE Anda):
cycode scan pre-commit --include-unstaged --path src/app.py
Pemindaian Pre-Push
Pemindaian pre-push secara otomatis mengidentifikasi masalah sebelum Anda mengirim perubahan ke repositori jarak jauh. Hook ini berjalan di sisi klien dan hanya memindai commit yang akan dikirim, sehingga efisien untuk menemukan masalah sebelum perubahan mencapai repositori jarak jauh.
[!NOTE] Hook pre-push tidak tersedia untuk pemindaian IaC.
Hook pre-push terintegrasi dengan framework pre-commit dan dapat dikonfigurasi agar berjalan sebelum operasi git push apa pun.
Menginstal Hook Pre-Push
Untuk menyiapkan hook pre-push menggunakan framework pre-commit:
-
Instal framework pre-commit (jika belum diinstal):
pip3 install pre-commit -
Buat atau perbarui file
.pre-commit-config.yamlAnda agar menyertakan hook pre-push:repos: - repo: https://github.com/cycodehq/cycode-cli rev: v3.25.0 hooks: - id: cycode-pre-push stages: [pre-push] -
Untuk beberapa jenis pemindaian, gunakan konfigurasi ini:
repos: - repo: https://github.com/cycodehq/cycode-cli rev: v3.25.0 hooks: - id: cycode-pre-push # Secrets scan stages: [pre-push] - id: cycode-sca-pre-push # SCA scan stages: [pre-push] - id: cycode-sast-pre-push # SAST scan stages: [pre-push] -
Instal hook pre-push:
pre-commit install --hook-type pre-pushInstalasi yang berhasil akan menampilkan pesan:
Pre-push installed at .git/hooks/pre-push. -
Pastikan hook pre-push selalu diperbarui:
pre-commit autoupdate
Cara Kerja Pemindaian Pre-Push
Hook memindai setiap commit yang dikirim, satu per satu, sehingga rahasia yang ditambahkan dalam satu commit lalu dihapus dalam commit berikutnya tetap terdeteksi. Jika diinstal melalui framework pre-commit, rentang yang dikirim ditentukan oleh framework: commit baru sejak cabang jarak jauh untuk cabang yang sudah ada, dan commit yang belum ada di jarak jauh untuk cabang baru (semua commit saat mengirim ke repositori jarak jauh yang kosong). Jika dijalankan dari .git/hooks/pre-push yang ditulis secara manual, rentang dibaca dari input hook git, dan cabang baru dipindai mulai dari merge base dengan cabang default (lihat di bawah).
Pengiriman tanpa apa pun untuk dipindai, seperti tag, penghapusan cabang, dan pengiriman yang sudah mutakhir, akan diteruskan tanpa pemindaian. Jika hook tidak dapat menentukan apa yang sedang dikirim, hook akan gagal dan memblokir pengiriman alih-alih meneruskannya tanpa pemberitahuan.
Hook pre-push Cycode menetapkan always_run: true dan pass_filenames: false, karena pemindaian mencakup commit yang dikirim, bukan daftar file. Tanpa always_run, framework pre-commit melewati hook ketika commit yang dikirim tidak menghasilkan file yang berubah, misalnya rahasia ditambahkan dalam satu commit lalu dihapus pada commit berikutnya. Tanpa pass_filenames: false, framework meneruskan nama file yang berubah, yang tidak digunakan oleh pemindaian, dan pada pengiriman besar framework membaginya menjadi beberapa batch lalu menjalankan pemindaian penuh sekali untuk setiap batch. Jika Anda mendefinisikan hook sendiri (misalnya, sebagai hook repo: local), tetapkan kedua opsi tersebut.
Deteksi Cabang Default Cerdas
Saat dijalankan dari hook yang ditulis secara manual, pemindaian pre-push mendeteksi cabang default untuk menghitung merge base dengan urutan prioritas berikut:
- Variabel Lingkungan:
CYCODE_DEFAULT_BRANCH- memungkinkan penggantian manual - HEAD Remote Git: Menggunakan
git symbolic-ref refs/remotes/origin/HEADuntuk mendeteksi cabang default remote yang sebenarnya - Info Remote Git: Menggunakan
git remote show originsebagai alternatif jika symbolic-ref gagal - Fallback Hardcode: Menggunakan nama cabang default yang umum (origin/main, origin/master, main, master)
Menetapkan Cabang Default Kustom:
export CYCODE_DEFAULT_BRANCH=origin/develop
Deteksi cerdas ini memastikan hook pre-push berfungsi dengan benar, terlepas dari apakah repositori Anda menggunakan main, master, develop, atau nama cabang default lainnya.
Melewati Pemindaian Pre-Push
Untuk melewati pemindaian pre-push pada operasi push tertentu, gunakan:
SKIP=cycode-pre-push git push
Atau untuk melewati semua hook pre-push:
git push --no-verify
[!TIP] Hook pre-push dipicu pada perintah
git pushdan hanya memindai commit yang akan di-push, sehingga lebih efisien daripada memindai seluruh repositori.
Mengecualikan Path dari Pemindaian
Anda dapat menggunakan file .cycodeignore untuk memberi tahu Cycode CLI file dan direktori mana yang harus dikecualikan dari pemindaian.
Cara kerjanya sama seperti file .gitignore. Ini membantu Anda memusatkan pemindaian pada kode yang relevan dan mencegah path tertentu memicu pelanggaran secara lokal.
Cara Kerjanya
- Buat file bernama
.cycodeignoredi folder kerja Anda. - Cantumkan file dan direktori yang ingin dikecualikan, menggunakan pola yang sama seperti
.gitignore. - Letakkan file ini di direktori tempat Anda berencana menjalankan perintah cycode scan.
[!WARNING]
- File tidak valid: Jika file
.cycodeignoreberisi kesalahan sintaks, pemindaian CLI akan gagal dan menampilkan kesalahan.- Mengabaikan path vs. pelanggaran: File ini digunakan untuk mengecualikan path. Fungsinya berbeda dari kemampuan CLI untuk mengabaikan pelanggaran tertentu (misalnya, dengan menggunakan flag --ignore-violation).
Pemindai yang Didukung
- SAST
- IaC (segera hadir)
- SCA (segera hadir)
Hasil Pemindaian
Setiap pemindaian akan selesai dengan pesan yang menyatakan apakah ada masalah yang ditemukan.
Jika tidak ada masalah yang ditemukan, pemindaian berakhir dengan pesan sukses berikut:
Good job! No issues were found!!! 👏👏👏
Jika ditemukan masalah, kartu pelanggaran akan ditampilkan setelah pemindaian selesai. Dalam hal ini, tinjau file yang dimaksud pada baris tertentu yang ditandai dalam pesan hasil. Terapkan perubahan yang diperlukan untuk mengatasi masalah tersebut, lalu jalankan pemindaian lagi.
Menampilkan/Menyembunyikan Secret
Dalam contoh di bawah, sebuah secret ditemukan di file secret_test, yang berada di subfolder cli. Bagian kedua pesan menunjukkan baris tertentu tempat secret muncul, yang dalam kasus ini merupakan nilai yang ditetapkan ke googleApiKey.
Perhatikan bahwa contoh tersebut menyamarkan nilai secret yang sebenarnya dengan mengganti sebagian besar nilainya menggunakan tanda bintang. Secara default, pemindaian menyamarkan secret, tetapi Anda dapat menonaktifkan fitur ini secara opsional untuk melihat secret secara lengkap (dengan asumsi mesin yang Anda gunakan untuk melihat hasil pemindaian cukup aman dari pengintaian).
Untuk menonaktifkan penyamaran secret, tambahkan argumen --show-secret ke jenis pemindaian apa pun.
Dalam contoh berikut, Path Scan dijalankan pada subdirektori cli dengan opsi untuk menampilkan secret yang ditemukan secara lengkap diaktifkan:
cycode scan --show-secret path ./cli
Hasilnya tidak akan disamarkan.
Soft Fail
Dalam operasi normal, CLI akan mengembalikan kode keluar 1 jika ditemukan masalah dalam hasil pemindaian. Bergantung pada penyiapan CI/CD Anda, hal ini biasanya akan menyebabkan kegagalan secara keseluruhan. Jika Anda tidak ingin hal ini terjadi, Anda dapat menggunakan fitur soft fail.
Dengan menambahkan opsi --soft-fail ke jenis pemindaian apa pun, kode keluar akan dipaksa menjadi 0, terlepas dari apakah ada hasil yang ditemukan.
Contoh Hasil Pemindaian
Contoh Hasil Secrets
╭─────────────────────────────────────────────────────────────── Hardcoded generic-password is used ───────────────────────────────────────────────────────────────╮
│                                                                                                                                               Violation 12 of 12 │
│ ╭─ 🔍 Details ───────────────────────────────────────╮ ╭─ 💻 Code Snippet ─────────────────────────────────────────────────────────────────────────────────────╮ │
│ │  Severity    🟠 MEDIUM                             │ │   34 };                                                                                               │ │
│ │  In file     /Users/cycodemacuser/NodeGoat/test/s  │ │   35                                                                                                  │ │
│ │              ecurity/profile-test.js               │ │   36 var sutUserName = "user1";                                                                       │ │
│ │  Secret SHA  b4ea3116d868b7c982ee6812cce61727856b  │ │ ❱ 37 var sutUserPassword = "Us*****23";                                                               │ │
│ │              802b3063cd5aebe7d796988552e0          │ │   38                                                                                                  │ │
│ │  Rule ID     68b6a876-4890-4e62-9531-0e687223579f  │ │   39 chrome.setDefaultService(service);                                                               │ │
│ ╰────────────────────────────────────────────────────╯ │   40                                                                                                  │ │
│                                                        ╰───────────────────────────────────────────────────────────────────────────────────────────────────────╯ │
│ ╭─ 📝 Summary ─────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╮ │
│ │ A generic secret or password is an authentication token used to access a computer or application and is assigned to a password variable.                     │ │
│ ╰──────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╯ │
╰──────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╯
Contoh Hasil IaC
╭──────────── Enable Content Encoding through the attribute 'MinimumCompressionSize'. This value should be greater than -1 and smaller than 10485760. ─────────────╮
│                                                                                                                                              Violation 45 of 110 │
│ ╭─ 🔍 Details ───────────────────────────────────────╮ ╭─ 💻 Code Snippet ─────────────────────────────────────────────────────────────────────────────────────╮ │
│ │  Severity      🟠 MEDIUM                           │ │   20 BinaryMediaTypes:                                                                                │ │
│ │  In file       ...ads-copy/iac/cft/api-gateway/ap  │ │   21   - !Ref binaryMediaType1                                                                        │ │
│ │                i-gateway-rest-api/deploy.yml       │ │   22   - !Ref binaryMediaType2                                                                        │ │
│ │  IaC Provider  CloudFormation                      │ │ ❱ 23 MinimumCompressionSize: -1                                                                       │ │
│ │  Rule ID       33c4b90c-3270-4337-a075-d3109c141b  │ │   24 EndpointConfiguration:                                                                           │ │
│ │                53                                  │ │   25   Types:                                                                                         │ │
│ ╰────────────────────────────────────────────────────╯ │   26     - EDGE                                                                                       │ │
│                                                        ╰───────────────────────────────────────────────────────────────────────────────────────────────────────╯ │
│ ╭─ 📝 Summary ─────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╮ │
│ │ This policy validates the proper configuration of content encoding in AWS API Gateway. Specifically, the policy checks for the attribute                     │ │
│ │ 'minimum_compression_size' in API Gateway REST APIs. Correct configuration of this attribute is important for enabling content encoding of API responses for │ │
│ │ improved API performance and reduced payload sizes.                                                                                                          │ │
│ ╰──────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╯ │
╰──────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╯
Contoh Hasil SCA
╭─────────────────────────────────────────────────────── [CVE-2019-10795] Prototype Pollution in undefsafe ────────────────────────────────────────────────────────╮
│                                                                                                                                             Violation 172 of 195 │
│ ╭─ 🔍 Details ───────────────────────────────────────╮ ╭─ 💻 Code Snippet ─────────────────────────────────────────────────────────────────────────────────────╮ │
│ │  Severity               🟠 MEDIUM                  │ │   26758   "integrity": "sha1-5z3T17DXxe2G+6xrCufYxqadUPo=",                                           │ │
│ │  In file                /Users/cycodemacuser/Node  │ │   26759   "dev": true                                                                                 │ │
│ │                         Goat/package-lock.json     │ │   26760 },                                                                                            │ │
│ │  CVEs                   CVE-2019-10795             │ │ ❱ 26761 "undefsafe": {                                                                                │ │
│ │  Package                undefsafe                  │ │   26762   "version": "2.0.2",                                                                         │ │
│ │  Version                2.0.2                      │ │   26763   "resolved": "https://registry.npmjs.org/undefsafe/-/undefsafe-2.0.2.tgz",                   │ │
│ │  First patched version  Not fixed                  │ │   26764   "integrity": "sha1-Il9rngM3Zj4Njnz9aG/Cg2zKznY=",                                           │ │
│ │  Dependency path        nodemon 1.19.1 ->          │ ╰───────────────────────────────────────────────────────────────────────────────────────────────────────╯ │
│ │                         undefsafe 2.0.2            │                                                                                                           │
│ │  Rule ID                9c6a8911-e071-4616-86db-4  │                                                                                                           │
│ │                         943f2e1df81                │                                                                                                           │
│ ╰────────────────────────────────────────────────────╯                                                                                                           │
│ ╭─ 📝 Summary ─────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╮ │
│ │ undefsafe before 2.0.3 is vulnerable to Prototype Pollution. The 'a' function could be tricked into adding or modifying properties of Object.prototype using │ │
│ │ a __proto__ payload.                                                                                                                                         │ │
│ ╰──────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╯ │
╰──────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╯
Contoh Hasil SAST
╭───────────────────────────────────────────── [CWE-208: Observable Timing Discrepancy] Observable Timing Discrepancy ─────────────────────────────────────────────╮
│                                                                                                                                               Violation 24 of 49 │
│ ╭─ 🔍 Details ───────────────────────────────────────╮ ╭─ 💻 Code Snippet ─────────────────────────────────────────────────────────────────────────────────────╮ │
│ │  Severity       🟠 MEDIUM                          │ │   173         " including numbers, lowercase and uppercase letters.";                                 │ │
│ │  In file        /Users/cycodemacuser/NodeGoat/app  │ │   174     return false;                                                                               │ │
│ │                 /routes/session.js                 │ │   175 }                                                                                               │ │
│ │  CWE            CWE-208                            │ │ ❱ 176 if (password !== verify) {                                                                      │ │
│ │  Subcategory    Security                           │ │   177     errors.verifyError = "Password must match";                                                 │ │
│ │  Language       js                                 │ │   178     return false;                                                                               │ │
│ │  Security Tool  Bearer (Powered by Cycode)         │ │   179 }                                                                                               │ │
│ │  Rule ID        19fbca07-a8e7-4fa6-92ac-a36d15509  │ ╰───────────────────────────────────────────────────────────────────────────────────────────────────────╯ │
│ │                 fa9                                │                                                                                                           │
│ ╰────────────────────────────────────────────────────╯                                                                                                           │
│ ╭─ 📝 Summary ─────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╮ │
│ │ Observable Timing Discrepancy occurs when the time it takes for certain operations to complete can be measured and observed by attackers. This vulnerability │ │
│ │ is particularly concerning when operations involve sensitive information, such as password checks or secret comparisons. If attackers can analyze how long   │ │
│ │ these operations take, they might be able to deduce confidential details, putting your data at risk.                                                         │ │
│ ╰──────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╯ │
╰──────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────────╯
Panduan Remediasi Khusus Perusahaan
Jika perusahaan Anda telah menetapkan panduan remediasi khusus dalam kebijakan terkait melalui portal Cycode, Anda akan melihat kolom “Company Guidelines” yang berisi panduan remediasi yang telah ditambahkan. Perhatikan bahwa jika Anda belum menambahkan panduan perusahaan, kolom ini tidak akan muncul di alat CLI.
Mengabaikan Hasil Pemindaian
Aturan pengabaian dapat ditambahkan untuk mengabaikan nilai secret tertentu, nilai SHA512 tertentu, path tertentu, serta ID aturan secret dan IaC Cycode tertentu. Dengan demikian, pemindaian tidak akan memberi peringatan untuk nilai-nilai tersebut. Aturan pengabaian ditulis dan disimpan secara lokal di file ./.cycode/config.yaml.
[!WARNING] Penambahan nilai untuk diabaikan harus dilakukan dengan mempertimbangkan nilai, path, dan kebijakan secara cermat untuk memastikan pemindaian tetap mendeteksi temuan positif yang benar.
Berikut adalah opsi yang tersedia untuk perintah cycode ignore:
| Opsi | Deskripsi |
|---|---|
--by-value TEXT | Mengabaikan nilai tertentu saat memindai secret. Lihat Mengabaikan Nilai Secret untuk detail selengkapnya. |
--by-sha TEXT | Mengabaikan representasi SHA512 tertentu dari sebuah string saat memindai secret. Lihat Mengabaikan Nilai SHA Secret untuk detail selengkapnya. |
--by-path TEXT | Tidak memindai path tertentu. Jenis pemindaian harus ditentukan. Lihat Mengabaikan Path untuk detail selengkapnya. |
--by-rule TEXT | Mengabaikan pemindaian ID aturan secret/IaC/SCA tertentu. Lihat Mengabaikan Aturan Secret atau IaC untuk detail selengkapnya. |
--by-package TEXT | Mengabaikan pemindaian versi paket tertentu saat menjalankan pemindaian SCA. Pola yang diharapkan - name@version. Lihat Mengabaikan Paket untuk detail selengkapnya. |
--by-cve TEXT | Mengabaikan pemindaian CVE tertentu saat menjalankan pemindaian SCA. Pola yang diharapkan: CVE-YYYY-NNN. |
-t, --scan-type [secret|iac|sca|sast] | Menentukan pemindaian yang ingin dijalankan (secret/iac/sca/sast). Nilai default-nya adalah secret. |
-g, --global | Menambahkan aturan pengabaian dan memperbaruinya di file konfigurasi global .cycode. |
Mengabaikan Nilai Secret
Untuk mengabaikan nilai secret tertentu, Anda perlu menggunakan flag --by-value. Flag ini akan mengabaikan nilai secret yang diberikan pada semua pemindaian berikutnya. Gunakan perintah berikut untuk menambahkan nilai secret yang akan diabaikan:
cycode ignore --by-value {{secret-value}}
Pada contoh di bagian atas bagian ini, perintah untuk mengabaikan nilai secret tertentu adalah sebagai berikut:
cycode ignore --by-value h3110w0r1d!@#$350
Pada contoh di atas, ganti nilai h3110w0r1d!@#$350 dengan nilai secret Anda yang tidak disamarkan. Lihat opsi pemindaian Cycode untuk mengetahui cara melihat nilai secret dalam hasil pemindaian.
Mengabaikan Nilai SHA Secret
Untuk mengabaikan nilai SHA secret tertentu, Anda perlu menggunakan flag --by-sha. Flag ini akan mengabaikan nilai SHA secret yang diberikan pada semua pemindaian berikutnya. Gunakan perintah berikut untuk menambahkan nilai SHA secret yang akan diabaikan:
cycode ignore --by-sha {{secret-sha-value}}
Pada contoh di bagian atas bagian ini, perintah untuk mengabaikan nilai SHA secret tertentu adalah sebagai berikut:
cycode ignore --by-sha a44081db3296c84b82d12a35c446a3cba19411dddfa0380134c75f7b3973bff0
Pada contoh di atas, ganti nilai a44081db3296c84b82d12a35c446a3cba19411dddfa0380134c75f7b3973bff0 dengan nilai SHA secret Anda.
Mengabaikan Path
Untuk mengabaikan path tertentu pada pemindaian secret, IaC, atau SCA, Anda perlu menggunakan flag --by-path bersama dengan flag -t, --scan-type (jenis pemindaian harus ditentukan). Path yang diberikan akan diabaikan pada semua pemindaian berikutnya untuk jenis pemindaian tersebut. Gunakan perintah berikut untuk menambahkan path yang akan diabaikan:
cycode ignore -t {{scan-type}} --by-path {{path}}
Pada contoh di bagian atas bagian ini, perintah untuk mengabaikan path tertentu pada pemindaian secret adalah sebagai berikut:
cycode ignore -t secret --by-path ~/home/my-repo/config
Pada contoh di atas, ganti nilai ~/home/my-repo/config dengan nilai path Anda.
Pada contoh di bagian atas bagian ini, perintah untuk mengabaikan path tertentu pada pemindaian IaC adalah sebagai berikut:
cycode ignore -t iac --by-path ~/home/my-repo/config
Pada contoh di atas, ganti nilai ~/home/my-repo/config dengan nilai path Anda.
Pada contoh di bagian atas bagian ini, perintah untuk mengabaikan path tertentu pada pemindaian SCA adalah sebagai berikut:
cycode ignore -t sca --by-path ~/home/my-repo/config
Pada contoh di atas, ganti nilai ~/home/my-repo/config dengan nilai path Anda.
Mengabaikan Aturan Secret, IaC, SCA, atau SAST
Untuk mengabaikan aturan secret, IaC, SCA, atau SAST tertentu, Anda perlu menggunakan flag --by-rule bersama dengan flag -t, --scan-type (jenis pemindaian harus ditentukan). Nilai ID aturan yang diberikan akan diabaikan pada semua pemindaian berikutnya. Gunakan perintah berikut untuk menambahkan nilai ID aturan yang akan diabaikan:
cycode ignore -t {{scan-type}} --by-rule {{rule-ID}}
Pada contoh di bagian atas bagian ini, perintah untuk mengabaikan ID aturan secret tertentu adalah sebagai berikut:
cycode ignore -t secret --by-rule ce3a4de0-9dfc-448b-a004-c538cf8b4710
Pada contoh di atas, ganti nilai ce3a4de0-9dfc-448b-a004-c538cf8b4710 dengan ID aturan yang ingin Anda abaikan.
Pada contoh di bagian atas bagian ini, perintah untuk mengabaikan ID aturan IaC tertentu adalah sebagai berikut:
cycode ignore -t iac --by-rule bdaa88e2-5e7c-46ff-ac2a-29721418c59c
Pada contoh di atas, ganti nilai bdaa88e2-5e7c-46ff-ac2a-29721418c59c dengan ID aturan yang ingin Anda abaikan.
Pada contoh di bagian atas bagian ini, perintah untuk mengabaikan ID aturan SCA tertentu adalah sebagai berikut:
cycode ignore -t sca --by-rule dc21bc6b-9f4f-46fb-9f92-e4327ea03f6b
Pada contoh di atas, ganti nilai dc21bc6b-9f4f-46fb-9f92-e4327ea03f6b dengan ID aturan yang ingin Anda abaikan.
Mengabaikan Paket
[!NOTE] Opsi ini hanya tersedia untuk pemindaian SCA.
Untuk mengabaikan paket tertentu dalam pemindaian SCA, Anda perlu menggunakan flag --by-package bersama dengan flag -t, --scan-type (jenis pemindaian sca harus ditentukan). Paket yang diberikan, dengan format {{package_name}}@{{package_version}}, akan diabaikan pada semua pemindaian berikutnya. Gunakan perintah berikut untuk menambahkan paket dan versi yang akan diabaikan:
cycode ignore --scan-type sca --by-package {{package_name}}@{{package_version}}
ATAU
cycode ignore -t sca --by-package {{package_name}}@{{package_version}}
Pada contoh di bawah, perintah untuk mengabaikan paket SCA tertentu adalah sebagai berikut:
cycode ignore --scan-type sca --by-package pyyaml@5.3.1
Pada contoh di atas, ganti pyyaml dengan nama paket dan 5.3.1 dengan versi paket yang ingin Anda abaikan.
Mengabaikan melalui file konfigurasi
Aturan pengabaian yang diterapkan disimpan dalam file konfigurasi bernama config.yaml.
File ini dapat dengan mudah dibagikan kepada pengembang lain atau bahkan di-commit ke Git jarak jauh.
File-file ini selalu berada di folder .cycode.
Nama folder diawali dengan titik (.), dan Anda perlu mengaktifkan tampilan file tersembunyi untuk melihatnya.
Lokasi file konfigurasi
Secara default, semua perintah cycode ignore menyimpan aturan pengabaian ke direktori saat ini tempat CLI dijalankan.
Contoh: menjalankan perintah CLI pengabaian dari /Users/name/projects/backend akan membuat config.yaml di /Users/name/projects/backend/.cycode
➜  backend  pwd
/Users/name/projects/backend
➜  backend  cycode ignore --by-value test-value
➜  backend  tree -a
.
└── .cycode
    └── config.yaml

2 directories, 1 file
Opsi kedua adalah menyimpan aturan pengabaian ke file konfigurasi global.
Lokasi konfigurasi global adalah ~/.cycode/config.yaml,
dengan ~ berarti users home directory, for example, /Users/name` di macOS.
Penyimpanan ke ruang global dapat dilakukan dengan flag -g pada perintah cycode ignore.
Contoh: cycode ignore -g --by-value test-value.
Direktori kerja yang benar
Sangat penting untuk menempatkan folder .cycode dan menjalankan CLI dari lokasi yang sama.
Pastikan untuk memeriksanya kembali saat bekerja dengan lingkungan yang berbeda seperti CI/CD (GitHub Actions, Jenkins, dll.).
Anda dapat meng-commit folder .cycode ke root repositori. Dalam skenario ini, Anda harus menjalankan pemindaian CLI dari root repositori. Jika cara ini tidak sesuai dengan kebutuhan Anda, Anda dapat menyalin sementara folder .cycode ke lokasi yang diinginkan dan menjalankan pemindaian CLI dari folder tersebut.
Aturan pengabaian struktur dalam konfigurasi
Penting untuk memahami cara CLI menyimpan aturan yang diabaikan agar Anda dapat membaca file konfigurasi ini atau bahkan mengubahnya tanpa CLI.
Struktur YAML abstrak:
exclusions:
  {scanTypeName}:
    {ignoringType}:
    - someIgnoringValue1
    - someIgnoringValue2
Nilai yang mungkin untuk scanTypeName: iac, sca, sast, secret.
Nilai yang mungkin untuk ignoringType: paths, values, rules, packages, shas, cves.
[!WARNING] Nilai untuk "ignore by value" tidak disimpan sebagai teks biasa! CLI menyimpan hash sha256 dari nilai tersebut. Anda harus memasukkan hash string saat mengubah file konfigurasi secara manual.
Contoh config.yaml yang sebenarnya:
exclusions:
  iac:
    rules:
    - bdaa88e2-5e7c-46ff-ac2a-29721418c59c
  sca:
    packages:
    - pyyaml@5.3.1
  secret:
    paths:
    - /Users/name/projects/build
    rules:
    - ce3a4de0-9dfc-448b-a004-c538cf8b4710
    shas:
    - a44081db3296c84b82d12a35c446a3cba19411dddfa0380134c75f7b3973bff0
    values:
    - a665a45920422f9d417e4867efdc4fb8a04a1f3fff1fa07e998e86f7f7a27ae3
    - 60303ae22b998861bce3b28f33eec1be758a213c86c93c076dbe9f558c11c752
Perintah Report
Membuat Laporan SBOM
Daftar material perangkat lunak (SBOM) adalah inventaris semua komponen penyusun dan dependensi perangkat lunak yang terlibat dalam pengembangan dan pengiriman aplikasi. Dengan perintah ini, Anda dapat membuat laporan SBOM untuk proyek lokal atau URI repositori Anda.
Opsi berikut tersedia untuk digunakan dengan perintah ini:
| Opsi | Deskripsi | Wajib | Default |
|---|---|---|---|
-f, --format [spdx-2.2|spdx-2.3|cyclonedx-1.4] | Format SBOM | Ya | |
-o, --output-format [JSON] | Tentukan format file keluaran | Tidak | json |
--output-file PATH | File keluaran | Tidak | nama file yang dibuat otomatis dan disimpan di direktori saat ini |
--include-vulnerabilities | Sertakan kerentanan | Tidak | False |
--include-dev-dependencies | Sertakan dependensi pengembangan | Tidak | False |
Perintah berikut tersedia untuk digunakan dengan perintah ini:
| Perintah | Deskripsi |
|---|---|
path | Buat laporan SBOM untuk jalur yang diberikan dalam perintah |
repository-url | Buat laporan SBOM untuk URI repositori yang diberikan dalam perintah |
Repositori
Untuk membuat laporan SBOM untuk URI repositori:
cycode report sbom --format <sbom format> --include-vulnerabilities --include-dev-dependencies --output-file </path/to/file> repository_url <repository url>
Contoh:
cycode report sbom --format spdx-2.3 --include-vulnerabilities --include-dev-dependencies repository_url https://github.com/cycodehq/cycode-cli.git
Proyek Lokal
Untuk membuat laporan SBOM untuk suatu jalur:
cycode report sbom --format <sbom format> --include-vulnerabilities --include-dev-dependencies --output-file </path/to/file> path </path/to/project>
Contoh:
cycode report sbom --format spdx-2.3 --include-vulnerabilities --include-dev-dependencies path /path/to/local/project
Subperintah path mendukung opsi tambahan berikut:
| Opsi | Deskripsi |
|---|---|
--no-restore | Lewati pemulihan lockfile dan pindai dependensi langsung saja. Lihat Opsi Pemulihan Lock untuk detail. |
--gradle-all-sub-projects | Jalankan perintah pemulihan Gradle untuk semua subproyek (gunakan dari root build Gradle multi-proyek). |
--maven-settings-file | Khusus Maven, memungkinkan penggunaan file settings.xml khusus saat membuat pohon dependensi. |
Perintah Import
Mengimpor SBOM
Daftar material perangkat lunak (SBOM) adalah inventaris semua komponen penyusun dan dependensi perangkat lunak yang terlibat dalam pengembangan dan pengiriman aplikasi. Dengan perintah ini, Anda dapat mengimpor file SBOM dari sistem file ke Cycode.
Opsi berikut tersedia untuk digunakan dengan perintah ini:
| Opsi | Deskripsi | Wajib | Default |
|---|---|---|---|
-n, --name TEXT | Nama tampilan SBOM | Ya | |
-v, --vendor TEXT | Nama entitas yang menyediakan SBOM | Ya | |
-l, --label TEXT | Lampirkan label ke SBOM | Tidak | |
-o, --owner TEXT | Alamat email pengguna Cycode yang menjadi narahubung untuk SBOM ini | Tidak | |
-b, --business-impact [High | Medium | Low] | Dampak Bisnis | Tidak | Medium |
Contoh:
cycode import sbom --name example-sbom --vendor cycode -label tag1 -label tag2 --owner example@cycode.com /path/to/local/project
Log Pemindaian
Semua pemindaian CLI dicatat di Cycode. Log dapat ditemukan di Settings > CLI Logs.
Bantuan Sintaks
Anda dapat menambahkan argumen --help ke perintah apa pun kapan saja untuk melihat pesan bantuan yang menampilkan opsi yang tersedia beserta sintaksnya.
Untuk melihat bantuan umum, cukup masukkan perintah:
cycode --help
Untuk melihat opsi pemindaian, masukkan:
cycode scan --help
Untuk melihat opsi yang tersedia untuk jenis pemindaian tertentu, masukkan:
cycode scan {{option}} --help
Misalnya, untuk melihat opsi yang tersedia untuk Path Scan, masukkan:
cycode scan path --help
Untuk melihat opsi yang tersedia untuk fungsi pemindaian ignore, gunakan perintah ini:
cycode ignore --help
Untuk melihat opsi yang tersedia untuk laporan, gunakan perintah ini:
cycode report --help
Untuk melihat opsi yang tersedia untuk jenis laporan tertentu, masukkan:
cycode scan {{option}} --help