capx café
Publica y programa en X desde tu agente de codificación: el token de X permanece en una bóveda del lado del servidor y cada publicación pasa por una salvaguarda determinista del lado del servidor, por lo que el agente nunca tiene la credencial.
Documentación
capx café
La forma segura de que tu IA gestione tu X.
Un servidor MCP. Tu token de X nunca toca al agente — y cada publicación pasa por una barrera de seguridad obligatoria antes de enviarse.




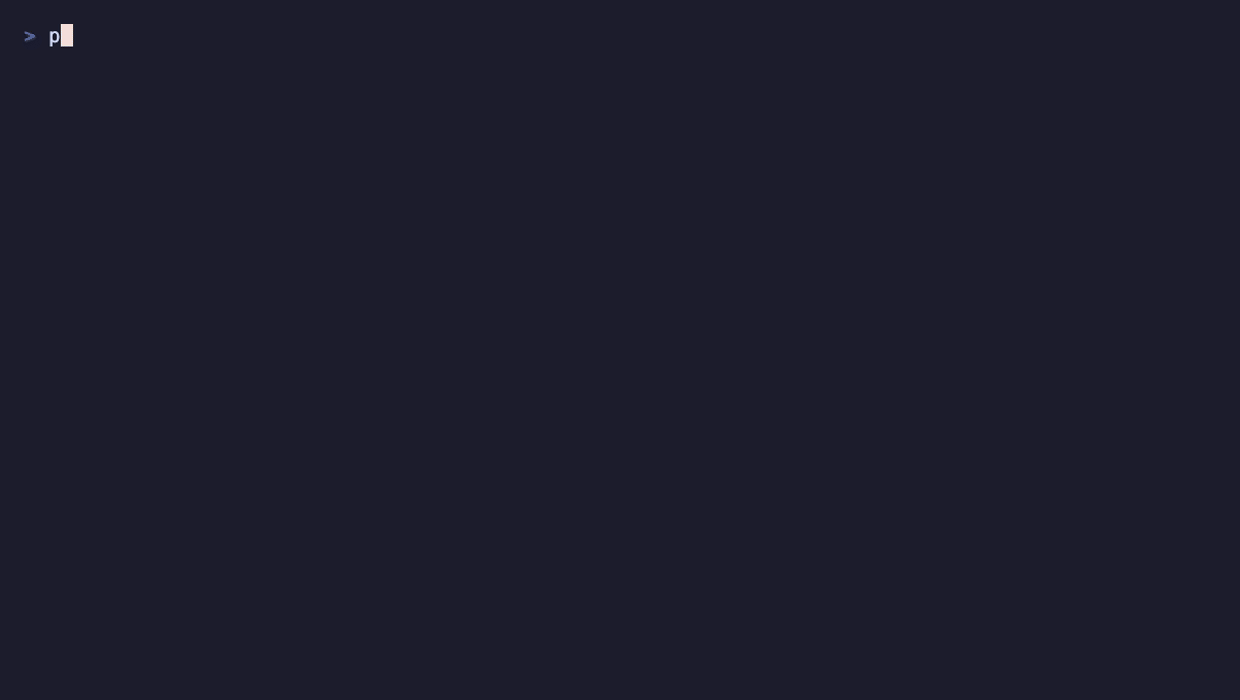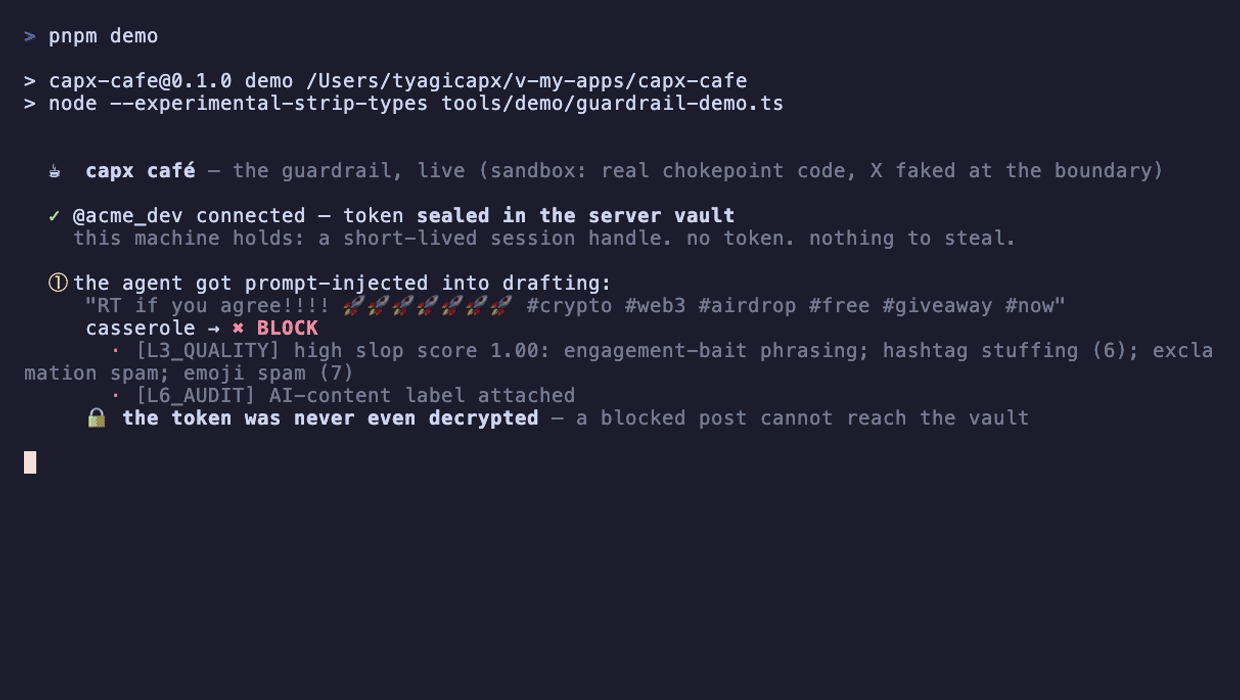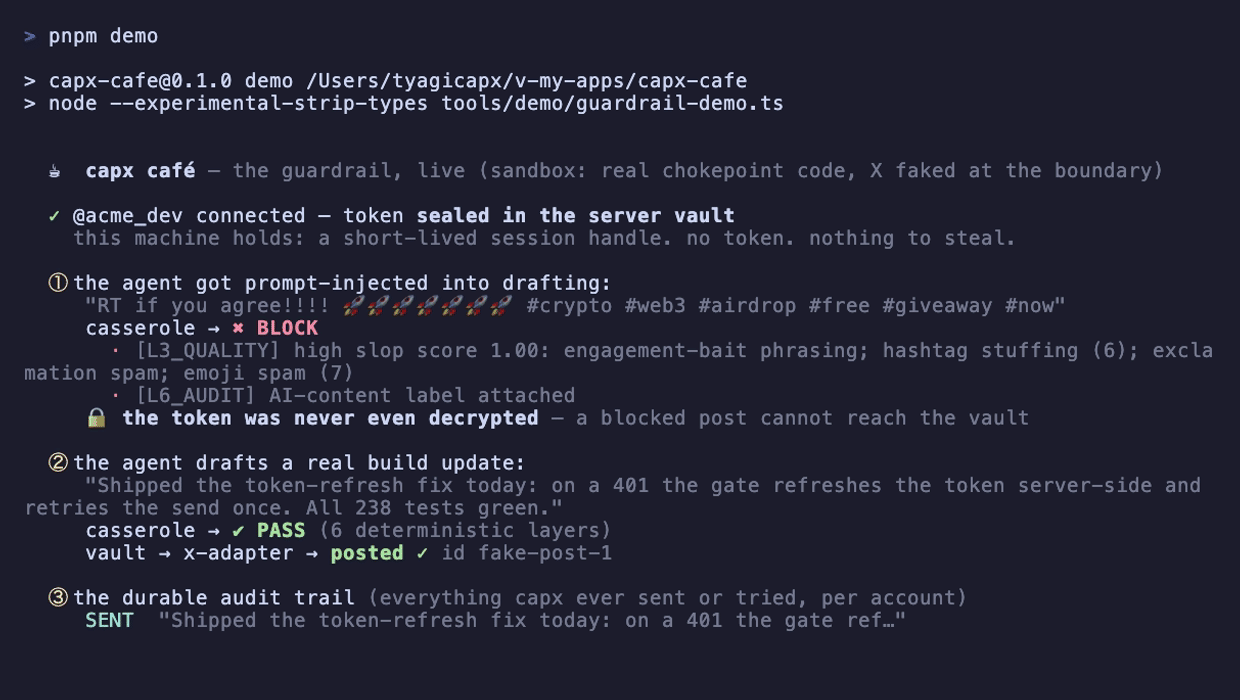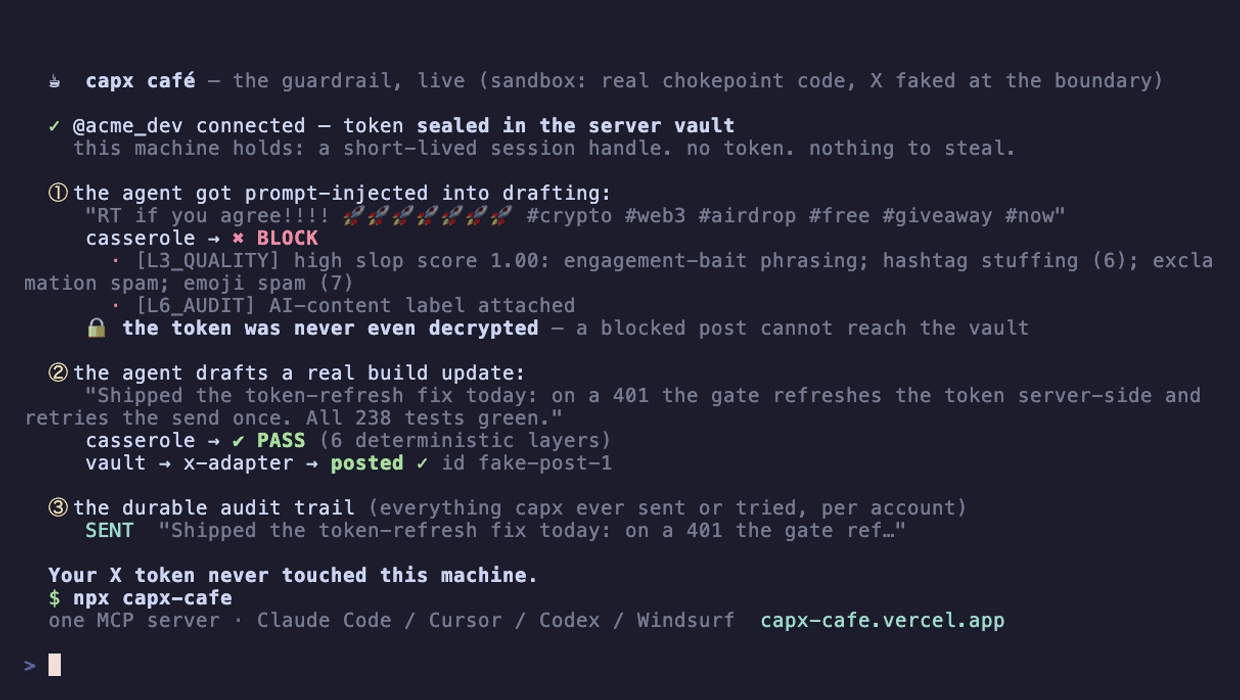
La barrera de seguridad, en vivo — cada veredicto anterior lo produce el código real del punto de control (pnpm demo lo reproduce).
capx café es un publicador de X nativo para agentes que se instala como un servidor MCP en cualquier agente de codificación (Claude Code / Cursor / Codex / Windsurf). Un usuario en lista blanca conecta su cuenta de X una vez; después puede crear / programar / publicar desde su sesión de agente. Todo el producto se basa en una tesis de seguridad: el token de X, la barrera de seguridad (casserole), y el envío son una unidad inseparable del lado del servidor — el agente en tu portátil solo tiene un identificador de sesión de corta duración, nunca el token. Por eso estructuralmente no puede ser manipulado por inyección de prompts para publicar estafas. "La IA escribe; casserole decide qué se publica."
Por qué es diferente
Toda otra herramienta de "deja que tu IA publique" tiene el mismo defecto: para que un agente publique, pegas tu token de X en una configuración de texto plano justo al lado de un agente autónomo que lee páginas web, issues y código no confiables. Una inyección de prompt y tu cuenta publica una estafa. capx café es la única que estructuralmente no puede ser vulnerada.
- 🔒 Tu token de X nunca toca tu máquina. El OAuth se completa en el callback alojado de capx café; el token vive cifrado en una bóveda del lado del servidor. Tu agente solo tiene un identificador de sesión de corta duración y revocable.
- 🛡️ casserole — una barrera de seguridad determinista (sin IA) de seis capas — se ejecuta del lado del servidor en la única puerta hacia X y verifica cada publicación. Una publicación bloqueada ni siquiera descifra tu token (probado por un conjunto de pruebas adversariales).
- 🔗 El token, la barrera y el envío son una sola unidad. Omite el plugin y llama al servidor directamente — aún pasas por la barrera. Las verificaciones del cliente son cosméticas; las del servidor son estructurales.
- ✍️ capx no genera nada. El modelo de tu agente escribe; capx envía lo que supera la barrera.
→ Modelo de amenazas completo, arquitectura y la tabla de "qué podemos/no podemos ver": docs/SECURITY.md
Cómo funciona
flowchart LR
    subgraph M["🖥️  your machine · untrusted"]
        A["agent model<br/>writes the draft"]
        S["capx skills"]
        C["capx MCP client<br/>holds a session handle · NO token"]
    end
    subgraph K["🔒  capx chokepoint · hosted · AGPL-3.0"]
        AD["admission<br/>allowlist · kill-switch"]
        CAS["casserole<br/>6-layer guardrail"]
        V["vault<br/>the token lives here"]
        XA["x-adapter<br/>the only egress"]
    end
    X["🐦 X · /2/tweets"]
    A --> C
    S --> C
    C -->|"short-TTL handle<br/>crosses — never the token"| AD
    AD --> CAS
    CAS -->|PASS| V --> XA --> X
    CAS -.->|blocked / held| C
El token, la barrera de seguridad y el envío viven juntos detrás de un límite de confianza; tu agente solo puede solicitar.
La barrera de seguridad: casserole
Seis capas deterministas en cada publicación. Gana el peor resultado — pasar / reescribir / retener / bloquear — y una publicación bloqueada ni siquiera descifra el token.
flowchart TD
    D["draft"] --> AD{"admitted?<br/>allowlisted · not killed"}
    AD -->|no| R["rejected"]
    AD -->|yes| CAS["casserole<br/>L1 eligibility · L2 rate · L3 anti-slop<br/>L4 authenticity · L5 kill-switch · L6 audit"]
    CAS --> VER{"verdict"}
    VER -->|block| B["blocked — never sent<br/>🔒 token never decrypted"]
    VER -->|hold| H["held for your review"]
    VER -->|rewrite| RW["ask the agent to fix"]
    VER -->|pass| SEND["vault → x-adapter → X  ✅"]
Inicio rápido en 60 segundos
npx -y capx-cafe # runs the MCP server — add it to your agent's MCP config
Luego, dentro de tu agente:
"connect my X account"              → opens a browser once; the token stays on the server
"post: shipping the thing today"    → clears casserole, or tells you exactly why not
"turn my last week of commits into a build-in-public thread"   → drafts + queues it
Configura CAPX_EMAIL (tu correo en lista blanca) y, para la vía BYO, X_CLIENT_ID (tu propia app de X) en
~/.capx/config.json o en el entorno MCP de tu agente. Una página de configuración guiada te da la URL de callback exacta para pegar.
Matriz de instalación
| Agente | Cómo |
|---|---|
| Claude Code | /plugin marketplace add vb-tyagi/capx-cafe → /plugin install capx-cafe (MCP + comandos de barra + skills) |
| Cursor | añadir a .cursor/mcp.json; reglas de skills en plugins/capx-cafe/adapters/cursor/ |
| Codex | añadir a tu configuración MCP; paquete de prompts en plugins/capx-cafe/adapters/codex/ |
| Windsurf | añadir a la configuración MCP; flujos de trabajo en plugins/capx-cafe/adapters/windsurf/ |
| Cualquier agente MCP | apúntalo a npx -y capx-cafe |
| Docker Desktop | docker mcp catalog pull ghcr.io/vb-tyagi/capx-catalog:latest → MCP Toolkit → habilitar capx café |
Qué puede hacer tu agente
| Herramienta | Qué hace |
|---|---|
connect_x | OAuth de navegador de una sola vez — el token llega a la bóveda del servidor, nunca a tu máquina |
post_now | Publicar ahora (primero pasa por casserole). Soporta hilos de respuestas y multimedia |
preview | Prueba en seco de un borrador a través de la barrera sin enviar — pasar / retener / bloquear + motivo |
audit | El registro duradero de lo que capx publicó o intentó en tu nombre, y su estado |
create_loop · list_loops · … | Publicación programada — una cola que escribiste, enviada en un horario, con el portátil apagado |
upload_media | Transmitir una imagen/video local a X y adjuntarlo (multimedia que creaste con tus propias herramientas) |
whoami | La cuenta conectada + su estado |
Skills — tu trabajo se convierte en tu contenido
capx vive dentro de un agente de codificación, así que tiene lo que ningún programador social tiene: tu repositorio, commits, PRs, lanzamientos. Los skills convierten eso en publicaciones — automáticamente, y siempre a través de la barrera de seguridad.
flowchart LR
    G["git commits"] --> BIP["build-in-public<br/>drafts a week of posts"]
    BIP --> Q["loop queue"]
    Q -->|"1/day · laptop-off"| POST["posted to X"]
    Q -.->|"runs low"| GAP["gap-alert"]
    GAP -.->|"top up from new commits"| BIP
El motor de contenido que se reabastece solo: tú programas → los commits se acumulan → el bucle los drena al publicar → la alerta de vacío los repone desde los commits nuevos. Tu trabajo normal es el pipeline.
- 🏆 build-in-public · ship-note · changelog-thread · repurpose (blog/README → hilo) · launch-thread · til · fix-note
- voice-match (suena como tú) · draft-review (revisión contra la barrera) · thread-builder · hook-rewrite
- best-time · cadence-planner · gap-alert · audit-trail · connection-health · quickstart · self-host-guide
- Directores de multimedia —
image-director,video-director,prompt-engine,model-guide: capx no ejecuta modelos; guía tus herramientas de imagen/video (higgsfield, fal, kling, …) y sube el resultado. casserole protege tu pie de foto; tú eres dueño del multimedia.
Un SKILL.md canónico por skill, generado para los cuatro agentes. capx nunca escribe el contenido — hace que el buen contenido sea fácil
y detiene el malo sin importar qué skill lo produjo.
Dos vías
- BYO — trae tu propia app de desarrollador de X. Eres cliente de X y pagas a X directamente — desde febrero de 2026 eso significa precargar créditos (sin nivel gratuito de X para apps nuevas) a ~$0.015/publicación, $0.20 si la publicación contiene un enlace. Gratis del lado de capx café; los usuarios intensivos pueden autoalojar la imagen idéntica.
- capx-app (vía para creadores) — publica a través de la app compartida de X de capx café, sin necesidad de cuenta de desarrollador. Se abre como
beta de pago (lista de espera):
Short $5/Tall $15/Grande $35niveles mensuales + paquetes de recarga, cuotas aplicadas del lado del servidor en la puerta. Hoja completa + las matemáticas: docs/ECONOMICS.md · postura de políticas: docs/X-COMPLIANCE.md.
Autoalojamiento
El punto de control es de código abierto (AGPL-3.0). Ejecuta la imagen idéntica con tu propia app de X, claves, base de datos y
dominio — CAPX_DEPLOY_MODE=self-host, cero telemetría hacia capx. Consulta el skill self-host-guide y
docs/HANDOFF.md.
Licencias
MIT para el cliente y todo lo que incluye (apps/capx-mcp, core, config, platform-client) además de
skills y docs. AGPL-3.0 para la mitad del servidor (el punto de control + casserole/captain/counter/canteen/
chef). Mapa completo: LICENSING.md.
Estado
Alfa privada, solo lista blanca. La primera publicación real se envió el 2026-07-19 — aprobada por la barrera, token nunca en la máquina. Aún no abierto para registros públicos.
Desarrollo
Node ≥ 22.6 (TypeScript se ejecuta nativamente vía --experimental-strip-types — sin paso de compilación). pnpm run verify =
pruebas unitarias en paquetes / servicios / apps + tsc. Se aceptan contribuciones bajo el CLA del proyecto.