systemprompt
Runtime de gobernanza MCP autoalojado en Rust — registro de auditoría, aplicación de políticas y controles de costos para servidores MCP.
Documentación

Tu plano de control de IA. Clona, configura, ejecuta.
Gobierna tu IA. Construye tus propias capacidades. Ejecútalo en tu infraestructura.
Identidad, acceso a modelos, ejecución de herramientas MCP, políticas y auditoría en un runtime de Rust que tú operas. Comienza con un sistema de gobernanza funcional y luego compila las capacidades de tu empresa en él.
Comienza con el control
SystemPrompt coloca un límite de políticas entre tus clientes de IA y los modelos y herramientas que conectas. Los permisos siguen al usuario autenticado; los registros de auditoría conectan identidad, decisiones de políticas, actividad de herramientas y costo de inferencia.
| Qué controlas | Cómo |
|---|---|
| Acceso a modelos | Enruta los clientes compatibles a través de la puerta de enlace y concede o deniega el acceso por usuario. |
| Ejecución de herramientas | Verifica alcance, patrones de credenciales, listas de bloqueo y límites de tasa en llamadas MCP gobernadas antes de la ejecución. |
| Datos de auditoría | Mantén registros de solicitudes y trazas de herramientas correlacionadas en tu base de datos PostgreSQL. |
| Despliegue | Ejecuta el runtime compilado en tu infraestructura, con PostgreSQL como base de datos requerida. |
| Capacidades de dominio | Añade extensiones de Rust para tus integraciones, políticas y comportamiento de la aplicación. |
Este repositorio es la plantilla de evaluación: Núcleo más configuración, una interfaz de administración, extensiones y demos ejecutables. Úsalo para evaluar la aplicación de políticas y como punto de partida para tu propio despliegue.
Inicio rápido
Instala Docker, just y Rust a través de rustup. El repositorio fija su cadena de herramientas en rust-toolchain.toml; el workspace requiere Rust 1.96+. La configuración local aprovisiona PostgreSQL 18 y solicita una clave de proveedor de IA.
git clone https://github.com/systempromptio/systemprompt-template
cd systemprompt-template
just setup-local
just start
Abre http://localhost:8080. La configuración compila el binario, aprovisiona el perfil local y la base de datos, ejecuta migraciones y publica activos. La inferencia usa la cuenta de tu proveedor elegido.
Para configuración no interactiva, pasa las claves del proveedor como se documenta en la guía de instalación. Esa guía también cubre contenedores, plataformas de despliegue y puertos alternativos.
Ejecuta la prueba
Comienza con una llamada de herramienta permitida y luego una denegada:
./demo/00-preflight.sh
./demo/01-seed-data.sh
./demo/governance/01-happy-path.sh
./demo/governance/05-governance-denied.sh
./demo/governance/06-secret-breach.sh
Inspecciona las decisiones y trazas resultantes en la interfaz de administración. El índice de demos explica los requisitos previos y qué scripts invocan modelos de pago.
Para un cliente de terceros, sigue el tutorial de Pi. Conecta Pi a la puerta de enlace, haz una solicitud, deshabilita el modelo de ese usuario en Selección de modelos (/admin/models) y luego reintenta. La solicitud denegada aparece en la vista de auditoría (/admin/requests). Los tokens de acceso se gestionan en /admin/access-tokens.
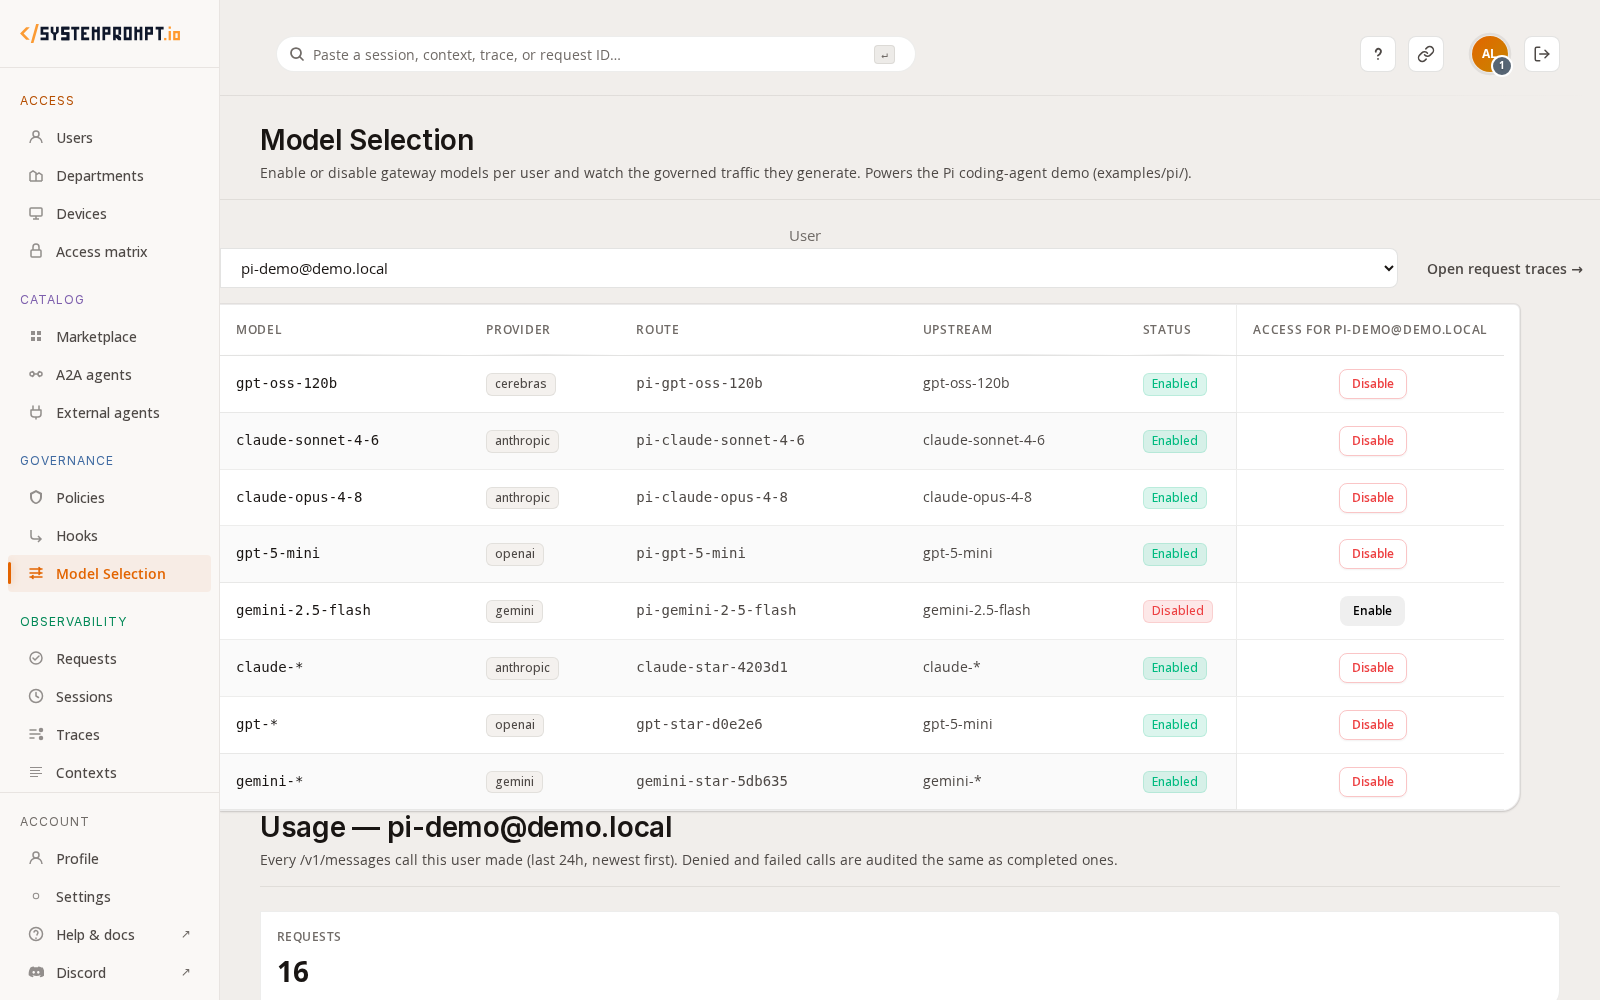
El enrutamiento de la puerta de enlace gobierna la inferencia enviada a través de ese endpoint. La integración de Pi también instala hooks para verificaciones de prompts y herramientas locales; conectar un endpoint de modelo por sí solo no gobierna comandos locales arbitrarios.
Construye tus capacidades en el runtime
SystemPrompt Core + your Rust extensions + your configuration
                            ↓
                  Your compiled deployment
                            ↓
                       PostgreSQL
El Núcleo proporciona capacidades compartidas de identidad, puerta de enlace, MCP, políticas y auditoría. Tú proporcionas el comportamiento de dominio. Configura agentes, proveedores, servidores MCP y trabajo programado en services/; implementa capacidades de aplicación en extensions/.
Las extensiones se registran en tiempo de compilación/enlace y se descubren y validan dependencias al inicio. Pueden contribuir rutas, herramientas, trabajos, esquemas y migraciones. Las extensiones compiladas son código confiable que comparte el proceso del runtime; los servidores MCP externos pueden ejecutarse como procesos separados.
El punto de entrada del host permanece delgado porque delega en el Núcleo. Explora la API del Núcleo y la extensión web de este repositorio para ver el modelo de composición.
Despliegue y límites de seguridad
Mantén la gobernanza y el almacenamiento de auditoría dentro de tu perímetro. La operación aislada requiere modelos, herramientas y dependencias disponibles localmente; la inferencia en la nube aún envía solicitudes al proveedor seleccionado.
Las credenciales de herramientas pueden suministrarse a entornos de subprocesos sin requerir su inclusión en el contexto del modelo. El escaneo de patrones verifica credenciales reconocibles en argumentos gobernados. El código de la herramienta, sus salidas y su acceso a la red siguen siendo parte de tu límite de seguridad.
Consulta las guías de despliegue y las demos de rendimiento reproducibles para detalles de evaluación.
Licencia y próximos pasos
Esta plantilla tiene licencia MIT. El Núcleo tiene BSL-1.1, disponible para evaluación, pruebas y uso no productivo bajo sus términos de licencia. El uso en producción requiere una licencia comercial; cada versión del Núcleo se convierte a Apache-2.0 cuatro años después de su publicación.
Evalúa la demo alojada · Inspecciona el Núcleo · Discute licencias de producción