PubShip
oficialServidor MCP de código abierto para flujos de trabajo de desarrolladores de Google Play. Se ejecuta localmente con tus propias credenciales.
¿Qué puedes hacer con PubShip MCP?
- Inspeccionar versiones y reseñas de Play — Pídele a tu asistente que obtenga información actual de versiones, reseñas de usuarios y Android vitals para tus apps.
- Revisar informes masivos específicos — Haz que tu asistente recupere y resuma informes masivos que cubran datos de catálogo, suscripciones, productos y cuentas.
- Preparar y organizar ediciones — Pídele a tu asistente que redacte y revise cambios en las apps con verificaciones explícitas de permisos, manteniendo las ediciones separadas de la publicación.
- Gestionar transferencias de archivos locales — Indica a tu asistente que maneje transferencias de archivos limitadas entre tu máquina y Play Console, sin mezclar actualizaciones de preparación con las publicadas.
Documentación
PubShip
Flujos de trabajo para desarrolladores de Google Play, desde tu propia computadora. Inspecciona versiones, comprende reseñas e informes, y prepara cambios explícitamente autorizados desde tu cliente MCP.


Comenzar localmente
Usa tu propia cuenta de servicio con permisos para tus aplicaciones en Play Console. Mantén su JSON privado fuera de este repositorio. Otorga solo los permisos necesarios para las operaciones que pretendes realizar. Nunca pegues credenciales en una conversación con un asistente.
export GOOGLE_APPLICATION_CREDENTIALS=/absolute/private/path/service-account.json
export GOOGLE_PLAY_PACKAGES=com.example.app
uvx pubship
Esto inicia el servidor stdio, que espera a un cliente MCP. Para una verificación de instalación sin credenciales:
uvx pubship --check
La versión 0.24.0 es la primera candidata de lanzamiento de PubShip. La publicación en PyPI y en el Registro MCP son pasos separados y no están implícitos en este checkout. Hasta que se publiquen, usa uv run pubship --check desde el checkout de la fuente después de uv sync.
Conectar un asistente
Claude Code
claude mcp add --transport stdio pubship -- uvx pubship
Configura las variables de entorno anteriores en el shell que lanza tu cliente. Reinicia el cliente después de cambiar su entorno.
Codex
codex mcp add pubship -- uvx pubship
Marco MCP genérico
Configura un servidor stdio con el ejecutable uvx, el argumento pubship y tu entorno local. Para clientes que requieren configuración explícita:
{
  "mcpServers": {
    "pubship": {
      "command": "uvx",
      "args": ["pubship"],
      "env": {
        "GOOGLE_APPLICATION_CREDENTIALS": "/absolute/private/path/service-account.json",
        "GOOGLE_PLAY_PACKAGES": "com.example.app"
      }
    }
  }
}
La configuración del cliente permanece en tu computadora. Consulta configuración para modos de autenticación alternativos, APIs habilitadas, informes y límites de permisos.
¿Qué puede hacer?
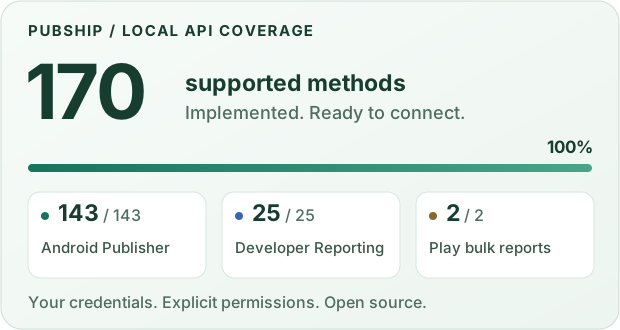
El inventario fijado contiene 172 definiciones de métodos. 170 tienen implementaciones, un método de archivo de suscripciones no es compatible con Google, y el acceso a compras anuladas está deliberadamente deshabilitado por la política del proyecto. Las operaciones deshabilitadas no se pueden invocar a través de herramientas locales o autoalojadas.
- Lee versiones, reseñas, métricas de Android e informes masivos con alcance definido.
- Inspecciona recursos de catálogo, suscripciones, productos y cuentas con concesiones separadas de datos sensibles.
- Prepara y revisa escrituras con permisos explícitos de aplicación/método y ejecución de un solo uso.
- Mantén las transferencias de archivos locales acotadas y separa la publicación de la preparación de ediciones.
Las lecturas son el valor predeterminado. Las escrituras opcionales y las lecturas sensibles requieren configuración explícita. El texto del proveedor son datos no confiables. La falta de datos no es cero; un cambio enviado no se publica necesariamente. Ningún recuento de operaciones es una afirmación de verificación en vivo con Google.
Explora los contratos y límites
Autoalojamiento para tus propias cuentas
pubship-server conserva la implementación HTTP para la infraestructura que controlas. Se niega a iniciar sin PUBSHIP_SERVER_ALLOWED_EMAILS. El inicio de sesión requiere un token de identidad de Google firmado, una coincidencia verificada de correo electrónico exacta y vinculación de nonce antes de que se persistan credenciales de Google. Eliminar una cuenta de la lista de permitidos invalida sus concesiones almacenadas en el siguiente uso. Las concesiones heredadas sin identidad verificada deben reconectarse. La inscripción permanece cerrada hasta que el operador la habilite explícitamente.
No hay un servicio conectado a Google administrado por el proyecto. Consulta la decisión de prioridad local y configuración de autoalojamiento.
Desarrollo
env -u GOOGLE_APPLICATION_CREDENTIALS uv sync --all-extras --group browser
env -u GOOGLE_APPLICATION_CREDENTIALS uv run pytest
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run ruff format --check .
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_catalog.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/generate_verification.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/distribution_metadata.py --check
env -u GOOGLE_APPLICATION_CREDENTIALS uv build
env -u GOOGLE_APPLICATION_CREDENTIALS uv run python scripts/check_artifacts.py
Las pruebas usan proveedores simulados. Las pruebas de navegador requieren motores de Playwright instalados; las pruebas de integración de respaldo requieren age. Registra honestamente las verificaciones de plataforma no disponibles. Consulta política de contribución, proceso de lanzamiento y reporte de seguridad.
Uso previsto
PubShip ayuda a los desarrolladores a automatizar su propio trabajo de distribución en Google Play. Se ejecuta en tu computadora o en infraestructura que controlas, con tus propias credenciales de Google y permisos de Play Console. El proyecto PubShip no ejecuta un servicio alojado y nunca recibe tus credenciales. Úsalo solo para aplicaciones y cuentas de desarrollador que tú o tu organización posean, y sigue los Términos de la API de Play Developer de Google. Las instancias de PubShip alojadas por otros no son proporcionadas ni respaldadas por el proyecto PubShip.
PubShip es un proyecto de código abierto independiente y no está afiliado, respaldado ni patrocinado por Google. Google, Google Play y Android son marcas comerciales de Google LLC.
Licencia
PubShip es software libre bajo la Licencia Pública General Affero de GNU v3.0 únicamente (AGPL-3.0-only). Copyright (C) 2026 Denys Vorobyov. Para otros términos de licencia, contacta a legal@pubship.dev.