OpenConnector
Puerta de enlace MCP de código abierto y autoalojable que permite a los agentes de IA descubrir y ejecutar acciones de SaaS con gestión de credenciales OAuth/claves de API, tokens de runtime con alcance y políticas de acciones.
Documentación




OpenConnector es una puerta de enlace de conectores de código abierto para agentes de IA y una alternativa a Pipedream/Composio. Conecta las cuentas de aplicaciones de usuario una vez, y luego expone un catálogo compartido de más de 1,000 proveedores y más de 10,000 Acciones preconstruidas para agentes y aplicaciones.
 |  |  |
| OAuth administrado y tiempo de ejecución alojado, listo para usar. Sin implementación ni configuración de aplicaciones OAuth. | Ejecuta localmente o en tu propia infraestructura con Docker o Node.js. Tú gestionas el almacenamiento y las aplicaciones OAuth. | Cloudflare, Fly.io, RepoCloud, nibrun, NEXUS AI, y más. |
| 🚀 OOMOL Hosted | Self-host | Más plataformas |
Usa el Connector SDK desde el código de la aplicación, oo CLI como relevo local del agente, MCP desde los hosts de agentes, HTTP/OpenAPI desde clientes personalizados, y la Consola Web para administración y depuración.
- Mantén credenciales, alcances, esquemas, políticas y registros de ejecución dentro de un tiempo de ejecución inspeccionable.
- Ejecuta localmente, en tu propia infraestructura, o mediante el tiempo de ejecución alojado de OOMOL.
- Usa los mismos IDs de proveedor, IDs de Acción, esquemas y contratos en implementaciones de código abierto y SaaS comerciales.
Qué Proporciona
- Un catálogo de conectores funcional en productos como GitHub, Gmail, Notion, BigQuery, Google Analytics, Supabase, Airtable, Slack, y más.
- Manejo de credenciales para claves API, OAuth2, credenciales personalizadas y proveedores sin autenticación.
- Contratos de Acción inspeccionables: esquemas de solicitud/respuesta, alcances requeridos y código fuente del ejecutor cargado de forma diferida.
- Controles de tiempo de ejecución para identidad de conexión, alcances, tokens de tiempo de ejecución, políticas de permitir/bloquear acciones, tránsito temporal de archivos y registros de ejecución redactados.
- Opciones de implementación para Docker local o Node.js con estado SQLite o PostgreSQL y almacenamiento de tránsito local o compatible con S3, además del tiempo de ejecución alojado de OOMOL. Plataformas administradas adicionales se enumeran en opciones de implementación.
Dónde Encaja
OpenConnector encaja en productos donde los agentes necesitan acceso duradero a las herramientas que los usuarios ya usan, sin entregar credenciales de proveedor al proceso del agente.
- Productos de agentes que necesitan acceso reutilizable en aplicaciones de trabajo, herramientas de desarrollo, sistemas de datos, plataformas de comunicación y servicios de IA.
- Productos que añaden flujos de trabajo de agentes que necesitan contratos de Acción estables e inspeccionables para el acceso a aplicaciones de usuario.
- Equipos que quieren autenticación alojada para velocidad mientras mantienen un camino hacia el control de tiempo de ejecución privado o autoalojado.
Herramientas de Desarrollo
| Herramienta | Propósito |
|---|---|
| Connector SDK | Cliente HTTP TypeScript ligero. Usa OpenConnector para tiempos de ejecución autoalojados, o Connector / ProjectConnector para conexiones personales y de usuario final SaaS alojadas por OOMOL. |
| oo CLI | Relevo local del agente para Acciones de conectores. oo connector puede buscar, inspeccionar y ejecutar Acciones contra tiempos de ejecución OpenConnector alojados por OOMOL o autoalojados. |
| MCP | Expone Acciones de aplicaciones a hosts de agentes compatibles con MCP a través de http://localhost:3000/mcp. |
| HTTP / OpenAPI | Llama a /v1/actions/* directamente o inspecciona el documento /openapi.json generado. |
Los detalles de endpoints, envoltorios de respuesta, encabezados de autenticación, herramientas MCP y ejemplos de guías de Acción están en docs/runtime-api.md.
Vista Previa del Panel
OpenConnector incluye un Panel local para explorar conectores, configurar credenciales, crear tokens de tiempo de ejecución e inspeccionar el uso del tiempo de ejecución.
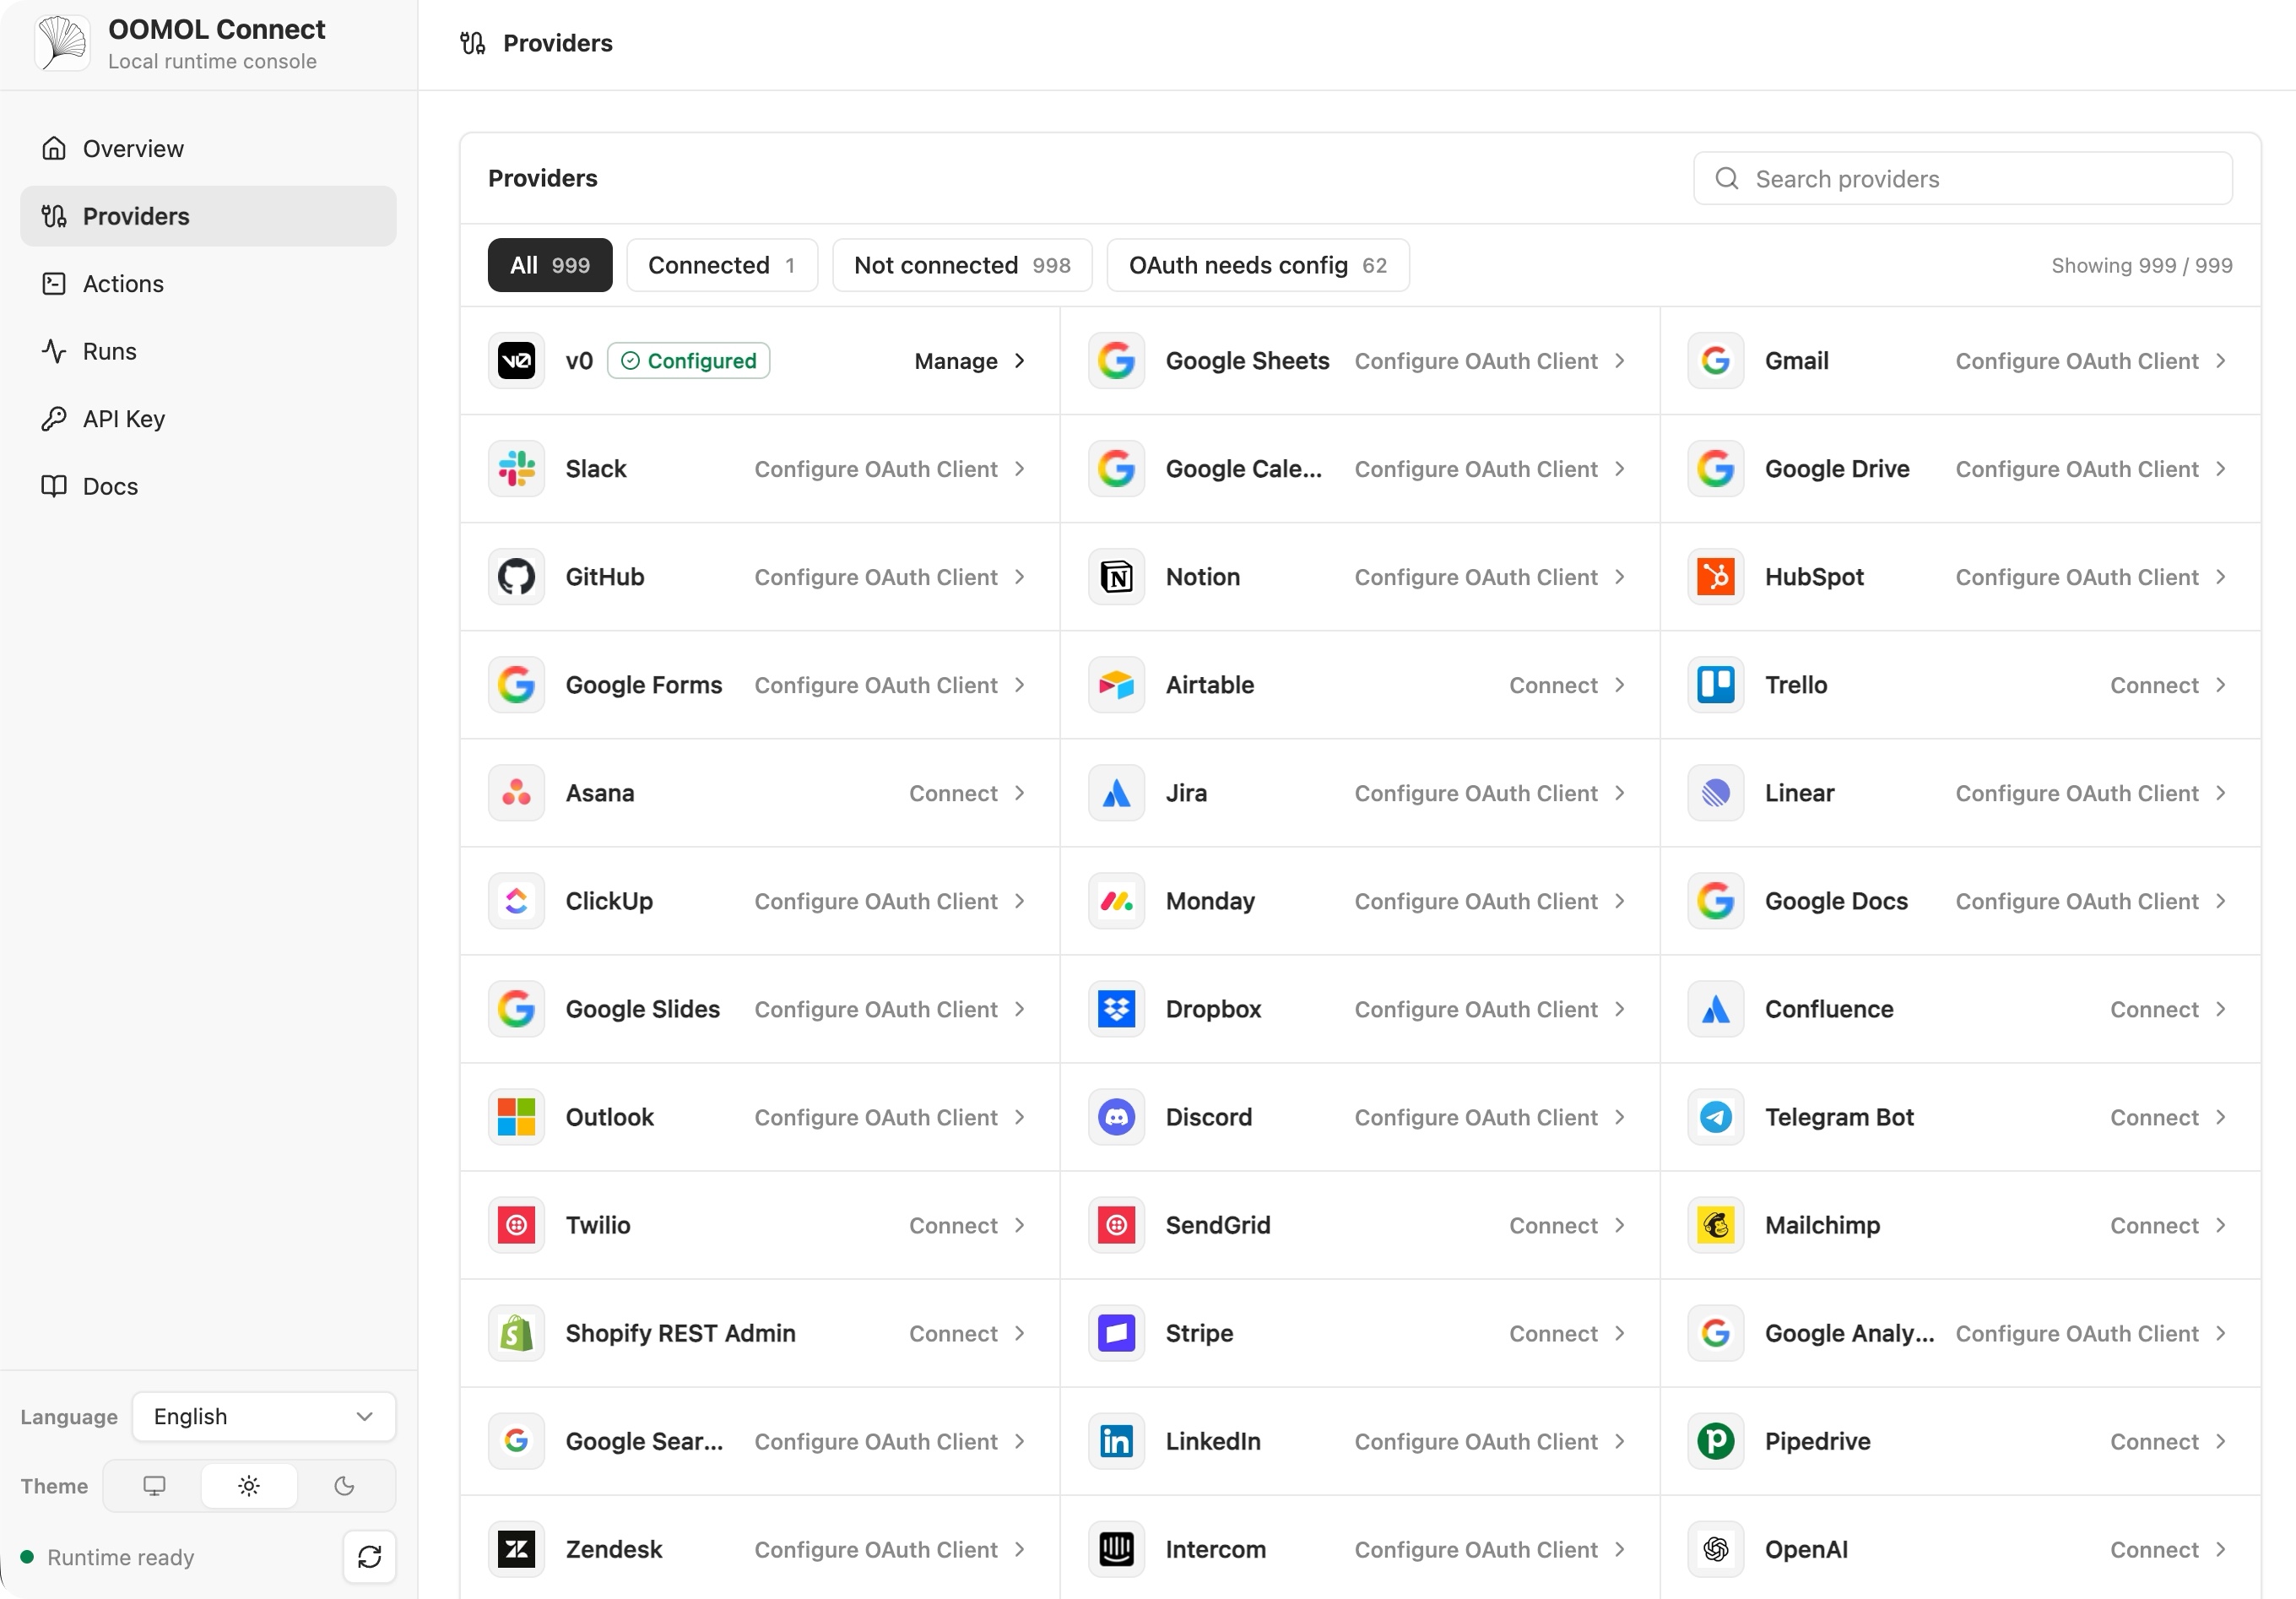
Catálogo de Conectores
Usa el catálogo de conectores para ver los servicios disponibles, buscar proveedores y abrir sus Acciones y configuración de credenciales desde un solo lugar.
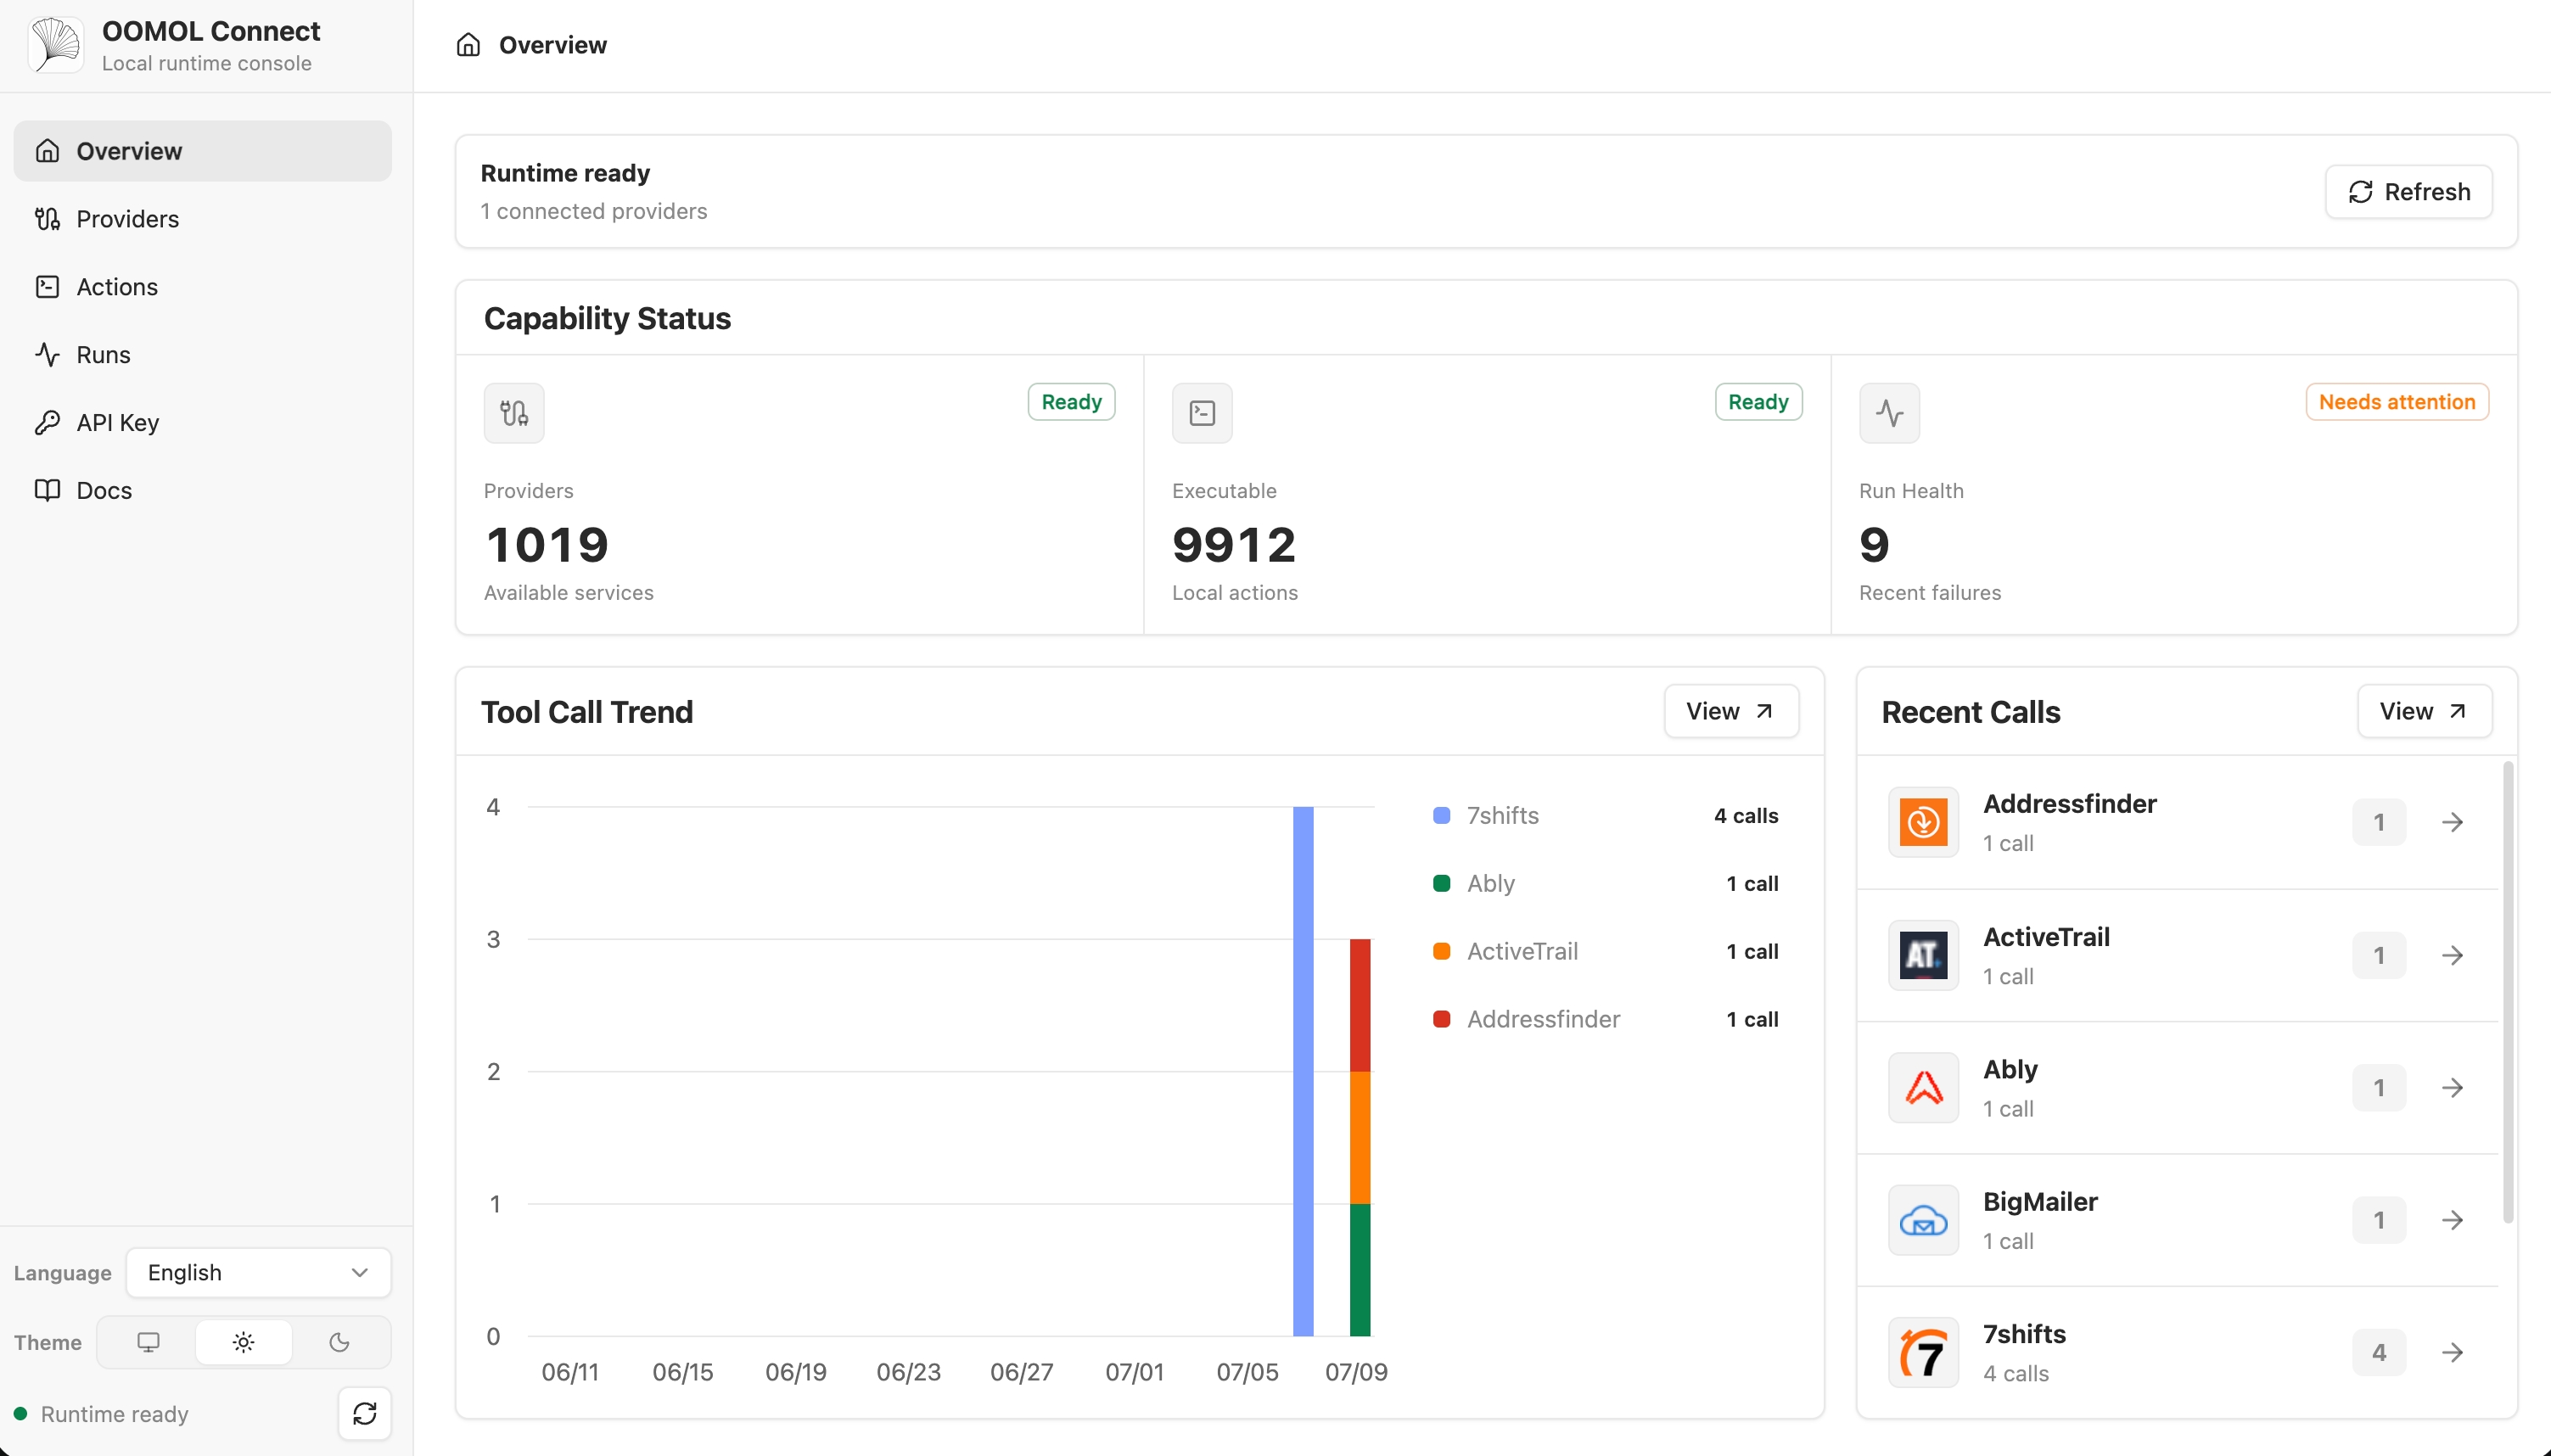
Resumen de Uso
Usa la página de Resumen después de la implementación para monitorear la preparación del tiempo de ejecución, proveedores disponibles, Acciones ejecutables, fallos recientes, tendencias de llamadas de herramientas y llamadas recientes.
Los nombres de proveedores y marcas comerciales pertenecen a sus respectivos propietarios y se usan solo para identificación e interoperabilidad.
Cómo Funciona
flowchart LR
  Agent["AI Agent / App"] -->|"SDK / CLI / MCP / HTTP"| Gateway["OpenConnector Gateway"]
  Gateway --> Auth["Credential & OAuth Boundary"]
  Gateway --> Catalog["Provider Catalog"]
  Gateway --> Actions["Open-source Action Executors"]
  Gateway --> Policy["Tokens, Scopes, Allow/Block Policy"]
  Gateway --> Logs["Run Logs"]
  Actions --> Providers["1,000+ Providers"]
  Console["Web Console"] --> Gateway
  Cloudflare["Cloudflare Workers, D1, R2"] -. deploy .-> Gateway
Las aplicaciones y agentes descubren Acciones, inspeccionan esquemas y alcances, seleccionan un alias de conexión y ejecutan a través de la puerta de enlace. Los secretos de proveedores permanecen detrás del límite del tiempo de ejecución; los agentes reciben los metadatos, etiquetas de cuenta seguras y resultados de ejecución necesarios para la ejecución.
Rutas de Uso
| Ruta | Mejor para | Incluye |
|---|---|---|
| Autoalojamiento de código abierto | Desarrolladores y equipos que quieren control total | Tiempo de ejecución Docker o Node local, estado SQLite o PostgreSQL, archivos de tránsito locales o compatibles con S3, MCP, HTTP, OpenAPI y Consola Web |
| Kubernetes (Helm) | Equipos que ejecutan sus propios clústeres | Gráfico Helm endurecido con SQLite respaldado por PVC o PostgreSQL más enlaces de migración, Ingress, autoscaling y conmutadores NetworkPolicy |
| OOMOL | Equipos que quieren que los usuarios autoricen cuentas inmediatamente | Aplicaciones OAuth proporcionadas por OOMOL, créditos Connect mensuales incluidos e infraestructura de tiempo de ejecución alojada; los mismos contratos de proveedor y Acción mantienen un camino abierto hacia una implementación privada o autoalojada posterior |
Inicio Rápido
[!NOTE] Esto inicia un tiempo de ejecución autoalojado. Los proveedores OAuth requieren credenciales de cliente OAuth de las aplicaciones que registres con esos proveedores. Para permitir que los usuarios autoricen proveedores compatibles sin configurar tus propias aplicaciones OAuth, usa conectores alojados por OOMOL.
Inicia el tiempo de ejecución desde la imagen publicada con Docker Compose:
docker compose up
Esto extrae ghcr.io/oomol-lab/open-connector:latest. Para compilar desde el código fuente en su lugar:
docker compose -f docker-compose.yml -f docker-compose.build.yml up --build
Abre la consola local y la referencia API generada:
http://localhost:3000
http://localhost:3000/docs
Ejecuta una Acción sin autenticación para verificar el tiempo de ejecución:
curl -s -X POST http://localhost:3000/v1/actions/hackernews.get_top_stories \
  -H 'content-type: application/json' \
  -d '{"input":{}}'
Consulta docs/quickstart.md para la configuración local completa, la primera conexión de proveedor, el flujo OAuth y la configuración del tiempo de ejecución.
Conectar un Proveedor
GitHub es el ejemplo más simple con credenciales porque puede usar un token de acceso personal:
curl -s -X PUT http://localhost:3000/api/connections/github \
  -H 'content-type: application/json' \
  -d '{"authType":"api_key","values":{"apiKey":"github_pat_..."}}'

curl -s -X POST http://localhost:3000/v1/actions/github.get_current_user \
  -H 'content-type: application/json' \
  -d '{"input":{}}'
Para aplicaciones OAuth2, conexiones nombradas, cifrado de credenciales, renovación de tokens y políticas de acciones, consulta docs/credentials.md y docs/configuration.md.
Consola Web
Para desarrollo local basado en npm, abre http://localhost:5173; el servidor de desarrollo de la Consola Web hace proxy de
solicitudes API al tiempo de ejecución en http://localhost:3000. Para Docker o un tiempo de ejecución Node compilado, la
consola se sirve desde http://localhost:3000.
La consola admite exploración de proveedores, configuración de claves API y clientes OAuth, creación de tokens de tiempo de ejecución, inspección de esquemas de Acción, depuración de Acciones, revisión de ejecuciones recientes y acceso a los metadatos OpenAPI y MCP generados.
Almacenamiento de Tiempo de Ejecución PostgreSQL
El tiempo de ejecución Node usa SQLite por defecto y puede usar PostgreSQL 15 o más reciente cuando
OOMOL_CONNECT_DATABASE_URL está configurado. Las migraciones de PostgreSQL son explícitas: ejecuta
npm run runtime:migrate antes de iniciar una versión con migraciones pendientes. El inicio del servidor solo
verifica la preparación del esquema y nunca aplica DDL de PostgreSQL. Consulta
docs/configuration.md para configuración, permisos, TLS
y requisitos de múltiples instancias. La imagen Docker expone el mismo ejecutor que su subcomando migrate;
consulta docs/docker-ghcr.md.
Imagen Docker (GHCR)
Ejecuta OpenConnector desde una imagen precompilada en GitHub Packages (GHCR): ghcr.io/oomol-lab/open-connector. Usa
latest para la versión más reciente, una versión fijada para producción, o tip para la compilación
main más reciente.
Consulta docs/docker-ghcr.md para etiquetas, extracción y ejecución.
Un Bot de IA Listo para Usar con Leina
Si quieres un bot de IA que puedas usar de inmediato, prueba Leina. Leina se conecta a más de 1,500 aplicaciones SaaS y te permite personalizar tu propio agente de IA eligiendo sus conexiones de aplicaciones, habilidades y base de conocimiento para adaptarse a los flujos de trabajo de tu equipo.
Úsalo en Slack, Microsoft Teams, Discord o Telegram para encontrar información, compilar informes semanales, organizar comentarios de clientes y preparar seguimientos de ventas a través de las aplicaciones que autorices.
Documentación
- Inicio rápido
- Herramientas de desarrollo
- Gestión programática de conexiones
- Conecta tus clientes: MCP, CLI y SDK
- Tutorial de Gmail OAuth y SDK
- Instagram OAuth y Acciones
- API de tiempo de ejecución y MCP
- Incrusta el tiempo de ejecución (
@oomol-lab/open-connector) - Opciones de implementación
- Implementación en Fly.io
- Implementación en Cloudflare
- Imagen Docker (GHCR)
- Binario único
- Configuración
- Credenciales y OAuth
- Formato de catálogo
- Lenguaje de verificación
- Contribución
- Código de Conducta
- Seguridad
Desarrollo
Usa Node.js 22 o más reciente:
npm install
npm run dev
La API de tiempo de ejecución local escucha en http://localhost:3000. El servidor de desarrollo de la Consola Web escucha en
http://localhost:5173 y hace proxy de solicitudes API al tiempo de ejecución.
Antes de abrir una solicitud de extracción:
npm run fix-check
npm test
El código de proveedores vive bajo src/providers/<service>. Consulta
CONTRIBUTING.md para las reglas de contribución de proveedores.
Alcance de la Licencia
A menos que se indique lo contrario, el código fuente, los scripts, el andamiaje de proyectos generado, las pruebas y la documentación escritos para este repositorio están bajo la Licencia Apache, Versión 2.0. Consulta LICENSE.txt.
La licencia Apache-2.0 de este repositorio no otorga derechos sobre productos de terceros, proveedores, aplicaciones, APIs, marcas comerciales, marcas de servicio, nombres comerciales, logotipos, iconos, activos de marca, documentación, capturas de pantalla u otros materiales protegidos por derechos de autor que pertenezcan a sus respectivos titulares.
Los nombres de proveedores y aplicaciones, metadatos, enlaces, alcances, permisos y logotipos/iconos opcionales se incluyen únicamente para identificar servicios y permitir la interoperabilidad. Todos los derechos de marca y producto de terceros permanecen con sus respectivos propietarios. La inclusión en este catálogo no implica respaldo, patrocinio, asociación, certificación o verificación por parte de dichos propietarios.
Si contribuyes con metadatos o activos de proveedores, envía únicamente material que tengas derecho a enviar. Prefiere enlazar a activos públicos oficiales en lugar de copiar archivos de marca en este repositorio.
Comunidad
Por favor, mantén los problemas y solicitudes de extracción enfocados, respetuosos y accionables. La participación en este proyecto se rige por CODE_OF_CONDUCT.md.
Apoya a OpenConnector
Si OpenConnector te resulta útil, darle una ⭐ ayuda a que más desarrolladores descubran el proyecto.
Contribuyentes
Gracias a todos los que han ayudado a construir OpenConnector. ¿Quieres unirte a ellos? Consulta CONTRIBUTING.md.
Historial de Estrellas
