mcpgate
Puerta de enlace MCP autoalojada que conecta Claude, ChatGPT y otros agentes de IA con más de 20 herramientas empresariales (GitLab, Jira, Notion, Google Workspace, Slack, Grafana, …) con OAuth, registros de auditoría y cero datos que salgan de tu infraestructura.
Documentación
mcpgate — Puerta de enlace MCP autoalojada con privacidad primero
Conecta Claude, ChatGPT, Codex, Gemini y cualquier agente compatible con MCP a 40 herramientas empresariales (Jira, GitLab, GitHub, Notion, Confluence, Slack, Google Workspace, Microsoft 365, HubSpot, Pipedrive, Windmill, Google Cloud Logging, Google Ads, Grafana, Sentry, Figma, Miro, …) a través de una única puerta de enlace MCP autoalojada. Seudonimización de PII integrada con rehidratación local, ganchos de política de dos capas (empresa + usuario, YAML, recargados en caliente) y un Mapa de Contexto servido por la puerta de enlace para que tus agentes respondan con la configuración de tu empresa en lugar de adivinar. Cero datos en reposo, licencia BSL 1.1 (gratuita hasta 5 usuarios).
Sitio web · Documentación · Demo · Precios · Comparar · Docker Hub


Este repositorio contiene la distribución de autoalojamiento para mcpgate: Docker Compose, plantillas de configuración, ganchos y documentación de operaciones. Las imágenes de contenedor publicadas se lanzan a través del pipeline de CI/CD conectado a este repositorio.
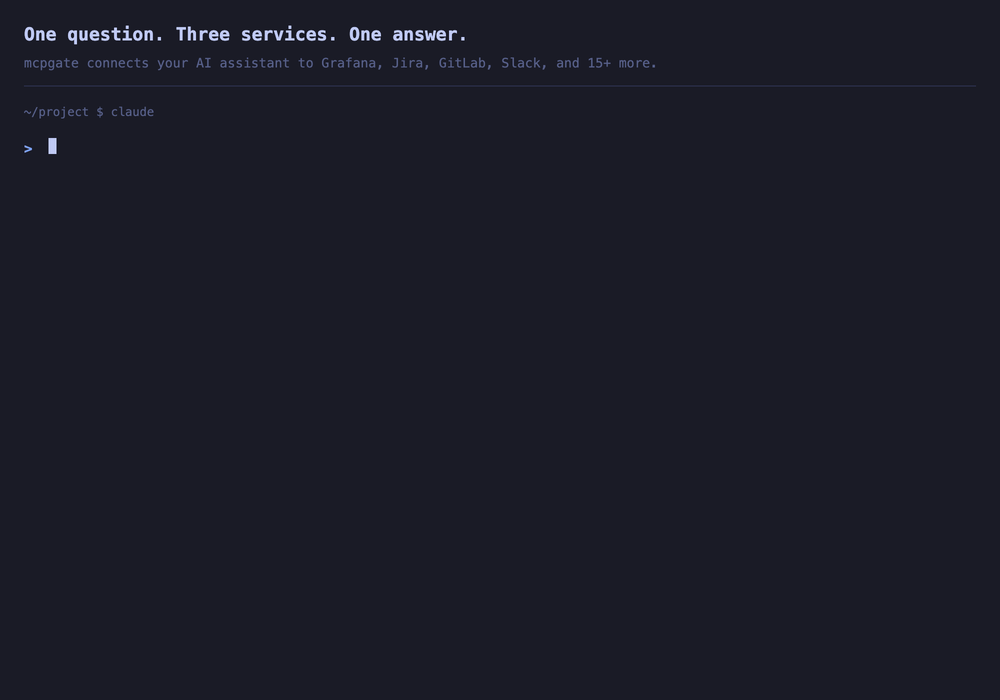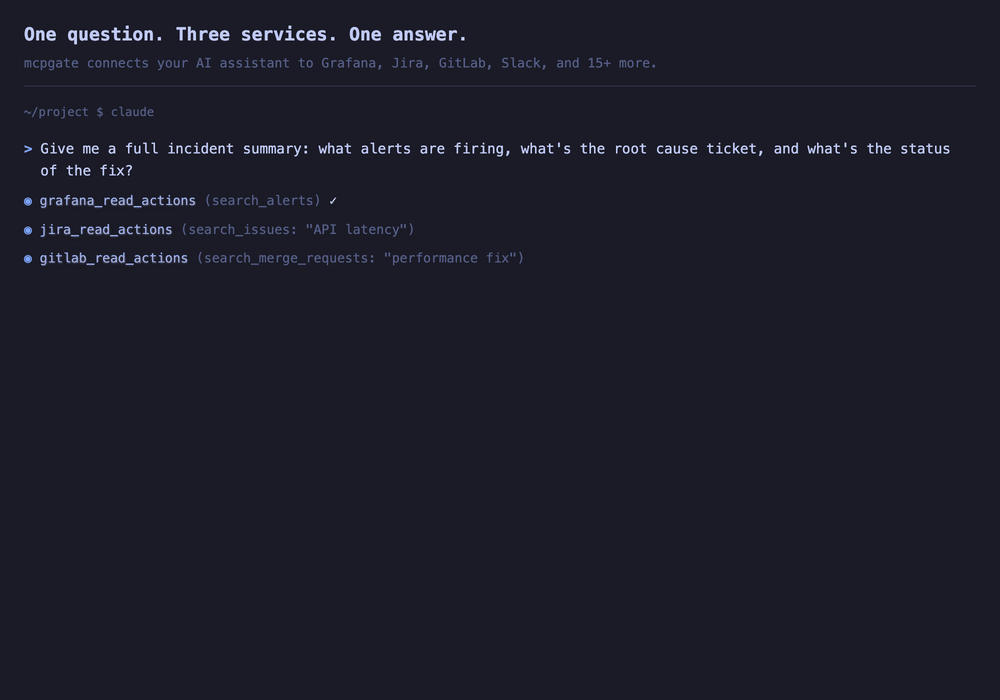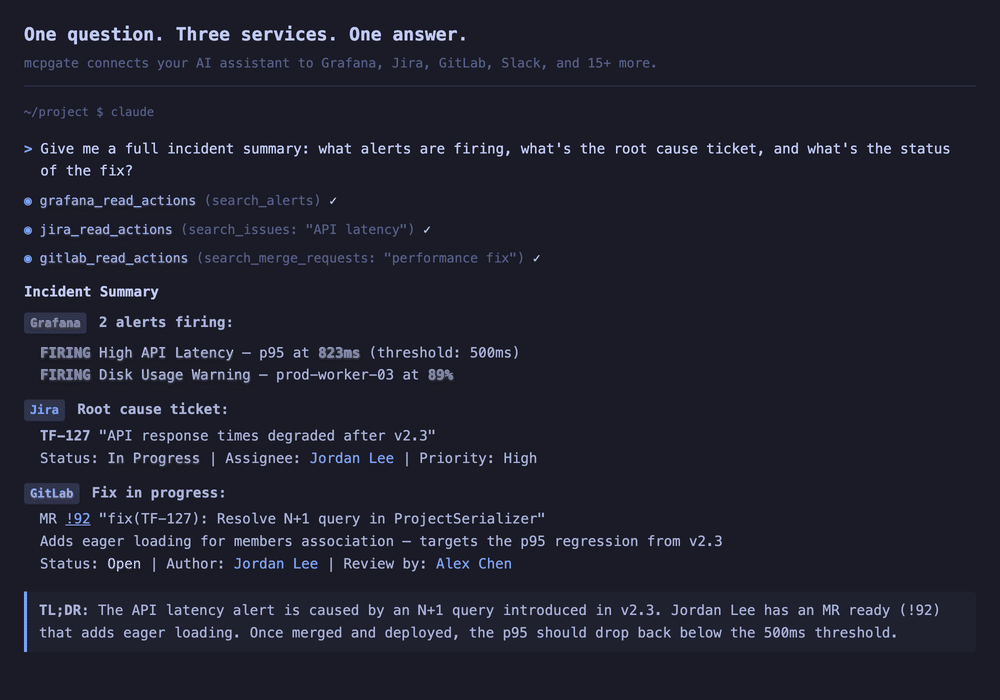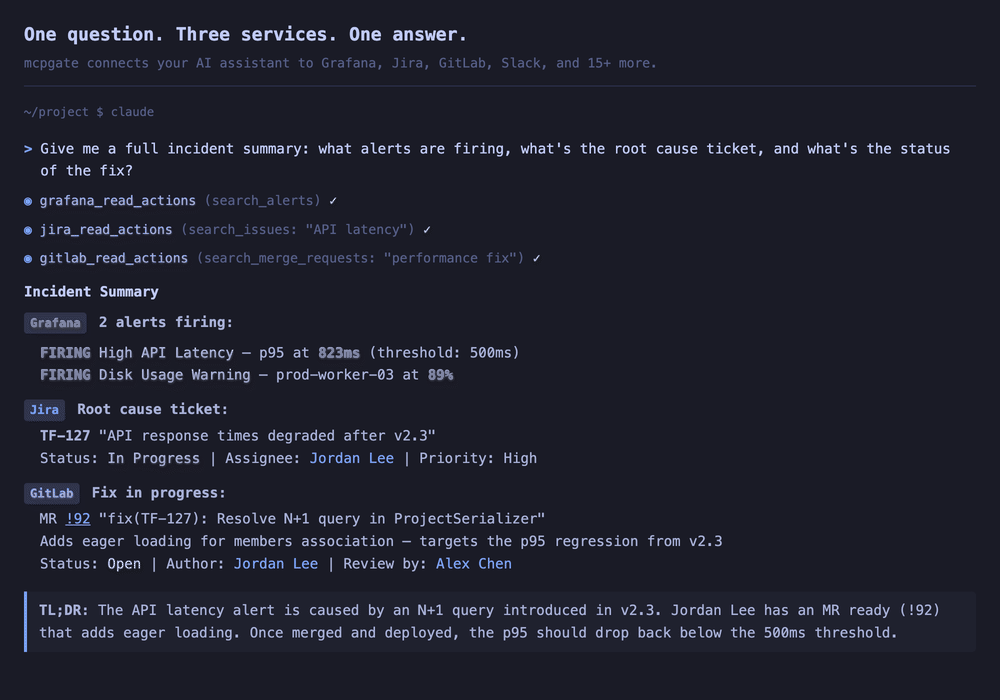
Un jefe de producto termina una entrevista con un usuario y le pide a Claude que consolide sus notas en Notion. (Funciona igual con ChatGPT, Codex o cualquier agente compatible con MCP.) Después de revisarlas, guarda las conclusiones clave en la base de datos de insights y enmarca una oportunidad para la próxima reunión de producto. Lo que solía tomar el resto del día se hace en 15 minutos.
Semanas después, el equipo de producto decide priorizar esa oportunidad. El jefe de producto le da a la IA el contexto completo, añade restricciones y comienza a prototipar. La IA extrae el código base, crea un prototipo funcional y el jefe de producto itera sobre el problema real, no sobre las herramientas. Unas horas después, el prototipo se integra con la aplicación existente y el sistema de diseño, porque la IA tenía el contexto para hacerlo bien. Los cambios se guardan automáticamente en una rama de Git.
Con todo ese contexto cargado, la IA redacta tickets de Jira para el refinamiento. Los ganchos se encargan de las partes tediosas: convertir Markdown al formato ADF de Jira, aplicar campos obligatorios y bloquear sobrescrituras accidentales. Cuando el equipo se reúne, revisan un prototipo funcional, identifican brechas y lo hacen accionable. Diseño, desarrollo, QA: cada uno continúa donde el anterior lo dejó, con contexto completo.
mcpgate conecta tus herramientas a tu IA: Notion, Jira, GitLab, Figma, HubSpot, Pipedrive, Windmill y muchas más. Hay 40 integraciones integradas y puedes añadir las tuyas mediante importación OpenAPI. Los ganchos de empresa aplican tus políticas, mientras que los ganchos de usuario permiten que las personas ajusten reglas directamente desde su cliente de IA, recargados en caliente en segundos. mcpgate funciona como puerta de enlace MCP, pero también como puerta: tus reglas, tus datos. Elimina los bucles entre equipos, gestiona el contexto de forma segura en los traspasos y deja que tu equipo se centre en construir.
La transformación con IA está ocurriendo. Tus herramientas, tus datos y tu contexto necesitan estar conectados: mcpgate es cómo lo haces en tus propios términos.
Inicio rápido
docker compose up -d
open http://localhost:8642
Eso es todo. No se necesita ningún archivo .env. El asistente de configuración te guía a través del inicio de sesión, la marca, el equipo y la conexión de servicios. Los secretos se generan automáticamente en el primer inicio.
¿Nuevo aquí? Clona el repositorio para obtener el
docker-compose.ymlpreconfigurado:git clone https://gitlab.com/mcpgate/mcpgate.git && cd mcpgateO copia el
docker-compose.ymldesde mcpgate.de/docs/quickstart.
¿Ya tienes un
.env? Sigue funcionando: las variables de entorno tienen prioridad sobre la configuración del asistente.
Conecta tu IA
Después de la configuración, conecta tu cliente de IA desde el panel:
Claude — En toda la empresa (recomendado)
Configura una vez en claude.ai/admin-settings/connectors:
Name: mcpgate
URL:  https://your-gateway-url/mcp
Claude Code
claude mcp add mcpgate https://your-gateway-url/mcp -s user -t http
ChatGPT
Configuración → Apps → Añadir app → OAuth → introduce tu URL de MCP.
Codex / Gemini CLI
codex mcp add mcpgate --url https://your-gateway-url/mcp
gemini mcp add --transport http mcpgate https://your-gateway-url/mcp
Arquitectura
flowchart TB
    AI["Claude · ChatGPT · Codex · Gemini · Any MCP Agent"]

    AI -- "MCP Protocol (tool calls)" --> Auth

    subgraph GW["mcpgate"]
        Auth["Authentication — OAuth / OIDC"]
        Pre["Pre-Hooks — validate · inject · transform"]
        Exec["Action Executor — YAML-defined, per-service"]
        Post["Post-Hooks — instruct · notify"]

        Auth --> Pre --> Exec --> Post
    end

    Post --> Services

    Services["Slack · Jira · Confluence · GitLab · GitHub\nGoogle Workspace · Microsoft 365 · Notion · Figma · HubSpot\nGrafana · Sentry · Metabase · Amplitude · BigQuery · Windmill · Google Cloud Logging\nGoogle Search Console · Sistrix · Google Ads · Pipedrive · …"]
Cómo fluye una solicitud:
- La IA envía una llamada de herramienta vía MCP (p. ej.
jira_write_actions→create_issue) - mcpgate autentica al usuario mediante OAuth/OIDC
- Los pre-ganchos se ejecutan: validan permisos, bloquean acciones destructivas, transforman datos (p. ej. Markdown → ADF de Jira)
- La acción se ejecuta contra la API del servicio usando tokens OAuth por usuario
- Los post-ganchos se ejecutan: limitan el tamaño de la respuesta, añaden sugerencias de visualización y, opcionalmente, encadenan acciones de seguimiento (p. ej. publicar una notificación en Slack después de crear un issue de Jira)
- El resultado regresa al cliente de IA
Autenticación
| Método | Caso de uso |
|---|---|
| Inicio de sesión del broker | Inicio de sesión con Google/Microsoft, cero configuración (predeterminado) |
| SSO OIDC | Tu propio proveedor de identidad (Google, Microsoft, Okta, Keycloak, Auth0). Los nuevos usuarios se aprovisionan automáticamente — sin tabla de usuarios separada que mantener. |
| Enlaces mágicos | Inicio de sesión por correo electrónico para colaboradores externos |
El SSO y las credenciales de servicio se configuran a través del asistente de configuración o .env. Consulta .env.example para la referencia completa.
Servicios
Habilita un servicio introduciendo credenciales en el asistente de configuración o .env. Solo se activan los servicios configurados. La tabla siguiente es la superficie curada: cada servicio también expone una larga cola de acciones autogeneradas descubiertas bajo demanda (consulta "Descubrimiento de larga cola" más abajo).
Productividad y colaboración
| Servicio | Lo que tu agente puede hacer |
|---|---|
| Google Workspace | Gmail, Calendar, Drive, Docs, Sheets, Slides |
| Microsoft 365 | Outlook, Teams, OneDrive, SharePoint, Calendar, Excel |
| Slack | Buscar mensajes, leer canales, publicar mensajes, gestionar recordatorios |
| Notion | Páginas, bases de datos, bloques, comentarios, subidas de archivos |
| Notion MCP | El servidor MCP alojado de Notion: búsqueda de contenido completo y de IA de Notion |
| Confluence | Espacios, páginas, comentarios, búsqueda CQL |
Ingeniería y operaciones
| Servicio | Lo que tu agente puede hacer |
|---|---|
| Jira | Crear/actualizar issues, transiciones, registros de trabajo, sprints, comentarios |
| GitLab | Issues, merge requests, pipelines, despliegues, variables de CI/CD, búsqueda de código |
| GitHub | Issues, pull requests, releases, búsqueda de código en repositorios |
| Jenkins | Builds, pipelines, disparadores de trabajos, lectura de registros |
| Sentry | Seguimiento de errores, consultas de issues, releases, estadísticas |
| Grafana | Paneles, búsqueda de registros Loki, historial de alertas, métricas |
| Google Cloud Logging | Leer entradas de Cloud Logging y Cloud Audit Logs (quién hizo qué, cuándo) para los proyectos de GCP a los que tu cuenta puede acceder |
| Google Admin SDK Reports | Actividades de auditoría de Google Workspace: quién creó, editó, movió o eliminó qué archivo y cuándo (solo administradores) |
| Windmill | Disparar scripts, flujos y endpoints en tu instancia de Windmill, a través del servidor MCP alojado de Windmill |
| Informes de errores y funciones | Permitir que los usuarios informen errores y soliciten funciones a través del agente |
Marketing, SEO y analítica
| Servicio | Lo que tu agente puede hacer |
|---|---|
| Google Search Console | Analítica de búsqueda, inspección de URL, gestión de sitemaps, solicitudes de indexación |
| Sistrix | Índice de visibilidad, posiciones de palabras clave, cambios en SERP, backlinks de competidores |
| BigQuery | Consultas SQL contra tu almacén de datos (exportaciones de Adjust, GA, informes de negocio) |
| Google Ads | Cuentas, campañas, grupos de anuncios, rendimiento e informes de anuncios (solo lectura) |
| Google Analytics | Informes de tráfico GA4, participación y conversiones, datos en tiempo real |
| Google Tag Manager | Contenedores, espacios de trabajo, etiquetas, disparadores, variables: la publicación sigue siendo un paso humano en la interfaz de GTM |
| Bing Webmaster | Rendimiento de búsqueda de Bing/Copilot, estadísticas de consultas y páginas, datos de rastreo/índice |
| Amplitude | Gráficos, usuarios activos, cohortes, experimentos, repeticiones de sesiones |
| Metabase | Paneles de BI, SQL nativo, exploración de esquemas |
Ventas y CRM
| Servicio | Lo que tu agente puede hacer |
|---|---|
| HubSpot | Contactos, empresas, negocios, tickets, actividades de participación, a través del servidor MCP de HubSpot |
| Pipedrive | Negocios, personas, organizaciones, actividades, pipelines, leads, notas |
Diseño y creatividad
| Servicio | Lo que tu agente puede hacer |
|---|---|
| Figma | Archivos, componentes, estilos, comentarios, recursos de desarrollo |
| Figma MCP | El servidor MCP alojado de Figma: contexto de diseño a código, tokens de diseño, escritura en lienzo |
| Miro | Tableros, diagramas, documentos, comentarios, widgets (a través del servidor MCP oficial de Miro) |
| Supernova | Tokens de diseño, componentes, documentación |
| Supernova MCP | El servidor MCP alojado de Supernova: tokens de diseño, componentes, documentación y recursos |
Lugar de trabajo y contenido
| Servicio | Lo que tu agente puede hacer |
|---|---|
| WordPress | Entradas, páginas, metadatos SEO de Yoast (multi-instancia) |
| Transifex | Proyectos de traducción, cadenas, idiomas, revisiones |
| Home Assistant | Sensores de oficina, control de calefacción |
| Joan | Reserva de escritorios y salas de reuniones |
Tiendas de aplicaciones
| Servicio | Lo que tu agente puede hacer |
|---|---|
| AppStore Connect | Reseñas de apps, valoraciones, versiones, builds, testers de TestFlight |
| Google Play | Reseñas de apps Android, valoraciones, gestión de canales de lanzamiento |
| Google Play Vitals | Tasa de fallos de Android, tasa de ANR, errores y métricas de rendimiento (diario) |
| Google Play Reports | Informes de descargas de Play Console: instalaciones, rendimiento de la tienda, adquisiciones (CSV) |
Además, herramientas de autogestión (configuración de la puerta de enlace, informes de issues) e importación OpenAPI para cualquier otra cosa. Consulta docs/services/ para ejemplos de preguntas que un cliente puede hacer a su agente por servicio.
Mapa de Contexto
CI/CD para lo que tu IA sabe sobre tu empresa. Un corpus curado en Markdown: qué sistemas y repositorios existen, quién es dueño de qué, cómo se conectan las cosas, servido desde la puerta de enlace a cada cliente de IA conectado. La puerta de enlace lo sincroniza y lo sirve; la IA se ejecuta en los consumidores, no en el mapa en sí.
- Ancla — apunta la puerta de enlace a un repositorio git (auditable, con diff, reversible) o pega contenido en línea (cero git). Una encuesta configurable lo mantiene fresco; un webhook opcional con un secreto por inquilino dispara un reindexado inmediato. Un endpoint REST de envío de contenido permite que otros sistemas publiquen entradas directamente.
map_read— una nueva herramienta MCP que recibe cada cliente de IA conectado. Búsqueda BM25 sobre el índice de páginas; recupera una sola página por id. Una sugerencia de sesión de una línea empuja al modelo a consultar el mapa para preguntas de dónde vive X / quién es dueño de qué / cómo se conecta en lugar de adivinar.- La frescura viaja en cada respuesta de herramienta — una comparación mínima de clave de versión en cada llamada de herramienta; al cambiar, el delta con ámbito de etiqueta se adjunta a la respuesta de la herramienta una vez por sesión por cambio. Cubre también las herramientas de paso (Jira, Slack, Notion, GitLab, …), de modo que una sesión activa nota un cambio de mapa a mitad de sesión en su siguiente llamada: sin interrupción del cliente, sin reenvío.
- Canal de brechas —
map_readlas consultas que vuelven vacías se registran en un canal acotado, deduplicado y con PII eliminada, con agregación de frecuencia. La materia prima para proponer nuevas páginas; nada se escribe automáticamente. map_write— los agentes de IA pueden corregir páginas obsoletas directamente. Cada escritura (edición en línea, REST de envío de contenido,map_write) pasa la misma compuerta: escaneo de fugas + validación de tamaño/formato + atribución. En modo repositorio, la puerta de enlace hace commit y push con su propia identidad; la copia servida se reindexa inmediatamente.- Solo operadores por defecto — las herramientas
map_read/map_writey el beacon de frescura están ocultas para los rolesexternal/viewer. El visor de administración está endurecido contra XSS; la credencial git no tiene token en reposo; solo se aceptan hosts git en lista blanca; los escapes de symlink se rechazan y se registran.
El punto central: conocimiento organizacional compartido que la memoria personal de la IA no puede resolver, en texto plano que posees, mantenido fresco porque la puerta de enlace nota cuándo se usa y qué se pierde.
See docs/admin/context-map/ para la referencia completa del operador.
Cumplimiento y seguridad
Salvaguardas integradas que no requieren configuración:
- Saneamiento de PII con rehidratación de seudónimos — los datos sensibles (correos electrónicos, nombres, números de teléfono) se reemplazan con seudónimos estables antes de llegar al LLM, y luego se rehidratan cuando el agente llama a una herramienta. El mapeo permanece en las instalaciones, cifrado en reposo, y expira después de 24 horas. Preserva los flujos de escritura que la simple redacción rompería.
- Valores predeterminados de seguridad de escritura — las acciones destructivas (eliminar, archivar, PUTs de panel) requieren
confirmed=trueoforce=trueexplícitos. Los límites de tamaño de respuesta previenen operaciones masivas accidentales. - No almacena nada en tránsito — mcpgate es un paso directo. Las acciones de herramientas son auditables en tus propias herramientas (Jira, GitLab, Slack) donde ocurren. Los únicos datos que retenemos son el mapeo de seudónimos cifrado para la rehidratación de PII, con un TTL de 24 horas.
- Alta disponibilidad — se ejecuta como múltiples réplicas detrás de tu balanceador de carga. Los cambios de configuración se propagan a todas las réplicas en segundos.
Cómo se compara mcpgate
El espacio de puertas de enlace MCP está saturado. El catálogo e2b-dev/awesome-mcp-gateways (abril de 2026) lista 21 de código abierto y 23 comerciales, y esa lista no es exhaustiva — no incluye todos los proyectos de tiempo de ejecución de IA que incluyen funcionalidad de puerta de enlace. La mayoría de los proyectos se superponen en la superficie de enrutamiento; las diferencias significativas están en la licencia, la historia de despliegue, y lo que hacen más allá del enrutamiento.
Una lectura rápida contra tres vecinos nombrados (cifras verificadas el 2026-05-17 vía API de GitHub):
| mcpgate | Obot | Docker MCP Gateway | IBM ContextForge | |
|---|---|---|---|---|
| Licencia | BSL 1.1 (gratis ≤5 usuarios) | MIT | MIT | Apache-2.0 |
| Etapa de vida (estrellas / bifurcaciones, 2026-05-17) | público desde 2026-03, 1 cliente de referencia | 777 / 164 | 1,392 / 244 | 3,719 / 661 |
| Autoalojado | ✅ | ✅ | ✅ (plugin CLI de Docker) | ✅ |
| Seudonimización de PII con rehidratación | ✅ integrado | ❌ (no incluido — podría añadirse en el código OSS) | ❌ (fuera de alcance) | ❌ (no en README) |
| Enlaces de política a nivel de usuario | ✅ YAML, recargado en caliente | ❌ (RBAC de operador) | ❌ (listas de permitidos de perfil) | RBAC vía alcances JWT (operador) |
| Integraciones de servicios integradas | 29 (YAML nativo escrito a mano + proxies oficiales de MCP) | conjunto curado | compone desde el catálogo Docker MCP (~200) | MCP federado / A2A / REST / gRPC |
| OAuth / DCR / PKCE / portador estático / sin autenticación | unificado | OAuth 2.1 | depende por servidor en el catálogo | unificado, con alcances JWT |
| Nativo de Kubernetes | posible, sin gráfico Helm oficial | ✅ gráfico Helm | solo Docker (CE / Desktop) | ✅ + Helm + AWS / Azure / GCP / IBM Cloud / OpenShift |
Las celdas ❌ anteriores tratan sobre lo que cada proyecto incluye de fábrica, no un techo arquitectónico — Obot, Docker MCPG, y ContextForge son todos lo suficientemente abiertos como para que cualquiera de esas características pueda construirse sobre ellos con inversión de ingeniería. El intercambio es quién hace la ingeniería y quién asume el mantenimiento. Cada página de comparación en el sitio web explica ese intercambio explícitamente.
Comparaciones honestas y detalladas viven en el sitio web:
- mcpgate vs Obot
- mcpgate vs Docker MCP Gateway
- Todas las comparaciones (IBM ContextForge, MintMCP, Lunar.dev MCPX próximamente)
Donde otro proyecto es el mejor ajuste para tu equipo, lo decimos.
Hooks
Hooks de política y enriquecimiento en config/tool_hooks.yaml:
- Política (validación): confirmación de acciones destructivas, guardias de endpoints de API, verificaciones de transición
- Enriquecimiento (mutación): conversión Markdown → ADF, normalización de texto, autoenlazado, plantillas
- Post-procesamiento (observabilidad): limitación de respuestas, automatización entre servicios, manejo de errores de autenticación
Los hooks manejan garantías deterministas — conversión de formato, seguridad de escritura, auditoría, manejo de PII. Para instrucciones con forma de preferencia y flujo de trabajo (plantillas de equipo, estilo individual), el mecanismo emergente de Skills del estándar MCP (formato SKILL.md) es el lugar correcto. Los hooks imponen; las skills personalizan.
Aviso: el Grupo de Trabajo de Interceptores de MCP (SEP-1763, carta 2026-04-21) está estandarizando exactamente lo que mcpgate llama hooks hoy. Los tres tipos de Interceptor — validación, mutación, observabilidad — se mapean 1:1 a nuestros Hooks de Política / Enriquecimiento / Post. Una vez que el SEP se estabilice, expondremos
interceptor/listy amigos como un adaptador delgado sobre el sistema de hooks existente.
Recarga en caliente sin reinicio:
curl -X POST http://localhost:8642/admin/reload
Ver OPERATIONS.md para detalles.
Personalización
Marca, control de acceso, y hooks son configurables a través del asistente de configuración o archivos de configuración. Personaliza el panel con el nombre de tu empresa, logotipo, y colores.
Actualizaciones
docker compose pull
docker compose up -d
Referencia de configuración
Para configuración avanzada, crea un archivo .env desde la plantilla:
cp .env.example .env
Ver .env.example para todas las opciones disponibles incluyendo OIDC, credenciales de servicio, características de IA, y reporte de errores.
Operaciones
Ver OPERATIONS.md para verificaciones de salud, métricas, recarga en caliente, extensiones, y solución de problemas.
Soporte
Contacto: hello@mcpgate.de
Licencia
Business Source License 1.1. Ver LICENSE.
Uso personal y comercial interno permitido, incluyendo producción. Ofrecer mcpgate como un servicio alojado requiere una licencia comercial. Ver COMMERCIAL.md.