dynoweb-shopify-mcp
Conecta Claude, Cursor o ChatGPT a los datos reales de visitantes de una tienda Shopify — mapas de calor, repeticiones de sesiones, embudos, atribución de ingresos — con ~70 herramientas que también escriben de vuelta: editar productos, lanzar popups, aplicar correcciones de SEO.
Documentación
Un servidor MCP remoto que pone los análisis y controles de tu tienda en Claude, Cursor o ChatGPT — 66 herramientas, con las mismas puertas de aprobación que el agente integrado en la app.
Si prefieres no abrir otro panel, no lo hagas. DynoWeb ejecuta un servidor remoto de Model Context Protocol, de modo que los datos de comportamiento de tu tienda y sus controles se convierten en herramientas dentro del cliente de IA en el que ya trabajas.
La diferencia práctica: en lugar de navegar hasta un informe, preguntas en el lugar donde ya estás pensando — y la respuesta llega junto a tu código, tus notas o el resto de la conversación.
Dónde encontrarlo
En tu administrador de Shopify, abre DynoWeb y ve a Configuración → MCP. Todo lo que sigue ocurre en esa única pantalla: la URL de tu endpoint, la creación de tokens, las credenciales OAuth y la lista de lo que está conectado actualmente.
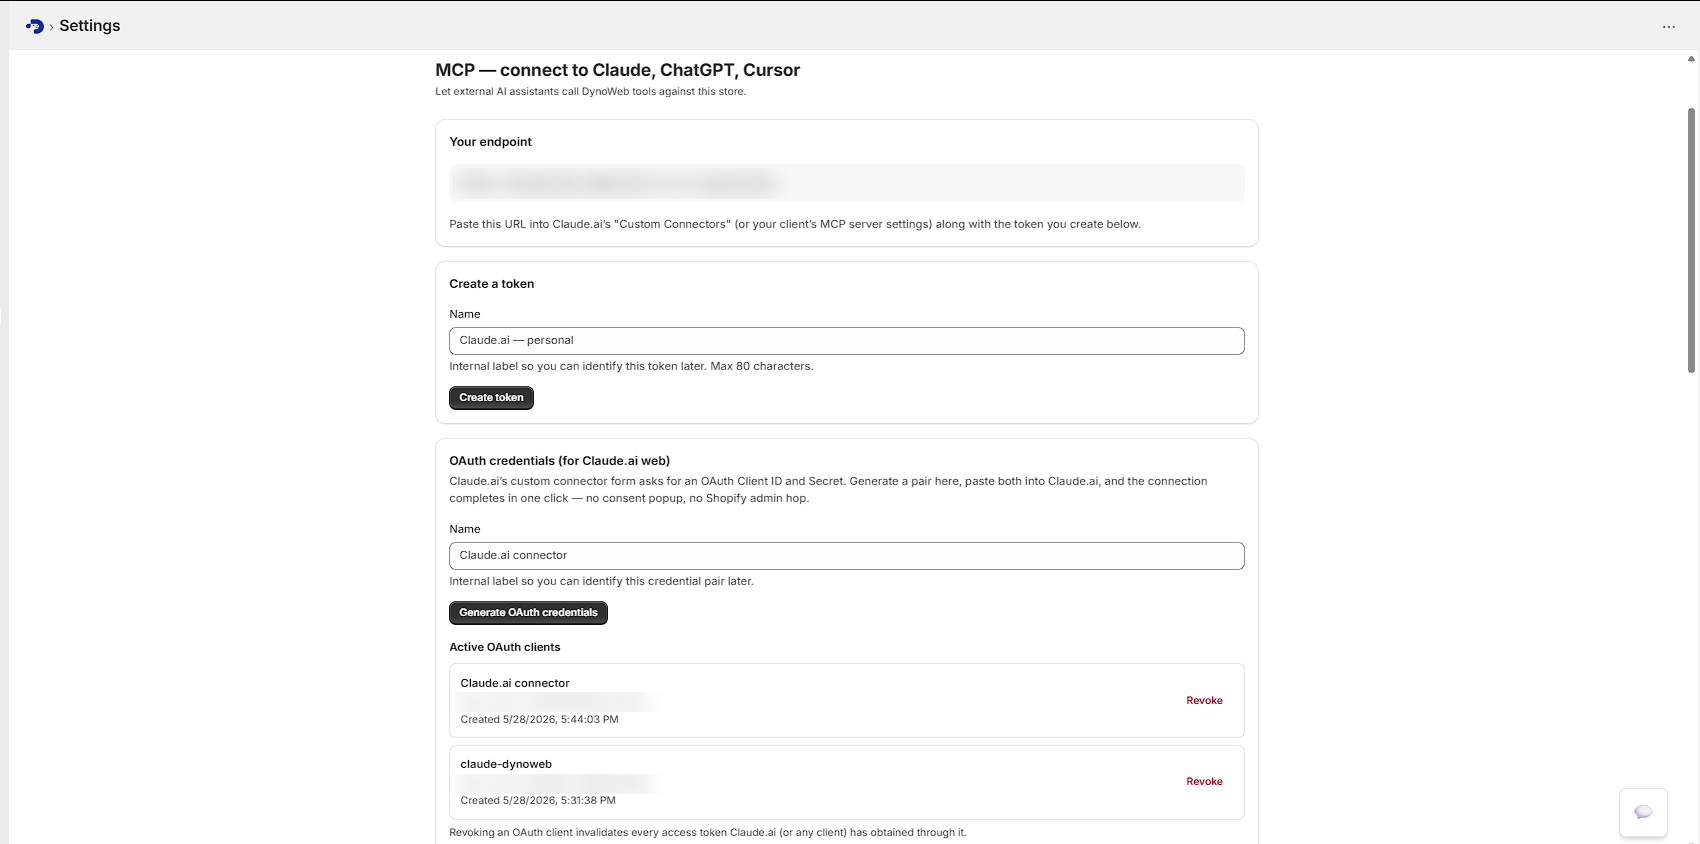
Configuración → MCP. Tu endpoint, un generador de tokens, credenciales OAuth para Claude.ai y cada conexión activa con un botón de revocación.
Tu endpoint es la URL que se muestra en la parte superior de esa página, que termina en /api/mcp. Es específico de cada despliegue, así que cópialo desde la app y no desde aquí. El transporte es Streamable HTTP, sin estado — cada solicitud construye una superficie de herramientas nueva.
Conexión
Elige la ruta que coincida con tu cliente. Ambas terminan como registros revocables en la misma página de configuración.
Claude.ai en la web — usa credenciales OAuth
El formulario de conector personalizado de Claude.ai no acepta un token bearer sin procesar. Pide un Client ID y un Secret de OAuth, así que genera un par.
En Configuración → MCP → Credenciales OAuth, nombra el par y pulsa Generar credenciales OAuth. Copia ambos valores inmediatamente — el secreto se muestra una sola vez y nunca más.
Luego, en Claude.ai, ve a Configuración → Conectores → Añadir conector personalizado, pega la URL de tu endpoint, abre Configuración avanzada y pega el Client ID y el Secret. La conexión se completa con un clic — sin ventana de consentimiento y sin volver al administrador de Shopify.
Claude Code — un solo comando
Crea un token en Configuración → MCP → Crear un token, cópialo y luego ejecuta:
claude mcp add dynoweb "https://your-endpoint/api/mcp" \
  --transport http \
  --header "Authorization: Bearer YOUR_TOKEN"
Lanza claude y confirma que se registró con claude mcp list — deberías ver dynoweb en la salida. La app muestra este comando ya rellenado con tu endpoint y token reales en cuanto creas uno, así que no hay nada que ensamblar a mano.
Cursor
Añade el servidor a tu configuración MCP de Cursor, mediante Configuración → Configuración de Cursor → MCP o editando ~/.cursor/mcp.json directamente:
{
  "mcpServers": {
    "dynoweb": {
      "url": "https://your-endpoint/api/mcp",
      "transport": "http",
      "headers": {
        "Authorization": "Bearer YOUR_TOKEN"
      }
    }
  }
}
Reinicia Cursor después de guardar. Las herramientas aparecen en el chat de Cursor.
ChatGPT — como Custom GPT
Crea o edita un Custom GPT y luego Configurar → Acciones → Añadir servidor MCP. Usa tu endpoint como URL del servidor, establece la autenticación en API Key → Bearer y pega tu token.
MCP Inspector — para depuración
Para llamar a las herramientas directamente y observar el tráfico JSON-RPC sin procesar:
npx @modelcontextprotocol/inspector
Establece el transporte en Streamable HTTP, pega tu endpoint y usa tu token como credencial bearer. Esta es la forma más rápida de distinguir un problema del servidor de un problema del cliente.
¿Cuál debería usar?
Qué cubren las herramientas
66 herramientas en una tienda con el conjunto completo de alcances de Shopify. La lista exacta depende de los permisos que hayas concedido — una categoría que no has autorizado simplemente no aparece — y cualquier cliente puede enumerar el conjunto activo por sí mismo mediante tools/list.
Consultas de comportamiento
Análisis
Catálogo y contenido
Popups
Contexto y memoria
Descubrimiento de capacidades
Cómo funciona realmente la autorización
OAuth 2.0 estándar, detectable. Un cliente conforme se configura por sí mismo solo con la URL del endpoint:
- Metadatos del servidor de autorización (RFC 8414) y metadatos del recurso protegido (RFC 9728) se sirven desde las rutas convencionales
.well-known. - PKCE con
S256es el único método de desafío de código aceptado. - Dos tipos de concesión:
authorization_codepara clientes interactivos yclient_credentialspara los pares de credenciales vinculados a la tienda que generas en el administrador. - Los alcances son
mcp:readymcp:write. - Las URI de redirección se comprueban contra una lista de permitidos exacta mantenida en el código base, en lugar de aceptarse de la solicitud.
Los tokens se almacenan con hash — el texto plano se devuelve una vez y nunca se persiste, el mismo modelo que un token de acceso personal de GitHub. Cada token lleva una caducidad; deliberadamente no hay forma de acuñar uno que nunca expire, y la vida útil predeterminada es de un año. Los códigos de autorización duran diez minutos y son de un solo uso, consumidos atómicamente para que una reproducción de intercambio falle en lugar de competir.
Gestión de lo que está conectado
Los tokens y los clientes OAuth aparecen cada uno en su propia lista en la página de configuración, con el nombre que les diste, los alcances que poseen, cuándo se crearon y cuándo se usaron por última vez — o "Nunca usado", que suele ser la primera señal de que una configuración no funcionó.
La revocación es inmediata. Revocar un cliente OAuth invalida todos los tokens de acceso que ese cliente haya obtenido, no solo el más reciente. Los eventos de emisión y revocación de tokens se registran en el registro de auditoría, y también cada llamada individual a una herramienta, con la identidad del cliente adjunta.
La seguridad se mantiene
Un cliente externo no obtiene un radio de impacto mayor
Los tokens están limitados a la tienda y vinculados a un único servidor de tienda. Los clientes nunca pasan un identificador de tienda en los argumentos de las herramientas, así que un token emitido por tu tienda solo puede leer y escribir los datos de tu tienda.
Merece la pena cuando
- Eres desarrollador. Leer datos de conversión junto al código del tema que estás a punto de cambiar supera a alternar entre ventanas hacia un panel y volver.
- Quieres tu propio análisis. Las herramientas de consulta devuelven datos estructurados. Compón, combina y grafícalos como quieras, en un cliente que ya lo hace bien.
- Estás construyendo algo. Un informe interno, un resumen de Slack, un agente de resumen semanal — las herramientas son la API.
- Sigues haciendo la misma pregunta. Guárdala como insight o conéctala a un prompt programado en tu cliente.
Límites
- Un token es una credencial. Concede a un cliente acceso de lectura y escritura a los análisis, productos, páginas, descuentos, temas y popups de tu tienda — el mismo alcance que el agente del administrador. Emite uno por cliente, nómbralos para poder distinguirlos y revoca ante la sospecha, no ante la prueba.
- Limitado por tu plan, como todo lo demás. Las llamadas MCP consumen la misma asignación diaria de acciones y presupuesto de IA que el uso dentro de la app, y hay un límite de velocidad por minuto separado. Un bucle de script ocupado agotará una asignación diaria — consulta precios para ver qué incluye cada plan.
GETen el endpoint no es compatible. El servidor se ejecuta sin estado, así que no hay canal SSE iniciado por el servidor que abrir. Un cliente que espera uno está mal configurado.- La calidad del cliente varía. El descubrimiento de herramientas, el manejo de argumentos y la presentación de errores difieren sustancialmente entre clientes MCP. Una herramienta que se comporta bien en un cliente puede ser incómoda en otro.
- La disponibilidad de datos no cambia. MCP es una puerta diferente hacia los mismos datos. Si una página no tiene tráfico, las herramientas lo dirán — no pueden consultar lo que nunca se rastreó.
- El OAuth interactivo necesita un navegador. Un entorno completamente sin interfaz gráfica debería usar un token emitido manualmente.
Relacionado
DynoAgent
La misma superficie de herramientas con el propio modelo e interfaz de DynoWeb delante.
AI Suggestions
Consultable a través de MCP, para que la cola clasificada pueda impulsar tu propio flujo de trabajo.
Popups
Totalmente manejable desde un cliente MCP, desde la creación hasta la atribución.
Preguntas frecuentes
¿Qué es MCP?
El Model Context Protocol es un estándar abierto para conectar asistentes de IA a datos y herramientas externos. Significa que cualquier cliente compatible puede hablar con DynoWeb sin una integración personalizada en ninguno de los dos lados.
¿Es seguro conectarlo a un asistente?
Las conexiones están limitadas, son revocables y separan la lectura de la escritura. Concede solo lectura si es todo lo que necesitas — un asistente con acceso de lectura no puede alterar tu tienda.
¿Necesito ser técnico para usarlo?
Para configurarlo, un poco — son unos minutos de configuración del cliente. Para usarlo después, no. DynoAgent ofrece a los usuarios no técnicos la misma capacidad dentro del panel.
¿Qué herramientas se exponen?
Consultas de análisis y comportamiento, datos de carrito y embudo, sugerencias, gestión de nudges, atribución de ingresos, lecturas de catálogo y escrituras limitadas de catálogo y contenido.
[
Atribución de ingresos
Qué botones, enlaces e imágenes de tu tienda generan realmente pedidos — por elemento, por página, por dispositivo, escritos desde los propios webhooks de pedidos de Shopify.