DMARC MCP Server
oficialEl servidor DMARC MCP proporciona acceso programático de solo lectura a datos de DNS y autenticación de correo electrónico, permitiendo que desarrolladores y agentes de IA validen configuraciones DMARC, SPF y DKIM directamente dentro de herramientas compatibles con MCP.
¿Qué puedes hacer con DMARC MCP?
- Resumir informes DMARC — Solicite un resumen en lenguaje sencillo de los informes agregados de un dominio, incluidas las tasas de aprobación y las principales fuentes de envío.
- Identificar remitentes con fallos — Profundice en los registros por fuente y filtre por fallos de DMARC, SPF o DKIM para identificar qué está rompiendo la autenticación.
- Revisar el historial de DNS y las alertas — Compruebe qué cambió en los registros DNS de un dominio a lo largo del tiempo y lea las notificaciones sobre modificaciones como la eliminación de un registro DMARC.
- Inspeccionar informes TLS — Obtenga el último informe TLS-RPT y vea si alguna sesión no logró negociar TLS, con el número de informes y de fallos.
- Validar la autenticación de correo — Ejecute búsquedas gratuitas para cualquier dominio y verifique los registros DMARC, SPF y DKIM, incluida la sintaxis, la fortaleza de la clave y los límites de búsqueda RFC 7208.
- Combinar y optimizar registros SPF — Combine varios registros o mecanismos SPF en un único registro deduplicado y ordenado, listo para implementar.
Documentación
Servidor MCP de DMARC
Habla con tus informes de DMARC
Conecta el servidor MCP de DMARC a Claude, Cursor, VS Code o cualquier cliente MCP y pregúntale a tu asistente de IA sobre tus informes agregados de DMARC, remitentes con fallos, historial de DNS e informes TLS, en lenguaje natural. Inicia sesión una sola vez: las herramientas de consulta de DNS, DMARC, DKIM y SPF funcionarán para cualquier dominio, sin necesidad de suscripción.
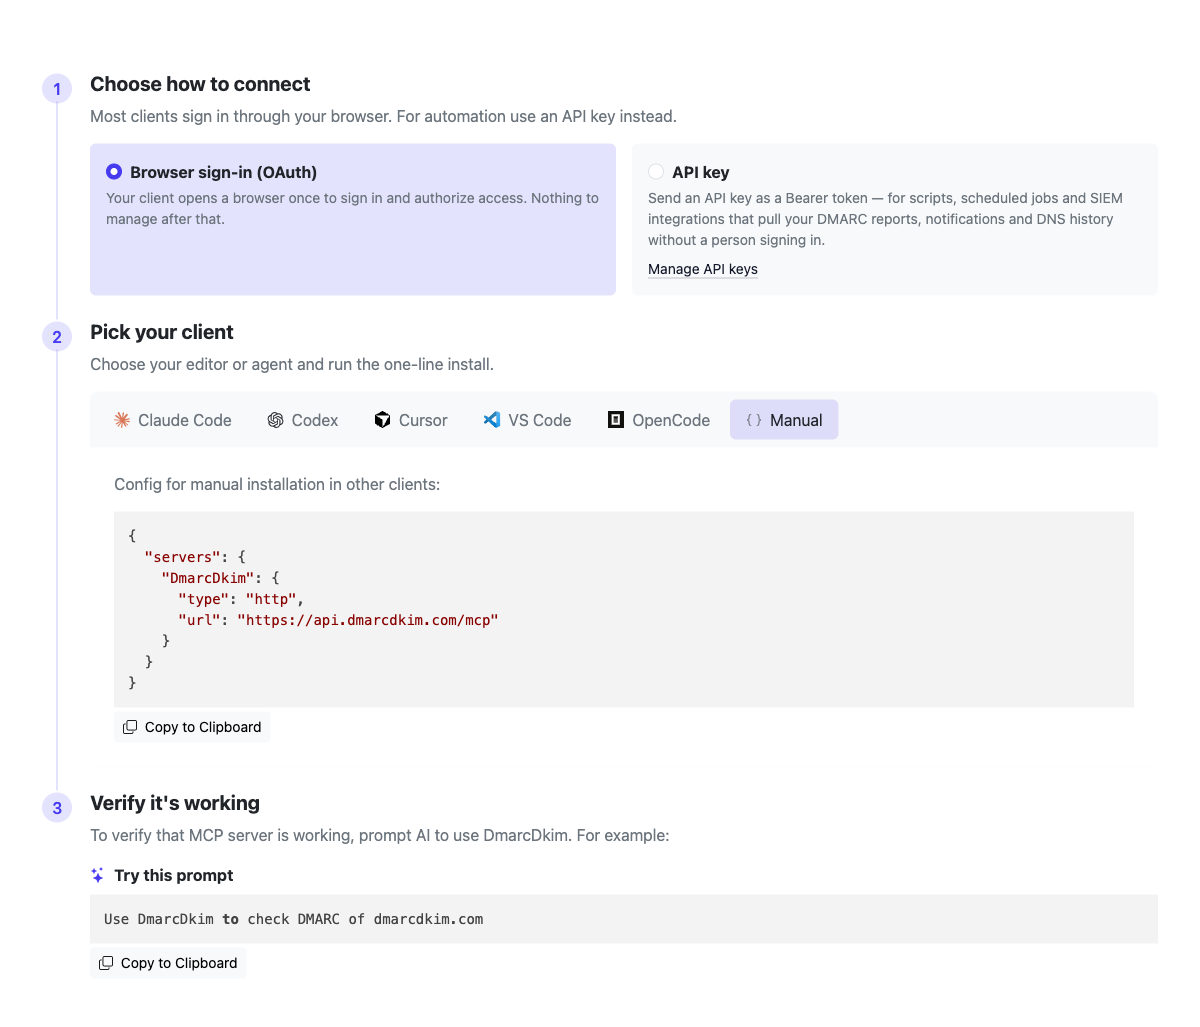
Las instrucciones completas por cliente están en app.dmarcdkim.com/mcp-instructions
A qué puedes acceder
Dos conjuntos de herramientas en un solo servidor MCP, ambos detrás de un único inicio de sesión: herramientas de cuenta que leen tus datos de DMARC almacenados, y herramientas de consulta gratuitas que funcionan para cualquier dominio sin suscripción.
Los datos de tu cuenta (plan de pago)
Informes de DMARC
Lista y lee tus informes agregados de DMARC (RUA): remitente, período y recuentos de aprobados/fallidos para SPF, DKIM y DMARC
Remitentes con fallos
Profundiza en los registros por fuente y filtra por fallos de DMARC, SPF o DKIM para encontrar exactamente qué está fallando
Historial de DNS
Consulta qué cambió en los registros DMARC, SPF, DKIM y otros registros DNS de tus dominios, comprobación por comprobación, con los valores antes y después
Alertas de cambios
Lee notificaciones sobre cambios de DNS y autenticación, como un registro DMARC eliminado o modificado
Informes TLS
Lista los informes de reporte TLS de SMTP (TLS-RPT) con totales de sesiones exitosas y fallidas por período
Consultas gratuitas (cualquier dominio)
Consulta DNS
Consulta registros A, AAAA, MX, TXT, SPF, DKIM, DMARC, PTR, NS, CNAME y WHOIS para cualquier dominio
Verificación DMARC
Valida registros DMARC y SPF para cualquier dominio con detección clara de errores
Verificación DKIM
Verifica un selector DKIM específico para cualquier dominio: tipo de clave, fortaleza, revocación y sintaxis
Verificación SPF
Verifica la sintaxis de SPF, el límite de diez consultas de RFC 7208 y las referencias include circulares
Fusión SPF
Fusiona registros o mecanismos SPF en un único registro optimizado con duplicados eliminados
Integraciones compatibles
Chat
- Slack
- Microsoft Teams
- Rocket.Chat
Pila de seguridad
- SIEM
- SOAR
Cualquier otra herramienta
- Webhook / URL
- Correo electrónico
- MCP
- API
Conéctate en menos de un minuto
Elige tu editor o agente, Claude Code, Codex, Cursor, VS Code, OpenCode o cualquier cliente MCP, y ejecuta la instalación de una línea. Los clientes interactivos inician sesión a través de tu navegador; los scripts y CI pueden usar una clave de API.
Habla con tus informes de DMARC
Inicia sesión una vez y tu asistente de IA podrá leer tus datos de DMARC almacenados, sin paneles, sin XML. Pregunta en lenguaje natural y deja que extraiga los informes, encuentre los fallos y explique qué corregir.
Prueba un prompt como:
Using DmarcDkim, summarize last week's DMARC reports for example.com — total messages, and the DMARC pass rate.
Which sending sources for example.com are failing DMARC right now? List them by message volume and say whether SPF or DKIM is the problem.
Has anything changed in example.com's DNS recently, and were there any DMARC change alerts I should know about?
Pull the latest TLS-RPT report for example.com and tell me if any sessions failed to negotiate TLS.
Herramientas MCP y casos de uso
Inicia sesión una vez para ambas. Las herramientas de cuenta leen tus datos de DMARC almacenados en un plan de pago. Las herramientas de consulta funcionan para cualquier dominio sin suscripción. Copia un prompt para probarlo.
Herramientas de cuenta (tus datos almacenados)
Informes de DMARC
Lista tus informes agregados de DMARC (RUA) y lee cualquiera de ellos: remitente, período, volumen de mensajes y recuentos de aprobados/fallidos de SPF/DKIM/DMARC. ¿Necesitas el XML sin procesar? Pídelo.
Lo que obtienes:
- Una lista de informes recibidos, los más recientes primero, filtrable por dominio
- Resumen por informe: remitente, rango de fechas, totales y tasa de aprobación
- Registros por fuente para ver qué remitentes aprueban o fallan
- XML del informe original bajo petición
Casos de uso:
- Obtén un resumen semanal de DMARC sin abrir un panel
- Haz un seguimiento de tu tasa de aprobación a lo largo del tiempo
- Compara lo que informan diferentes proveedores de buzones
- Entrega un informe a tu IA y pregúntale qué corregir primero
Ejemplo:
Prompt
Using DmarcDkim, list my DMARC reports for example.com from the last 30 days, then summarize the overall DMARC pass rate and name the top 3 sending sources by volume.
Resultado de ejemplo Found 14 reports for example.com (Jun 1–30). 248,113 messages total, 96.4% DMARC-aligned. Top sources: Google Workspace (181k, 99.9% pass), SendGrid (44k, 97.1%), and an unknown source on 203.0.113.0/24 (12k, 0% pass) — likely spoofing or an unauthenticated sender to investigate.
Remitentes con fallos
Lista los registros de informe individuales de un dominio y filtra directamente los fallos. La forma más rápida de responder "¿quién está fallando en DMARC, y es SPF o DKIM?"
Lo que obtienes:
- Una fila por fuente de envío (IP), las más recientes primero
- Filtra a registros que fallan completamente en DMARC
- Filtra a registros con desalineación de SPF
- Filtra a registros con desalineación de DKIM
Casos de uso:
- Encuentra remitentes no autenticados o suplantados
- Distingue un problema de SPF de un problema de DKIM
- Comprueba quién sería bloqueado antes de pasar a p=reject
- Detecta un nuevo proveedor que aún no está autenticado
Ejemplo:
Prompt
Using DmarcDkim, show me the report records for example.com that are failing DMARC. For each source IP, tell me whether SPF or DKIM is the cause and the message count.
Resultado de ejemplo 3 sources failing DMARC for example.com: 203.0.113.10 (8,204 msgs — SPF not aligned, DKIM absent: likely spoofing), 198.51.100.4 (2,011 msgs — DKIM signature present but not aligned: misconfigured vendor), 192.0.2.55 (640 msgs — SPF soft-fail: new IP missing from your SPF record).
Historial de DNS y alertas de cambios
Lee los cambios de DNS que el monitoreo encontró en tus dominios, con los valores antes y después y la respuesta de cada servidor de nombres, y las notificaciones generadas cuando algo cambia, para que tu IA pueda detectar un registro DMARC eliminado o una entrada SPF manipulada.
Lo que obtienes:
- Cambios de DNS detectados con los valores antes y después
- Notificaciones con tipo, severidad y un mensaje en lenguaje natural
- Filtra ambos por dominio, y los cambios por rango de tiempo
- Mensajes de alerta localizados a tu idioma
Casos de uso:
- Audita cuándo y cómo cambió un registro
- Detecta un registro DMARC o SPF que fue eliminado o roto
- Revisa alertas recientes en un solo prompt
- Reconstruye un cambio de DNS durante un incidente
Ejemplo:
Prompt
Using DmarcDkim, check example.com's DNS history for the last 90 days and list any DMARC or SPF changes, plus any change alerts raised — with dates and severity.
Resultado de ejemplo 2 changes for example.com: on Jun 12 the SPF record gained include:_spf.newvendor.com (info); on Jun 28 the DMARC policy changed from p=quarantine to p=none (high severity alert — enforcement was weakened). 1 open alert: "DMARC policy downgraded", raised Jun 28.
Informes TLS
Lista los informes de reporte TLS de SMTP (TLS-RPT) y lee cualquiera: remitente, período, recuento de políticas y totales de sesiones exitosas versus fallidas. Detecta problemas de negociación TLS antes de que retrasen el correo.
Lo que obtienes:
- Informes TLS-RPT recibidos, los más recientes primero, filtrables por dominio
- Recuentos de sesiones exitosas y fallidas por informe
- Detalle completo del informe, con JSON sin procesar bajo petición
- Recuentos de políticas por período de reporte
Casos de uso:
- Detecta fallos de handshake TLS que afectan la entrega
- Confirma que MTA-STS y DANE se están respetando
- Ve qué proveedores informan problemas de TLS
- Haz un seguimiento de la tasa de éxito de TLS a lo largo del tiempo
Ejemplo:
Prompt
Using DmarcDkim, pull the latest TLS-RPT report for example.com and tell me whether any sessions failed to negotiate TLS, with the reporter and the failure count.
Resultado de ejemplo Latest TLS-RPT for example.com (Google, Jun 25–26): 19,440 successful sessions, 12 failures — all "validation failure" from one sending host, suggesting a certificate or MTA-STS policy mismatch worth checking.
Herramientas de consulta (cualquier dominio, gratis)
Consulta DNS
Realiza consultas DNS integrales para dominios y direcciones IP con soporte para todos los tipos de registros estándar y de autenticación de correo.
Tipos de consulta compatibles:
- Registros estándar: A, AAAA, MX, TXT, NS, CNAME
- Autenticación de correo: SPF, DMARC
- DNS inverso: consultas PTR
- Información de dominio: datos WHOIS
- Consultas masivas: tipo "all" para múltiples registros
Casos de uso:
- Verifica la configuración de registros DNS
- Comprueba los registros MX del servidor de correo
- Recupera registros de autenticación de correo SPF y DMARC
- Realiza consultas DNS inversas para direcciones IP
- Recupera información WHOIS del dominio
Ejemplo:
Prompt
Using DmarcDkim, look up the DNS records for example.com — A, MX, SPF and DMARC — and tell me if anything important is missing for email.
Resultado de ejemplo example.com resolves to 192.0.2.1 and 192.0.2.2; MX is mail.example.com (priority 10). SPF: v=spf1 include:_spf.google.com ~all. DMARC: v=DMARC1; p=none; rua=mailto:dmarc@example.com. Everything is present, but DMARC is at p=none — you're monitoring only, not enforcing.
Herramienta de verificación DMARC
Valida registros de política DMARC y registros SPF para un dominio con detección integral de errores y reporte. Esta herramienta verifica el subdominio _dmarc para políticas DMARC y valida la configuración de registros SPF.
Qué verifica:
- Registros de política DMARC del subdominio _dmarc
- Registros SPF (registros TXT que comienzan con v=spf1)
- Errores de configuración DMARC y problemas de sintaxis
- Disponibilidad y validez de registros DNS
Casos de uso:
- Verifica la configuración DNS de autenticación de correo para un dominio
- Diagnostica problemas de entrega de correo relacionados con la autenticación
- Comprueba si el dominio está configurado correctamente para DMARC
- Verifica que los registros SPF estén presentes y con formato correcto
- Obtén una visión general rápida del estado de DMARC y SPF
Ejemplo:
Prompt
Using DmarcDkim, check the DMARC and SPF setup for example.com and tell me whether it's ready to enforce, with any errors.
Resultado de ejemplo DMARC: v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com — valid, enforcing at quarantine. SPF: v=spf1 include:_spf.google.com ~all — valid, 4 DNS lookups (within the RFC 7208 limit). No errors. To reach full enforcement, move the policy to p=reject once your reports look clean.
Herramienta de verificación DKIM
Verifica el registro DKIM para un selector específico en un dominio. Las claves DKIM viven en <selector>._domainkey, así que proporcionas el selector (por ejemplo "google" o "selector1"), y la herramienta resuelve el registro, analiza las etiquetas y analiza la clave pública.
Qué verifica:
- Resuelve <selector>._domainkey, siguiendo CNAMEs
- Tipo de clave y longitud de bits (fortaleza RSA)
- Errores de sintaxis, hashes débiles y modo de prueba
- Claves revocadas (etiqueta p= vacía) y registros faltantes
Casos de uso:
- Confirma que un selector está publicado y es válido
- Verifica un nuevo selector antes de rotar claves
- Comprueba que la clave sea lo suficientemente larga (2048 bits o más)
- Valida la configuración DKIM de un proveedor de envío
Ejemplo:
Prompt
Using DmarcDkim, check the DKIM record for example.com on the "google" selector and tell me if the key is valid and strong enough.
Resultado de ejemplo DKIM found at google._domainkey.example.com: v=DKIM1; k=rsa; p=… — valid, RSA 2048-bit. Not in testing mode, key not revoked, no syntax issues. This selector is healthy and ready to sign mail.
Herramienta de verificación SPF
Valida la sintaxis de registros SPF, verifica el recuento de consultas DNS contra los límites de RFC 7208 y detecta referencias circulares.
Características de validación:
- Validación de sintaxis y detección de errores
- Recuento de consultas DNS (límite RFC 7208: 10 consultas)
- Detección de referencias circulares en cadenas include/redirect
- Análisis de estructura de árbol SPF con todos los mecanismos
Casos de uso:
- Valida el registro SPF antes del despliegue
- Asegura el cumplimiento de RFC 7208 (límite de 10 consultas)
- Detecta errores de configuración que podrían romper la entrega de correo
- Comprende la estructura y los mecanismos de los registros SPF
Ejemplo:
Prompt
Using DmarcDkim, validate the SPF record for example.com — check the syntax, the RFC 7208 ten-lookup limit, and any circular includes.
Resultado de ejemplo SPF: v=spf1 include:_spf.google.com include:_spf.salesforce.com include:_spf.mailchimp.com ~all. Problem: 12 DNS lookups required — over the RFC 7208 limit of 10, which causes permerror and can break delivery. No circular references found. Fix by flattening or removing an unused include (try SPF Merge).
Herramienta de fusión SPF
Fusiona múltiples registros SPF o mecanismos en un único registro optimizado con eliminación de duplicados y formato adecuado.
Características:
- Elimina mecanismos duplicados
- Ordena mecanismos por tipo y calificador
- Preserva calificadores (-, ~, +,?)
- Agrega "~all" recomendado si falta
- Maneja modificadores (redirect, exp)
Casos de uso:
- Consolida múltiples registros SPF en uno
- Fusiona registros SPF al migrar proveedores de correo
- Optimiza registros SPF eliminando duplicados
- Combina el SPF existente del dominio con nuevos mecanismos
Ejemplo:
Prompt
Using DmarcDkim, take example.com's current SPF record and merge in ip4:192.168.1.0/24 and include:_spf.newprovider.com, removing duplicates, and give me one record to deploy.
Resultado de ejemplo Merged SPF for example.com: v=spf1 include:_spf.google.com include:_spf.newprovider.com ip4:192.168.1.0/24 ~all. Duplicates removed, mechanisms sorted, ~all preserved. Tip: run SPF Check on the result before deploying to confirm it stays within the 10-lookup limit.
Conecta tu dominio
Agrega tu dominio para comenzar a leer tus propios informes de DMARC, historial de DNS, alertas de cambios e informes TLS a través del servidor MCP. Las herramientas de consulta funcionan para cualquier dominio sin suscripción, una vez que hayas iniciado sesión.
Servidor MCP de DMARC: Preguntas y respuestas
¿Qué es el servidor MCP de DMARC?
Es un servidor de Protocolo de Contexto de Modelo (MCP) que permite a asistentes de IA como Claude, Cursor, VS Code, Codex y otros clientes MCP trabajar con tus datos de autenticación de correo. Después de iniciar sesión, tu IA puede leer tus informes agregados de DMARC almacenados, registros de fallos por fuente, historial de DNS, alertas de cambios e informes TLS-RPT. También expone herramientas de consulta gratuitas (DNS, DMARC, DKIM, verificación SPF y fusión SPF) que funcionan para cualquier dominio sin suscripción.
¿Realmente puedo hablar con mis informes de DMARC?
Sí. Una vez que tu dominio esté conectado, puedes preguntarle a tu IA en lenguaje natural, "resume los informes de DMARC de la semana pasada", "qué remitentes están fallando en DMARC", "¿es SPF o DKIM?", y llamará a las herramientas correctas, leerá tus informes y explicará qué corregir. Sin XML, sin buscar en paneles.
¿Necesito un plan de pago para usarlo?
Cada herramienta requiere un inicio de sesión, ya que el servidor se conecta a tu cuenta mediante OAuth, pero las herramientas de consulta son gratuitas. Una vez iniciada la sesión, Consulta DNS, Verificación DMARC, Verificación DKIM, Verificación SPF y Fusión SPF funcionan contra cualquier dominio sin suscripción. Las herramientas de cuenta (informes DMARC, remitentes con fallos, historial de DNS, alertas de cambios e informes TLS) leen tus propios datos almacenados, por lo que necesitan un dominio conectado en un plan de pago.
¿Qué herramientas están disponibles?
Herramientas de cuenta (después de iniciar sesión): listar y leer informes agregados de DMARC, listar registros de informe por fuente con filtros de fallos SPF/DKIM/DMARC, listar cambios de DNS detectados, leer notificaciones de cambios de dominio, y listar y leer informes TLS-RPT, incluido XML/JSON sin procesar bajo petición. Herramientas de consulta gratuitas (cualquier dominio): Consulta DNS en todos los tipos de registros, Verificación DMARC, Verificación DKIM (un selector específico), Verificación SPF (límites RFC 7208 y referencias circulares) y Fusión SPF.
¿Cómo lo conecto?
Agrega la URL del servidor MCP a tu cliente y elige tu método de instalación en la página de configuración. Claude Code, Codex y VS Code usan un comando de una línea; Cursor tiene una instalación de 1 clic; OpenCode y otros clientes pegan una pequeña configuración. Los clientes interactivos inician sesión a través de tu navegador (OAuth); los scripts y CI pueden usar una clave de API en su lugar. Las instrucciones completas por cliente están en app.dmarcdkim.com/mcp-instructions después de iniciar sesión.
¿Mis datos están seguros?
Los clientes interactivos se autentican con OAuth, tu herramienta de IA obtiene un token con alcance limitado después de que lo autorices, y puedes revocar el acceso en cualquier momento. Las claves de API tienen el mismo alcance. El servidor solo expone datos de los dominios de tu propia organización.
¿Qué herramientas de IA funcionan con él?
Cualquier cliente compatible con MCP. Ofrecemos una configuración lista para Claude Code, Codex, Cursor, VS Code y OpenCode, además de una configuración manual que funciona con cualquier otro cliente MCP.