AXME Code
Memoria persistente de proyectos + decisiones arquitectónicas + enganches de seguridad previos a la ejecución para Claude Code. Almacenamiento solo local, espacio de trabajo multi-repositorio, extracción automática de conocimiento mediante auditor en segundo plano.
Documentación
AXME Code
Claude Code olvida tu proyecto en cada sesión. Lo arreglamos.
AXME Code es un plugin de Claude Code que le da a tu agente de codificación de IA memoria persistente entre sesiones, ganchos de seguridad previos a la ejecución, aplicación de decisiones arquitectónicas y transferencia de sesión estructurada — a través de un servidor MCP, automáticamente, en cada sesión.
Deja de reexplicar tu arquitectura en la sesión 47. Deja de perder memoria entre transferencias de sesión. Deja de esperar que el agente no ejecute git push --force en main. AXME Code recuerda lo que sucedió, aplica tus decisiones arquitectónicas, continúa donde terminó la última sesión y bloquea comandos peligrosos antes de que se ejecuten — para que puedas concentrarte en construir.
Sigues usando Claude Code exactamente como antes. AXME Code funciona de forma transparente en segundo plano.


⭐ Marca este repositorio con una estrella si te ahorra tiempo · 🔔 Mira los lanzamientos para nuevas funciones · 💬 Discusiones
Inicio Rápido · Antes y Después · Cómo Funciona · Arquitectura · Sitio Web
Antes y Después
| Sin AXME Code | Con AXME Code |
|---|---|
|
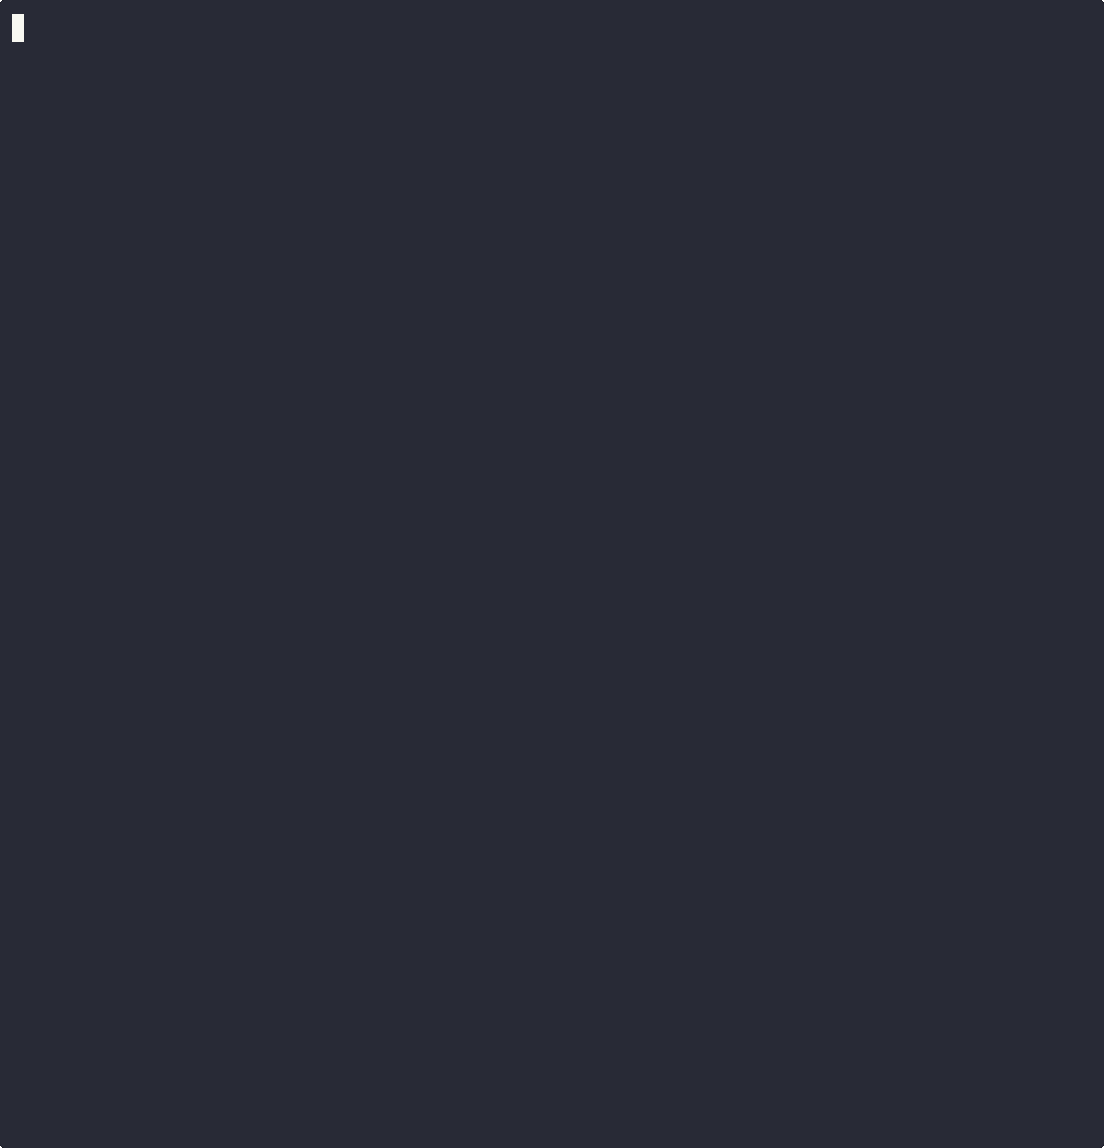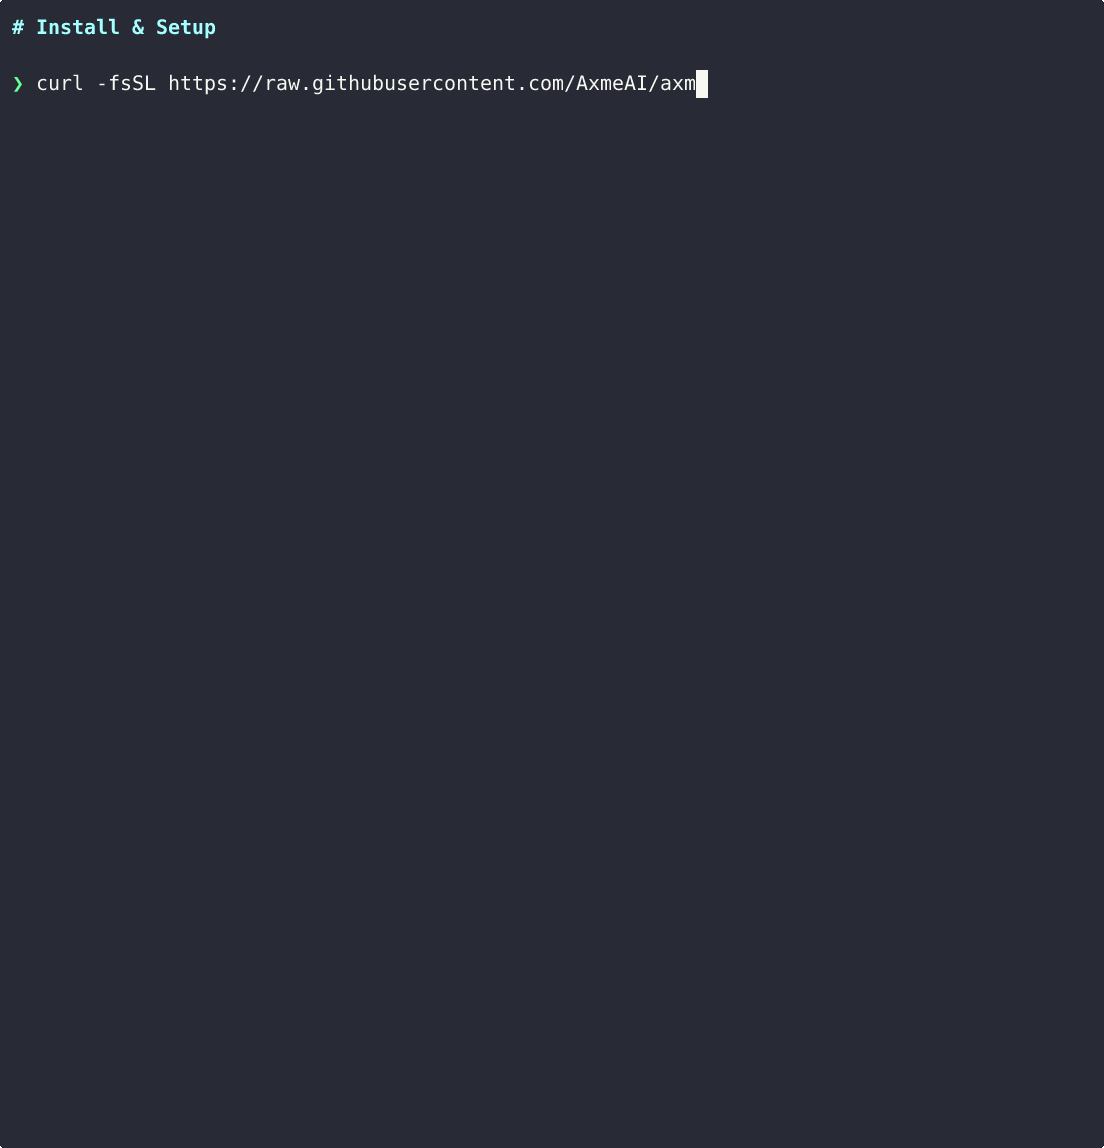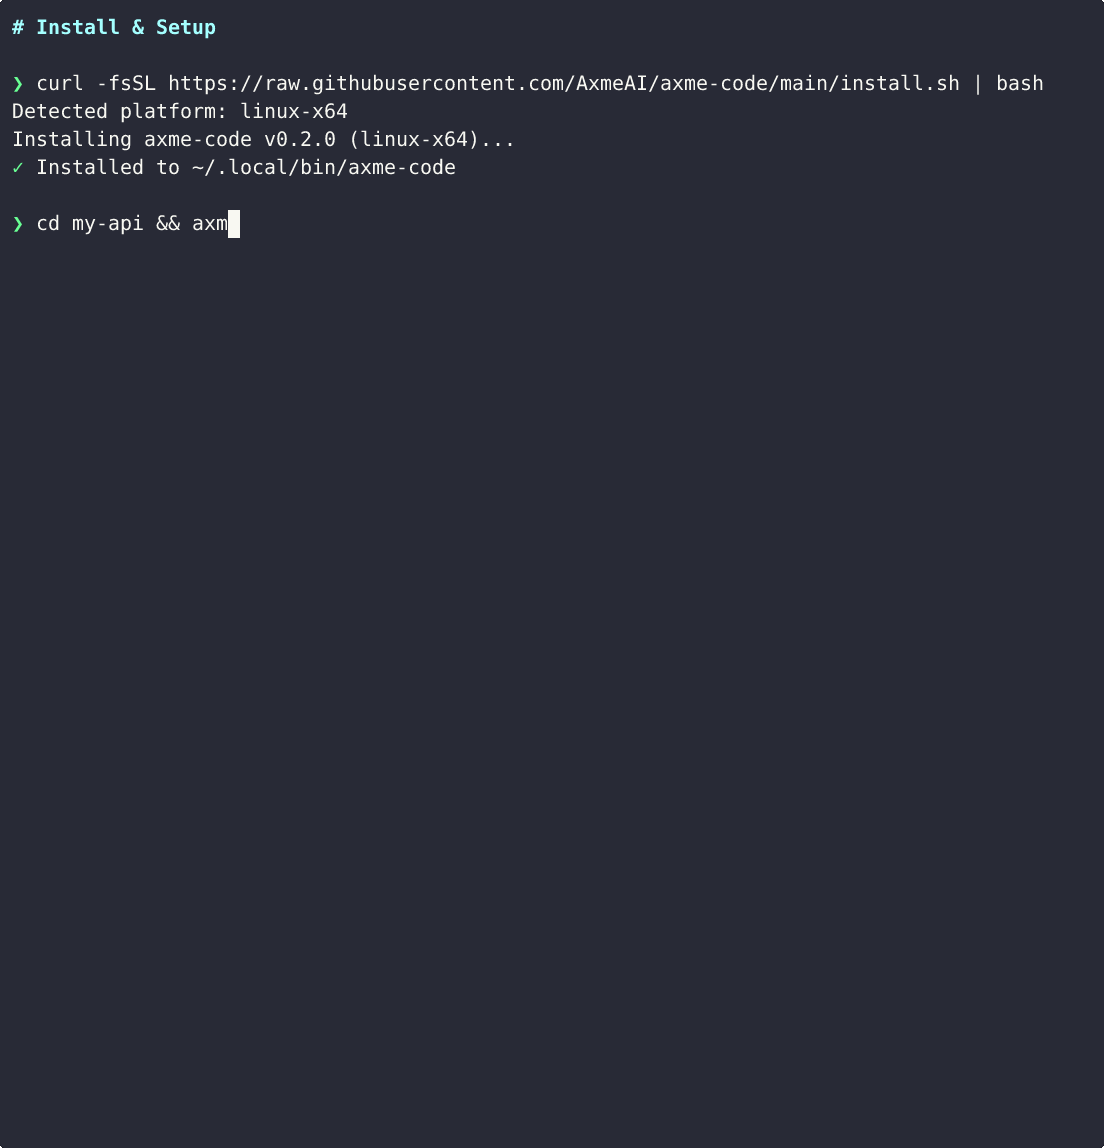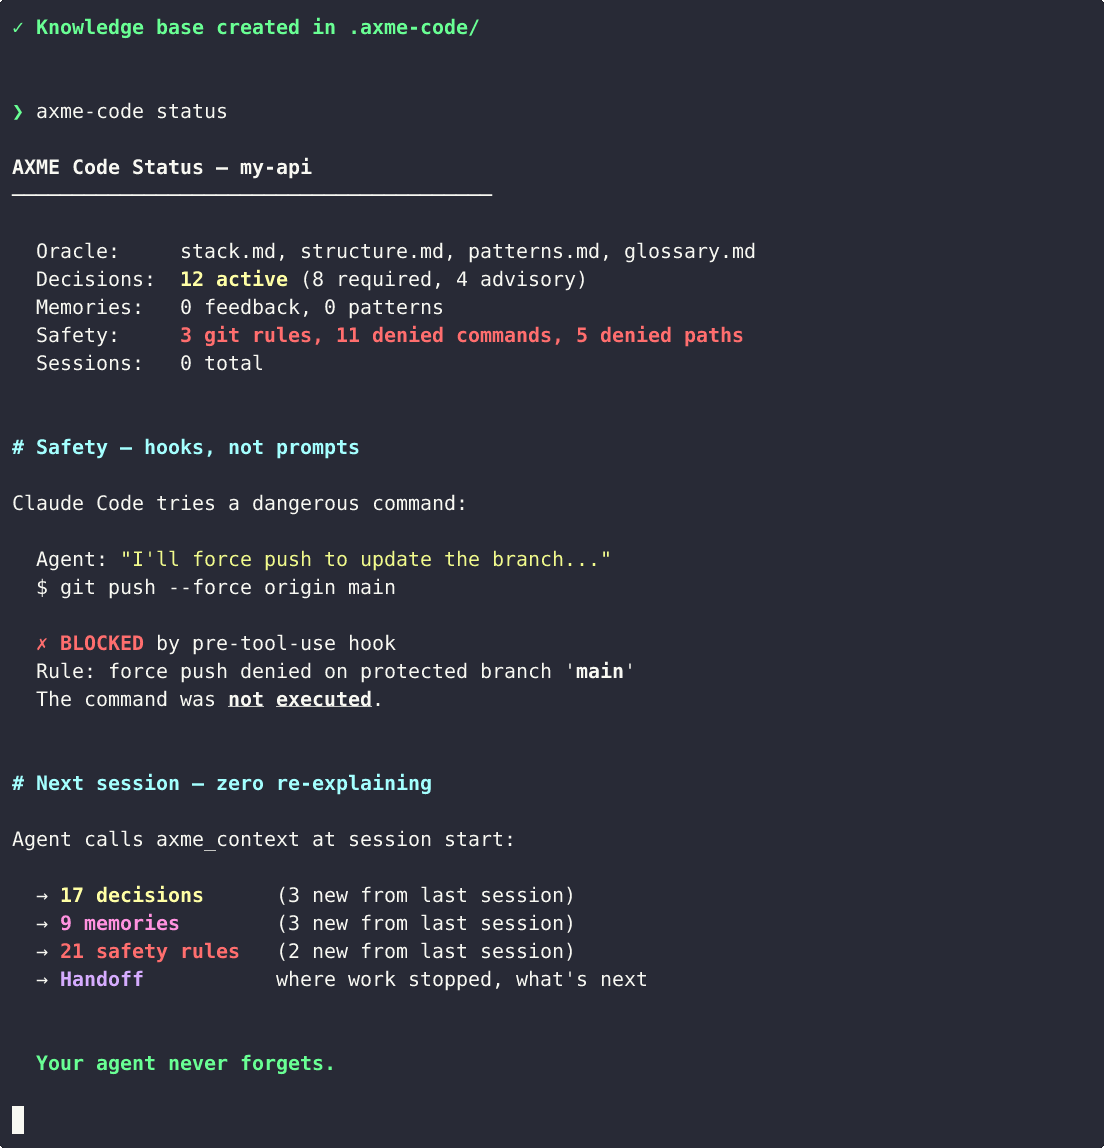
Sesión 1: "Usamos FastAPI, no Flask. Desplegamos solo mediante GitHub Actions. Nunca hagas push a main directamente." Sesión 2: "Como dije ayer, usamos FastAPI..." Sesión 7: "Por tercera vez esta semana, usamos FastAPI..." Sesión 47: se rinde, pega 200 líneas en CLAUDE.md |
Sesión 1: El agente aprende tu stack, guarda decisiones. Sesión 2: El agente llama a Sesión 47: El agente tiene todo el historial del proyecto: 30 decisiones, 15 memorias, reglas de seguridad y una transferencia de la sesión 46. |
|
El agente ejecuta |
El gancho intercepta el comando antes de la ejecución y lo bloquea. No es un prompt: es una aplicación estricta a nivel del harness. |
|
El agente dice "¡Listo!" — pero las pruebas no pasan, la mitad del código está con stubs y el despliegue está roto. |
Las decisiones aplican requisitos de verificación: el agente debe ejecutar pruebas y mostrar evidencia antes de reportar finalización. |
Inicio Rápido
AXME Code soporta tres vías de IDE hoy, ordenadas por menor fricción de instalación:
Opción 0: Extensión de Cursor (instalación en 1 clic — recomendada para usuarios de Cursor)
Para usuarios de Cursor 0.42+ — instala la extensión AXME Code desde el panel de Extensiones (Open VSX). La extensión incluye el binario, registra el servidor MCP programáticamente (sin clic manual en Enable), instala ganchos de seguridad a nivel de usuario en ~/.cursor/hooks.json (se aplican a todos los proyectos de tu máquina) y ofrece una notificación de "Ejecutar configuración" con un clic la primera vez que abres un proyecto sin .axme-code/.
Cursor → Extensions → search "AXME Code" → Install
O carga lateralmente el .vsix adjunto a la última versión (Extensions → ... menu → "Install from VSIX...").
En la primera activación, un modal pide una credencial LLM para el auditor de sesión: pega una clave de API de Anthropic, una clave de Cursor SDK (cursor.com → Integraciones), o omite el auditor. Si la CLI de claude está iniciada sesión (claude login), la extensión usa automáticamente tu suscripción de Claude — no necesitas pegar nada.
Opción 1: Plugin de Claude Code (recomendado para usuarios de Claude Code)
En Claude Code, ejecuta:
/plugin marketplace add anthropics/claude-plugins-community
/plugin install axme-code@claude-community
O desde la terminal:
claude plugin marketplace add anthropics/claude-plugins-community
claude plugin install axme-code@claude-community
El plugin incluye el servidor MCP, los ganchos de seguridad y la CLI juntos; no hay binario separado que instalar. En el primer uso en un proyecto, solo pide al agente que llame a axme_context — el plugin inicializa automáticamente la base de conocimiento en esa sesión.
Opción 2: Binario independiente
Instala la CLI a nivel de sistema (útil si quieres ejecutar axme-code fuera de Claude Code, por ejemplo, para scripting).
Linux / macOS:
curl -fsSL https://raw.githubusercontent.com/AxmeAI/axme-code/main/install.sh | bash
Se instala en ~/.local/bin/axme-code. Requiere Node.js 20+ en PATH (el binario es un bundle de Node de un solo archivo; el instalador lo verifica). Soporta x64 y ARM64.
Windows (nativo):
irm https://raw.githubusercontent.com/AxmeAI/axme-code/main/install.ps1 | iex
Se instala en %LOCALAPPDATA%\Programs\axme-code y lo agrega a tu PATH de usuario. Requiere Node.js 20+ en PATH. Soporta x64 y ARM64.
Windows vía WSL2: si ya vives en WSL2, usa el instalador de una línea de Linux dentro de tu distribución. Instala Claude Code y axme-code dentro de la distro WSL, no en el host de Windows.
Luego, en cada proyecto:
cd your-project          # or workspace root for multi-repo
axme-code setup
claude                   # that's it — use Claude Code as usual
axme-code setup hace tres cosas:
- Escanea tu proyecto y construye la base de conocimiento — oráculo (stack, estructura, patrones, glosario), extrae decisiones, memorias y reglas de seguridad de tu código, configuraciones, CLAUDE.md e historial de sesiones
- Instala ganchos de seguridad que interceptan comandos peligrosos antes de la ejecución
- Configura el servidor MCP en la configuración de Claude Code (
.mcp.json)
Después de la configuración, cada sesión de Claude Code carga automáticamente la base de conocimiento completa. Sin configuración, sin pasos manuales.
Lo Que Obtienes
Base de Conocimiento Persistente
Tu agente comienza cada sesión con contexto completo: stack, decisiones, patrones, glosario y una transferencia de la sesión anterior. No más reexplicar tu arquitectura en la sesión 47.
| Categoría | Qué almacena | Ejemplo |
|---|---|---|
| Oráculo | Estructura del proyecto, stack tecnológico, patrones de codificación, glosario | "TypeScript 5.9, Node 20, ESM, esbuild" |
| Decisiones | Decisiones arquitectónicas con niveles de aplicación | "Todos los despliegues solo vía CI/CD" [requerido] |
| Memoria | Retroalimentación de errores, patrones validados | "Nunca uses HTTP síncrono en handlers asíncronos" |
| Seguridad | Ramas protegidas, comandos denegados, restricciones de sistema de archivos | git push --force → BLOQUEADO |
| Backlog | Seguimiento persistente de tareas entre sesiones | "B-003: migrar auth a OAuth2 [en progreso]" |
| Transferencia | Dónde se detuvo el trabajo, bloqueadores, próximos pasos | "PR #17 abierto, esperando revisión. Siguiente: arreglar test flaky." |
| Registro de trabajo | Historial de sesiones y eventos | Línea de tiempo de todas las sesiones y lo que se hizo |
Barreras de Seguridad (100% Confiables)
Los ganchos interceptan llamadas a herramientas antes de la ejecución — no prompts. Incluso si el agente alucina una razón para ejecutar rm -rf /, el gancho lo bloquea. Esto es aplicación estricta a nivel del harness de Claude Code, no una sugerencia en un prompt de sistema.
Bloqueado por defecto:
git push --force,git reset --hard, push directo amain/masterrm -rf /,chmod 777,curl | shnpm publish,git tag,gh release create- Escribir en archivos
.env,.pem,.key
Puedes agregar tus propias reglas personalizadas vía axme_update_safety o editando .axme-code/safety/rules.yaml directamente.
Extracción Automática de Conocimiento
El agente guarda descubrimientos durante el trabajo mediante herramientas MCP. Al cerrar la sesión, una lista de verificación estructurada asegura que nada se pierda. Si simplemente cierras la ventana — un auditor en segundo plano extrae memorias, decisiones y reglas de seguridad de la transcripción completa de la sesión.
Espacios de Trabajo Multi-Repositorio
Cada repositorio obtiene su propia base de conocimiento (.axme-code/). Las reglas a nivel de espacio de trabajo se aplican a todos los repos. Las reglas específicas de repositorio permanecen con su alcance. El agente ve contexto combinado — piso de seguridad del espacio de trabajo + decisiones específicas del repositorio.
Soporta 14 formatos de espacio de trabajo: multi-root de VS Code, workspaces de pnpm/npm/yarn, Nx, Gradle, Maven, Rush, submódulos de git y más.
¿Por Qué No Solo CLAUDE.md?
CLAUDE.md es excelente para proyectos simples con algunas reglas. Pero no escala:
| CLAUDE.md | AXME Code | |
|---|---|---|
| Memoria | Estática, manual | Automática, se acumula entre sesiones |
| Decisiones | Texto plano, sin aplicación | Estructurada, niveles requerido/consultivo |
| Seguridad | Basada en prompts (~80% cumplimiento) | Basada en ganchos (100% aplicación) |
| Continuidad de sesión | Ninguna | Transferencia + auditor en segundo plano |
| Escala hasta | ~50 líneas | Cientos de decisiones, memorias, reglas |
AXME Code complementa a CLAUDE.md — lee tu CLAUDE.md existente durante la configuración y extrae decisiones y reglas de él.
Funciona con Cualquier Cliente MCP
AXME Code es un servidor MCP stdio — cada asistente de codificación de IA compatible con MCP obtiene el conjunto completo de herramientas axme_* (lectura/escritura de base de conocimiento, consultas de seguridad, estado, registro de trabajo).
| Cliente | Herramientas MCP | Ganchos de Seguridad | Auditor Automático |
|---|---|---|---|
| Claude Code (CLI / VS Code) | ✅ Completo | ✅ Completo | ✅ Sí |
| Cursor | ✅ Completo | ❌ | ❌ |
| Windsurf | ✅ Completo | ❌ | ❌ |
| Cline (VS Code) | ✅ Completo | ❌ | ❌ |
| Claude Desktop | ✅ Completo | ❌ | ❌ |
| Cualquier otro cliente MCP | ✅ Completo | ❌ | ❌ |
La entrada del servidor MCP es idéntica en cada cliente:
{
  "mcpServers": {
    "axme": {
      "command": "axme-code",
      "args": ["serve"]
    }
  }
}
Solo colócala en el archivo de configuración MCP de tu cliente:
- Cursor:
~/.cursor/mcp.jsono.cursor/mcp.json(por proyecto) - Windsurf:
~/.codeium/windsurf/mcp_config.json - Cline: Configuración de VS Code → Cline MCP →
cline_mcp_settings.json - Claude Desktop:
~/Library/Application Support/Claude/claude_desktop_config.json(macOS) o equivalente
Los ganchos de seguridad previos a la ejecución, el rastreador de archivos posterior al uso de herramientas y el auditor de sesión en segundo plano son específicos de Claude Code (requieren el sistema de ganchos de Claude Code). En otros clientes, el agente debe llamar a las herramientas de AXME explícitamente — misma base de conocimiento, mismo almacenamiento .axme-code/, solo que sin capa de aplicación automática.
Consulta docs/MULTI_CLIENT.md para la configuración completa por cliente, soluciones alternativas para ganchos y semántica de clientes concurrentes.
Comparación
| AXME Code | MemPalace | Mastra | Zep | Mem0 | Supermemory | |
|---|---|---|---|---|---|---|
| Capacidades | ||||||
| Decisiones estructuradas con niveles de aplicación | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ |
| Ganchos de seguridad previos a la ejecución | ✅ | ❌ | ⚠️ | ❌ | ❌ | ❌ |
| Transferencia de sesión estructurada | ✅ | ❌ | ❌ | ❌ | ⚠️ | ❌ |
| Extracción automática de conocimiento | ✅ | ❌ | ✅ | ✅ | ✅ | ✅ |
| Oráculo del proyecto (mapa del código) | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ |
| Espacio de trabajo multi-repositorio | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ |
| Almacenamiento solo local | ✅ | ✅ | ✅ | ❌ | ❌ | ❌ |
| Búsqueda semántica de memoria | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
| Soporte multi-cliente | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
| Total de capacidades | 9/9 | 3/9 | 4/9 | 3/9 | 3/9 | 3/9 |
| Benchmarks | ||||||
| Seguridad ToolEmu (precisión) | 100.00% | — | — | — | — | — |
| Seguridad ToolEmu (FPR) | 0.00% | — | — | — | — | — |
| LongMemEval E2E | 89.20% | — | 84.23% / 94.87% | 71.20% | 49.00% | 85.40% |
| LongMemEval R@5 | 97.80% | 96.60% | — | — | — | — |
| LongMemEval tokens/correcto | ~10K ✓ | — | ~105K–119K | ~70K | ~31K | ~29K |
Eficiencia de tokens

AXME usa ~10× menos tokens por respuesta correcta que Mastra con precisión competitiva. El sistema de memoria ejecuta solo 2 llamadas LLM por pregunta (lector + juez) — los competidores ejecutan docenas (Observer por turno, Reflector periódicamente, construcción de grafos, extracción de hechos).
Consulta benchmarks/README.md para la metodología completa, desgloses por categoría, notas al pie e instrucciones de reproducción.
Cómo Funciona
Flujo de Sesión
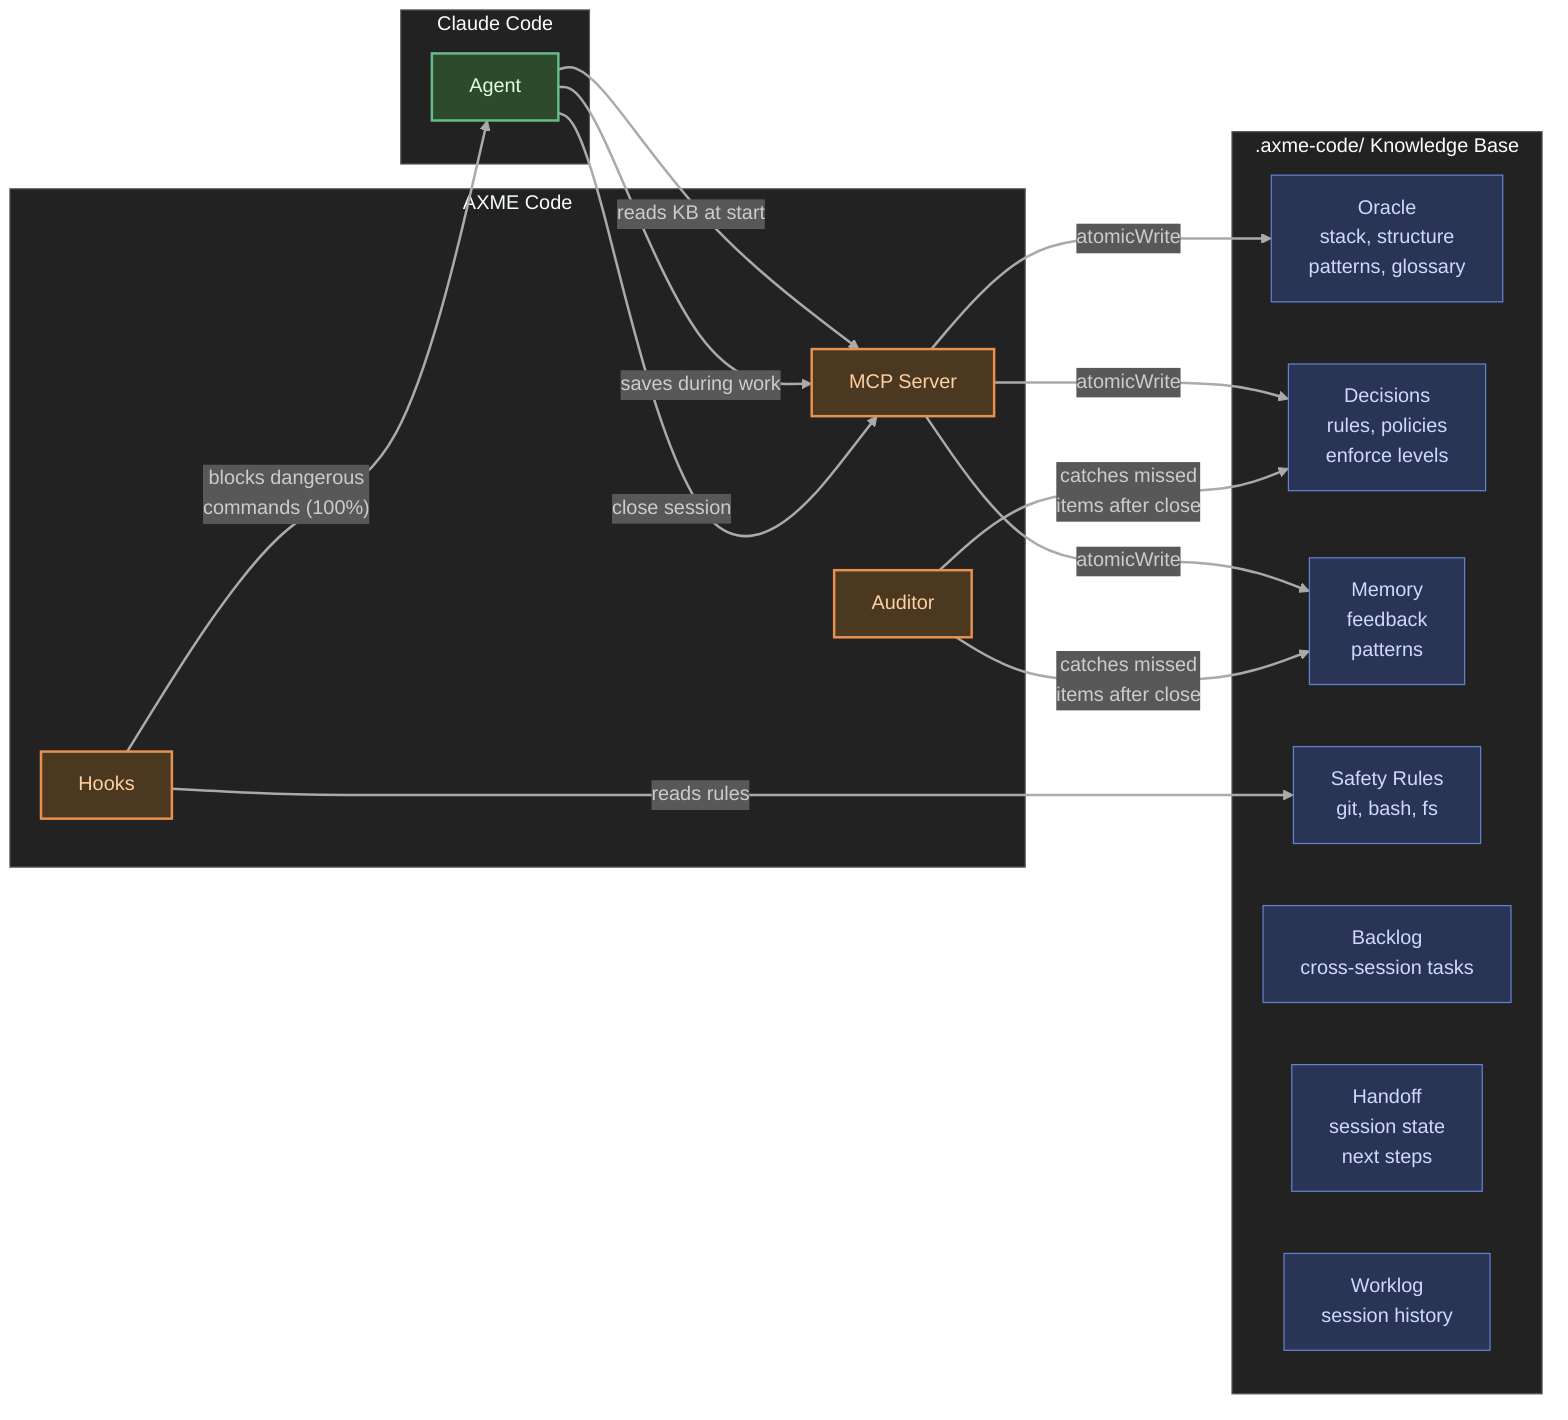
- Inicio de sesión → el agente llama a
axme_context, carga la base de conocimiento completa - Durante el trabajo → el agente guarda descubrimientos mediante
axme_save_memory,axme_save_decision. Los hooks aplican seguridad en cada llamada de herramienta. - Cierre de sesión → pide a tu agente que cierre la sesión → el agente llama a
axme_begin_close, obtiene una lista de verificación. Revisa la sesión en busca de memorias, decisiones y reglas de seguridad omitidas. Llama aaxme_finalize_close— MCP escribe handoff, worklog y extracciones atómicamente. - Respaldo → si simplemente cierras la ventana, el auditor en segundo plano extrae todo de la transcripción.
- Siguiente sesión →
axme_contextdevuelve todo lo acumulado. El handoff indica exactamente dónde continuar.
Consejo: Puedes guardar en cualquier momento — solo dile al agente "recuerda esto" o "guarda esto como una decisión". No tienes que esperar al cierre de sesión.
Almacenamiento
Todos los datos viven en .axme-code/ en la raíz de tu proyecto (ignorado por git automáticamente):
.axme-code/
  oracle/           # stack.md, structure.md, patterns.md, glossary.md
  decisions/        # D-001-slug.md ... D-NNN-slug.md (with enforce levels)
  memory/
    feedback/       # Learned mistakes and corrections
    patterns/       # Validated successful approaches
  safety/
    rules.yaml      # git + bash + filesystem guardrails
  backlog/          # B-001-slug.md ... persistent cross-session tasks
  sessions/         # Per-session meta.json (tracking, agentClosed flag)
  plans/
    handoff-<id>.md # Per-session handoff (last 5 kept)
  worklog.jsonl     # Structured event log
  worklog.md        # Narrative session summaries
  config.yaml       # Model settings, presets
Markdown y YAML legibles por humanos. Sin base de datos, sin dependencias externas.
Plataforma AXME
AXME Code es la capa de herramientas de desarrollador de la plataforma AXME — infraestructura de ejecución duradera para agentes de IA.
Componentes
AXME Code tiene tres componentes:
1. Servidor MCP (persistente, se ejecuta mientras VS Code está abierto)
Proporciona herramientas para que el agente lea y escriba la base de conocimiento. Todas las escrituras pasan por el código del servidor MCP (atomicWrite, append correcto) — el agente nunca escribe archivos de almacenamiento directamente.
2. Hooks (se activan en cada llamada de herramienta)
pre-tool-use: Verifica cada comando Bash, operación de git y acceso a archivos contra las reglas de seguridad. Bloquea violaciones antes de la ejecución. También crea/recupera el seguimiento de sesión.
post-tool-use: Registra qué archivos cambió el agente (para el rastro de auditoría).
3. Auditor en segundo plano (se ejecuta después del cierre de sesión)
Un proceso separado que lee la transcripción de la sesión y detecta cualquier cosa que el agente olvidó guardar. Dos modos:
- Extracción completa — cuando el agente se bloqueó o el usuario cerró sin cierre formal
- Solo verificación — cuando el agente completó la lista de verificación de cierre (más ligero, más barato)
Herramientas MCP disponibles (19 herramientas)
| Herramienta | Descripción |
|---|---|
axme_context | Cargar base de conocimiento completa (oracle + decisiones + seguridad + memoria + handoff) |
axme_oracle | Mostrar datos de oracle (stack, estructura, patrones, glosario) |
axme_decisions | Listar decisiones activas con niveles de aplicación |
axme_memories | Mostrar todas las memorias (retroalimentación + patrones) |
axme_save_decision | Guardar una nueva decisión arquitectónica |
axme_save_memory | Guardar retroalimentación o memoria de patrón |
axme_safety | Mostrar reglas de seguridad actuales |
axme_update_safety | Añadir una nueva regla de seguridad |
axme_backlog | Listar o leer elementos del backlog |
axme_backlog_add | Añadir un nuevo elemento al backlog |
axme_backlog_update | Actualizar estado, prioridad o notas de un elemento del backlog |
axme_status | Estado del proyecto (sesiones, número de decisiones, última actividad) |
axme_worklog | Eventos recientes del worklog |
axme_workspace | Listar todos los repos en el espacio de trabajo |
axme_begin_close | Iniciar cierre de sesión — devuelve lista de verificación de extracción |
axme_finalize_close | Finalizar cierre — escribe handoff, worklog y extracciones atómicamente |
axme_ask_question | Registrar una pregunta para el usuario |
axme_list_open_questions | Listar preguntas abiertas de sesiones anteriores |
axme_answer_question | Registrar la respuesta del usuario |
Comandos CLI
axme-code setup [path]       # Initialize project/workspace with LLM scan
axme-code serve              # Start MCP server (called by Claude Code automatically)
axme-code status [path]      # Show project status
axme-code stats [path]       # Worklog statistics (sessions, costs, safety blocks)
axme-code audit-kb [path]    # KB audit: dedup, conflicts, compaction
axme-code hook pre-tool-use  # PreToolUse hook handler (called by Claude Code)
axme-code hook post-tool-use # PostToolUse hook handler
axme-code hook session-end   # SessionEnd hook handler
axme-code audit-session      # Run LLM audit on a session transcript
Paquetes preestablecidos
Durante axme-code setup, los paquetes preestablecidos proporcionan reglas seleccionadas de mejores prácticas:
| Paquete | Qué añade |
|---|---|
| essential-safety | Ramas protegidas, sin secretos en git, sin push forzado, fallar ruidosamente |
| ai-agent-guardrails | Requisitos de verificación, sin despliegues autónomos, prueba antes de terminar |
Presets adicionales disponibles: production-ready, team-collaboration.
Telemetría
axme-code envía telemetría de uso anónima para ayudarnos a mejorar el producto. Recopilamos:
- Eventos de ciclo de vida: instalación, inicio, actualización de versión
- Eventos de salud del producto: finalización de configuración, finalización de auditoría (conteos de memorias/decisiones/seguridad extraídas, duración, costo, clase de error)
- Errores: categoría y clase de error acotada para fallos en auditoría, configuración, hooks y auto-actualización
Lo que nunca enviamos:
- Nombres de host, nombres de usuario, rutas de archivo, directorios de trabajo
- Código fuente, transcripciones, decisiones, memorias o cualquier contenido del proyecto
- Direcciones IP (eliminadas en el servidor)
- Mensajes de excepción sin procesar (los mapeamos a un pequeño conjunto de clases de error)
Cada instalación obtiene un ID de máquina aleatorio de 64 caracteres almacenado en ~/.local/share/axme-code/machine-id. El ID no se deriva del hardware y no puede vincularse a ti.
Para desactivar la telemetría, establece cualquiera de estas variables de entorno:
export AXME_TELEMETRY_DISABLED=1
# or the industry-standard:
export DO_NOT_TRACK=1
Cuando está desactivada, no se realizan solicitudes de red y no se genera ningún ID de máquina.
Contribuciones
Consulta CONTRIBUTING.md para las pautas.