FastMCP ThreatIntel
Una herramienta de análisis de inteligencia de amenazas impulsada por IA para el análisis de IOC de múltiples fuentes, atribución de APT y generación de informes interactivos.
Documentación
🛡️ FastMCP ThreatIntel - Inteligencia de Amenazas Impulsada por IA



🚀 Inteligencia de Amenazas Impulsada por IA de MCP - Revolucionando la Ciberseguridad Construido por Arjun Trivedi (4R9UN) - Plataforma de Inteligencia de Amenazas de Nivel Empresarial
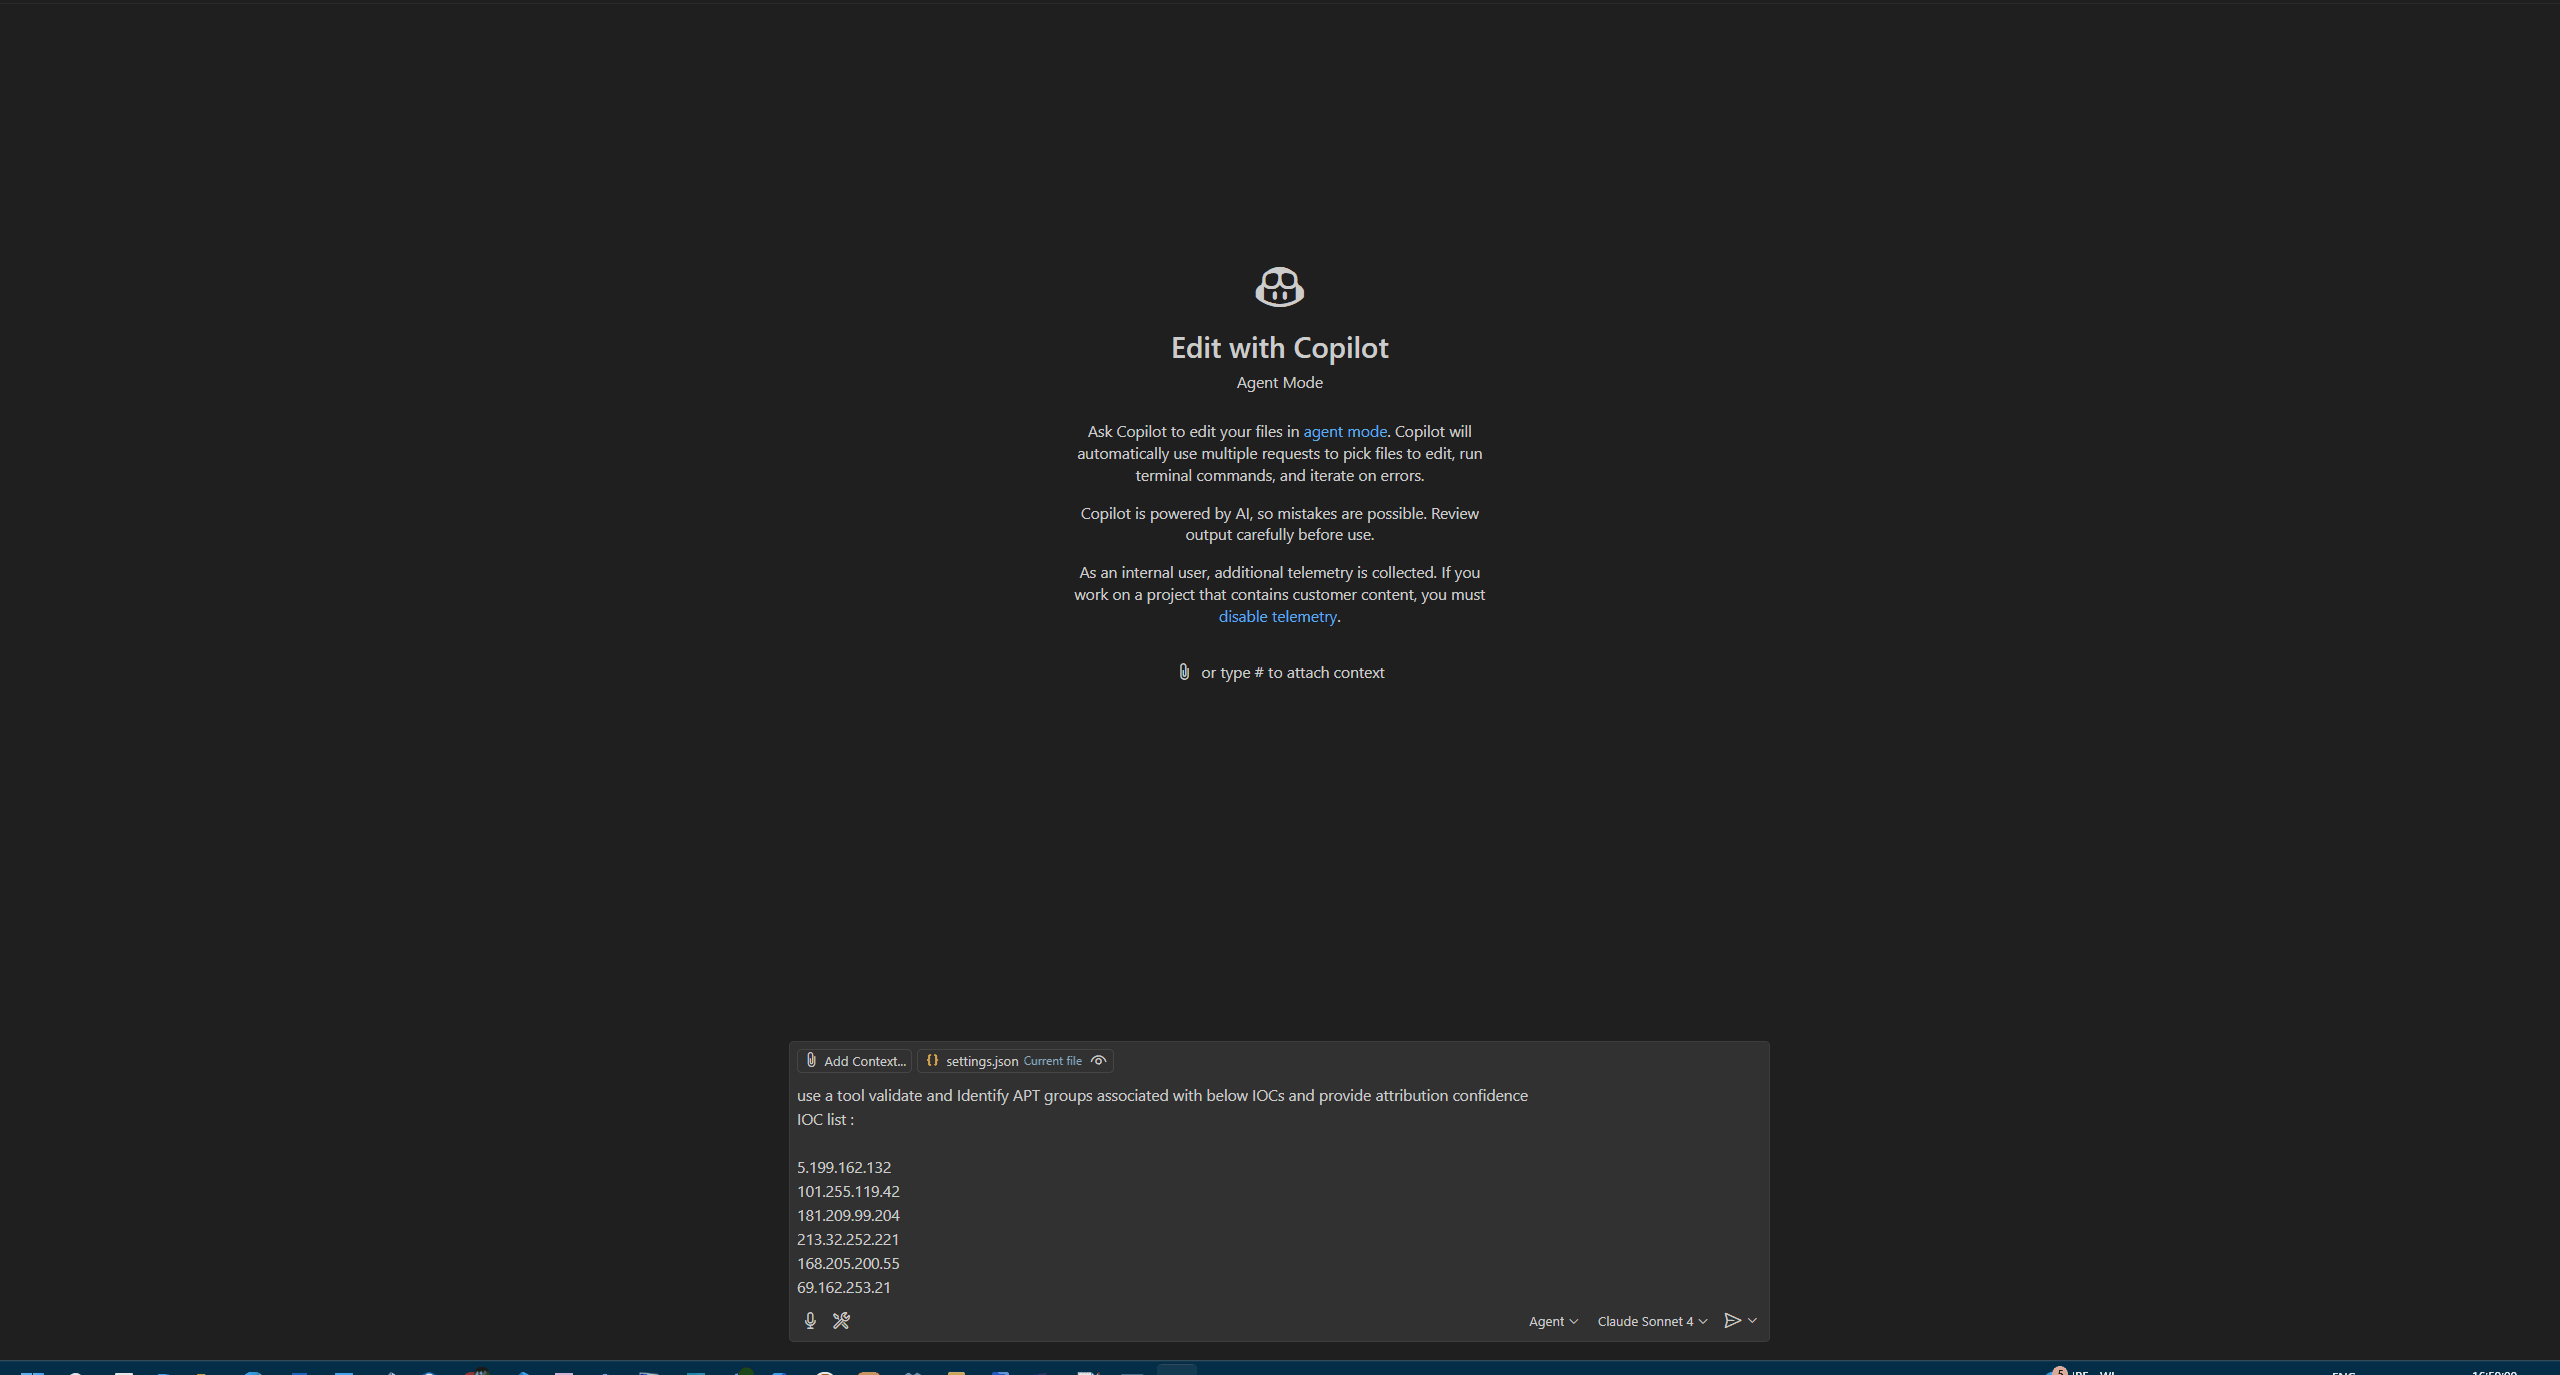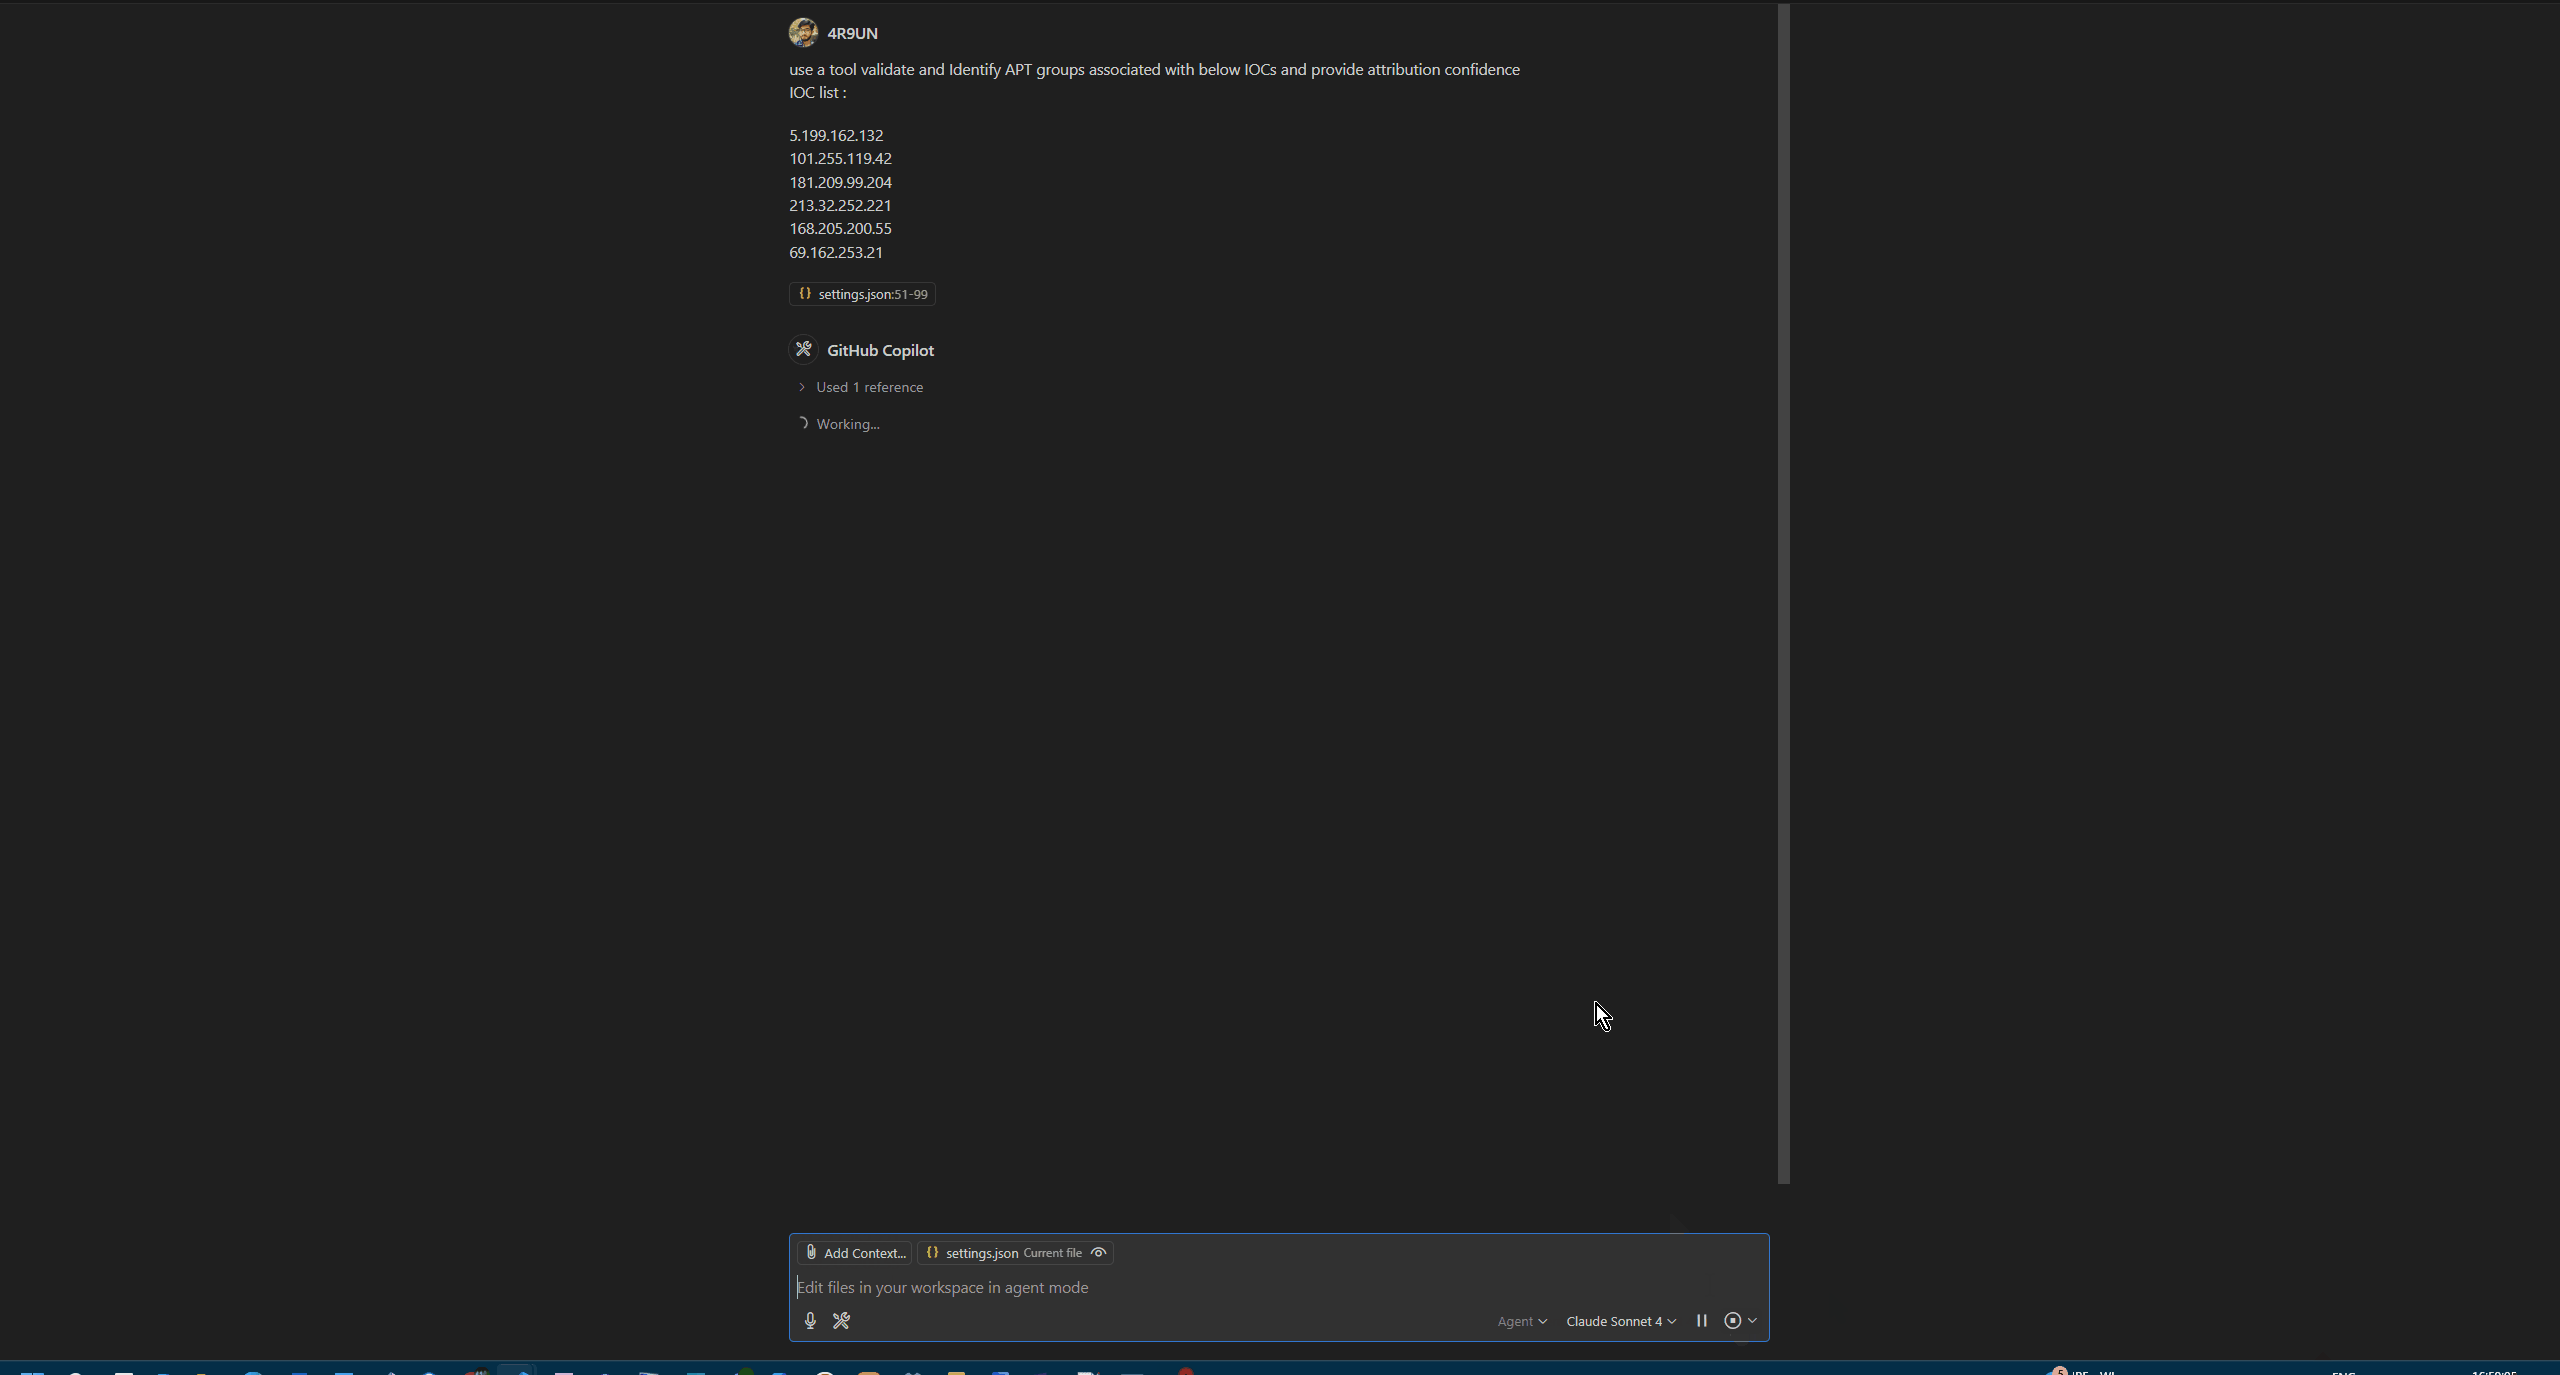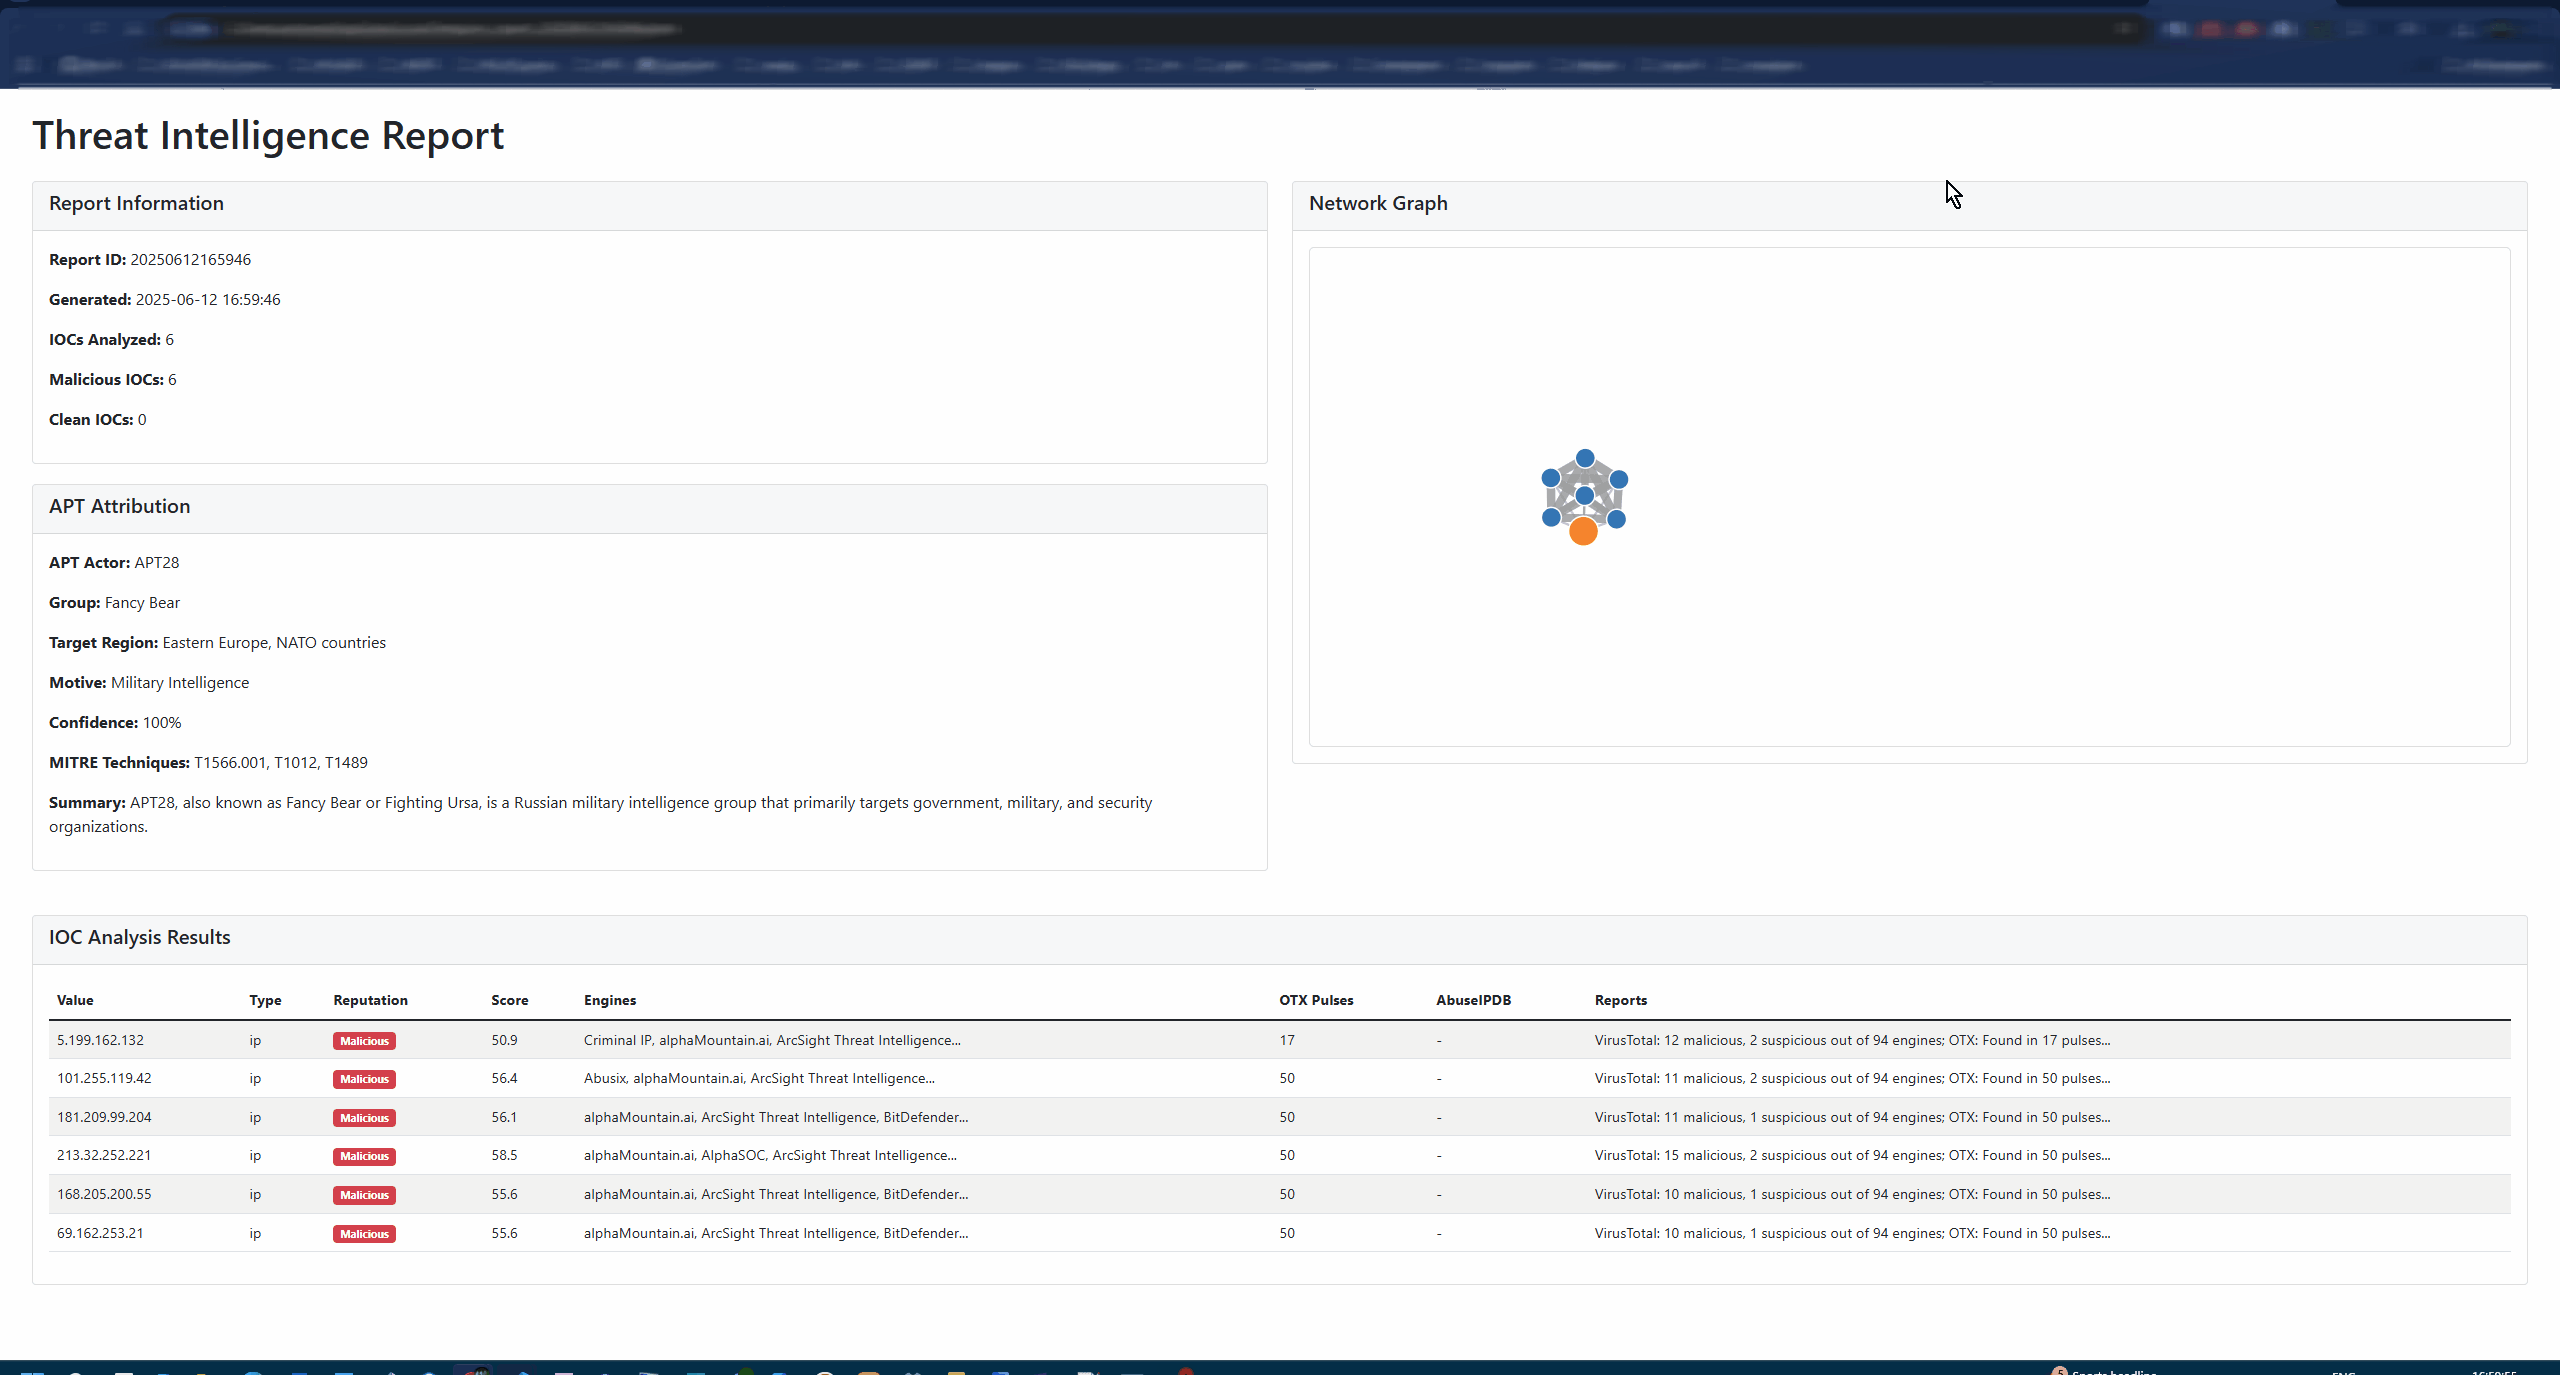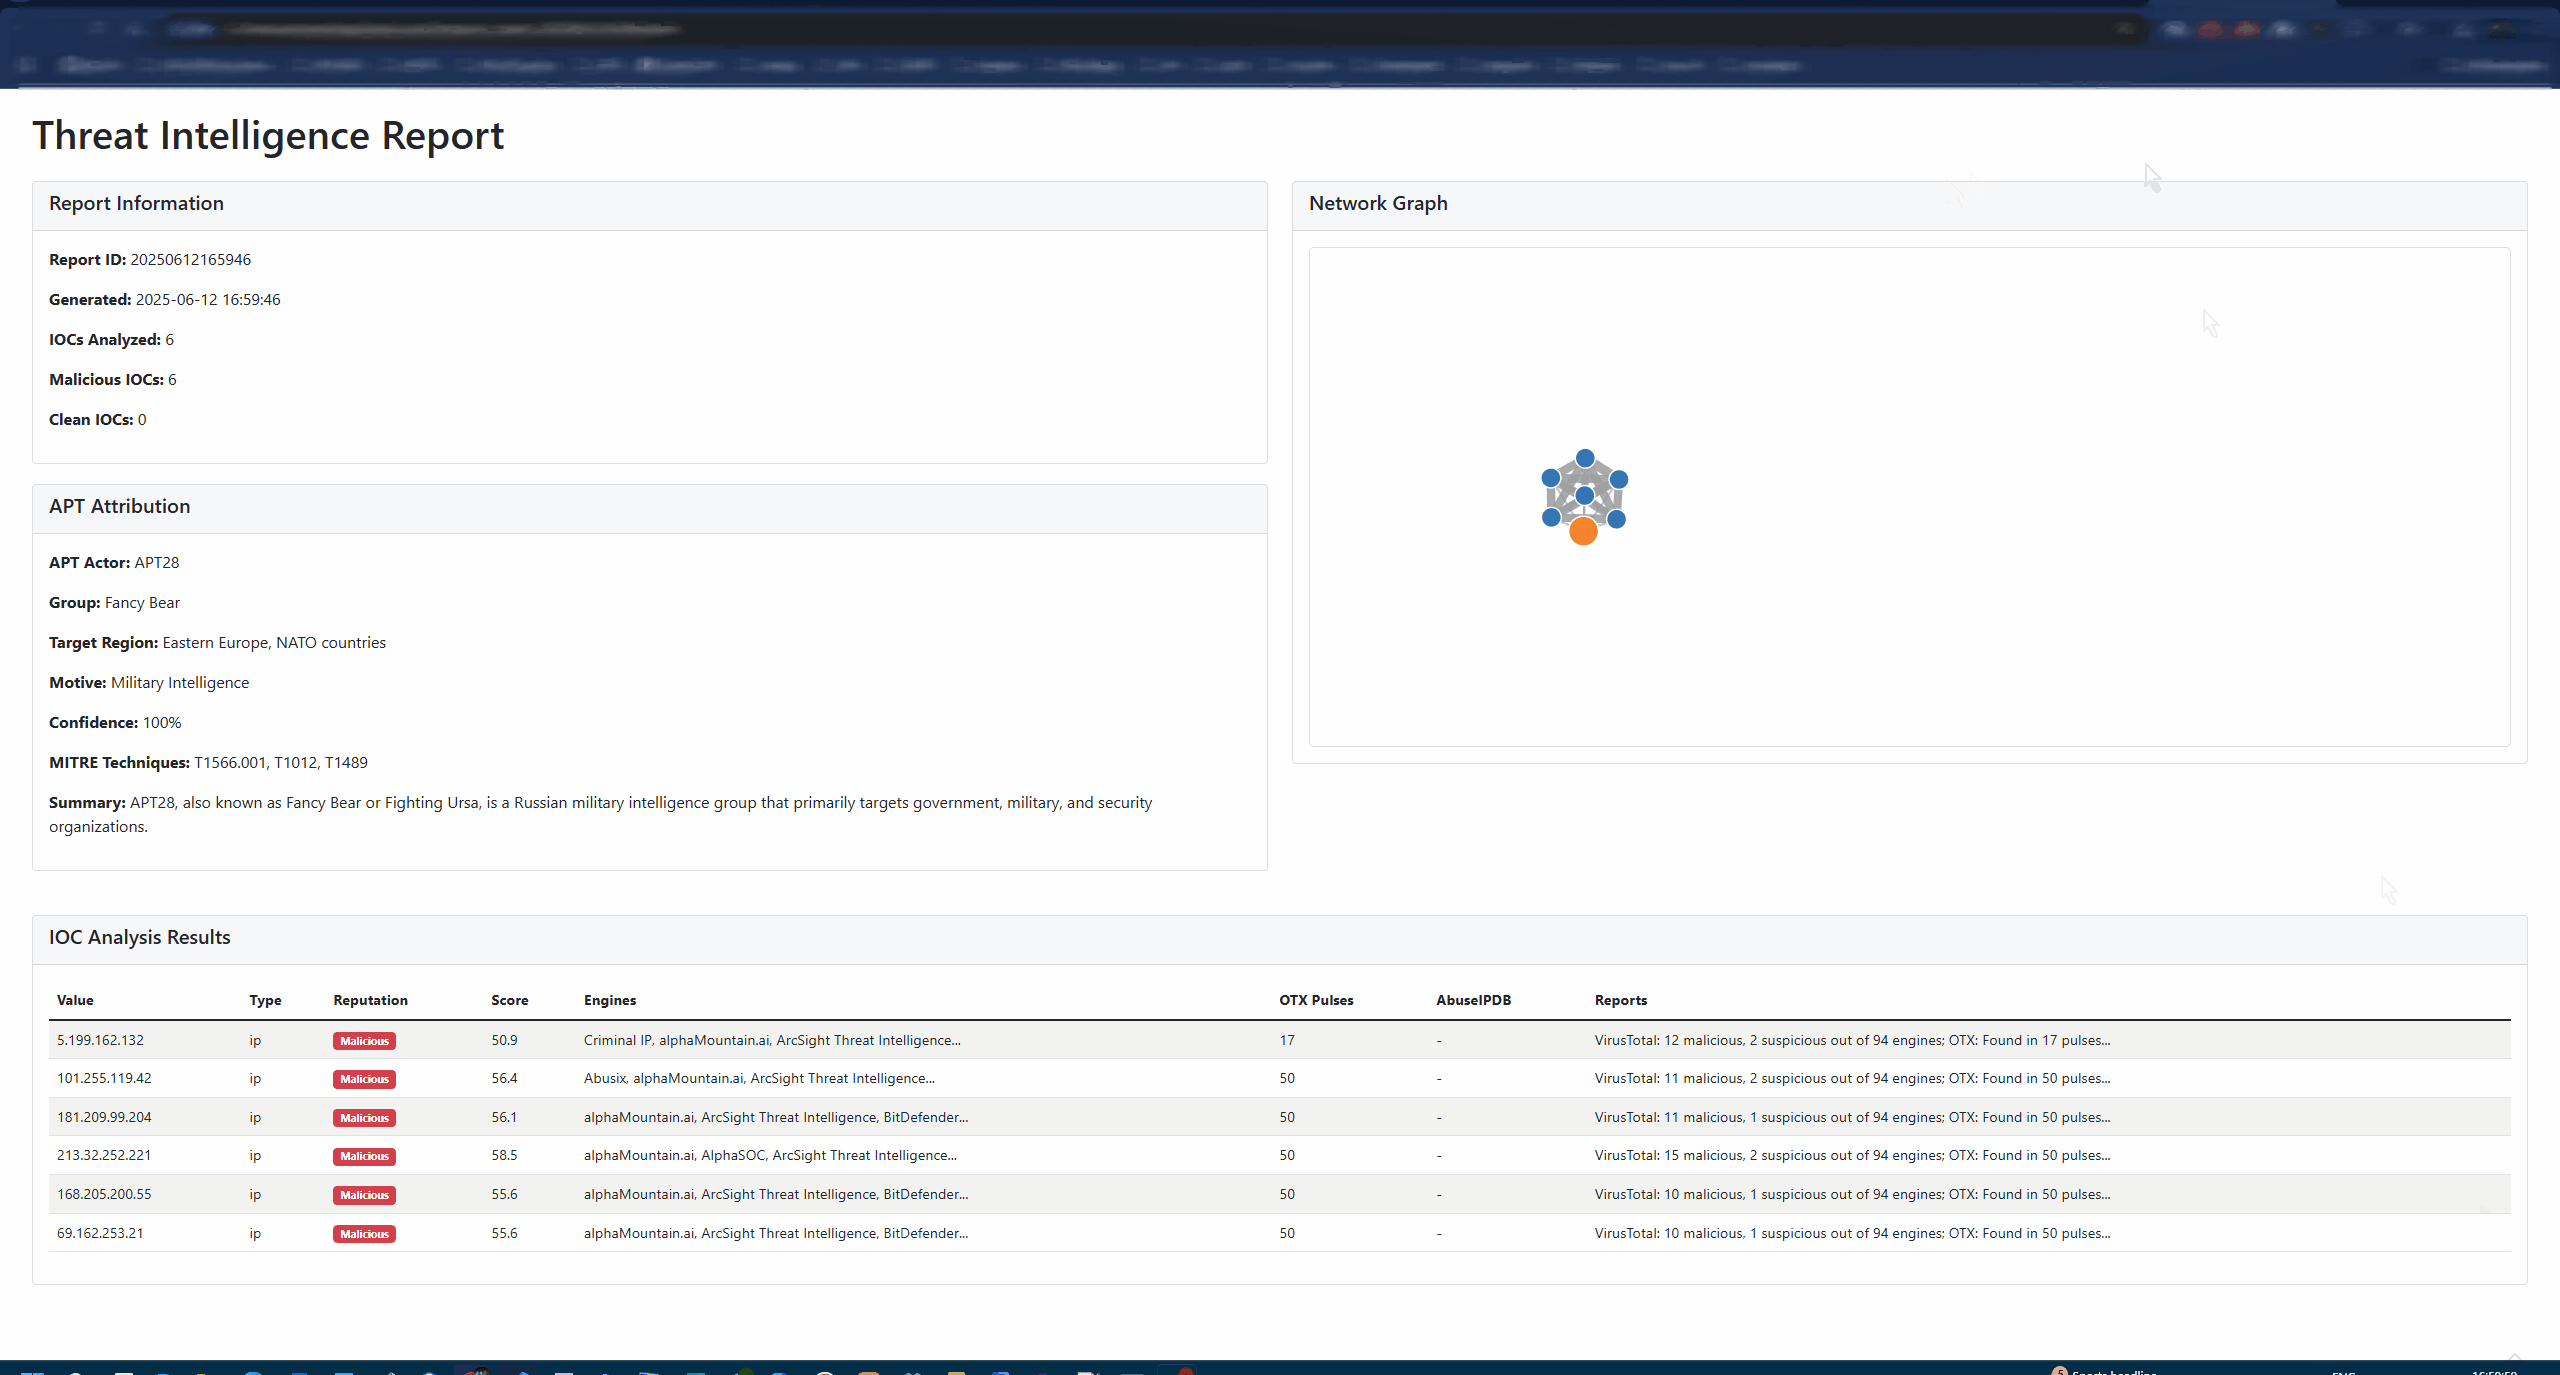
Un servidor integral del Protocolo de Contexto de Modelo (MCP) que proporciona capacidades de inteligencia de amenazas de nivel empresarial a través de indicaciones de IA en lenguaje natural. Analice IPs, dominios, URLs y hashes de archivos en múltiples plataformas de inteligencia de amenazas con atribución avanzada de APT e informes interactivos.
✨ ¿Por qué FastMCP ThreatIntel?
🎯 Diseñado para Equipos de Seguridad Modernos
- 🤖 Diseño Primero en IA: Consultas en lenguaje natural con detección inteligente de IOC
- 🔗 Integración MCP: Integración perfecta con Claude Desktop, VSCode (Roo-Cline) y otros asistentes de IA
- ⚡ Rápido como un Rayo: Desarrollo impulsado por UV con procesamiento asíncrono optimizado
- 🏢 Listo para Empresas: Contenedores Docker de grado de producción y soporte de Kubernetes
🔍 Inteligencia de Múltiples Fuentes
- VirusTotal: Análisis de reputación de archivos y URLs con más de 70 motores antivirus
- AlienVault OTX: Inteligencia de amenazas impulsada por la comunidad y feeds de IOC
- AbuseIPDB: Reputación de IP y geolocalización con puntuación de confianza de abuso
- IPinfo: Geolocalización mejorada, ASN y datos de infraestructura
🤖 Análisis Impulsado por IA
- Interfaz de Lenguaje Natural: Consulte amenazas usando inglés sencillo
- Atribución Avanzada de APT: Atribución con puntuación de confianza y mapeo MITRE ATT&CK
- Detección Inteligente de IOC: Detecta automáticamente direcciones IP, dominios, URLs y hashes de archivos
- Informes Contextuales: Genera informes completos de inteligencia de amenazas
📊 Informes y Visualización Enriquecidos
- Informes HTML Interactivos: Diseño moderno y receptivo con modos oscuro/claro
- Gráficos de Red D3.js: Mapeo visual de relaciones de IOC
- Múltiples Formatos de Salida: Salidas en Markdown, JSON, HTML y compatibles con STIX
- Capacidades de Exportación: Exportación a PDF, CSV y JSON para integración
🚀 Opciones de Despliegue Flexibles
- 🔌 Servidor MCP: Integración directa con asistentes de IA
- 💻 CLI Independiente: Modos de procesamiento interactivo y por lotes
- 🐳 Contenedor Docker: Contenerización lista para producción
- 📦 Paquete Python: Incorpórelo en sus aplicaciones y flujos de trabajo
🏗️ Arquitectura
graph TB
    A[AI Assistant] --> B[MCP Protocol]
    C[CLI Interface] --> D[Core Engine]
    B --> D

    D --> E[IOC Processor]
    D --> F[Attribution Engine]
    D --> G[Report Generator]

    E --> H[VirusTotal API]
    E --> I[OTX API]
    E --> J[AbuseIPDB API]
    E --> K[IPinfo API]

    F --> L[APT Patterns]
    F --> M[MITRE ATT&CK]

    G --> N[HTML Reports]
    G --> O[JSON Export]
    G --> P[STIX Output]
🚀 Inicio Rápido
Elija su método de instalación preferido y comience en minutos:
🐍 pip (Más Rápido)
# Install from PyPI
pip install fastmcp-threatintel

# Interactive setup wizard
threatintel setup

# Analyze your first IOC
threatintel analyze 8.8.8.8 --output-format table --verbose
🐳 Docker (Listo para Producción)
# Pull and run with your API keys
docker pull arjuntrivedi/fastmcp-threatintel:latest
docker run -e VIRUSTOTAL_API_KEY=your_key \
           -e OTX_API_KEY=your_key \
           arjuntrivedi/fastmcp-threatintel:latest \
           analyze 192.168.1.1
🔥 UV (Recomendado para Desarrolladores)
# Clone and install with UV
git clone https://github.com/4R9UN/fastmcp-threatintel.git
cd fastmcp-threatintel
uv sync

# Run interactive setup
uv run threatintel setup

# Start analyzing
uv run threatintel interactive
📦 Poetry (Tradicional)
# Clone and install with Poetry
git clone https://github.com/4R9UN/fastmcp-threatintel.git
cd fastmcp-threatintel
poetry install

# Activate and run
poetry shell
threatintel analyze example.com --output-format html --open-browser
⚙️ Configuración
🔑 Configuración de Claves API
Obtenga sus claves API gratuitas y desbloquee todo el potencial:
| Servicio | Estado | Límite de Nivel Gratuito | Obtenga su Clave |
|---|---|---|---|
| VirusTotal | Requerido | 1,000 solicitudes/día | Regístrese → |
| OTX | Requerido | Ilimitado | Regístrese → |
| AbuseIPDB | Opcional | 1,000 solicitudes/día | Regístrese → |
| IPinfo | Opcional | 50,000 solicitudes/mes | Regístrese → |
🛠️ Configuración del Entorno
Cree un archivo .env en el directorio de su proyecto:
# Required API Keys
VIRUSTOTAL_API_KEY=your_virustotal_api_key
OTX_API_KEY=your_alienvault_otx_api_key

# Optional API Keys (for enhanced functionality)
ABUSEIPDB_API_KEY=your_abuseipdb_api_key
IPINFO_API_KEY=your_ipinfo_api_key

# Performance Tuning
CACHE_TTL=3600              # Cache duration (seconds)
MAX_RETRIES=3               # API retry attempts
REQUEST_TIMEOUT=30          # Request timeout (seconds)
💻 Ejemplos de Uso
Análisis CLI
# Quick single IOC analysis
threatintel analyze 192.168.1.1 --verbose

# Batch analysis from file
threatintel batch iocs.txt --output-file report.html --output-format html

# Interactive threat hunting session
threatintel interactive

# Start MCP server for AI integration
threatintel server --host 0.0.0.0 --port 8000
🔌 Integración MCP
Integre con asistentes de IA para inteligencia de amenazas en lenguaje natural:
VSCode con Roo-Cline
{
  "mcpServers": {
    "threatintel": {
      "command": "threatintel",
      "args": ["server", "--port", "8001"],
      "env": {
        "VIRUSTOTAL_API_KEY": "your_key",
        "OTX_API_KEY": "your_key"
      }
    }
  }
}
Claude Desktop
{
  "mcpServers": {
    "threatintel": {
      "command": "threatintel",
      "args": ["server"],
      "env": {
        "VIRUSTOTAL_API_KEY": "your_key",
        "OTX_API_KEY": "your_key"
      }
    }
  }
}
🔗 Guía Completa de Integración MCP →
🎯 Ejemplos de Indicaciones de IA
"Analyze IP 8.8.8.8 for security threats and provide geolocation data"
"Check if domain example.com has any malicious associations"
"Perform comprehensive threat analysis on 185.220.101.1 with APT attribution"
"Generate a security incident report for these IOCs: [list]"
📚 Documentación
📖 Guías de Usuario
- Integración MCP - Conéctese con asistentes de IA
- API de Python - Integración programática
- Guía de Rendimiento - Optimización y escalado
🛠️ Recursos para Desarrolladores
- Configuración de Desarrollo - Contribución y construcción
- Referencia de API - Documentación completa de la API
- Repositorio de Ejemplos - Implementaciones de muestra
🌟 ¿Qué Lo Hace Especial?
🔥 Funcionalidad MCP
- MCP Impulsado por IA: Automatización de inteligencia de amenazas de vanguardia
- Revolucionando la Ciberseguridad: Plataforma impulsada por IA de nivel empresarial
- Enfocado en la Comunidad: Código abierto con calidad profesional
🚀 Características Listas para Producción
- Docker Multi-Arquitectura: Soporte para ARM64 y AMD64
- Listo para Kubernetes: Gráficos Helm y manifiestos de despliegue
- Pruebas Integrales: Más del 80% de cobertura de código con pipeline CI/CD
- Seguridad Primero: Seguro por diseño con mejores prácticas
⚡ Rendimiento Optimizado
- Todo Asíncrono: E/S sin bloqueo para máximo rendimiento
- Caché Inteligente: Capa de caché compatible con Redis
- Límite de Tasa: Gestión integrada de límites de tasa de API
- Procesamiento por Lotes: Análisis eficiente de IOC en masa
🤝 Contribuciones
¡Damos la bienvenida a contribuciones de la comunidad de ciberseguridad!
Inicio Rápido
# Fork and clone
git clone https://github.com/YOUR_USERNAME/fastmcp-threatintel.git
cd fastmcp-threatintel

# Setup development environment
uv sync --dev
uv run pre-commit install

# Make your changes and test
uv run pytest
uv run ruff format . && uv run ruff check .

# Submit your PR
git push origin feature/your-feature
📖 Guía Completa de Contribución →
📜 Licencia
Este proyecto está licenciado bajo la Licencia Apache 2.0 - consulte el archivo LICENCIA para más detalles.
🙏 Agradecimientos
Agradecimientos especiales a la comunidad de ciberseguridad y a estos increíbles proyectos:
- FastMCP - Excelente base de framework MCP
- VirusTotal - Plataforma integral de análisis de malware
- AlienVault OTX - Compartir inteligencia de amenazas abierta
- AbuseIPDB - Reputación de IP y reporte de abuso
- MITRE ATT&CK - Framework de inteligencia de amenazas
🔗 Enlaces y Recursos
🌟 ¡Dale una estrella a este repositorio si te resulta útil! 🌟


📚 Documentación • 🐛 Reportar Error • 💡 Solicitar Característica • 💬 Discusiones
📦 Paquete PyPI • 🐳 Docker Hub
Construido con ❤️ por Arjun Trivedi (4R9UN) para la comunidad de ciberseguridad